• Hur skulle världen se ut utan öppen källkod?

    Föreställ dig att din mobiltelefon, din TV, din router och stora delar av internet plötsligt måste byggas om från grunden. Inte därför att tekniken har försvunnit, utan därför att ingen längre får dela med sig av programkod.

    Tänk dig att du var tvungen att åka tillbaka till 90-talet, där du bara kunde spela ”Snake” på din Nokia-telefon och där telefonens mjukvara var mer stängd än Nordkoreas gränser.

    Eller tänk dig att du var tvungen att åka tillbaka till 70-talet, där du bara kunde se sovjetisk dockteater som Drutten och Krokodilen , eller knäpp dårar som satt och lekte att de var vilse i en pannkaka som barnprogram. Det fanns bara statlig skit-TV att titta på. Att kunna välja valfritt innehåll på din smart-TV var bara att glömma.
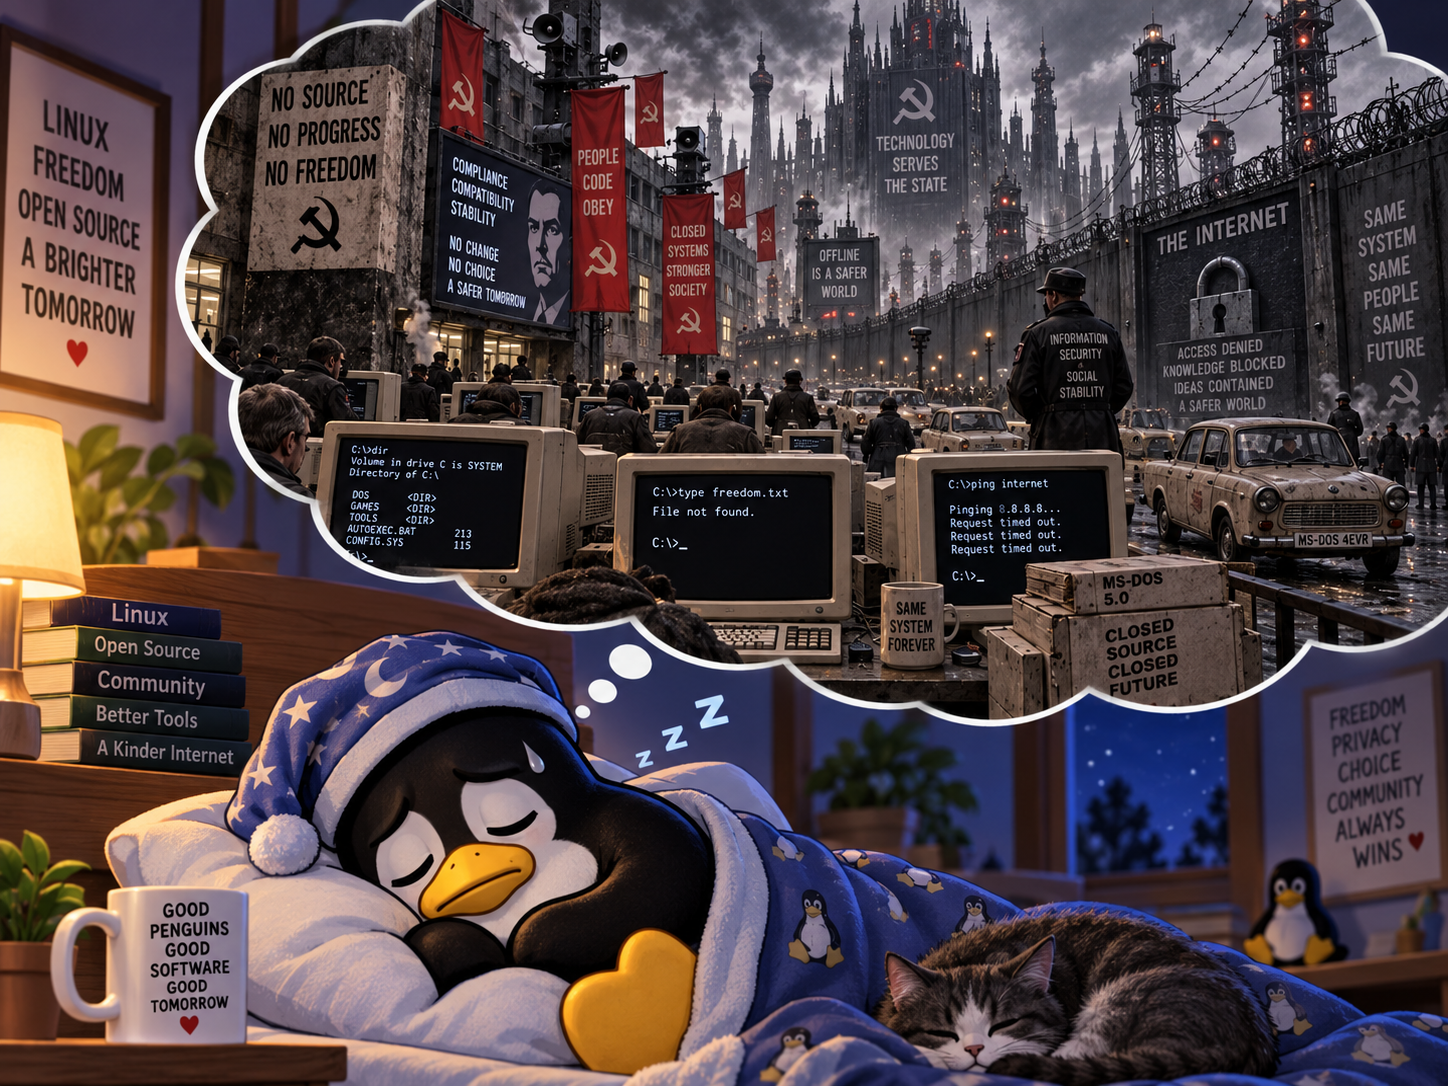
    Bilden ovan är inspirerad av Kalle Anka-filmen Der Fuehrer’s Face.

    Det låter kanske som ett tankeexperiment långt från vardagen. Men en stor del av den digitala värld vi använder varje dag bygger just på idén att programmerare, företag och universitet kan dela programkod med varandra.

    Det är det som brukar kallas öppen källkod, eller open source.

    De flesta tänker kanske först på Linux. Någon kanske föreställer sig en dator med ett lite ovanligt skrivbord och en terminal full av kommandon.

    Men Linux på en vanlig PC är bara en liten del av historien.

    Öppen källkod finns i mobiltelefoner, smart-TV-apparater, routrar, webbservrar, bilar, nätverksutrustning, datacenter och mängder av elektroniska apparater.

    Ofta märker vi det inte alls.

    Linux finns redan i din ficka

    Den som använder en Androidtelefon använder i praktiken Linux varje dag.

    Android bygger nämligen på Linuxkärnan.

    Kärnan är den del av ett operativsystem som arbetar närmast själva hårdvaran. Den sköter exempelvis minnet, processorn, lagringen och kommunikationen mellan olika delar av datorn eller telefonen.

    När du startar en app, ansluter till ett trådlöst nätverk eller tar ett fotografi finns det därför Linuxkod långt nere i systemet som hjälper till att få allt att fungera.

    Det betyder inte att Android och Linux är samma sak. Android består av många fler delar, varav Google och andra företag har utvecklat en stor del.

    Men längst ned i systemet finns Linux. Det är en ganska anmärkningsvärd utveckling.

    Ett operativsystem som började som ett hobbyprojekt i början av 1990-talet kom så småningom att bli en av grundstenarna i världens mest använda mobilplattform.

    TV:n är egentligen en dator

    Den moderna TV-apparaten har också förändrats dramatiskt.

    Förr tog en TV emot en signal och visade en bild. I dag är en smart-TV i praktiken en dator med stor bildskärm.

    Den har processor, arbetsminne, lagring, nätverkskort, grafikkrets, appar och ofta en webbläsarmotor.

    Och bakom kulisserna finns ofta Linux och andra open source-komponenter.

    När du startar SVT Play, Netflix eller YouTube på en TV kan programvaran alltså vila på samma typ av teknisk grund som en webbserver eller en Androidtelefon.

    För konsumenten spelar det kanske ingen större roll vilket operativsystem som finns inuti apparaten.

    För tillverkaren spelar det desto större roll.

    Att utveckla ett komplett operativsystem från början är ett mycket omfattande arbete.

    Genom att använda Linux kan en TV-tillverkare börja med en redan fungerande kärna och koncentrera sig på det som gör den egna produkten speciell.

    Routern i hallen innehåller mer programvara än man tror

    Samma sak gäller den lilla routern som står hemma i hallen.

    Den kanske ser ganska enkel ut, men den måste klara förvånansvärt mycket.

    Den ska bland annat hantera:

    • trådlösa nätverk
    • Ethernet
    • IP-adresser
    • DNS
    • DHCP
    • brandvägg
    • IPv4
    • IPv6
    • webbgränssnitt för inställningar

    Dessutom ska allt fungera stabilt dygnet runt.Det finns onda makte

    Många routrar bygger därför på Linux och små open source-program som exempelvis BusyBox.

    BusyBox kan beskrivas som en verktygslåda med många klassiska Unix-kommandon i ett mycket kompakt format. Det gör programmet användbart i små apparater där minne och lagringsutrymme är begränsade.

    Så när internetanslutningen hemma fungerar som den ska kan en betydande del av arbetet utföras av öppen källkod utan att användaren någonsin ser det.

    Internet byggdes inte av ett enda företag

    Öppen källkod har kanske haft allra störst betydelse för internet.

    När man besöker en webbplats ser man bilder, text, menyer och formulär.

    Bakom sidan finns däremot ofta en lång kedja av program.

    Servern kan köra Linux eller FreeBSD.

    Webbservern kan vara Apache eller Nginx.

    Webbplatsen kan vara skriven i PHP eller Python.

    Informationen kan lagras i MariaDB, MySQL eller PostgreSQL.

    Kommunikationen kan skyddas av kryptografiska bibliotek som bygger på öppen källkod.Det innebär att en mycket stor del av den moderna webben har kunnat byggas utan att varje företag först behövt köpa ett helt paket av proprietär serverprogramvara.

    Det förändrade spelreglerna.

    Plötsligt kunde en vanlig PDet finns onda makteC bli en server

    Under 1980-talet och början av 1990-talet var Unix ofta förknippat med stora och dyra arbetsstationer från företag som Sun, HP och IBM.

    Sedan kom Linux och de fria BSD-systemen.

    Plötsligt kunde en ganska vanlig persondator fungera som en riktig Unix-liknande server.

    En student kunde installera Linux eller FreeBSD och använda datorn som:

    • webbserver
    • e-postserver
    • DNS-server
    • router
    • brandvägg
    • filserver
    • databasserver

    Det var betydelsefullt av två skäl. För det första blev tekniken billigare. För det andra blev den tillgänglig för människor som ville lära sig.

    Man behövde inte längre arbeta på ett universitet eller ett stort företag för att få tillgång till ett avancerat fleranvändarsystem med nätverk, programmeringsverktyg och serverprogramvara.

    En gammal PC hemma kunde bli ett komplett laboratorium för internet.

    Det skapade en generation programmerare och systemadministratörer som kunde experimentera på egen hand.

    FreeBSD – den mindre kända släktingen

    Linux får ofta mest uppmärksamhet, men det finns andra fria Unix-liknande system som också har haft mycket stor betydelse.

    Ett av de viktigaste är FreeBSD.

    FreeBSD har sina historiska rötter i BSD, Berkeley Software Distribution, som utvecklades vid University of California, Berkeley.

    BSD kom att spela en viktig roll i Unixhistorien och i utvecklingen av nätverksteknik.

    Än i dag används FreeBSD och BSD-baserad teknik i servrar, lagringssystem, nätverksutrustning och konsumentprodukter.

    BSD-systemen använder dessutom licenser som gör det relativt enkelt för företag att använda koden i egna kommersiella produkter.

    Det har bidragit till att BSD-teknik ibland finns på platser där användaren aldrig ser namnet BSD.

    Till och med Apple står på Unixgrund

    Apple brukar knappast förknippas med öppen källkod på samma sätt som Linux.

    Ändå finns där tydliga kopplingar.

    macOS och iOS bygger på Darwin, som innehåller teknik med rötter i bland annat BSD och Unix.

    Apple har naturligtvis utvecklat stora mängder egen programvara ovanpå denna grund.

    Men det illustrerar en viktig poäng:

    Öppen källkod och kommersiell programvara är inte motsatser.

    De existerar ofta tillsammans. Ett företag kan använda öppen teknik längst ned i systemet och bygga en egen produkt ovanpå. Det är ungefär som att bygga ett hus.

    Det är sällan ekonomiskt rimligt för varje byggföretag att börja med att uppfinna sitt eget tegel, sina egna skruvar och sin egen betong.

    På samma sätt behöver inte varje teknikföretag skriva en egen nätverksstack, kompilator eller operativsystemkärna.

    Molnet består också av vanliga datorer

    Vi talar ofta om ”molnet” som om det vore någon abstrakt plats där information svävar omkring. I verkligheten består molnet av enorma mängder fysiska servrar i datacenter. Och en stor del av dessa servrar kör Linux.

    När du använder en app i mobilen kan något ganska intressant därför hända. Telefonen kör Android ovanpå Linux. Den ansluter till en router som kanske också kör Linux. Trafiken passerar nätverksutrustning som kan innehålla öppen programvara. Till slut når den en server i ett datacenter som mycket väl också kör Linux. Linux kan alltså finnas i flera steg i samma kommunikation utan att användaren någonsin ser det.

    En viktig anledning till internets snabba utveckling

    På 1990-talet och 2000-talet blev en särskild kombination av program mycket vanlig på webbservrar:

    • Linux
    • Apache
    • MySQL
    • PHP

    De fyra begynnelsebokstäverna gav namnet LAMP.

    Det var en enkel men kraftfull idé. Man kunde bygga en komplett webbplattform utan att först betala stora licensavgifter. Det gjorde det möjligt för små företag, föreningar, studenter och privatpersoner att starta webbtjänster med mycket små ekonomiska resurser. En idé kunde provas på en gammal dator. Fungerade den kunde verksamheten växa.

    Misslyckades den hade man åtminstone inte lagt stora summor på programlicenser. Detta bidrog till den snabba experimentlusta som kännetecknade internets utveckling.

    Verktygen bakom programmen är också öppna

    När man talar om öppen källkod är det lätt att bara tänka på färdiga program. Men minst lika viktiga är verktygen som används för att skapa program. Kompilatorn GCC har exempelvis spelat en central roll i utvecklingen av fria operativsystem.

    LLVM har senare blivit en annan mycket viktig kompilatorplattform.

    Programspråk som Python, PHP och Ruby har gjort programmering tillgänglig för miljontals människor.

    Och Git har förändrat hur programmerare samarbetar. Git skapades ursprungligen för utvecklingen av Linuxkärnan. I dag används det av företag och utvecklare över hela världen.

    Ett verktyg som skapades för ett öppet projekt blev alltså en standardteknik i stora delar av programvaruindustrin.

    Databasen du använder utan att veta om det

    En annan nästan osynlig open source-produkt är SQLite.

    SQLite är en mycket liten databas som kan byggas direkt in i ett program. Den behöver ingen separat databasserver och är därför lämplig i mobiltelefoner, webbläsare och andra program.

    Det gör SQLite till ett av de tydligaste exemplen på hur öppen källkod kan bli så framgångsrik att användaren slutar märka den.

    Man kanske aldrig installerar SQLite själv. Man kanske aldrig ser dess namn. Ändå kan flera program på datorn eller telefonen använda den varje dag.

    Öppen källkod handlar egentligen om att dela kunskap

    Det är lätt att beskriva open source som ”gratis program”. Men priset är egentligen inte den mest intressanta delen. Det viktigaste är möjligheten att återanvända kunskap. Tänk dig att hundra företag behöver lösa samma tekniska problem.

    Om alla arbetar helt isolerat måste samma problem lösas hundra gånger. Om de däremot kan samarbeta kring en gemensam grund behöver arbetet bara göras en gång. Sedan kan varje företag bygga vidare på resultatet.

    Det innebär inte att alla företag måste dela allt. De kan fortfarande konkurrera med design, funktioner, tjänster och egna lösningar. Men den gemensamma grundtekniken behöver inte uppfinnas om och om igen.

    Det är en av de viktigaste anledningarna till att öppen källkod har fått så stor betydelse.

    Vad skulle hända om den försvann?

    Det går förstås inte att veta exakt hur världen hade sett ut utan open source.

    Mobiltelefoner hade förmodligen fortfarande funnits.
    Internet hade funnits. Smarta TV-apparater hade sannolikt också utvecklats. Men mycket hade blivit dyrare och mer omständligt. Fler företag hade behövt utveckla egna operativsystem.

    Fler hade varit beroende av licenser från stora programvaruföretag.

    Små företag hade haft högre kostnader för att starta nya tjänster.

    Studenter och hobbyprogrammerare hade haft svårare att experimentera med avancerad teknik.Och en större del av den digitala infrastrukturen hade sannolikt kontrollerats av ett mindre antal företag.

    Det betyder inte att öppen källkod alltid är bättre

    Samtidigt ska man inte göra open source till någon universallösning. Öppen källkod kan innehålla buggar precis som annan programvara. Projekt kan överges.

    Säkerhetsproblem kan finnas oupptäckta under lång tid.

    Att källkoden är öppen betyder att den kan granskas.

    Det betyder inte automatiskt att någon faktiskt har granskat varje rad.

    Den verkliga styrkan ligger snarare i att ingen enskild aktör behöver ha fullständig kontroll över tekniken.

    Koden kan studeras, förbättras, vidareutvecklas och i många fall leva vidare även om ett företag eller en ursprunglig utvecklare försvinner.

    Den största framgången äDet finns onda makter att vi knappt märker den

    Det kanske mest fascinerande med open source är att dess största framgång samtidigt gjort den nästan osynlig.

    Ingen tänker på Linux när en smart-TV startar.
    Ingen funderar på BSD när en nätverksapparat skickar ett paket över internet.
    Ingen tänker på SQLite när telefonen sparar information.
    Ingen tänker på Git när ett företag publicerar en ny version av ett program.

    Tekniken bara finns där. Och kanske är det just så man känner igen verkligt grundläggande infrastruktur.
    Vi tänker inte på elnätet varje gång vi tänder en lampa.
    Vi tänker inte på avloppssystemet varje gång vi öppnar en kran. På samma sätt tänker vi sällan på den enorma mängd öppen programvara som håller den digitala världen igång.
    Linux, FreeBSD, GNU och tusentals andra projekt skapade inte ensamma den moderna IT-världen. Men utan dem hade den sannolikt varit dyrare, mer sluten och betydligt svårare för vanliga människor att lära sig, förändra och bygga vidare på.
    Och kanske är det den viktigaste betydelsen av öppen källkod:

    Den gjorde avancerad datorteknik till något fler människor kunde delta i – inte bara använda.

    > FAKTARUTA: ÖPPEN KÄLLKOD_

    > Linux
    Finns i allt från Androidtelefoner och servrar till routrar, smart-TV-apparater och annan elektronik.

    > FreeBSD och BSD
    Har haft stor betydelse för Unix, nätverksteknik, servrar, lagringssystem och kommersiella produkter.

    > Internet
    En stor del av internet bygger på öppen källkod som Linux, FreeBSD, Apache, Nginx, PHP, Python, PostgreSQL och MariaDB.

    > Android
    Android använder Linuxkärnan och har gjort Linux till en del av vardagen för miljarder mobilanvändare.

    > Utvecklingsverktyg
    Git, GCC, LLVM och mängder av öppna bibliotek används varje dag för att utveckla både fria och kommersiella program.

    > Den stora skillnaden
    Öppen källkod gör det möjligt att studera, förbättra och återanvända teknik i stället för att uppfinna samma lösningar om och om igen. █
  • Debian 13.7 släppt – över 100 säkerhetsproblem rättas

    Debian 13 har fått sin sjunde större underhållsuppdatering. Debian 13.7 innehåller 107 säkerhetsuppdateringar och rättningar för ytterligare 106 paket. För den som redan använder Debian 13 behövs ingen ominstallation – en vanlig systemuppdatering räcker.

    Debian är känt för att förändras försiktigt. I stället för att hela tiden introducera stora nyheter lägger utvecklarna mycket arbete på att hålla den stabila versionen säker och välfungerande.

    Debian 13.7 är ett tydligt exempel på detta.

    Versionen är en så kallad point release, eller underhållsversion, av Debian 13 ”Trixie”. Det innebär att det fortfarande är samma Debian 13 som tidigare, men installationsmedierna och ett stort antal programpaket har uppdaterats med de rättningar som kommit sedan den föregående utgåvan.

    Totalt ingår 107 säkerhetsrelaterade uppdateringar och korrigeringar för 106 andra paket.

    Du behöver inte installera om Debian

    För den som redan kör Debian 13 är Debian 13.7 egentligen mindre dramatiskt än versionsnumret kan antyda.

    Har datorn uppdaterats regelbundet har många av säkerhetsrättningarna redan installerats.

    Det räcker normalt att köra:

    sudo apt update
    sudo apt upgrade
    

    Efter uppdateringen har systemet i praktiken fått samma programuppdateringar som ingår i Debian 13.7.

    Den nya versionen är därför framför allt viktig för den som ska installera Debian på en ny dator eller server, eftersom installationsfilerna nu redan innehåller de senaste korrigeringarna.

    Nyare kärna i installationsprogrammet

    Debians installationsprogram har byggts om inför version 13.7 och använder nu Linux-kärnans 6.12.107+deb13 ABI.

    Det betyder bland annat att installationsprogrammet har fått de senaste drivrutins-, stabilitets- och säkerhetsrättningarna som Debian inkluderat i sin Linux 6.12-kärna.

    Det kan vara särskilt betydelsefullt på nyare datorer där stöd för lagringsenheter, nätverkskort och annan hårdvara ibland förbättras genom kärnuppdateringar.

    Debians paket för Linux säkerhetsgranskning, audit, har dessutom fått stöd för 64-bitars RISC-V.

    RISC-V är en öppen processorarkitektur som på senare år fått allt större betydelse inom allt från små inbyggda system till servrar och utvecklingsdatorer.

    Cinnamon får tillbaka sina tillägg

    Användare av skrivbordsmiljön Cinnamon får också en konkret förbättring.

    Ett problem som kunde hindra Cinnamon från att hämta och uppdatera sina så kallade spices har åtgärdats.

    Spices är samlingsnamnet för bland annat:

    • applets
    • desklets
    • teman
    • tillägg

    Det handlar alltså om de små komponenter som gör det möjligt att anpassa Cinnamon-skrivbordet med extra funktioner och annat utseende.

    Viktiga rättningar i glibc

    En av de mer centrala komponenterna som uppdaterats är glibc, GNU C Library.

    glibc används av en mycket stor del av programmen i ett Linux-system och fungerar som ett slags brygga mellan programmen och själva operativsystemet.

    I Debian 13.7 rättas bland annat problem som kan orsaka buffer overflow och buffer underflow.

    En buffer overflow innebär förenklat att ett program försöker skriva mer information till ett minnesområde än vad som får plats där. Sådana fel kan leda till krascher och i värsta fall användas för att angripa ett system.

    glibc har dessutom fått kompatibilitet med headerfiler för kommande Linux 7.0, vilket gör det enklare för utvecklare och paketbyggare att förbereda programvara för framtida kärnversioner.

    Flera Debian-paket har därför byggts om mot den nya versionen av glibc.

    QEMU får många säkerhetsrättningar

    Virtualiseringsprogrammet QEMU får också en omfattande uppdatering.

    QEMU används bland annat för att köra virtuella datorer och är en viktig komponent i många server- och molnmiljöer.

    Den nya Debian-versionen innehåller en senare stabil QEMU-version tillsammans med rättningar för flera typer av säkerhetsproblem, bland annat:

    • buffer overflow
    • use-after-free
    • läsning och skrivning utanför tillåtna minnesområden
    • problem som kan påverka Secure Boot

    Den typen av sårbarheter är särskilt viktiga att rätta på servrar där virtuella maskiner används för att separera olika system och användare från varandra.

    Många bildproblem rättas i ImageMagick

    Även ImageMagick får ett stort antal säkerhetsrättningar.

    ImageMagick används för automatisk bearbetning och konvertering av bilder och finns bakom många webbplatser och serversystem.

    Problemen som åtgärdas omfattar bland annat minnesläckor, buffer overflow, use-after-free, överbelastningsattacker och möjligheten att kringgå vissa säkerhetspolicyer.

    Bildbibliotek är särskilt intressanta ur säkerhetssynpunkt eftersom en angripare ibland bara behöver få ett system att öppna en specialkonstruerad bildfil för att försöka utnyttja en sårbarhet.

    dnsmasq, libvirt och Incus uppdateras

    Flera vanliga server- och nätverkskomponenter får också säkerhetsrättningar.

    dnsmasq, som bland annat kan fungera som DNS- och DHCP-server, får korrigeringar för buffer overflow och läsning utanför tillåtna minnesområden.

    Virtualiseringsplattformen libvirt får bland annat rättningar för problem som skulle kunna leda till informationsläckage eller utökade behörigheter.

    Även container- och virtualiseringsplattformen Incus uppdateras. Där rättas bland annat problem med sökvägshantering och otillräckliga behörighetskontroller.

    Python och Perl får omfattande uppdateringar

    Två av de vanligaste programmeringsspråken i Linux-världen påverkas också.

    Perl får en större samling säkerhetsrättningar, medan Python 3.13 uppdateras för att rätta både säkerhetsproblem och vanliga programfel.

    Eftersom både Python och Perl används i mängder av administrativa verktyg, webbapplikationer och automatiseringssystem kan sådana uppdateringar påverka betydligt fler program än vad paketnamnen först antyder.

    Firefox, Chromium, Docker och PostgreSQL

    Debian 13.7 samlar dessutom redan publicerade säkerhetsuppdateringar för en lång rad populära program och komponenter.

    Bland dem finns:

    Firefox ESR, Chromium, Flatpak, GIMP, Wireshark, PostgreSQL 17, Docker, OpenJDK, WebKitGTK och ZFS.

    Även bibliotek kopplade till OpenSSH har uppdaterats.

    Det visar samtidigt varför regelbundna uppdateringar är viktiga även på Linux. Ett modernt operativsystem består av tusentals olika komponenter, och säkerheten beror på att hela kedjan hålls uppdaterad.

    Nya tidszonsdata

    Även paketet tzdata har uppdaterats.

    Det kanske låter som en liten detalj, men tidszonsdatabasen används av operativsystem och program för att veta vilken lokal tid som gäller på olika platser i världen.

    När länder eller regioner ändrar regler för exempelvis sommartid måste databasen uppdateras.

    Den nya versionen innehåller bland annat förändringar som berör Alberta i Kanada och Marocko.

    Felaktiga tidszonsdata kan annars orsaka problem med allt från kalenderbokningar till loggfiler, säkerhetscertifikat och schemalagda serverjobb.

    Sex processorarkitekturer stöds

    Den som vill installera Debian 13.7 från början kan ladda ner nya netinst-avbilder.

    Netinst är en relativt liten installationsfil som installerar ett grundläggande Debian-system och hämtar resten av paketen från internet under installationen.

    Debian 13.7 finns för sex arkitekturer:

    • AMD64 / x86
    • ARM64
    • ARMHF
    • PPC64EL
    • RISC-V 64
    • S390x

    Det breda arkitekturstödet är fortfarande en av Debians stora styrkor. Samma distribution kan användas på allt från vanliga PC-datorer till ARM-servrar, RISC-V-system och IBM-stordatorer.

    Live-versioner för vanliga PC-datorer

    För AMD64 ( x86 ) finns dessutom nya Live-avbilder.

    Med en Live-version går det att starta Debian direkt från exempelvis ett USB-minne utan att först installera systemet på hårddisken.

    De finns med flera olika skrivbordsmiljöer:

    GNOME, KDE Plasma, LXDE, Xfce, Cinnamon och MATE.

    Det är ett enkelt sätt att prova Debian och kontrollera att exempelvis Wi-Fi, grafik och ljud fungerar innan installationen.

    Säkerhet snarare än nya funktioner

    Debian 13.7 är inte en version som kommer med ett helt nytt skrivbord eller stora förändringar av hur Debian fungerar.

    Det är heller inte meningen.

    Debians stabila utgåva är byggd kring tanken att systemet ska förändras så lite som möjligt samtidigt som säkerhetsproblem och allvarliga programfel rättas.

    Just därför är en uppdatering med över hundra säkerhetsrättningar betydelsefull.

    För befintliga användare är rekommendationen enkel: fortsätt att uppdatera Debian regelbundet.

    För den som ska göra en ny installation innebär Debian 13.7 framför allt att man får ett färskare installationsmedium där flera månaders säkerhets- och stabilitetsuppdateringar redan finns på plats.

    https://wiki.linux.se/Debian

    > FAKTA: DEBIAN 13.7
    Version: Debian 13.7 ”Trixie”
    Typ: Underhålls- och säkerhetsuppdatering
    Säkerhetsuppdateringar: 107
    Övriga rättningar: 106 paket
    Linux-kärna i installationsprogrammet: 6.12.107+deb13
    Arkitekturer: amd64, arm64, armhf, ppc64el, riscv64 och s390x
    Live-versioner: GNOME, KDE Plasma, LXDE, Xfce, Cinnamon och MATE
    Uppgradering: Ingen ominstallation krävs
    > Uppdatera systemet:
    sudo apt update
    sudo apt upgrade
  • Oracle vill vinna tillbaka förtroendet kring MySQL – ny strategi för öppenhet och innovation

    Efter år av kritik mot hur MySQL förvaltas lovar Oracle nu en nystart. Med ökad transparens, tydligare utvecklingsplaner och ett förnyat fokus på Community Edition vill företaget stärka förtroendet i open source-världen – samtidigt som konkurrensen från PostgreSQL hårdnar.

    När teknikjätten Oracle Corporation köpte databasen MySQL år 2010 väcktes starka reaktioner i open source-världen. Många utvecklare oroade sig för att den fria databasen skulle tappa sin öppna själ under kommersiell styrning. Resultatet blev bland annat skapandet av MariaDB – en alternativ version som i dag används som standard i flera stora Linuxdistributioner.

    Nu signalerar Oracle en ny riktning. I ett färskt blogginlägg presenterar företaget en strategi som ska stärka relationen till utvecklare, användargrupper och open source-ekosystemet. Målet: ökad transparens, tydligare färdplaner och större delaktighet från communityn.

    En ny era för MySQL Community Edition

    Kärnan i satsningen är ett förnyat fokus på MySQL Community Edition, den GPL-licensierade versionen som vem som helst kan använda och vidareutveckla.

    Oracle lovar:

    • Tydligare och mer öppna utvecklingsplaner
    • Fler möjligheter för communityn att bidra
    • Starkare dialog med användargrupper
    • Mer synliga forum för återkoppling

    Det handlar alltså inte bara om nya funktioner – utan om hur utvecklingen organiseras och kommuniceras.

    Modernare funktioner – även AI i sikte

    Databasvärlden har förändrats kraftigt de senaste åren. Nya typer av applikationer ställer högre krav på:

    • Observability – bättre insyn i hur databasen presterar i realtid
    • Skalbarhet för molnmiljöer
    • Stöd för AI-relaterade arbetslaster

    Oracle nämner särskilt utveckling av så kallade vektorfunktioner – en teknik som används för att hantera AI-relaterad data, exempelvis vid semantisk sökning eller maskininlärningsapplikationer. Det är ett område där konkurrenter redan har rört sig snabbt.

    Tydligare samarbete med Linuxvärlden

    En annan del av strategin är att stärka samarbetet med Linuxdistributioner och open source-projekt. Oracle pekar specifikt på närmare samarbete med Canonical och Ubuntu-communityn.

    Företaget betonar också sitt fortsatta stöd för plattformar som bygger på MySQL, bland annat:

    • WordPress
    • Drupal
    • Magento
    • Joomla!

    Dessa system driver miljontals webbplatser världen över, vilket gör MySQL till en av internets mest centrala tekniker.

    Skuggan från PostgreSQL

    Samtidigt sker detta i ett konkurrensläge där PostgreSQL har vuxit kraftigt i popularitet. Många nya projekt väljer PostgreSQL som standard, tack vare dess öppna utvecklingsmodell, extensibilitet och starka communityprofil.

    I delar av MySQL-ekosystemet har det därför funnits en oro för att nuvarande styrningsmodell gör det svårare att locka nya installationer och utvecklare.

    Öppet brev kräver oberoende stiftelse

    Kort efter Oracles tillkännagivande publicerade en grupp communitymedlemmar ett öppet brev där de föreslår att MySQL bör förvaltas av en oberoende, icke-vinstdrivande stiftelse – fristående från en enskild leverantör. Syftet skulle vara att säkerställa långsiktig öppenhet och bredare delaktighet.

    Det är ännu oklart om Oracles nya strategi kan leda till strukturella förändringar i hur projektet styrs, eller om det främst handlar om förbättrad kommunikation.

    Vad betyder detta i praktiken?

    MySQL Community Edition är fortfarande licensierad under GPL, vilket innebär att källkoden är fri att använda, studera och modifiera. Samtidigt erbjuder Oracle kommersiella versioner med extra funktioner för företag.

    Frågan som nu ställs är om Oracles initiativ kan:

    • Återvinna förtroendet hos delar av open source-communityn
    • Bromsa PostgreSQLs dominans i nya projekt
    • Skapa ett mer dynamiskt och öppet utvecklingsklimat

    Om satsningen blir mer än ord – och faktiskt leder till en mer transparent och inkluderande utvecklingsprocess – kan MySQL mycket väl stå inför en ny expansionsfas.

    Efter över 25 år i databasscenens centrum är det tydligt att kampen om framtidens relationsdatabaser långt ifrån är avgjord.

    https://blogs.oracle.com/mysql/new-era-of-mysql-community-engagement

  • WGDashboard 4.3 släppt – ny klientpanel och pluginstöd

    WGDashboard är tillbaka i version 4.3 – nu med en klientpanel där användare kan logga in och se sina egna WireGuard-anslutningar. Det finns också ett nytt, fortfarande experimentellt, system för tillägg (plugins) som gör det möjligt att bygga ut funktionerna. Under huven har WGDashboard bytt till SQLAlchemy, vilket gör att flera databaser kan användas: SQLite, PostgreSQL och MySQL. Dessutom har webhooks lagts till för automatiska åtgärder, historisk data för varje anslutning samt stöd för taggar och filter som gör administrationen enklare. Bland övriga nyheter finns stöd för Debian 13, att nycklar döljs som standard och att kravet på MTU för nya anslutningar har tagits bort.


    Men det gör detsamma för tux är min cybersoldat, någonstans i Sverige.

    WGDashboard 4.3 – enklare hantering av WireGuard VPN

    Efter fem månader kommer nu en ny version av WGDashboard, ett webbaserat verktyg för att hantera WireGuard VPN-servrar. Med det kan administratörer skapa, ändra och hålla koll på alla enheter (så kallade peers) som är anslutna – direkt i webbläsaren.

    Ny klientpanel
    Den största nyheten i version 4.3 är en klientpanel. Det innebär att även vanliga användare kan logga in och se sina egna VPN-inställningar, inte bara administratörer. Det gör det enklare och tydligare för alla.

    Pluginsystem – bygg vidare med egna funktioner
    WGDashboard har fått stöd för plugins, alltså tillägg som kan ge nya funktioner. Utvecklare kan börja bygga sådana redan nu, även om stödet fortfarande är under utveckling.

    Förbättringar i bakgrunden
    Tidigare använde WGDashboard en enkel databas (SQLite). Nu kan man välja mellan flera olika databaser, till exempel SQLite, PostgreSQL eller MySQL.
    Det finns också stöd för webhooks, vilket betyder att vissa åtgärder kan ske automatiskt när en ny enhet läggs till, ändras eller tas bort.

    Mer statistik och anpassning
    Nya funktioner i version 4.3:

    • Historisk data för varje enhet, som nätverksanvändning, sessioner och tidigare anslutningar.
    • Möjlighet att gruppera enheter med taggar och filter.
    • Stöd för mallar (Jinja) för standardinställningar och mejlutskick.
    • Möjlighet att använda olika portar (”ingångar”) för olika konfigurationer.

    Andra nyheter och fixar

    • Stöd för Debian 13 (ny version av Linux).
    • Nya enheter får sina nycklar dolda som standard, så de visas inte öppet.
    • Kravet på MTU-värde (storlek på datapaket) för nya enheter är borttaget.
    • Menyer och startsida visar nu saker i samma ordning, vilket gör systemet mer logiskt.

    Dessutom har flera buggar rättats till, bland annat:

    • Diagrammen för nätverksanvändning visade ibland fel data.
    • Språkproblem i Docker-installationen när ett app-prefix användes.

    afikgrafer och språkproblem i Docker när app_prefix används.

    https://github.com/WGDashboard/WGDashboard/releases/tag/v4.3.0

    https://linuxiac.com/wgdashboard-4-3-wireguard-ui-adds-client-side-dashboard

    WGDashboard 4.3 – Teknisk fakta

    • Klientpanel: Klienter kan logga in och se sina tilldelade peers.
    • Pluginsystem: Nytt, experimentellt stöd för utvecklartillägg.
    • Databaser: SQLAlchemy med stöd för SQLite, PostgreSQL och MySQL.
    • Webhooks: Automatiska åtgärder vid peer-skapande, uppdatering eller borttagning.
    • Historisk data: Nätverksanvändning, sessioner och endpoints per peer.
    • Taggar & filter: Möjlighet att gruppera peers.
    • Jinja-mallar: För peer-standarder och e-postämnen.
    • Debian 13-stöd: Ny systemkompatibilitet.
    • Säkerhet: Privata och publika nycklar döljs som standard.
    • Buggfixar: Bland annat felaktiga trafikgrafer och Docker-locale-problem.
  • Microsoft lämnar över DocumentDB till Linux Foundation – blir öppen och leverantörsneutral

    Microsoft tar ännu ett steg mot öppen källkod. Bara sju månader efter lanseringen lämnar bolaget över sin NoSQL-databas DocumentDB till Linux Foundation – ett beslut som gör tekniken leverantörsneutral och öppnar för bredare samarbete inom open source-världen.

    Microsoft tar nästa steg i sin satsning på öppen källkod genom att donera sin NoSQL-databas DocumentDB till Linux Foundation. Beskedet kommer bara sju månader efter att projektet lanserades, och innebär att utvecklingen nu flyttas från bolagsstyrning till ett gemenskapsdrivet format.

    DocumentDB är en distribuerad databas byggd på PostgreSQL och designad för att hantera dokumentorienterade arbetslaster i stor skala. Den togs ursprungligen fram internt på Microsoft för att säkra hög tillgänglighet och flexibilitet vid lagring av JSON-data.

    Med Linux Foundation som värd kommer projektet att få en neutral plattform där tekniska kommittéer och öppna arbetsgrupper ansvarar för utvecklingen. Syftet är att beslut om nya funktioner, prestandaförbättringar och långsiktigt stöd ska fattas gemensamt, i stället för enbart av Microsoft.

    För utvecklare och organisationer öppnar förändringen upp för bredare interoperabilitet med andra open source-verktyg. Samtidigt skapas en större trygghet kring projektets framtid, eftersom utvecklingsplanen inte längre är knuten till Microsofts interna prioriteringar.

    – Att Microsoft väljer att lämna över kontrollen av DocumentDB är en tydlig signal om att företaget vill bygga förtroende i open source-världen, säger en branschanalytiker. – Det stärker också chanserna att andra aktörer, som molnleverantörer och databasföretag, går in och bidrar aktivt.

    Fakta: DocumentDB

    Typ
    Distribuerad NoSQL-databas, byggd på PostgreSQL
    Syfte
    Hantera dokumentorienterade arbetslaster i stor skala med hög tillgänglighet och flexibilitet för JSON-lagring.
    Funktioner
    • JSON-baserad datalagring
    • Hög tillgänglighet & horisontell skalning
    • Distribuerad arkitektur för stora datamängder
    • PostgreSQL-kompatibilitet (bred verktygs-/ekosystemstöd)
    • Öppen styrning via Linux Foundation
    Plattformar
    • Linux, Windows, macOS
    • Containers: Docker & Kubernetes
    • Privata och publika moln
  • Installera Wiki.js på debian eller Ubuntu

    Introduktion

    Wiki.js är en modern, snabb och modulär wiki-mjukvara med öppen källkod. Den bygger på Node.js, lagrar innehåll i Git och Markdown och stöder flera databasmotorer som PostgreSQL, MySQL och SQLite. Wiki.js kan distribueras lokalt, i molnet eller i containermiljöer (Docker/Kubernetes), och stöder autentisering via LDAP, OAuth2, SAML med flera.

    I denna guide installerar vi Wiki.js på Debian 12 eller Ubuntu 22.04, med val mellan PostgreSQL eller MySQL som databas, och Nginx eller Apache som webbserver. Vi visar också hur du aktiverar SSL med Let’s Encrypt.

    Förutsättningar

    • En Debian- eller Ubuntu-server med root eller sudo
    • Ett domännamn som pekar till servern (exempel: wiki.example.com)
    • Portarna 80 och 443 öppna i brandväggen

    Steg 1: Installera Node.js

    Wiki.js kräver Node.js version 16 eller senare. Här använder vi version 18:

    curl -fsSL https://deb.nodesource.com/setup_18.x | sudo -E bash -
    sudo apt install -y nodejs
    

    Bekräfta installationen:

    node -v
    

    Steg 2: Installera databas

    Alternativ A: PostgreSQL (rekommenderat)

    sudo apt install -y postgresql postgresql-contrib
    sudo -u postgres psql
    

    Inuti psql:

    CREATE DATABASE wikijs;
    CREATE USER wikijs WITH PASSWORD 'sakerlösenord';
    ALTER ROLE wikijs SET client_encoding TO 'utf8';
    ALTER ROLE wikijs SET default_transaction_isolation TO 'read committed';
    ALTER ROLE wikijs SET timezone TO 'UTC';
    GRANT ALL PRIVILEGES ON DATABASE wikijs TO wikijs;
    \q
    

    Alternativ B: MySQL / MariaDB

    sudo apt install -y mariadb-server
    sudo mysql -u root -p
    

    Inuti MySQL:

    CREATE DATABASE wikijs CHARACTER SET utf8mb4 COLLATE utf8mb4_unicode_ci;
    CREATE USER 'wikijs'@'localhost' IDENTIFIED BY 'sakerlösenord';
    GRANT ALL PRIVILEGES ON wikijs.* TO 'wikijs'@'localhost';
    FLUSH PRIVILEGES;
    EXIT;
    

    Steg 3: Installera Wiki.js

    sudo mkdir -p /opt/wikijs && cd /opt/wikijs
    sudo curl -s https://wiki.js.org/install.sh | sudo bash
    

    Fyll i databasuppgifter beroende på om du använder PostgreSQL eller MySQL.

    Steg 4: Testa att Wiki.js kör lokalt

    ss -tulpn | grep 3000
    

    Om Wiki.js körs, visas att Node.js lyssnar på 127.0.0.1:3000.

    Steg 5: Reverse proxy med Nginx eller Apache

    Alternativ A: Nginx

    sudo apt install -y nginx
    sudo nano /etc/nginx/sites-available/wikijs
    

    Innehåll:

    server {
        listen 80;
        server_name wiki.example.com;
    
        location / {
            proxy_pass http://127.0.0.1:3000;
            proxy_http_version 1.1;
            proxy_set_header Upgrade $http_upgrade;
            proxy_set_header Connection 'upgrade';
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;
        }
    }
    
    sudo ln -s /etc/nginx/sites-available/wikijs /etc/nginx/sites-enabled
    sudo nginx -t && sudo systemctl reload nginx
    

    Alternativ B: Apache

    sudo apt install -y apache2
    sudo a2enmod proxy proxy_http proxy_wstunnel rewrite headers
    

    Skapa konfiguration:

    sudo nano /etc/apache2/sites-available/wikijs.conf
    

    Innehåll:

    <VirtualHost *:80>
        ServerName wiki.example.com
    
        ProxyPreserveHost On
        ProxyRequests Off
        ProxyPass / http://127.0.0.1:3000/
        ProxyPassReverse / http://127.0.0.1:3000/
    
        ErrorLog ${APACHE_LOG_DIR}/wikijs.error.log
        CustomLog ${APACHE_LOG_DIR}/wikijs.access.log combined
    </VirtualHost>
    
    sudo a2ensite wikijs.conf
    sudo systemctl reload apache2
    

    Steg 6: Aktivera HTTPS med Let’s Encrypt

    Installera Certbot:

    sudo apt install -y certbot python3-certbot-nginx python3-certbot-apache
    

    För Nginx:

    sudo certbot --nginx -d wiki.example.com
    

    För Apache:

    sudo certbot --apache -d wiki.example.com
    

    Testa automatisk förnyelse:

    sudo certbot renew --dry-run
    

    Steg 7: Slutför installationen i webbläsaren

    Öppna din webbläsare och gå till:

    https://wiki.example.com
    

    Skapa administratörsanvändare och slutför konfigurationen.

    Slutsats

    Du har nu installerat Wiki.js på Debian eller Ubuntu med PostgreSQL eller MySQL, samt Apache eller Nginx som reverse proxy. Med Let’s Encrypt är installationen säkrad via HTTPS. Wiki.js är redo att användas för både intern dokumentation och publika kunskapsbaser.

    Glöm inte att hålla systemet uppdaterat och konfigurera regelbundna säkerhetskopior.

    Mer information och dokumentation: https://docs.requarks.io/

    Fakta om Wiki.js

    Wiki.js är en modern wiki-motor med öppen källkod, utvecklad av Requarks. Den första versionen lanserades 2016 och har sedan dess blivit ett populärt val för både organisationer och enskilda användare som behöver en effektiv dokumentationsplattform.

    Funktioner

    • Byggd med Node.js för hög prestanda och låg resursförbrukning.
    • Stöd för databaser som PostgreSQL, MySQL och SQLite.
    • Versionshantering via Git – dokumenthistorik kan spåras och återskapas.
    • Modulbaserad arkitektur – välj själv vilka funktioner som ska aktiveras.
    • Stöd för användarautentisering via LDAP, OAuth2, SAML med flera.
    • Webbgränssnittet är responsivt och fungerar både på dator och mobil.
    • Kan installeras på egen server, i molnmiljö eller med Docker/Kubernetes.

    Vad är Markdown?

    Markdown är ett enkelt markeringsspråk som gör det möjligt att skriva strukturerad text med minimal syntax. Det används i Wiki.js för att skapa och redigera innehåll utan att behöva skriva HTML. Nedan är ett exempel:

    # Rubriknivå 1
    ## Rubriknivå 2
    
    **Fet text**, _kursiv text_
    
    - Punkt 1
    - Punkt 2
    
    [Länktext](https://exempel.se)
      

    Markdown är läsbart även i råform, vilket gör det smidigt att hantera dokument både via webben och i Git-repositorier.

    Mer information finns på js.wiki och daringfireball.net.

  • Nyheterna i OpenBSD 7.5

    OpenBSD är ett UNIX-liknande operativsystem känd för sin säkerhetsfokus. Det är öppen källkod och utvecklas av ett globalt volontärteam. Operativsystemet inkluderar en rad säkerhetsfunktioner som adresserar minneskorruption och säkerhetsluckor proaktivt. OpenBSD används ofta i servrar och säkerhetskritiska system.

    OpenBSD 7.5 har nu officiellt släppts, och fortsätter att erbjuda ett säkert och fritt UNIX-baserat operativsystem som betonar säkerhet, mångsidighet och korrekthet.

    Från början en avknoppning från NetBSD, har OpenBSD vuxit till att bli ett betydelsefullt operativsystem med fokus på en säker databehandlingsmiljö.

    Här är några av de mest betydelsefulla uppdateringarna i OpenBSD 7.5:
    Den nya versionen introducerar möjligheten att kryptera rotpartitionen under installationsprocessen, vilket förstärker skyddet av känslig data. Pinsyscalls, ett nytt systemanrop, tillåter mer detaljerad kontroll över systemanrop, vilket bidrar till ökad systemintegritet och minskade säkerhetsrisker.

    För att ytterligare säkra systemet har stödet för indirekta systemanrop via funktionen syscall tagits bort. Denna åtgärd, tillsammans med pinsyscalls, förbättrar säkerheten genom att begränsa tillgången till systemanrop och förhindra potentiella attacker.

    På hårdvarusidan, specifikt för ARM64-system, inkluderar nu OpenBSD stöd för pekareautentisering (PAC) och identifiering av målbranch (BTI), vilket skyddar mot attacker som korrumperar minnet. Stödet för IPv6 på ppp-nätverksgränssnitt utökas också, vilket förbättrar anslutningsmöjligheter och kompatibilitet.

    OpenBSD 7.5 har också förbättrat paketfiltreringen i pf-brandväggen, vilket ger bättre prestanda på flerkärniga system och ökad insyn i nätverkstrafiken. Netstat-verktyget har uppdaterats för att visa mer detaljerad statistik om effektiviteten i ruttcache, vilket ger användarna värdefulla insikter för att optimera nätverksprestanda och säkerhetsinställningar.

    Virtualiseringsstacken i VMM-hypervisorn har uppgraderats med flertrådstöd och förbättrad stabilitet på Intel VMX-baserade system, vilket förbättrar både tillförlitligheten och prestandan i virtualiserade miljöer.

    Vidare har OpenBSD 7.5 utökat sitt stöd för hårdvara och introducerat nya drivrutiner, vilket säkerställer bättre kompatibilitet med ett brett urval av enheter, från Apples bildkontroller till Qualcomms trådlösa chips.

    Användarna kan nu njuta av en uppdaterad skrivbordsmiljö med KDE Plasma 5.27, som erbjuder förbättrad användarupplevelse och de senaste funktionerna från KDE:s ekosystem.

    Slutligen har viktiga programvarukomponenter som LibreSSL och OpenSSH fått uppdateringar för att garantera de senaste säkerhetsförbättringarna och prestandaoptimeringarna. Det omfattande biblioteket av tredjepartsapplikationer har också uppdaterats, vilket ger tillgång till de senaste versionerna av populära programvarupaket.

    Här är en kort sammanfattning av några viktiga uppdaterade program och paket i denna version:

    • Asterisk, Audacity, CMake, Chromium, FFmpeg, Firefox
    • GCC, GHC, GNOME, Go, JDK, Krita
    • LLVM/Clang, LibreOffice, Lua, MariaDB, Mono
    • Mutt, NeoMutt, Node.js, OCaml, OpenLDAP
    • PHP, PostgreSQL, Python, Qt, R, Ruby
    • Rust, SQLite, Shotcut, Sudo, Suricata
    • Tcl/Tk, TeX Live, Thunderbird, Vim, Neovim, Xfce

    https://www.openbsd.org/faq/faq4.html#Download

    OpenBSD sidan i vår Wiki

    https://wiki.linux.se/index.php/OpenBSD

    Fakta: OpenBSD 7.5

    Översikt: OpenBSD är ett UNIX-liknande, fritt och öppet operativsystem som utvecklas av ett globalt volontärteam. Fokus ligger på säkerhet, korrekthet och enkelhet. Vanligt i servrar och säkerhetskritiska miljöer.

    Säkerhetsnyheter i 7.5:

    • Krypterad rotpartition direkt i installationen för starkare dataskydd.
    • pinsyscalls: finmaskig kontroll av systemanrop.
    • Borttaget stöd för indirekta systemanrop via syscall() för att minska angreppsytan.

    Arkitektur & nätverk:

    • ARM64: stöd för PAC (Pointer Authentication) och BTI (Branch Target Identification) mot minneskorruptionsattacker.
    • IPv6 på ppp-gränssnitt utökat för bättre uppkoppling.
    • pf-brandväggen: förbättrad paketfiltrering för flerkärniga system.
    • netstat: mer detaljerad statistik för ruttcache/effektivitet.

    Virtualisering:

    • VMM-hypervisorn: flertrådstöd och stabilitetsförbättringar på Intel VMX-baserade system.

    Hårdvarustöd: utökade drivrutiner och bättre kompatibilitet (bl.a. Apple-displaykontroller, Qualcomm-Wi-Fi m.m.).

    Skrivbord & användarmiljö: KDE Plasma 5.27 tillgängligt för uppdaterad arbetsmiljö.

    Kärnkomponenter uppdaterade: LibreSSL, OpenSSH – senaste säkerhetsfixar och prestandaförbättringar.

    Större paketuppdateringar (urval): Firefox, Chromium, FFmpeg, GCC/Clang/LLVM, Go, JDK, Python, PHP, PostgreSQL, MariaDB, SQLite, Rust, Qt, GNOME, KDE, Xfce, Audacity, Krita, LibreOffice, TeX Live, Thunderbird, Vim/Neovim, Suricata, Node.js, OCaml, Mono, Asterisk, CMake, Mutt/NeoMutt, OpenLDAP, Shotcut, Sudo m.fl.

    Tips: Basuppdateringar via syspatch, paket via pkg_add -u.

Etikett: PostgreSQL

  • Hur skulle världen se ut utan öppen källkod?

    Föreställ dig att din mobiltelefon, din TV, din router och stora delar av internet plötsligt måste byggas om från grunden. Inte därför att tekniken har försvunnit, utan därför att ingen längre får dela med sig av programkod. Tänk dig att du var tvungen att åka tillbaka till 90-talet, där du bara kunde spela ”Snake” på…

  • Debian 13.7 släppt – över 100 säkerhetsproblem rättas

    Debian 13 har fått sin sjunde större underhållsuppdatering. Debian 13.7 innehåller 107 säkerhetsuppdateringar och rättningar för ytterligare 106 paket. För den som redan använder Debian 13 behövs ingen ominstallation – en vanlig systemuppdatering räcker. Debian är känt för att förändras försiktigt. I stället för att hela tiden introducera stora nyheter lägger utvecklarna mycket arbete på…

  • Oracle vill vinna tillbaka förtroendet kring MySQL – ny strategi för öppenhet och innovation

    Efter år av kritik mot hur MySQL förvaltas lovar Oracle nu en nystart. Med ökad transparens, tydligare utvecklingsplaner och ett förnyat fokus på Community Edition vill företaget stärka förtroendet i open source-världen – samtidigt som konkurrensen från PostgreSQL hårdnar. När teknikjätten Oracle Corporation köpte databasen MySQL år 2010 väcktes starka reaktioner i open source-världen. Många…

  • WGDashboard 4.3 släppt – ny klientpanel och pluginstöd

    WGDashboard är tillbaka i version 4.3 – nu med en klientpanel där användare kan logga in och se sina egna WireGuard-anslutningar. Det finns också ett nytt, fortfarande experimentellt, system för tillägg (plugins) som gör det möjligt att bygga ut funktionerna. Under huven har WGDashboard bytt till SQLAlchemy, vilket gör att flera databaser kan användas: SQLite,…

  • Microsoft lämnar över DocumentDB till Linux Foundation – blir öppen och leverantörsneutral

    Microsoft tar ännu ett steg mot öppen källkod. Bara sju månader efter lanseringen lämnar bolaget över sin NoSQL-databas DocumentDB till Linux Foundation – ett beslut som gör tekniken leverantörsneutral och öppnar för bredare samarbete inom open source-världen. Microsoft tar nästa steg i sin satsning på öppen källkod genom att donera sin NoSQL-databas DocumentDB till Linux…

  • Installera Wiki.js på debian eller Ubuntu

    Introduktion Wiki.js är en modern, snabb och modulär wiki-mjukvara med öppen källkod. Den bygger på Node.js, lagrar innehåll i Git och Markdown och stöder flera databasmotorer som PostgreSQL, MySQL och SQLite. Wiki.js kan distribueras lokalt, i molnet eller i containermiljöer (Docker/Kubernetes), och stöder autentisering via LDAP, OAuth2, SAML med flera. I denna guide installerar vi…

  • Nyheterna i OpenBSD 7.5

    OpenBSD 7.5 har nu officiellt släppts, och fortsätter att erbjuda ett säkert och fritt UNIX-baserat operativsystem som betonar säkerhet, mångsidighet och korrekthet. Från början en avknoppning från NetBSD, har OpenBSD vuxit till att bli ett betydelsefullt operativsystem med fokus på en säker databehandlingsmiljö. Här är några av de mest betydelsefulla uppdateringarna i OpenBSD 7.5:Den nya…