• NetBSD 10.2 släppt – bättre hårdvarustöd och viktiga säkerhetsfixar

    NetBSD 10.2 är här med förbättrat stöd för nätverkskort, ARM-system och virtualisering, samtidigt som flera säkerhetsproblem rättas. Uppdateringen riktar sig främst till användare som fortfarande kör NetBSD 10-serien och innehåller även nya versioner av bland annat OpenSSL, Xorg och tmux.
    Här är en populärvetenskaplig version med mer flyt, förklaringar av tekniska begrepp och en ton som passar en Linux-/Unix-nyhetssajt.

    NetBSD-projektet har släppt NetBSD 10.2, den andra större underhållsuppdateringen i NetBSD 10-serien. Den nya versionen innehåller framför allt säkerhetsrättningar, förbättrat stöd för nätverkskort och ARM-baserade datorer samt flera förbättringar för virtualisering.

    NetBSD 10 är inte längre projektets allra senaste huvudversion, eftersom NetBSD 11.0 redan har lanserats. För den som fortfarande använder NetBSD 10-serien är version 10.2 däremot en viktig uppdatering.

    Bättre stöd för moderna nätverkskort

    En stor del av förbättringarna handlar om nätverk.

    NetBSD 10.2 får stöd för Realtek RTL8126, ett nätverkskort som klarar Ethernet i hastigheter på upp till 5 Gbit/s. Även ytterligare en variant av RTL8125D stöds.

    Drivrutinen rge, som används för vissa Realtek-kort, har samtidigt fått stöd för så kallad checksum offloading för IPv4, TCP och UDP.

    Det innebär enkelt uttryckt att nätverkskortet kan utföra delar av det kontrollarbete som annars måste göras av datorns processor. Vid hög nätverkstrafik kan detta minska CPU-belastningen.

    Även Intels igc-drivrutin får stöd för TCP Segmentation Offload, TSO. Tekniken gör att operativsystemet kan lämna större datamängder till nätverkskortet, som sedan själv delar upp informationen i mindre nätverkspaket.

    NetBSD 10.2 får dessutom stöd för:

    • ASIX AX88179A USB-Ethernet-adaptrar
    • Asus USB-N10 Nano B1 Wi-Fi
    • stabilitetsförbättringar i Intel-drivrutinen iwm
    • flera förbättringar och felrättningar i WireGuard

    WireGuard är en modern VPN-teknik som blivit populär tack vare sin relativt enkla konstruktion och goda prestanda.

    Förbättringar för VMware och QEMU

    Även virtualisering har fått uppmärksamhet.

    På både amd64 och aarch64 finns nu stöd för VMwares PV SCSI-kontroller, som bland annat används av virtuella maskiner i VMware ESXi.

    Paravirtualiserade enheter är särskilt anpassade för virtuella miljöer och kan därför ge bättre prestanda än när en hypervisor försöker efterlikna verklig fysisk hårdvara.

    NetBSD på amd64 kan dessutom startas som en så kallad PVH-gäst utanför Xen med hjälp av QEMU och alternativet -kernel.

    Det kan vara användbart vid bland annat testning, automatiserade systemmiljöer och utveckling.

    ARM-datorer får flera förbättringar

    ARM-plattformen har också fått ett antal viktiga rättningar.

    HDMI-utmatning fungerar åter på 64-bitars system med vissa Allwinner-kretsar. Problemen var kopplade till grafiksystemets DRM/KMS-gränssnitt.

    Ethernet på utvecklingskortet Olimex A64 har också rättats.

    Dessutom har stödet förbättrats för flera system baserade på Amlogic och NXP i.MX6.

    Detta är särskilt intressant eftersom NetBSD länge haft som mål att kunna köras på ett mycket stort antal processorarkitekturer och hårdvaruplattformar.

    Till och med Nintendo Wii får nya funktioner

    En av de mer ovanliga plattformarna som NetBSD fortfarande utvecklas för är Nintendo Wii.

    I NetBSD 10.2 får Wii-versionen bland annat stöd för:

    Säkerhet är en central del av NetBSD 10.2.

    • trådlöst nätverk
    • Wii-konsolens DVD-enhet
    • USB Gecko som seriell konsol
    • hårdvaruaccelererad AES-kryptering
    • snabbare konvertering mellan grafikformaten RGB och YUY2

    Det visar ganska tydligt NetBSD-projektets filosofi: operativsystemet ska kunna köras på betydligt mer än vanliga PC-datorer och servrar.

    Viktiga säkerhetsrättningar

    Kärnan innehåller bland annat en rättning för ett fel i IPFilter där ett specialkonstruerat nätverkspaket kunde orsaka en null pointer-dereference.

    Ett annat fel kunde läcka fyra byte information från kärnans stack genom TCP-tidsstämplar.

    Även implementationerna av NFS och Telnet innehåller flera säkerhetsrättningar.

    Telnet används betydligt mindre i dag eftersom protokollet saknar den kryptering som exempelvis SSH erbjuder, men programvaran finns fortfarande kvar i många Unix-system och behöver därför underhållas.

    OpenSSL och Xorg uppdaterade

    Flera externa programpaket som levereras tillsammans med NetBSD har också uppdaterats.

    OpenSSL har uppgraderats till version 3.0.21, medan grafiksystemet Xorg har uppdaterats till 21.1.24.

    Båda uppdateringarna innehåller säkerhetsrättningar.

    NetBSD 10.2 levereras även med:

    • tmux 3.6a
    • xkbcomp 1.5
    • tzdata 2026b

    Tidszonsdatabasen tzdata är viktig eftersom den innehåller information om världens tidszoner, som kan ändras när länder beslutar om nya regler för exempelvis sommartid.

    Biblioteket libXpm innehåller dessutom rättningar för CVE-2026-4367 och DNS-resolvern Unbound har fått en korrigering för CVE-2025-11411.

    Snabbare SD-kort och robustare systemverktyg

    Utöver de större nyheterna finns ett stort antal mindre förbättringar.

    Prestandan för SD- och MMC-lagring har förbättrats och syslogd, som ansvarar för systemloggar, har fått flera stabilitetsrättningar.

    FTP-programvarans hantering av databuffertar har förbättrats.

    Verktyget fsck_ffs, som kontrollerar NetBSD:s FFS-filsystem, kan nu kontrollera filsystem med mer än 2^32 block. Det är viktigt när mycket stora lagringsvolymer används.

    Byggsystemet har dessutom förbättrats för att fungera bättre tillsammans med nyare GCC-versioner.

    Flera ändringar gör också NetBSD enklare att bygga reproducerbart, vilket innebär att samma källkod under kontrollerade förutsättningar ska kunna skapa identiska binärfiler. Reproducerbara byggen är bland annat värdefulla för säkerhetskontroll och verifiering av programvara.

    Separat firmware för grafikkort

    En förändring som användare bör vara uppmärksamma på är det nya installationspaketet gpufw.

    Det innehåller firmware för grafikhårdvara.

    Vid en helt ny installation kan rätt paket installeras direkt, men den som uppgraderar ett befintligt NetBSD 10-system kan behöva installera gpufw separat.

    Utan rätt firmware kan viss grafikhårdvara få begränsad funktionalitet.

    Så uppgraderar man

    Den enklaste metoden för att uppgradera ett befintligt NetBSD 10-system är att starta från installationsmediet för NetBSD 10.2 och välja alternativet Upgrade.

    Den som gör uppgraderingen manuellt bör uppdatera systemet i rätt ordning.

    Kärnan och kärnmodulerna bör installeras först. Därefter startas datorn om innan resten av användarmiljön och eventuella externa paket uppdateras.

    Det minskar risken för att en ny användarmiljö körs tillsammans med en äldre kärna som inte förväntar sig samma gränssnitt.

    NetBSD fortsätter stödja en ovanligt bred mängd hårdvara

    NetBSD 10.2 är framför allt en underhållsversion snarare än en version fylld med helt nya funktioner.

    Men kombinationen av säkerhetsfixar, nya nätverksdrivrutiner, förbättrad virtualisering och fortsatt arbete på ARM och mer ovanliga plattformar gör uppdateringen intressant för befintliga NetBSD-användare.

    NetBSD är känt för sin portabilitet och mottot ”Of course it runs NetBSD”. Version 10.2 fortsätter på samma linje genom att förbättra stödet för allt från moderna 5-gigabits nätverkskort och VMware-servrar till ARM-kort och Nintendo Wii.

    NetBSD 10.2 finns tillgängligt för bland annat amd64, i386, sparc64, macppc, ARM och MIPS, tillsammans med ett stort antal andra arkitekturer.

    https://www.netbsd.org

    $ NetBSD 10.2
    Version: 10.2
    Serie: NetBSD 10.x
    Typ: Underhålls- och säkerhetsuppdatering
    Arkitekturer: amd64, i386, ARM, MIPS, sparc64, macppc m.fl.
    Nätverk: RTL8126 5 GbE, AX88179A USB-Ethernet, förbättrat Wi-Fi-stöd
    Virtualisering: VMware PV SCSI och förbättrat QEMU-stöd
    OpenSSL: 3.0.21
    Xorg: 21.1.24
    tmux: 3.6a
    tzdata: 2026b
    Nytt: separat gpufw-paket för GPU-firmware
    Fokus: säkerhet, hårdvarustöd, stabilitet och prestanda
  • Hur skulle världen se ut utan öppen källkod?

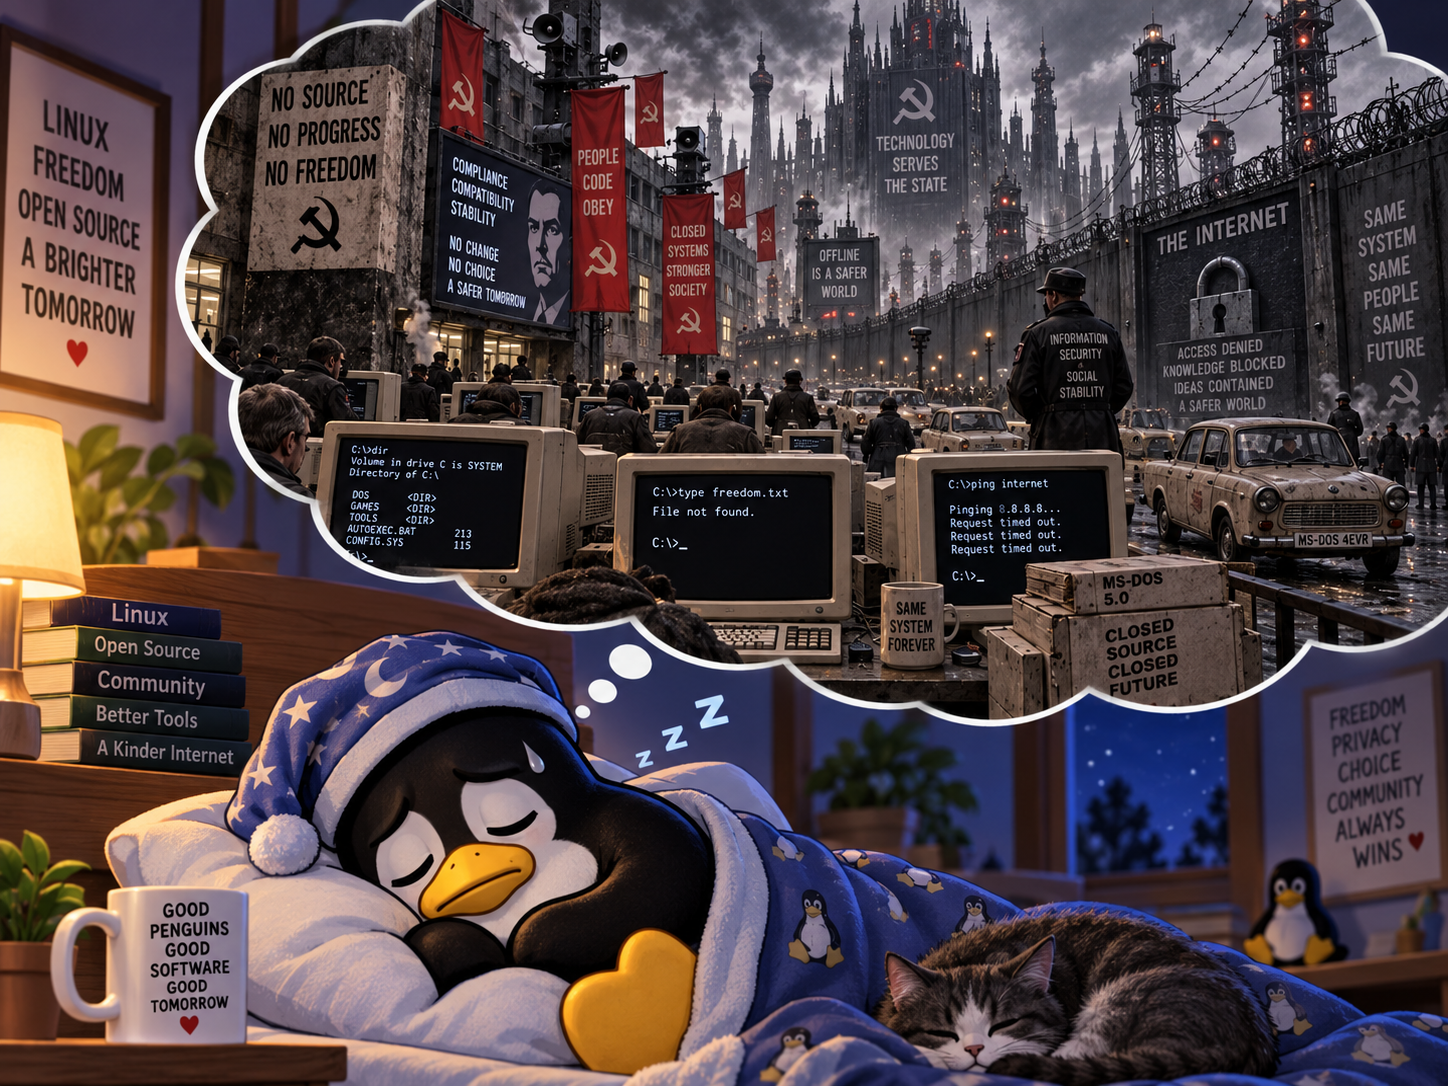
    Föreställ dig att din mobiltelefon, din TV, din router och stora delar av internet plötsligt måste byggas om från grunden. Inte därför att tekniken har försvunnit, utan därför att ingen längre får dela med sig av programkod.

    Tänk dig att du var tvungen att åka tillbaka till 90-talet, där du bara kunde spela ”Snake” på din Nokia-telefon och där telefonens mjukvara var mer stängd än Nordkoreas gränser.

    Eller tänk dig att du var tvungen att åka tillbaka till 70-talet, där du bara kunde se sovjetisk dockteater som Drutten och Krokodilen , eller knäpp dårar som satt och lekte att de var vilse i en pannkaka som barnprogram. Det fanns bara statlig skit-TV att titta på. Att kunna välja valfritt innehåll på din smart-TV var bara att glömma.

    Bilden ovan är inspirerad av Kalle Anka-filmen Der Fuehrer’s Face.

    Det låter kanske som ett tankeexperiment långt från vardagen. Men en stor del av den digitala värld vi använder varje dag bygger just på idén att programmerare, företag och universitet kan dela programkod med varandra.

    Det är det som brukar kallas öppen källkod, eller open source.

    De flesta tänker kanske först på Linux. Någon kanske föreställer sig en dator med ett lite ovanligt skrivbord och en terminal full av kommandon.

    Men Linux på en vanlig PC är bara en liten del av historien.

    Öppen källkod finns i mobiltelefoner, smart-TV-apparater, routrar, webbservrar, bilar, nätverksutrustning, datacenter och mängder av elektroniska apparater.

    Ofta märker vi det inte alls.

    Linux finns redan i din ficka

    Den som använder en Androidtelefon använder i praktiken Linux varje dag.

    Android bygger nämligen på Linuxkärnan.

    Kärnan är den del av ett operativsystem som arbetar närmast själva hårdvaran. Den sköter exempelvis minnet, processorn, lagringen och kommunikationen mellan olika delar av datorn eller telefonen.

    När du startar en app, ansluter till ett trådlöst nätverk eller tar ett fotografi finns det därför Linuxkod långt nere i systemet som hjälper till att få allt att fungera.

    Det betyder inte att Android och Linux är samma sak. Android består av många fler delar, varav Google och andra företag har utvecklat en stor del.

    Men längst ned i systemet finns Linux. Det är en ganska anmärkningsvärd utveckling.

    Ett operativsystem som började som ett hobbyprojekt i början av 1990-talet kom så småningom att bli en av grundstenarna i världens mest använda mobilplattform.

    TV:n är egentligen en dator

    Den moderna TV-apparaten har också förändrats dramatiskt.

    Förr tog en TV emot en signal och visade en bild. I dag är en smart-TV i praktiken en dator med stor bildskärm.

    Den har processor, arbetsminne, lagring, nätverkskort, grafikkrets, appar och ofta en webbläsarmotor.

    Och bakom kulisserna finns ofta Linux och andra open source-komponenter.

    När du startar SVT Play, Netflix eller YouTube på en TV kan programvaran alltså vila på samma typ av teknisk grund som en webbserver eller en Androidtelefon.

    För konsumenten spelar det kanske ingen större roll vilket operativsystem som finns inuti apparaten.

    För tillverkaren spelar det desto större roll.

    Att utveckla ett komplett operativsystem från början är ett mycket omfattande arbete.

    Genom att använda Linux kan en TV-tillverkare börja med en redan fungerande kärna och koncentrera sig på det som gör den egna produkten speciell.

    Routern i hallen innehåller mer programvara än man tror

    Samma sak gäller den lilla routern som står hemma i hallen.

    Den kanske ser ganska enkel ut, men den måste klara förvånansvärt mycket.

    Den ska bland annat hantera:

    • trådlösa nätverk
    • Ethernet
    • IP-adresser
    • DNS
    • DHCP
    • brandvägg
    • IPv4
    • IPv6
    • webbgränssnitt för inställningar

    Dessutom ska allt fungera stabilt dygnet runt.Det finns onda makte

    Många routrar bygger därför på Linux och små open source-program som exempelvis BusyBox.

    BusyBox kan beskrivas som en verktygslåda med många klassiska Unix-kommandon i ett mycket kompakt format. Det gör programmet användbart i små apparater där minne och lagringsutrymme är begränsade.

    Så när internetanslutningen hemma fungerar som den ska kan en betydande del av arbetet utföras av öppen källkod utan att användaren någonsin ser det.

    Internet byggdes inte av ett enda företag

    Öppen källkod har kanske haft allra störst betydelse för internet.

    När man besöker en webbplats ser man bilder, text, menyer och formulär.

    Bakom sidan finns däremot ofta en lång kedja av program.

    Servern kan köra Linux eller FreeBSD.

    Webbservern kan vara Apache eller Nginx.

    Webbplatsen kan vara skriven i PHP eller Python.

    Informationen kan lagras i MariaDB, MySQL eller PostgreSQL.

    Kommunikationen kan skyddas av kryptografiska bibliotek som bygger på öppen källkod.Det innebär att en mycket stor del av den moderna webben har kunnat byggas utan att varje företag först behövt köpa ett helt paket av proprietär serverprogramvara.

    Det förändrade spelreglerna.

    Plötsligt kunde en vanlig PDet finns onda makteC bli en server

    Under 1980-talet och början av 1990-talet var Unix ofta förknippat med stora och dyra arbetsstationer från företag som Sun, HP och IBM.

    Sedan kom Linux och de fria BSD-systemen.

    Plötsligt kunde en ganska vanlig persondator fungera som en riktig Unix-liknande server.

    En student kunde installera Linux eller FreeBSD och använda datorn som:

    • webbserver
    • e-postserver
    • DNS-server
    • router
    • brandvägg
    • filserver
    • databasserver

    Det var betydelsefullt av två skäl. För det första blev tekniken billigare. För det andra blev den tillgänglig för människor som ville lära sig.

    Man behövde inte längre arbeta på ett universitet eller ett stort företag för att få tillgång till ett avancerat fleranvändarsystem med nätverk, programmeringsverktyg och serverprogramvara.

    En gammal PC hemma kunde bli ett komplett laboratorium för internet.

    Det skapade en generation programmerare och systemadministratörer som kunde experimentera på egen hand.

    FreeBSD – den mindre kända släktingen

    Linux får ofta mest uppmärksamhet, men det finns andra fria Unix-liknande system som också har haft mycket stor betydelse.

    Ett av de viktigaste är FreeBSD.

    FreeBSD har sina historiska rötter i BSD, Berkeley Software Distribution, som utvecklades vid University of California, Berkeley.

    BSD kom att spela en viktig roll i Unixhistorien och i utvecklingen av nätverksteknik.

    Än i dag används FreeBSD och BSD-baserad teknik i servrar, lagringssystem, nätverksutrustning och konsumentprodukter.

    BSD-systemen använder dessutom licenser som gör det relativt enkelt för företag att använda koden i egna kommersiella produkter.

    Det har bidragit till att BSD-teknik ibland finns på platser där användaren aldrig ser namnet BSD.

    Till och med Apple står på Unixgrund

    Apple brukar knappast förknippas med öppen källkod på samma sätt som Linux.

    Ändå finns där tydliga kopplingar.

    macOS och iOS bygger på Darwin, som innehåller teknik med rötter i bland annat BSD och Unix.

    Apple har naturligtvis utvecklat stora mängder egen programvara ovanpå denna grund.

    Men det illustrerar en viktig poäng:

    Öppen källkod och kommersiell programvara är inte motsatser.

    De existerar ofta tillsammans. Ett företag kan använda öppen teknik längst ned i systemet och bygga en egen produkt ovanpå. Det är ungefär som att bygga ett hus.

    Det är sällan ekonomiskt rimligt för varje byggföretag att börja med att uppfinna sitt eget tegel, sina egna skruvar och sin egen betong.

    På samma sätt behöver inte varje teknikföretag skriva en egen nätverksstack, kompilator eller operativsystemkärna.

    Molnet består också av vanliga datorer

    Vi talar ofta om ”molnet” som om det vore någon abstrakt plats där information svävar omkring. I verkligheten består molnet av enorma mängder fysiska servrar i datacenter. Och en stor del av dessa servrar kör Linux.

    När du använder en app i mobilen kan något ganska intressant därför hända. Telefonen kör Android ovanpå Linux. Den ansluter till en router som kanske också kör Linux. Trafiken passerar nätverksutrustning som kan innehålla öppen programvara. Till slut når den en server i ett datacenter som mycket väl också kör Linux. Linux kan alltså finnas i flera steg i samma kommunikation utan att användaren någonsin ser det.

    En viktig anledning till internets snabba utveckling

    På 1990-talet och 2000-talet blev en särskild kombination av program mycket vanlig på webbservrar:

    • Linux
    • Apache
    • MySQL
    • PHP

    De fyra begynnelsebokstäverna gav namnet LAMP.

    Det var en enkel men kraftfull idé. Man kunde bygga en komplett webbplattform utan att först betala stora licensavgifter. Det gjorde det möjligt för små företag, föreningar, studenter och privatpersoner att starta webbtjänster med mycket små ekonomiska resurser. En idé kunde provas på en gammal dator. Fungerade den kunde verksamheten växa.

    Misslyckades den hade man åtminstone inte lagt stora summor på programlicenser. Detta bidrog till den snabba experimentlusta som kännetecknade internets utveckling.

    Verktygen bakom programmen är också öppna

    När man talar om öppen källkod är det lätt att bara tänka på färdiga program. Men minst lika viktiga är verktygen som används för att skapa program. Kompilatorn GCC har exempelvis spelat en central roll i utvecklingen av fria operativsystem.

    LLVM har senare blivit en annan mycket viktig kompilatorplattform.

    Programspråk som Python, PHP och Ruby har gjort programmering tillgänglig för miljontals människor.

    Och Git har förändrat hur programmerare samarbetar. Git skapades ursprungligen för utvecklingen av Linuxkärnan. I dag används det av företag och utvecklare över hela världen.

    Ett verktyg som skapades för ett öppet projekt blev alltså en standardteknik i stora delar av programvaruindustrin.

    Databasen du använder utan att veta om det

    En annan nästan osynlig open source-produkt är SQLite.

    SQLite är en mycket liten databas som kan byggas direkt in i ett program. Den behöver ingen separat databasserver och är därför lämplig i mobiltelefoner, webbläsare och andra program.

    Det gör SQLite till ett av de tydligaste exemplen på hur öppen källkod kan bli så framgångsrik att användaren slutar märka den.

    Man kanske aldrig installerar SQLite själv. Man kanske aldrig ser dess namn. Ändå kan flera program på datorn eller telefonen använda den varje dag.

    Öppen källkod handlar egentligen om att dela kunskap

    Det är lätt att beskriva open source som ”gratis program”. Men priset är egentligen inte den mest intressanta delen. Det viktigaste är möjligheten att återanvända kunskap. Tänk dig att hundra företag behöver lösa samma tekniska problem.

    Om alla arbetar helt isolerat måste samma problem lösas hundra gånger. Om de däremot kan samarbeta kring en gemensam grund behöver arbetet bara göras en gång. Sedan kan varje företag bygga vidare på resultatet.

    Det innebär inte att alla företag måste dela allt. De kan fortfarande konkurrera med design, funktioner, tjänster och egna lösningar. Men den gemensamma grundtekniken behöver inte uppfinnas om och om igen.

    Det är en av de viktigaste anledningarna till att öppen källkod har fått så stor betydelse.

    Vad skulle hända om den försvann?

    Det går förstås inte att veta exakt hur världen hade sett ut utan open source.

    Mobiltelefoner hade förmodligen fortfarande funnits.
    Internet hade funnits. Smarta TV-apparater hade sannolikt också utvecklats. Men mycket hade blivit dyrare och mer omständligt. Fler företag hade behövt utveckla egna operativsystem.

    Fler hade varit beroende av licenser från stora programvaruföretag.

    Små företag hade haft högre kostnader för att starta nya tjänster.

    Studenter och hobbyprogrammerare hade haft svårare att experimentera med avancerad teknik.Och en större del av den digitala infrastrukturen hade sannolikt kontrollerats av ett mindre antal företag.

    Det betyder inte att öppen källkod alltid är bättre

    Samtidigt ska man inte göra open source till någon universallösning. Öppen källkod kan innehålla buggar precis som annan programvara. Projekt kan överges.

    Säkerhetsproblem kan finnas oupptäckta under lång tid.

    Att källkoden är öppen betyder att den kan granskas.

    Det betyder inte automatiskt att någon faktiskt har granskat varje rad.

    Den verkliga styrkan ligger snarare i att ingen enskild aktör behöver ha fullständig kontroll över tekniken.

    Koden kan studeras, förbättras, vidareutvecklas och i många fall leva vidare även om ett företag eller en ursprunglig utvecklare försvinner.

    Den största framgången äDet finns onda makter att vi knappt märker den

    Det kanske mest fascinerande med open source är att dess största framgång samtidigt gjort den nästan osynlig.

    Ingen tänker på Linux när en smart-TV startar.
    Ingen funderar på BSD när en nätverksapparat skickar ett paket över internet.
    Ingen tänker på SQLite när telefonen sparar information.
    Ingen tänker på Git när ett företag publicerar en ny version av ett program.

    Tekniken bara finns där. Och kanske är det just så man känner igen verkligt grundläggande infrastruktur.
    Vi tänker inte på elnätet varje gång vi tänder en lampa.
    Vi tänker inte på avloppssystemet varje gång vi öppnar en kran. På samma sätt tänker vi sällan på den enorma mängd öppen programvara som håller den digitala världen igång.
    Linux, FreeBSD, GNU och tusentals andra projekt skapade inte ensamma den moderna IT-världen. Men utan dem hade den sannolikt varit dyrare, mer sluten och betydligt svårare för vanliga människor att lära sig, förändra och bygga vidare på.
    Och kanske är det den viktigaste betydelsen av öppen källkod:

    Den gjorde avancerad datorteknik till något fler människor kunde delta i – inte bara använda.

    > FAKTARUTA: ÖPPEN KÄLLKOD_

    > Linux
    Finns i allt från Androidtelefoner och servrar till routrar, smart-TV-apparater och annan elektronik.

    > FreeBSD och BSD
    Har haft stor betydelse för Unix, nätverksteknik, servrar, lagringssystem och kommersiella produkter.

    > Internet
    En stor del av internet bygger på öppen källkod som Linux, FreeBSD, Apache, Nginx, PHP, Python, PostgreSQL och MariaDB.

    > Android
    Android använder Linuxkärnan och har gjort Linux till en del av vardagen för miljarder mobilanvändare.

    > Utvecklingsverktyg
    Git, GCC, LLVM och mängder av öppna bibliotek används varje dag för att utveckla både fria och kommersiella program.

    > Den stora skillnaden
    Öppen källkod gör det möjligt att studera, förbättra och återanvända teknik i stället för att uppfinna samma lösningar om och om igen. █

  • Ubuntu 26.10 Snapshot 4 är släppt – Linux 7.2 nu, Linux 7.3 till slutversionen

    Canonical har släppt den fjärde och sista utvecklingsbilden av Ubuntu 26.10 ”Stonking Stingray”. Snapshot 4 ger en tidig bild av hur höstens Ubuntu-version kommer att se ut och levereras med Linux 7.2. Den färdiga versionen planeras däremot att få den ännu nyare Linux-kärnan 7.3.

    Ubuntu 26.10 närmar sig nu den viktiga betafasen. Den 17 september publicerade Ubuntu Release Team Snapshot 4, som enligt utvecklarna ligger mycket nära de installationsbilder som ska användas för betaversionen den 24 september.

    Den färdiga Ubuntu 26.10 är planerad till 15 oktober 2026.

    Vad är egentligen en Snapshot?

    Under utvecklingen av Ubuntu byggs nya installationsbilder kontinuerligt. De dagliga versionerna kan förändras från dag till dag och är framför allt avsedda för utvecklare och testare.

    En Snapshot fungerar i stället som en slags frusen ögonblicksbild av utvecklingen.

    Det gör det enklare att installera exakt samma version på flera datorer, testa programvara och rapportera fel mot ett bestämt systemläge.

    Canonical beskriver Snapshot-versionerna som testmaterial snarare än färdiga produkter. Snapshot 4 bör därför inte användas som operativsystem på en viktig arbetsdator.

    För den som vill prova Ubuntu 26.10 är en virtuell maskin, exempelvis med VirtualBox, GNOME Boxes eller KVM, ett betydligt säkrare alternativ.

    Linux 7.2 finns med – men 7.3 är målet

    En av de viktigaste komponenterna i Snapshot 4 är Linux 7.2.

    Linux-kärnan är den del av operativsystemet som arbetar närmast datorns hårdvara. Den sköter bland annat processor, minne, lagring, USB-enheter, nätverk och grafikhårdvara.

    En nyare Linux-kärna betyder därför ofta bättre stöd för ny hårdvara och uppdaterade drivrutiner.

    Canonical hade ursprungligen valt Linux 7.2 som kärna för Ubuntu 26.10, men ändrade planerna i början av september. Målet är nu att den slutliga Ubuntu 26.10 ska använda Linux 7.3.

    Det innebär alltså att Snapshot 4 inte nödvändigtvis visar exakt vilken kärna den färdiga Ubuntu-versionen kommer att använda.

    Ubuntu 26.10 ska bli enklare att installera

    Canonical arbetar också med att förenkla själva installationen och den första starten av systemet.

    Tanken är att en ny användare ska behöva fatta färre tekniska beslut innan datorn går att använda. Samtidigt ska mer avancerade funktioner fortfarande finnas tillgängliga för dem som behöver dem.

    Det passar in i Canonicals långsiktiga arbete där Ubuntu 26.10 även fungerar som ett utvecklingssteg på vägen mot nästa stora LTS-generation.

    App Center ska bry sig mindre om paketformat

    Ett annat intressant projekt är ett mer paketoberoende App Center.

    I Linux kan program distribueras på flera olika sätt. Ubuntu använder bland annat traditionella DEB-paket och Snap-paket.

    För en erfaren Linux-användare är skillnaden ofta viktig, men för en ny användare kan den snarare skapa förvirring.

    Canonical vill därför att programbutiken i större utsträckning ska visa själva programmet, medan tekniken bakom installationen hamnar i bakgrunden.

    Sökning, kategorier, betyg och programinformation ska kunna presenteras på ett mer enhetligt sätt oavsett vilket paketformat som används. Den som vill välja paketformat själv ska fortfarande kunna göra det.

    Bättre hantering av drivrutiner

    Även Ubuntu-systemets hantering av drivrutiner håller på att förbättras.

    Målet är bland annat tydligare information om vilka drivrutiner som finns tillgängliga och hur mogna de är. Det kan vara särskilt värdefullt för exempelvis grafikkort och annan hårdvara där flera alternativa drivrutiner kan finnas.

    För vanliga användare innebär det förhoppningsvis mindre gissande när systemet erbjuder flera alternativ.

    RISC-V blir allt viktigare

    Ubuntu fortsätter samtidigt att satsa på RISC-V, den öppna processorarkitektur som på senare år fått allt större uppmärksamhet.

    Ubuntu publicerar redan utvecklingsbilder för 64-bitars RISC-V-system, och de aktuella installationsbilderna riktar sig bland annat till maskiner som uppfyller RVA23-profilen.

    RVA23 kan förenklat beskrivas som en gemensam uppsättning funktioner som moderna RISC-V-processorer förväntas ha.

    Det är viktigt eftersom RISC-V tidigare har varit betydligt mer fragmenterat än exempelvis vanliga x86-datorer. En tydligare gemensam hårdvarunivå gör det lättare för Linuxdistributioner och programutvecklare att veta vilken funktionalitet de kan räkna med.

    GNOME 51 och Mesa 26.2 väntas

    Ubuntu 26.10 byggs också kring en ny generation av Linux skrivbordsteknik.

    Den färdiga versionen väntas använda GNOME 51 som grund för skrivbordsmiljön tillsammans med Mesa 26.2, som innehåller de öppna grafikdrivrutiner som används av bland annat Intel-, AMD- och flera andra grafiklösningar.

    För användaren kan uppdateringar av Mesa innebära bättre grafikprestanda, förbättrad kompatibilitet med ny hårdvara och korrigeringar för spel och andra grafikintensiva program.

    Nu börjar jakten på buggar

    Ubuntu 26.10 gick in i så kallad Feature Freeze den 20 augusti. Det betyder i praktiken att utvecklingen allt mer har gått från att lägga till nya funktioner till att stabilisera det som redan finns och rätta fel.

    Snapshot 4 är därför särskilt intressant för den som utvecklar Linuxprogram eller vill hjälpa Ubuntu-projektet att hitta problem innan lanseringen.

    Nästa stora hållpunkt är betaversionen den 24 september. Därefter följer Kernel Freeze den 1 oktober och Final Freeze den 8 oktober innan den färdiga versionen planeras till den 15 oktober.

    https://cdimage.ubuntu.com/ubuntu/releases/26.10/release/snapshot-4

    > FAKTA: UBUNTU 26.10
    Version: Ubuntu 26.10
    Kodnamn: Stonking Stingray
    Snapshot 4: 17 september 2026
    Kärna i Snapshot 4: Linux 7.2
    Planerad kärna i slutversionen: Linux 7.3
    Beta: 24 september 2026
    Final Freeze: 8 oktober 2026
    Slutversion: 15 oktober 2026
    Skrivbord: GNOME 51
    Grafikstack: Mesa 26.2
    root@linux.se:~$ ubuntu-release –info _
  • Debian 13.7 släppt – över 100 säkerhetsproblem rättas

    Debian 13 har fått sin sjunde större underhållsuppdatering. Debian 13.7 innehåller 107 säkerhetsuppdateringar och rättningar för ytterligare 106 paket. För den som redan använder Debian 13 behövs ingen ominstallation – en vanlig systemuppdatering räcker.

    Debian är känt för att förändras försiktigt. I stället för att hela tiden introducera stora nyheter lägger utvecklarna mycket arbete på att hålla den stabila versionen säker och välfungerande.

    Debian 13.7 är ett tydligt exempel på detta.

    Versionen är en så kallad point release, eller underhållsversion, av Debian 13 ”Trixie”. Det innebär att det fortfarande är samma Debian 13 som tidigare, men installationsmedierna och ett stort antal programpaket har uppdaterats med de rättningar som kommit sedan den föregående utgåvan.

    Totalt ingår 107 säkerhetsrelaterade uppdateringar och korrigeringar för 106 andra paket.

    Du behöver inte installera om Debian

    För den som redan kör Debian 13 är Debian 13.7 egentligen mindre dramatiskt än versionsnumret kan antyda.

    Har datorn uppdaterats regelbundet har många av säkerhetsrättningarna redan installerats.

    Det räcker normalt att köra:

    sudo apt update
    sudo apt upgrade
    

    Efter uppdateringen har systemet i praktiken fått samma programuppdateringar som ingår i Debian 13.7.

    Den nya versionen är därför framför allt viktig för den som ska installera Debian på en ny dator eller server, eftersom installationsfilerna nu redan innehåller de senaste korrigeringarna.

    Nyare kärna i installationsprogrammet

    Debians installationsprogram har byggts om inför version 13.7 och använder nu Linux-kärnans 6.12.107+deb13 ABI.

    Det betyder bland annat att installationsprogrammet har fått de senaste drivrutins-, stabilitets- och säkerhetsrättningarna som Debian inkluderat i sin Linux 6.12-kärna.

    Det kan vara särskilt betydelsefullt på nyare datorer där stöd för lagringsenheter, nätverkskort och annan hårdvara ibland förbättras genom kärnuppdateringar.

    Debians paket för Linux säkerhetsgranskning, audit, har dessutom fått stöd för 64-bitars RISC-V.

    RISC-V är en öppen processorarkitektur som på senare år fått allt större betydelse inom allt från små inbyggda system till servrar och utvecklingsdatorer.

    Cinnamon får tillbaka sina tillägg

    Användare av skrivbordsmiljön Cinnamon får också en konkret förbättring.

    Ett problem som kunde hindra Cinnamon från att hämta och uppdatera sina så kallade spices har åtgärdats.

    Spices är samlingsnamnet för bland annat:

    • applets
    • desklets
    • teman
    • tillägg

    Det handlar alltså om de små komponenter som gör det möjligt att anpassa Cinnamon-skrivbordet med extra funktioner och annat utseende.

    Viktiga rättningar i glibc

    En av de mer centrala komponenterna som uppdaterats är glibc, GNU C Library.

    glibc används av en mycket stor del av programmen i ett Linux-system och fungerar som ett slags brygga mellan programmen och själva operativsystemet.

    I Debian 13.7 rättas bland annat problem som kan orsaka buffer overflow och buffer underflow.

    En buffer overflow innebär förenklat att ett program försöker skriva mer information till ett minnesområde än vad som får plats där. Sådana fel kan leda till krascher och i värsta fall användas för att angripa ett system.

    glibc har dessutom fått kompatibilitet med headerfiler för kommande Linux 7.0, vilket gör det enklare för utvecklare och paketbyggare att förbereda programvara för framtida kärnversioner.

    Flera Debian-paket har därför byggts om mot den nya versionen av glibc.

    QEMU får många säkerhetsrättningar

    Virtualiseringsprogrammet QEMU får också en omfattande uppdatering.

    QEMU används bland annat för att köra virtuella datorer och är en viktig komponent i många server- och molnmiljöer.

    Den nya Debian-versionen innehåller en senare stabil QEMU-version tillsammans med rättningar för flera typer av säkerhetsproblem, bland annat:

    • buffer overflow
    • use-after-free
    • läsning och skrivning utanför tillåtna minnesområden
    • problem som kan påverka Secure Boot

    Den typen av sårbarheter är särskilt viktiga att rätta på servrar där virtuella maskiner används för att separera olika system och användare från varandra.

    Många bildproblem rättas i ImageMagick

    Även ImageMagick får ett stort antal säkerhetsrättningar.

    ImageMagick används för automatisk bearbetning och konvertering av bilder och finns bakom många webbplatser och serversystem.

    Problemen som åtgärdas omfattar bland annat minnesläckor, buffer overflow, use-after-free, överbelastningsattacker och möjligheten att kringgå vissa säkerhetspolicyer.

    Bildbibliotek är särskilt intressanta ur säkerhetssynpunkt eftersom en angripare ibland bara behöver få ett system att öppna en specialkonstruerad bildfil för att försöka utnyttja en sårbarhet.

    dnsmasq, libvirt och Incus uppdateras

    Flera vanliga server- och nätverkskomponenter får också säkerhetsrättningar.

    dnsmasq, som bland annat kan fungera som DNS- och DHCP-server, får korrigeringar för buffer overflow och läsning utanför tillåtna minnesområden.

    Virtualiseringsplattformen libvirt får bland annat rättningar för problem som skulle kunna leda till informationsläckage eller utökade behörigheter.

    Även container- och virtualiseringsplattformen Incus uppdateras. Där rättas bland annat problem med sökvägshantering och otillräckliga behörighetskontroller.

    Python och Perl får omfattande uppdateringar

    Två av de vanligaste programmeringsspråken i Linux-världen påverkas också.

    Perl får en större samling säkerhetsrättningar, medan Python 3.13 uppdateras för att rätta både säkerhetsproblem och vanliga programfel.

    Eftersom både Python och Perl används i mängder av administrativa verktyg, webbapplikationer och automatiseringssystem kan sådana uppdateringar påverka betydligt fler program än vad paketnamnen först antyder.

    Firefox, Chromium, Docker och PostgreSQL

    Debian 13.7 samlar dessutom redan publicerade säkerhetsuppdateringar för en lång rad populära program och komponenter.

    Bland dem finns:

    Firefox ESR, Chromium, Flatpak, GIMP, Wireshark, PostgreSQL 17, Docker, OpenJDK, WebKitGTK och ZFS.

    Även bibliotek kopplade till OpenSSH har uppdaterats.

    Det visar samtidigt varför regelbundna uppdateringar är viktiga även på Linux. Ett modernt operativsystem består av tusentals olika komponenter, och säkerheten beror på att hela kedjan hålls uppdaterad.

    Nya tidszonsdata

    Även paketet tzdata har uppdaterats.

    Det kanske låter som en liten detalj, men tidszonsdatabasen används av operativsystem och program för att veta vilken lokal tid som gäller på olika platser i världen.

    När länder eller regioner ändrar regler för exempelvis sommartid måste databasen uppdateras.

    Den nya versionen innehåller bland annat förändringar som berör Alberta i Kanada och Marocko.

    Felaktiga tidszonsdata kan annars orsaka problem med allt från kalenderbokningar till loggfiler, säkerhetscertifikat och schemalagda serverjobb.

    Sex processorarkitekturer stöds

    Den som vill installera Debian 13.7 från början kan ladda ner nya netinst-avbilder.

    Netinst är en relativt liten installationsfil som installerar ett grundläggande Debian-system och hämtar resten av paketen från internet under installationen.

    Debian 13.7 finns för sex arkitekturer:

    • AMD64 / x86
    • ARM64
    • ARMHF
    • PPC64EL
    • RISC-V 64
    • S390x

    Det breda arkitekturstödet är fortfarande en av Debians stora styrkor. Samma distribution kan användas på allt från vanliga PC-datorer till ARM-servrar, RISC-V-system och IBM-stordatorer.

    Live-versioner för vanliga PC-datorer

    För AMD64 ( x86 ) finns dessutom nya Live-avbilder.

    Med en Live-version går det att starta Debian direkt från exempelvis ett USB-minne utan att först installera systemet på hårddisken.

    De finns med flera olika skrivbordsmiljöer:

    GNOME, KDE Plasma, LXDE, Xfce, Cinnamon och MATE.

    Det är ett enkelt sätt att prova Debian och kontrollera att exempelvis Wi-Fi, grafik och ljud fungerar innan installationen.

    Säkerhet snarare än nya funktioner

    Debian 13.7 är inte en version som kommer med ett helt nytt skrivbord eller stora förändringar av hur Debian fungerar.

    Det är heller inte meningen.

    Debians stabila utgåva är byggd kring tanken att systemet ska förändras så lite som möjligt samtidigt som säkerhetsproblem och allvarliga programfel rättas.

    Just därför är en uppdatering med över hundra säkerhetsrättningar betydelsefull.

    För befintliga användare är rekommendationen enkel: fortsätt att uppdatera Debian regelbundet.

    För den som ska göra en ny installation innebär Debian 13.7 framför allt att man får ett färskare installationsmedium där flera månaders säkerhets- och stabilitetsuppdateringar redan finns på plats.

    https://wiki.linux.se/Debian

    > FAKTA: DEBIAN 13.7
    Version: Debian 13.7 ”Trixie”
    Typ: Underhålls- och säkerhetsuppdatering
    Säkerhetsuppdateringar: 107
    Övriga rättningar: 106 paket
    Linux-kärna i installationsprogrammet: 6.12.107+deb13
    Arkitekturer: amd64, arm64, armhf, ppc64el, riscv64 och s390x
    Live-versioner: GNOME, KDE Plasma, LXDE, Xfce, Cinnamon och MATE
    Uppgradering: Ingen ominstallation krävs
    > Uppdatera systemet:
    sudo apt update
    sudo apt upgrade
  • Smidigare Linux-installationer: openSUSE lanserar installeraren Agama 24

    Slut på röriga menyer och klickande i labyrinter. Med lanseringen av Agama 24 förnyar openSUSE sättet vi installerar Linux på. Nya smarta sökfunktioner, samlade regioninställningar och kraftfull automatisk lagringshantering gör installationsprocessen både snabbare och mer tillgänglig – oavsett om du är en nyfiken hemmaanvändare eller en erfaren systemadministratör.

    Att installera ett operativsystem har historiskt sett krävt tålamod och klickande i utspridda menyer. Med den senaste versionen av det webbaserade installationsverktyget Agama 24 tar openSUSE ett kliv mot en mer sömlös och tillgänglig upplevelse – både för vanliga användare och systemadministratörer.

    Lanseringen fungerar dessutom som en dubbel uppdatering som täcker in förändringar från både version 23 och 24, där stort fokus har lagts på stabilitet, optimering och finjusteringar.

    Ett samlat grepp om region- och språkinställningar

    En av de mest märkbara förändringarna i Agama 24 rör hanteringen av internationella inställningar som språk, tangentbordslayout och tidszon. I tidigare versioner tvingades användaren hoppa mellan tre separata helskärmsmenyer. I den nya versionen har allt samlats i ett enda intuitivt formulär.

    • Smarter sökning: Sökfälten är nu accent-insensitiva, vilket innebär att tecken som é eller ö hittas oavsett hur de skrivs.
    • Tydligare tidszoner: Tidszonsväljaren visar nu både aktuell lokal tid och UTC-offset för varje alternativ.
    • Snabbt godkännande: Alla tre inställningar kan nu verkställas samtidigt med ett enda knapptryck.

    Bättre nätverksöverblick och stärkt tillgänglighet

    När en dator är utrustad med flera liknande nätverkskort kan det vara svårt att avgöra vilket gränssnitt som är kopplat var. Agama 24 introducerar därför valet ”Browse with details…”. Detta öppnar en sorterbar tabell som visar kritisk information som enhetstyp, IP-adresser och aktuell anslutningsstatus för samtliga adaptrar.

    Lika stort utrymme har getts åt tillgänglighet och användarvänlighet i webbgränssnittet:

    • Förbättrad navigering via tangentbord.
    • Mer konsekvent utformade formulär och tydligare textsättningar.
    • Utökat stöd för skärmläsare.
    • Flexiblare temasystem med bättre stöd för mörkt läge, ljust läge och högkontrastläge.

    Avancerad automatisering och intelligent lagringshantering

    Under huven har stor tyngdpunkt lagts på storskalig och automatiserad installation via JSON-baserade profiler.

    Reglerna för att identifiera och välja lagringsenheter har blivit avsevärt mer uttrycksfulla. Systemadministratörer kan nu kombinera sökvillkor med logiska operatörer som AND, OR och NOT. Hårddiskar och volymer kan matchas baserat på allt från kärndrivrutiner, filsystemtyper och etiketter till det exakta antalet partitioner eller deras innehåll.

    För organisationer som migrerar från äldre miljöer introducerar Agama 24 även inledande stöd för AutoYaST. Installeraren kan nu läsa in befintliga AutoYaST-profiler och automatiskt konvertera dem till Agamas egna konfigurationsformat.

    Kvalitet och stabilitet i första rummet

    Eftersom version 23 passerade utan något officiellt meddelande markerar den här lanseringen resultatet av flera månaders intensivt arbete. Istället för att enbart fokusera på nya funktioner har utvecklingsteamet lägt en stor del av sin energi på att testa gränsfall, åtgärda buggar och polera helhetsupplevelsen för att göra installationen så pålitlig som möjligt.

    Ladda hem här

    https://agama-project.github.io/download

    > FAKTA: openSUSE Agama 24_

    [SYSTEM]: Webbaserad Linux-installerare

    [VERSION]: Agama 24 (inkluderar även uppdateringar från v23)

    [HUVUDNYHETER]:

      > STATUS: Redo för installation / Stabilitetsfokus

  • Linux 7.3 närmar sig – första testversionen är släppt

    Linus Torvalds har släppt den första testversionen av Linux 7.3. Den kommande kärnan blir en ovanligt stor uppdatering med förbättrat stöd för moderna processorer, strömsparfunktioner och ARM-system. Om utvecklingen går enligt plan kan den färdiga versionen släppas den 18 eller 25 oktober 2026.

    Linuxkärnan är den del av ett Linux-system som arbetar närmast datorns hårdvara. Den sköter bland annat kommunikationen med processorn, arbetsminnet, lagringsenheter, grafikkort och nätverkskort. När en ny version av Linuxkärnan utvecklas handlar det därför ofta mindre om synliga förändringar på skrivbordet och mer om förbättringar under ytan.

    Nu har Linus Torvalds offentliggjort den första så kallade Release Candidate-versionen av Linux 7.3, betecknad Linux 7.3-rc1.

    En Release Candidate, eller RC, är en testversion som släpps när den stora perioden för att lägga till ny kod har avslutats. Därefter koncentrerar sig utvecklarna framför allt på att hitta och rätta fel.

    En ovanligt stor Linuxversion

    Linux 7.3 ser ut att bli en omfattande uppdatering.

    Linus Torvalds konstaterar att inget enskilt område egentligen sticker ut särskilt mycket, men att mängden kod som har kommit in är stor.

    ”Inget sticker egentligen ut – förutom att den är stor. Det är inte den största rc1-versionen vi någonsin haft, men den ligger definitivt högt upp, åtminstone sett till antalet ändringar.”

    En del av den stora kodmängden beror den här gången på AMD:s grafikdrivrutiner.

    Linuxkärnan innehåller mycket information som behövs för att kunna styra moderna grafikkretsar. I Linux 7.3 har bland annat stora mängder registerdefinitioner för AMD:s DCN6-teknik lagts till.

    Sådana filer kan innehålla tusentals definitioner över hur olika delar av grafikhårdvaran kan styras. Därför kan en relativt begränsad funktionell förändring resultera i väldigt stora mängder ny källkod.

    Torvalds beskriver själv detta som ännu en av de Linuxversioner där ett stort paket med AMD GPU-register får den totala kodmängden att växa kraftigt.

    Förbättringar för ARM och ACPI

    En av de mer tekniskt intressanta förändringarna i Linux 7.3 gäller hur kärnan hanterar avbrott, så kallade interrupts.

    Ett interrupt är ungefär datorhårdvarans sätt att säga:

    ”Jag behöver processorns uppmärksamhet.”

    Det kan exempelvis vara ett nätverkskort som har tagit emot ett datapaket, ett tangentbord där användaren har tryckt på en tangent eller en lagringsenhet som har avslutat en operation.

    Linuxkärnan innehåller därför en omfattande infrastruktur för att styra sådana avbrott.

    I Linux 7.3 uppdateras bland annat kärnans irqchip-kod i samband med ACPI.

    ACPI, Advanced Configuration and Power Interface, är en standard som operativsystem använder för att få information om datorns hårdvara samt för att kontrollera exempelvis energisparfunktioner och vilolägen.

    Förändringarna ska bland annat göra det möjligt att bättre hantera identifiering och startordning för GICv5 IWB på ARM-system som använder ACPI.

    GIC står för Generic Interrupt Controller och är den hårdvara som hanterar avbrott i många ARM-baserade system.

    För vanliga Linuxanvändare märks detta sannolikt inte direkt, men förbättringarna är viktiga när Linux används på allt fler ARM-servrar och andra avancerade ARM-baserade datorer.

    RISC-V-kod görs mer generell

    Även RISC-V påverkas av förändringarna.

    RISC-V är en öppen processorarkitektur som under de senaste åren fått allt större uppmärksamhet. Till skillnad från exempelvis x86 och ARM bygger själva instruktionsuppsättningen på en öppen standard.

    I Linux 7.3 gör utvecklarna om delar av koden för RISC-V:s interrupt-hantering.

    Kod som tidigare varit specifik för RISC-V flyttas till Linuxkärnans gemensamma ACPI-system för interrupts.

    Det kanske låter som en intern programmeringsdetalj, men sådana förändringar är viktiga för ett projekt av Linuxkärnans storlek. Genom att dela generell kod mellan flera processorarkitekturer minskar mängden duplicerad kod och framtida utveckling kan bli enklare.

    Det kan även minska risken för att samma funktion beter sig olika på olika processorplattformar.

    Intel och AMD får förbättrad processorstyrning

    Linux 7.3 innehåller också uppdateringar av kärnans cpufreq-system.

    Cpufreq används för att kontrollera processorns klockfrekvens och energiförbrukning.

    En modern processor kör normalt inte med maximal hastighet hela tiden. När datorn arbetar med enkla uppgifter kan processorns frekvens sänkas för att minska strömförbrukningen och värmeutvecklingen. När mer prestanda behövs kan hastigheten snabbt ökas igen.

    Två viktiga Linuxdrivrutiner inom området är:

    intel-pstate, som används för moderna Intel-processorer, och amd-pstate, som används för moderna AMD-processorer.

    Båda får förbättringar i Linux 7.3.

    Det kan på sikt ge bättre balans mellan prestanda och energiförbrukning på både bärbara och stationära datorer.

    Bättre stöd för energisparlägen

    Även drivrutinen intel_idle och Linux stöd för ACPI Processor Idle uppdateras.

    Här handlar flera av förändringarna om stöd för ACPI _LPI, där LPI står för Low Power Idle.

    Tekniken beskriver olika energisparlägen som processorn kan gå över till när den inte har något arbete att utföra.

    Ju djupare energisparläge som kan användas, desto mindre ström kan datorn förbruka. Samtidigt måste operativsystemet väga energibesparingen mot hur snabbt processorn behöver kunna vakna igen.

    Förbättrat stöd för dessa mekanismer kan därför vara särskilt betydelsefullt för bärbara datorer, servrar och andra system där strömförbrukningen är viktig.

    Nu börjar jakten på buggar

    Linux 7.3-rc1 innebär samtidigt att utvecklingen går in i en ny fas.

    Den stora så kallade merge window, där huvuddelen av ny funktionalitet tas in i kärnan, är avslutad. Under de kommande veckorna kommer nya Release Candidate-versioner framför allt att innehålla rättningar av problem som upptäcks under testerna.

    Traditionellt släpper Linus Torvalds en ny RC ungefär en gång i veckan.

    Om Linux 7.3 följer ett normalt utvecklingsförlopp med sju Release Candidates kan den färdiga kärnan därför komma 18 oktober 2026.

    Om det krävs en åttonde testversion flyttas den sannolika lanseringen istället till 25 oktober 2026.

    Exakt datum beror alltså på hur stabil kärnan visar sig vara under testperioden.

    Inte avsedd för produktionsdatorer

    Den som vill testa den nya kärnan redan nu kan hämta Linux 7.3-rc1 från Linus Torvalds Git-arkiv eller kernel.org.

    Men rc1 är framför allt avsedd för utvecklare och personer som aktivt vill testa den nya Linuxkärnan.

    Det är fortfarande en förhandsversion och fel kan förekomma.

    Den bör därför inte installeras på datorer eller servrar där stabil drift är viktig.

    För de flesta användare är det bättre att vänta tills Linux 7.3 är färdig – och därefter ytterligare tills den egna Linuxdistributionen har testat och paketerat kärnan.

    Linux 7.3 visar samtidigt hur utvecklingen av Linux ofta fungerar. De stora förändringarna är sällan spektakulära funktioner som användaren ser direkt på skärmen. Istället handlar det om tusentals mindre förbättringar av drivrutiner, processorstöd, energihantering och hårdvarukommunikation.

    Tillsammans gör de att Linux kan fortsätta fungera på nästa generations datorer.

    https://lkml.org/lkml/2026/8/30/688

    > FAKTA: Linux Kernel 7.3

    Version: Linux 7.3

    Aktuell version: 7.3-rc1

    Typ: Release Candidate

    Utvecklingsledare: Linus Torvalds

    Planerad slutversion: 18 eller 25 oktober 2026

    Nyheter: Förbättringar för ARM, ACPI, RISC-V, Intel P-State, AMD P-State och energisparfunktioner.

    Status: Testversion – bör inte användas på produktionssystem.

    root@linux:~$ uname -r
    7.3-rc1_
  • Multikernel Linux låter flera Linux-kärnor dela på samma dator

    Med Multikernel Linux kan flera fristående Linux-kärnor köras samtidigt på samma fysiska dator – utan virtuella maskiner eller en hypervisor. Den första offentliga versionen bygger på Linux 7.0 och visar lovande resultat, men tekniken befinner sig fortfarande på experimentstadiet.

    En vanlig Linux-dator kör en enda kärna som ansvarar för allt från processorer och minne till nätverk, lagring och anslutna enheter. Det spelar ingen roll om datorn har fyra eller hundra processorkärnor – alla resurser styrs normalt av samma Linux-kärna.

    Multikernel Linux tar ett helt annat grepp. I stället för att låta en enda kärna sköta hela datorn delas hårdvaran upp mellan flera självständiga Linux-kärnor. Varje kärna får sina egna processorkärnor, sitt eget minne och vid behov egna PCI-enheter.

    Den första offentliga versionen har fått beteckningen v7.0-mk2 och bygger på Linux 7.0. För närvarande stöds endast datorer med arkitekturen x86_64. Utvecklarnas lanseringsmeddelande finns i Linux-kärnans e-postarkiv.

    Som flera datorer inuti samma dator

    Det enklaste sättet att förstå tekniken är att tänka sig en stor fysisk server som delas upp i flera mindre datorer.

    En Linux-kärna fungerar som värd och förfogar över en pool med processorer, minne och enheter. Värdkärnan kan exempelvis ge fyra processorkärnor och två gigabyte minne till en andra Linux-kärna. En tredje kärna kan samtidigt få åtta processorkärnor, mer minne och direkt tillgång till ett nätverkskort eller en grafikprocessor.

    Varje Linux-kärna arbetar sedan självständigt med sin egen schemaläggare, nätverksstack och uppsättning processer.

    Det kan påminna om vanliga virtuella maskiner, men det finns en viktig skillnad: de extra Linux-kärnorna körs inte ovanpå en hypervisor som KVM, VMware eller Hyper-V. De arbetar direkt mot den tilldelade hårdvaran.

    Nya kärnor startas med en utökad variant av Linux befintliga kexec-funktion. Normalt används kexec för att starta en ny kärna utan att först gå genom datorns BIOS eller UEFI. I Multikernel har mekanismen byggts ut så att den nya kärnan kan startas bredvid värdkärnan i stället för att ersätta den.

    Resurserna kan flyttas

    Uppdelningen behöver inte vara permanent. En instans kan stängas av och lämna tillbaka sina processorkärnor, sitt minne och sina enheter till värdkärnan. Resurserna kan därefter användas för att starta en ny instans, möjligen med en annan version eller konfiguration av Linux-kärnan.

    Det öppnar för servrar där olika arbetsuppgifter får specialanpassade kärnor. En webbserver kan exempelvis använda en kärna optimerad för nätverkstrafik, medan en databas får en annan kärna med inställningar anpassade för lagring och minneshantering.

    Projektets verktyg Kerf används för att skapa instanser, tilldela resurser och starta kärnorna. Den som vill prova behöver själv kompilera kärnan med Multikernel-stödet aktiverat. Projektet har publicerat en komma igång-guide med bygg- och installationsanvisningar.

    Snabbare än KVM i vissa tester

    Utvecklarna har även jämfört Multikernel med en välkonfigurerad virtuell KVM-maskin. Testerna genomfördes på en server med två Intel Xeon Gold 5418Y-processorer. Båda miljöerna fick två processorkärnor, en gigabyte minne och samma kärnversion.

    Minneslatens och minnesbandbredd var i stort sett identiska. Det visar hur effektiv modern hårdvaruvirtualisering har blivit när processorn och minnet får arbeta utan många avbrott.

    Större skillnader syntes vid täta processbyten och kommunikation mellan processer:

    • Ett kontextbyte mellan två processer tog 1,37 mikrosekunder med Multikernel och 3,42 mikrosekunder i KVM.
    • Kommunikation genom en pipe tog 3,24 mikrosekunder med Multikernel och 7,06 mikrosekunder i KVM.
    • Kommunikation genom en lokal Unix-socket tog 4,81 mikrosekunder med Multikernel och 7,48 mikrosekunder i KVM.

    En mikrosekund är en miljondels sekund. Skillnaden är alltså omöjlig att märka vid en enstaka operation, men i servrar där miljontals processbyten och meddelanden sker varje sekund kan den sammanlagda effekten bli betydande.

    Varför blir den virtuella maskinen långsammare?

    En stor del av skillnaden beror på hur vilande virtuella processorer väcks.

    När en virtuell KVM-processor inte har något att göra lämnar den normalt den virtuella maskinen och överlämnar kontrollen till värdsystemet. När processorn behövs igen måste hypervisorn väcka den och återgå till den virtuella miljön. Denna övergång kostar lite tid.

    Multikernel-instansen styr sina fysiska processorkärnor direkt och behöver inte göra samma resa genom en hypervisor.

    KVM kan ställas in för att låta de virtuella processorerna vänta aktivt i stället för att somna. Då minskar en stor del av skillnaden, men processorkärnorna ser samtidigt fullt belastade ut och förbrukar mer energi. I projektets test ökade effektförbrukningen med upp till 19 watt.

    Resultaten betyder därför inte att Multikernel alltid är flera gånger snabbare än KVM. Skillnaden beror på arbetsbelastningen och hur den virtuella maskinen är konfigurerad. Testerna är dessutom genomförda och publicerade av Multikernel-projektet självt och bör betraktas som projektets egna resultat tills de har bekräftats genom fler oberoende tester. Den fullständiga jämförelsen mellan Multikernel och KVM beskriver både resultaten och kompromisserna kring strömförbrukning.

    Inte samma sak som containrar

    Containrar som Docker delar värdsystemets Linux-kärna. Det gör dem små och snabba, men innebär också att alla containrar är beroende av samma kärna.

    Virtuella maskiner kan köra var sin kärna och ger starkare avskiljning, men lägger till en hypervisor mellan operativsystemet och hårdvaran.

    Multikernel försöker kombinera delar av båda modellerna. Varje instans får en egen Linux-kärna, samtidigt som den körs direkt på tilldelad hårdvara. Om en kärna kraschar eller drabbas av ett problem är tanken att övriga kärnor ska kunna fortsätta arbeta.

    Det gör tekniken intressant för stora servrar, molntjänster, databaser, AI-system och andra miljöer där många processorkärnor ska utnyttjas med låg latens.

    Fortfarande ett experimentellt projekt

    Multikernel Linux är ännu inte en del av den officiella Linux-kärnan från kernel.org. Den första offentliga versionen ligger i projektets separata källkodsträd på GitHub.

    Stödet är än så länge begränsat till x86_64, även om gränssnitten har delats upp för att underlätta framtida stöd för andra processorarkitekturer. Det återstår också omfattande arbete med drivrutiner, säkerhet, stabilitet och verktyg innan tekniken kan betraktas som ett moget alternativ till etablerad virtualisering.

    Den första offentliga versionen är ändå ett viktigt steg. Multikernel visar att en kraftfull server inte nödvändigtvis måste välja mellan en enda stor Linux-kärna och traditionella virtuella maskiner. Det kan finnas en tredje väg: flera riktiga Linux-kärnor som arbetar sida vid sida direkt på samma hårdvara.

    > Teknisk fakta: Multikernel Linux

    Version:
    v7.0-mk2
    Bygger på:
    Linux 7.0
    Arkitektur:
    x86_64
    Princip:
    Flera självständiga Linux-kärnor körs samtidigt på samma dator.
    Virtualisering:
    Ingen hypervisor krävs.
    Resurser:
    Varje kärna kan tilldelas egna processorkärnor, eget minne och egna PCI-enheter.
    Startmetod:
    Utökad Linux kexec-funktion.
    Hantering:
    Kommandoradsverktyget Kerf.
    Fördel:
    Direkt tillgång till hårdvaran och låg latens utan traditionell virtualisering.
    Status:
    Experimentellt projekt och ännu inte en del av den officiella Linux-kärnan.

    [SYSTEM] Flera kärnor. En fysisk dator. Ingen hypervisor.

  • Ubuntu 26.04.1 LTS är här – nu har långtidssystemet blivit stabilare

    Ubuntu 26.04.1 LTS finns nu att hämta. Det är den första samlade uppdateringen av vårens Ubuntu 26.04 LTS och innehåller flera månaders säkerhetsuppdateringar och felrättningar. För den som redan använder Ubuntu 26.04 händer inget dramatiskt, men för nya installationer innebär den nya utgåvan en tryggare och mer färdig start.

    En putsad version – inte ett nytt operativsystem

    Versionsnumret 26.04.1 kan låta som om Canonical har lanserat ett nytt Ubuntu bara några månader efter Ubuntu 26.04. Så är det inte. Siffran efter den andra punkten visar att det handlar om en punktutgåva: en ny installationsavbildning där uppdateringar som redan har publicerats har samlats på ett ställe.

    Det kan jämföras med att ett nytryck av en bok innehåller rättade stavfel och förbättrade formuleringar, men fortfarande är samma bok. Ubuntu 26.04.1 bygger vidare på Ubuntu 26.04 LTS, har samma tekniska grund och använder fortfarande Linuxkärnan 7.0.

    Den stora vinsten märks vid en nyinstallation. Den som installerar från den ursprungliga ISO-filen från april behöver först installera systemet och därefter hämta flera månaders uppdateringar. Med 26.04.1 finns en stor del av dessa rättningar redan på installationsmediet. Det sparar både tid och datatrafik och minskar risken för att användaren börjar arbeta i ett ännu inte fullt uppdaterat system.

    Säkerhetsuppdateringar och många små förbättringar

    Ubuntu 26.04.1 innehåller säkerhetsuppdateringar som publicerades fram till och med den 25 augusti 2026. Dessutom har Canonical samlat ett stort antal rättningar för installation, skrivbordsmiljö, maskinvara, servrar och molnsystem.

    På skrivbordet har bland annat krascher i filhanteraren Nautilus rättats. Problem med muspekaren, fönsterhantering, pekskärmens dra-och-släpp-funktion och inkoppling av liknande bildskärmar har också fått korrigeringar. Stödet för vissa fingeravtrycksläsare, styrplattor och ljudkretsar har förbättrats. Även LibreOffice och flera centrala GNOME-komponenter har uppdaterats med nya felrättningsversioner.

    Var och en av dessa ändringar kan verka liten. Tillsammans är de ändå viktiga. Ett modernt operativsystem består av tusentals paket som ska fungera med ett mycket stort antal datorer och tillbehör. En punktutgåva handlar därför mindre om synliga nyheter och mer om att få helheten att fungera pålitligare.

    Den fullständiga listan över ändringar i Ubuntu 26.04.1 är omfattande. Canonical påpekar dessutom att sammanställningen huvudsakligen omfattar paketen i main och restricted. Ytterligare uppdateringar finns i programförråden universe och multiverse.

    Ubuntu 24.04-användare får vänta lite till

    Den första punktutgåvan av en ny LTS-version brukar vara startskottet för den breda uppgraderingen från föregående LTS-utgåva. Många försiktiga användare och organisationer väntar medvetet till dess, eftersom de första månadernas barnsjukdomar då har hunnit rättas.

    Den här gången öppnas dock inte den automatiska uppgraderingen från Ubuntu 24.04 LTS omedelbart. Enligt Canonicals lanseringsmeddelande ska uppgraderingen börja erbjudas via Uppdateringshanteraren ett par veckor efter lanseringen. Fördröjningen beror på planerade bakåtporteringar som ska rätta regressioner i en ny version av rust-coreutils.

    En regression är ett fel som innebär att något som tidigare fungerade slutar fungera efter en ändring. coreutils innehåller grundläggande kommandon för bland annat filer, mappar och textbehandling. Eftersom sådana verktyg används i stora delar av systemet är det klokt att rätta problemen innan miljontals datorer erbjuds uppgraderingen.

    Canonical anger att den som absolut vill uppgradera redan nu kan använda kommandot do-release-upgrade -d. För de flesta användare är det ändå rimligare att vänta tills den vanliga uppgraderingen visas automatiskt. Säkerhetskopiera alltid viktiga filer innan en större versionsuppgradering.

    Redan installerat Ubuntu 26.04 behöver inte installeras om

    Den som redan kör Ubuntu 26.04 LTS behöver varken hämta en ny ISO-fil eller installera om datorn. Ett fullständigt uppdaterat Ubuntu 26.04-system har redan fått samma paket och rättningar som ingår i 26.04.1.

    Den nya ISO-filen är alltså främst avsedd för nya installationer, ominstallationer och skapande av uppdaterade USB-minnen. Länkar vart du hämtar Ubuntu 26.04.1 finns i Linux.se på wiki

    Samtidigt har nya installationsavbildningar publicerats för flera officiella varianter, däribland Kubuntu, Xubuntu, Lubuntu, Ubuntu Budgie, Ubuntu Studio, Edubuntu, Ubuntu Kylin och Ubuntu Cinnamon. De använder andra skrivbordsmiljöer eller är anpassade för särskilda användningsområden, men delar stora delar av den tekniska grunden med Ubuntu.

    LTS betyder långsiktighet

    Förkortningen LTS står för Long Term Support, alltså långtidssupport. Ubuntu Desktop, Server, Cloud och Core får fem års vanligt underhåll räknat från lanseringen av Ubuntu 26.04 LTS i april 2026. Enligt de officiella versionsanteckningarna gäller den ordinarie supporten till april 2031. De officiella Ubuntu-varianterna har normalt tre års support, och längre säkerhetsunderhåll erbjuds genom Ubuntu Pro och ESM.

    Ubuntu 26.04.1 är därför ingen utgåva som lockar med ett helt nytt utseende eller spektakulära funktioner. Dess värde ligger i något mindre synligt men viktigare för ett långtidssystem: en mer genomarbetad installation, färre kända fel och en stabilare grund för de kommande åren.

    FAKTARUTA: Ubuntu 26.04.1 LTS

    Version: Ubuntu 26.04.1 LTS ”Resolute Raccoon”

    Typ: Första punktutgåvan till Ubuntu 26.04 LTS

    Innehåll: Samlade säkerhetsuppdateringar, felrättningar och uppdaterade installationsfiler.

    För nya installationer: Färre uppdateringar behöver hämtas direkt efter installationen.

    För befintliga användare: Ingen ominstallation behövs. Ett fullt uppdaterat Ubuntu 26.04 har redan samma rättningar.

    Ordinarie support: Till april 2031 för Ubuntu Desktop, Server, Cloud och Core.

  • Från hobbyprojekt till världens digitala ryggrad – Linux fyller 35 år

    Den 25 augusti 1991 berättade den då 21-årige studenten Linus Torvalds att han arbetade på ett fritt operativsystem. Projektet var enligt honom ”bara en hobby” och skulle inte bli särskilt stort. Trettiofem år senare finns Linux i allt från mobiltelefoner och trådlösa routrar till superdatorer, rymdsystem och världens största datacenter.

    När Linus Torvalds publicerade sitt meddelande i diskussionsgruppen comp.os.minix var internet fortfarande något som främst användes av universitet, forskare och teknikentusiaster. World Wide Web hade precis börjat ta form och de flesta hemdatorer var inte anslutna till något nätverk.

    Torvalds berättade att han arbetade på ett fritt system för datorer med Intels 386- och 486-processorer. Han hade redan fått kommandotolken Bash och kompilatorn GCC att fungera och ville veta vilka funktioner andra användare saknade i operativsystemet Minix.

    Han underströk samtidigt att projektet inte var professionellt, inte var portabelt och förmodligen aldrig skulle fungera med särskilt många typer av hårdvara.

    Det visade sig vara en av datorhistoriens mindre lyckade framtidsprognoser.

    Vad är egentligen Linux?

    Linux beskrivs ofta som ett operativsystem, men tekniskt sett är Linux själva kärnan – den del av systemet som arbetar närmast datorns hårdvara.

    Kärnan fördelar processortid, hanterar arbetsminnet, kommunicerar med hårddiskar och andra enheter samt ser till att program kan köras utan att störa varandra. Runt Linuxkärnan byggs sedan kompletta operativsystem med verktyg, skrivbordsmiljöer och program.

    Sådana system kallas Linuxdistributioner. Debian, Ubuntu, Fedora, Linux Mint, Arch Linux och openSUSE är några välkända exempel.

    Android använder också Linuxkärnan, även om resten av systemet skiljer sig tydligt från en traditionell Linuxdistribution för datorer.

    Den öppna utvecklingsmodellen förändrade allt

    En viktig förklaring till framgången är att Linux blev fri och öppen programvara. Källkoden är tillgänglig för den som vill studera, ändra och förbättra den.

    Det innebär inte att utvecklingen saknar regler. Ändringar granskas noggrant innan de godkänns, och utvecklingen är uppdelad mellan tusentals personer med ansvar för olika delar av kärnan.

    Modellen gör det möjligt för privatpersoner, universitet och konkurrerande företag att arbeta med samma tekniska grund. En förbättring som utvecklas för en server kan senare komma till nytta i en persondator, mobiltelefon eller inbyggd elektronisk produkt.

    Linux utveckling visar att mycket stora och komplicerade tekniska projekt kan skapas genom internationellt samarbete. Företag bidrar med pengar och utvecklare, medan frivilliga rapporterar fel, skriver dokumentation och utvecklar nya funktioner.

    Linux finns överallt – även när det inte syns

    Många människor använder Linux varje dag utan att känna till det. Systemet finns bland annat i:

    • Androidtelefoner och surfplattor
    • webbservrar och molntjänster
    • trådlösa routrar och nätverksutrustning
    • smart-tv-apparater och digitalboxar
    • industriella styrsystem
    • bilar och annan fordonselektronik
    • satelliter och forskningsutrustning
    • praktiskt taget hela den moderna superdatorvärlden

    När någon öppnar en webbsida, tittar på strömmande video eller sparar en fil i en molntjänst är sannolikheten stor att informationen någonstans på vägen behandlas av en Linuxbaserad server.

    Linux har blivit särskilt viktigt där stabilitet, säkerhet och möjligheten att anpassa systemet är avgörande. En tillverkare behöver inte vänta på att ett enskilt programvaruföretag ska lägga till en funktion. Företaget kan självt förändra koden eller anlita någon som gör det.

    Varför blev inte Linux lika stort på vanliga datorer?

    På servrar, superdatorer och inbyggda system har Linux en mycket stark ställning. På traditionella stationära och bärbara datorer är marknadsandelen betydligt mindre.

    Det beror inte nödvändigtvis på tekniska brister. Windows följer med de flesta nya persondatorer, och många användare fortsätter helt enkelt att använda det system som redan är installerat. Vissa kommersiella program och spel har dessutom länge saknat Linuxversioner.

    Situationen har dock förändrats. Moderna distributioner är enklare att installera, hårdvarustödet har förbättrats och allt fler program fungerar direkt i webbläsaren. Spelplattformen Steam och kompatibilitetslagret Proton har också gjort det möjligt att köra ett stort antal Windowsspel i Linux.

    För äldre datorer kan en lättare Linuxdistribution ge maskinen flera extra användbara år. Det minskar behovet av att köpa nytt och kan därmed även minska mängden elektronikavfall.

    Ett operativsystem som kan kontrolleras

    Linux handlar inte bara om kostnad. Fri programvara ger användaren möjlighet att undersöka vad systemet gör och att fortsätta använda eller utveckla det även om en leverantör ändrar strategi.

    Det är särskilt betydelsefullt för myndigheter, företag och organisationer som vill undvika att bli helt beroende av en enda tillverkare. Öppen källkod innebär inte automatiskt att ett system är säkert, men den gör det möjligt för oberoende experter att granska koden och upptäcka problem.

    Linux kan dessutom anpassas till nästan allt – från mycket små enkortsdatorer till enorma datorsystem med tusentals processorer.

    Linux har två födelsedagar

    Den 25 augusti firas dagen då Linus Torvalds offentliggjorde sitt projekt. Den första publikt tillgängliga versionen, Linux 0.01, publicerades däremot den 17 september 1991.

    Därför förekommer båda datumen som Linux födelsedag. Den 25 augusti markerar idéns presentation för omvärlden, medan den 17 september markerar den första offentliga utgåvan.

    Från studentprojekt till samhällsbärande teknik

    Det mest anmärkningsvärda med Linux är kanske inte hur stort systemet har blivit, utan att utvecklingen fortfarande fortsätter enligt samma grundidé: människor och organisationer över hela världen samarbetar kring en gemensam teknisk plattform.

    Det som började som ett studentprojekt för en begränsad typ av persondator har blivit en central del av det moderna informationssamhället.

    Linus Torvalds trodde inte att projektet skulle bli stort och professionellt. Trettiofem år senare hjälper Linux till att driva mobiltelefoner, internetservrar, forskningssystem och världens kraftfullaste datorer.

    Inte illa för något som började som ”bara en hobby”.

    Grattis på 35-årsdagen, Linux!

  • PorteuX 2.8 pressar in Linux 7.2 och åtta skrivbordsmiljöer i ett litet, portabelt system

    Den Slackware-baserade Linuxdistributionen PorteuX har släppts i version 2.8. Trots sin ringa storlek erbjuder systemet allt från KDE Plasma och GNOME till COSMIC och Xfce. Under ytan finns flera tekniska förbättringar för bland annat spel, NTFS-diskar, VirtualBox och strömförbrukning.

    PorteuX är en Linuxdistribution för den som vill ha ett snabbt och portabelt operativsystem som inte kräver en traditionell installation. Systemet kan exempelvis startas från ett USB-minne och användas på olika datorer.

    Distributionen bygger på Slackware och är inspirerad av Slax och Porteus. Program och funktioner kan läggas till som moduler, samtidigt som bassystemet i stort sett hålls oföränderligt. Det minskar risken för att systemfiler skadas eller att en installation gradvis samlar på sig problem.

    Nu har PorteuX 2.8 släppts, ungefär två månader efter version 2.7.

    Linux 7.2 och åtta olika skrivbord

    PorteuX 2.8 använder Linuxkärnan 7.2 och finns i separata utgåvor med flera olika skrivbordsmiljöer:

    • KDE Plasma 6.7.4
    • GNOME 50.4
    • Xfce 4.20
    • LXQt 2.4
    • Cinnamon 6.6.9
    • COSMIC 1.6
    • MATE 1.28.2
    • LXDE 0.11.1

    Det gör att användaren kan välja mellan moderna och visuellt avancerade skrivbord eller betydligt lättare alternativ för äldre datorer.

    KDE Plasma, GNOME och COSMIC erbjuder en modern skrivbordsmiljö med många funktioner. LXDE, MATE och Xfce passar bättre på datorer med begränsat arbetsminne eller svagare processor.

    COSMIC-utgåvan har dessutom fått programmet COSMIC Monitor, medan GNOME-versionen har anpassats för att kunna köras utan systemd. PorteuX använder i stället den traditionella initlösning som kommer från Slackware.

    Xfce får modernare grafikhantering

    En av de mer intressanta förändringarna finns i Xfce-utgåvan. Där har den vanliga fönsterhanteraren xfwm4 ersatts med xfwm4-gl.

    xfwm4-gl är en vidareutveckling av Xfces fönsterhanterare som använder OpenGL för att rita och sätta samman fönstren på skärmen. Om OpenGL inte fungerar kan den automatiskt falla tillbaka till den äldre tekniken XRender.

    Enligt PorteuX-utvecklarna kan OpenGL-lösningen minska strömförbrukningen med omkring en tredjedel och samtidigt ge program ungefär tio procent fler bildrutor per sekund jämfört med XRender.

    Fönsterhanteraren har också fått adaptiv bildsynkronisering, automatisk avstängning av kompositorn när ett program körs i helskärm samt tydligare markering av inaktiva knappar i fönsterteman.

    Det kan ge jämnare grafik och bättre batteritid, särskilt på bärbara datorer.

    Wine och Proton kan användas på NTFS-diskar

    PorteuX 2.8 förbättrar även stödet för NTFS, det filsystem som normalt används av Windows.

    Linux har länge kunnat läsa och skriva på NTFS-formaterade diskar, men skillnader mellan Windows och Linux sätt att hantera filnamn kan orsaka problem. Den nya versionen tillåter kolon i filnamn på NTFS-partitioner.

    Förändringen är särskilt viktig för Wine och Proton. Wine används för att köra Windowsprogram i Linux, medan Proton framför allt används av Steam för att köra Windowsspel. Vissa av programmens filer kan innehålla tecken eller namnstrukturer som tidigare inte fungerade korrekt när de placerades på en NTFS-disk.

    Det blir därmed lättare att dela en spel- eller programdisk mellan Windows och Linux.

    PorteuX har också ändrat hanteringen av de två Linuxdrivrutinerna för NTFS. Både ntfs och ntfs3 kan nu användas, men den äldre ntfs-drivrutinen prioriteras när båda finns tillgängliga.

    Nytt filsystem bygger upp det portabla systemet

    Den nya versionen använder aufs-ng som standard. Det är ett så kallat union-filsystem som kan lägga flera separata filsystem eller moduler ovanpå varandra och visa dem som ett sammanhängande system.

    Tekniken är central för modulära Linuxdistributioner. PorteuX kan exempelvis ha ett skrivskyddat bassystem och sedan lägga användarens ändringar och extra program i separata lager. För användaren ser allt ändå ut som ett vanligt filsystem.

    Detta gör det möjligt att snabbt aktivera eller ta bort programmoduler utan att behöva installera om hela systemet.

    Förbättrat stöd för VirtualBox

    PorteuX 2.8 innehåller även paketet gcc15-compat. Det återställer en C++-symbol som försvann i samband med övergången till GCC 16.

    Förändringen förbättrar kompatibiliteten med program som VirtualBox, vilka annars kunde sluta fungera efter uppdateringen av kompilatorn.

    Stöd för delade VirtualBox-mappar har dessutom aktiverats direkt i Linuxkärnan. Den som testar PorteuX i en virtuell dator kan därför enklare dela filer mellan värddatorn och det virtuella systemet.

    Bättre loggning och uppstart

    En ny startparameter med namnet bootlog gör det möjligt att spara allt som systemets initrd skriver ut under uppstarten.

    Initrd är den lilla tillfälliga systemmiljö som startas innan det ordinarie Linuxsystemet är färdigt. Den ansvarar bland annat för att hitta diskar, läsa in drivrutiner och montera det riktiga filsystemet.

    En sparad startlogg kan vara mycket värdefull om PorteuX inte startar korrekt på en viss dator. I stället för att försöka hinna läsa felmeddelanden som snabbt försvinner från skärmen kan användaren eller utvecklarna studera loggen i efterhand.

    Fler prestandaförbättringar

    PorteuX 2.8 har stöd för Nvidias drivrutin 610.57.04 och innehåller även förbättringar av hur PipeWire och FFmpeg startas.

    PipeWire hanterar ljud och video i moderna Linuxsystem, medan FFmpeg används av ett stort antal program för att spela upp, konvertera och strömma ljud och video.

    Utvecklarna har också förbättrat bygg- och länkflaggorna, minskat storleken på flera moduler och aktiverat borttagning av oanvänd kod i Linuxkärnan. Varje enskild förändring kan verka liten, men tillsammans kan de ge ett mindre och snabbare system.

    PorteuX 2.8 visar att en liten, portabel Linuxdistribution inte behöver innebära gammal programvara eller få valmöjligheter. Med Linux 7.2, moderna skrivbordsmiljöer och förbättrat stöd för både spel och virtuella datorer riktar sig systemet till såväl experimenterande Linuxanvändare som personer som vill ge äldre datorer nytt liv.

    PorteuX 2.8 kan hämtas i de olika skrivbordsvarianterna från projektets officiella GitHub-sida.

  • Tails 7.11 löser problem med krypterad lagring

    Tails 7.11 har släppts med en viktig rättelse för Persistent Storage och en uppdaterad version av Tor Browser. Operativsystemet är utvecklat för människor som behöver skydda sin identitet och lämna så få digitala spår som möjligt efter sig.

    Snart kan vi ha företrädare för den bolsjevikiska ondskan som ministrar i Sveriges regering plus chat control. Fiende lägger pussel, behåll din bit.

    Tails är ett säkerhets- och integritetsinriktat operativsystem som vanligtvis körs direkt från ett USB-minne. När datorn stängs av försvinner normalt informationen från den aktuella sessionen.

    Systemet bygger på Linuxdistributionen Debian och leder internettrafiken genom Tor-nätverket. Tor skickar trafiken genom flera servrar innan den når sin slutdestination. Varje server känner bara till den föregående och den efterföljande delen av förbindelsen, vilket gör det betydligt svårare att koppla samman användaren med de webbplatser som besöks.

    Tails används bland annat av journalister, visselblåsare, människorättsaktivister och personer som arbetar i miljöer där elektronisk övervakning är ett allvarligt problem. Det kan även användas av vanliga datoranvändare som vill skydda känslig information eller minska mängden digitala spår.

    Viktig rättelse för Persistent Storage

    Den största rättelsen i Tails 7.11 gäller funktionen Persistent Storage. Ett fel kunde på vissa datorer förhindra att lagringsutrymmet aktiverades korrekt.

    Tails är annars konstruerat för att glömma nästan allt när datorn stängs av. Persistent Storage fungerar som ett undantag från den principen. Det är ett krypterat område på USB-minnet där användaren själv kan välja att spara exempelvis dokument, inställningar, nätverksuppgifter och kryptografiska nycklar.

    Informationen skyddas med ett lösenord och blir inte automatiskt tillgänglig när Tails startar. Användaren måste aktivt låsa upp lagringsutrymmet.

    Funktionen innebär en avvägning mellan bekvämlighet och säkerhet. Den gör det möjligt att behålla viktiga filer mellan olika arbetspass, men innebär samtidigt att information faktiskt lagras på USB-minnet. Ett starkt lösenord och säker hantering av minnet är därför viktigt.

    Tor Browser uppdateras

    Tails 7.11 innehåller Tor Browser 15.0.20. Eftersom webbläsaren är den huvudsakliga vägen ut på internet i Tails är uppdateringar av Tor Browser särskilt betydelsefulla.

    Tor Browser kombinerar Tor-nätverket med flera skydd som ska göra det svårare att identifiera och följa användaren. Webbläsaren försöker bland annat begränsa så kallad fingeravtryckning, där egenskaper hos webbläsaren och datorn kombineras för att känna igen en person utan vanliga spårningskakor.

    Tails ska dock inte betraktas som en osynlighetsmantel. Om användaren exempelvis loggar in på sitt vanliga konto avslöjas identiteten för tjänsten, även om internetanslutningens vanliga IP-adress är dold. Säkerheten beror därför både på tekniken och på hur systemet används.

    Befintliga användare bör uppgradera

    Den som redan använder Tails 7.0 eller senare kan uppgradera automatiskt till version 7.11. Det befintliga innehållet i Persistent Storage ska då behållas.

    Om den automatiska uppgraderingen misslyckas, eller om Tails inte längre startar efter uppdateringen, rekommenderar utvecklarna att användaren genomför en manuell uppgradering.

    Det är viktigt att skilja mellan en uppgradering och en ny installation. Den som har ett Tails-minne med Persistent Storage bör uppgradera systemet. En ny installation på samma USB-minne raderar det befintliga krypterade lagringsutrymmet och informationen som finns där.

    Viktiga filer bör alltid säkerhetskopieras innan en större uppgradering genomförs.

    Kan installeras på USB-minne eller användas i virtuell dator

    För nya användare finns Tails 7.11 som en färdig avbildning för installation på USB-minne. Det finns även en ISO-fil som kan användas för dvd-skivor och virtuella datorer.

    USB-versionen är det vanligaste alternativet eftersom operativsystemet då kan startas på olika kompatibla datorer utan att installeras på deras interna hårddiskar.

    Mer tekniska uppgifter finns i projektets ändringslogg och i den officiella informationen om Tails 7.11.

    > FAKTA: TAILS 7.11
    • Version: Tails 7.11
    • Webbläsare: Tor Browser 15.0.20
    • Uppgradering: Kan göras automatiskt från Tails 7.0 eller senare
    • Persistent Storage: Ska behållas vid en vanlig uppgradering
    • Installationsalternativ: USB-avbildning eller ISO-fil för dvd och virtuella datorer

    Integritet: Tails döljer normalt användarens vanliga IP-adress och försöker begränsa fingeravtryckning. Systemet gör däremot inte användaren automatiskt anonym om personen exempelvis loggar in på ett konto som avslöjar identiteten.

    VARNING: Gör inte en ny installation på samma USB-minne om det innehåller Persistent Storage. En ny installation raderar det krypterade lagringsutrymmet. Säkerhetskopiera viktiga filer före uppgraderingen.

    > Tails 7.11 – officiell information
    > Manuell uppgradering
    > Teknisk ändringslogg

  • Linux 7.2 är här – smartare resursfördelning, bättre lagring och stöd för ny hårdvara

    Linux 7.2 har släppts. Den nya kärnan innehåller förbättringar för allt från processorer och grafikkort till filsystem, nätverk och säkerhet. För vanliga användare handlar uppdateringen främst om bättre prestanda, stabilare hårdvarustöd och en teknisk grund för kommande Linuxdistributioner.

    Linuxkärnan är den del av operativsystemet som arbetar närmast datorns hårdvara. Den bestämmer bland annat hur processorns tid fördelas, hur minnet används och hur data skickas mellan program, hårddiskar och nätverk.

    En ny kärna förändrar därför sällan skrivbordets utseende. Det kommer inga nya ikoner eller bakgrundsbilder. Förbättringarna sker i stället under motorhuven – ungefär som när en bil får effektivare motorstyrning utan att karossen förändras.

    Den 16 augusti 2026 meddelade Linus Torvalds att Linux 7.2 var färdig. Trots ovanligt många sena rättningar kunde versionen släppas enligt den ursprungliga tidsplanen.

    Processorn får en bättre trafikledare

    En av de viktigaste nyheterna är cachemedveten lastbalansering.

    Moderna processorer innehåller många kärnor som ofta delar olika nivåer av cacheminne. Cacheminnet fungerar som en mycket snabb mellanlagring där processorn förvarar information som den snart kan behöva igen.

    Om en arbetsuppgift flyttas mellan olämpliga processorkärnor kan den behöva hämta samma information på nytt. Det tar längre tid och ökar trafiken till datorns arbetsminne.

    Linux 7.2 kan ta större hänsyn till hur processorns cacheminnen är organiserade när arbetsuppgifter fördelas. Målet är att behålla data nära den processorkärna som använder den och samtidigt undvika att flera tunga processer konkurrerar om samma resurser.

    Det betyder inte att alla datorer plötsligt blir dramatiskt snabbare. På servrar, arbetsstationer och datorer med många processorkärnor kan förbättringen däremot ge jämnare prestanda och ett effektivare utnyttjande av hårdvaran.

    Kärnans subsystem för växlingsminne har också förbättrats. Växlingsminne används när delar av arbetsminnets innehåll tillfälligt behöver flyttas till en lagringsenhet. Effektivare hantering kan göra stor skillnad när datorn har många program igång samtidigt eller börjar få ont om ledigt minne.

    Btrfs hanterar minnet i större stycken

    Filsystemet Btrfs använder nu stora så kallade folios som standard.

    Ett folio kan förenklat beskrivas som en grupp minnessidor som kärnan behandlar som en större enhet. Genom att arbeta med större sammanhängande block behöver systemet utföra färre små operationer. Det kan minska administrationen och förbättra prestandan vid vissa typer av filhantering.

    Även kärntråden khugepaged, som arbetar med transparenta stora minnessidor, får stöd för flera sidstorlekar. Systemet blir därmed mer flexibelt när mindre minnessidor ska slås samman till större block.

    Linux 7.2 innehåller dessutom förbättringar för en lång rad filsystem:

    • NTFS-drivrutinen som introducerades i Linux 7.1 har vidareutvecklats.
    • SMB får stöd för komprimerade filer.
    • EROFS får en backend för fscache.
    • Ceph-klienter kan återställas manuellt.
    • XFS-stödet för zonindelade lagringsenheter betraktas inte längre som experimentellt.
    • NFS kan använda en standardblockstorlek på 4 MB på system med minst 16 GB arbetsminne.

    För användaren kan detta innebära snabbare filöverföringar, bättre stöd för nätverkslagring och effektivare användning av moderna SSD-enheter och lagringsservrar.

    HDMI 2.1 tar ett steg framåt för AMD

    Grafikdrivrutinen AMDGPU får inledande stöd för HDMI 2.1 FRL, där FRL står för Fixed Rate Link. Tekniken ger betydligt högre överföringskapacitet än den äldre TMDS-metoden och behövs för vissa kombinationer av hög upplösning, hög uppdateringsfrekvens och stort färgdjup.

    Att stödet beskrivs som inledande är viktigt. Det innebär inte att samtliga HDMI 2.1-funktioner automatiskt fungerar med alla AMD-kort och bildskärmar. Men det är ett betydelsefullt steg mot bättre stöd för moderna skärmar och TV-apparater.

    Intel får samtidigt fortsatt utveckling av Xe-drivrutinen, bland annat inledande stöd för CRI-plattformen och nya modellnummer för processorfamiljen Panther Lake R.

    En planerad förändring av DRM-systemets GPU-schemaläggning fick däremot dras tillbaka precis före lanseringen. Den nya ”rättvisare” schemaläggaren orsakade prestandaproblem, och Linux 7.2 återgick därför till den tidigare FIFO-modellen. Förändringen finns alltså inte aktiverad i den slutliga versionen, trots att den nämndes bland nyheterna under utvecklingsperioden. Återställningen gjordes under kärnans sista testvecka.

    Det är också ett bra exempel på hur Linux utvecklas: en funktion kan vara tekniskt intressant men ändå plockas bort om tester visar att den inte är redo.

    Snabbare och mer flexibla nätverk

    Linux 7.2 innehåller flera nätverksförbättringar.

    MPTCP, eller Multipath TCP, kan nu signalera IPv6-adresser. Tekniken gör det möjligt för en anslutning att använda flera nätverksvägar. En mobil enhet skulle exempelvis kunna utnyttja både Wi-Fi och mobilnät inom samma anslutning.

    PPPoE får stöd för GRO och GSO. Dessa tekniker låter systemet behandla flera nätverkspaket tillsammans och kan därmed minska processorbelastningen. Det är särskilt relevant för routrar och bredbandsanslutningar där PPPoE fortfarande används.

    Kärnan får även stöd för TCP Authentication Option, förbättringar för nätverk över Thunderbolt och det Intel-utvecklade protokollet USB4STREAM.

    Säkerhet genom mindre och tydligare gränser

    Landlock, som låter program begränsa sina egna rättigheter, kan i Linux 7.2 även kontrollera användningen av UDP-socklar. Ett program kan därmed låsas in i en mer begränsad miljö och förhindras från att använda nätverket på oväntade sätt.

    IMA, Integrity Measurement Architecture, får möjlighet att mellanlagra mätdata utanför kärnan. IMA används för att kontrollera och dokumentera vilka program och filer som har laddats och är särskilt viktigt i säkerhetskritiska miljöer.

    Minneshanteraren får dessutom compilerassisterad, typbaserad uppdelning av kärnans slab-cache. Syftet är att separera olika typer av objekt tydligare. Det kan försvåra vissa angrepp där ett minnesfel annars skulle kunna utnyttjas för att påverka ett helt annat objekt i kärnan.

    Virtualiseringssystemet KVM får samtidigt stöd för fler säkerhetsfunktioner från både AMD och Intel, däribland Intel TDX. Tekniken är avsedd att skydda virtuella maskiner även från delar av den fysiska värdmiljön.

    Rust når IBM:s stordatorer

    Linuxprojektets försiktiga införande av programmeringsspråket Rust fortsätter. Linux 7.2 får Rust-stöd för IBM:s S/390-arkitektur, som används i moderna IBM-stordatorer.

    Rust-delen får också biblioteket zerocopy, som hjälper utvecklare att tolka och omvandla minnesdata utan onödiga kopieringar. Det kan ge både effektivare kod och bättre skydd mot vissa typer av minnesfel.

    Det betyder inte att Linuxkärnan håller på att skrivas om i Rust. Huvuddelen är fortfarande skriven i C. Rust används stegvis där dess hårdare minnessäkerhet kan vara en fördel, exempelvis i nya drivrutiner.

    Fler enheter fungerar direkt

    Som vanligt innehåller kärnan ett stort antal nya och uppdaterade drivrutiner. Linux 7.2 får bland annat stöd för Intel Lizard Peak 2, nätverksadaptern TP-Link TL-UB250 och den trådlösa handkontrollen HORI HORIPAD för Nintendo Switch.

    RAID0 och NVMe multipath får stöd för PCI P2PDMA, vilket gör det möjligt för PCI Express-enheter att överföra data direkt mellan varandra utan att all trafik behöver ta omvägen genom processorns vanliga minneshantering.

    Varje enskild drivrutin kan verka som en liten nyhet. Tillsammans är de en viktig förklaring till att Linux kan användas på allt från små enkortsdatorer till spelmaskiner, servrar och stordatorer.

    AI bidrar till en ny utvecklingstakt

    Utvecklingsperioden inför Linux 7.2 var ovanligt intensiv. Linus Torvalds har beskrivit den stora mängden rättningar som en del av en ”ny normal”. En bidragande orsak är att AI-baserade analysverktyg hittar fler möjliga fel och genererar fler felrapporter.

    Det ska inte förväxlas med att Linuxkärnan automatiskt skrivs av AI. Människor måste fortfarande granska rapporterna, bedöma om ett problem är verkligt, skriva rättningen och ta ansvar för att den fungerar.

    Fler upptäckta fel är i grunden positivt. Samtidigt ökar arbetsbelastningen för de utvecklare som måste sortera riktiga problem från dubbletter, falska varningar och mindre viktiga observationer.

    De sena återställningarna av grafikschemaläggningen visar samtidigt att projektet fortfarande prioriterar stabilitet framför prestige. Kod som inte är färdig får vänta på en senare version.

    Bör du installera Linux 7.2 direkt?

    Den som använder en vanlig Linuxdistribution bör normalt vänta tills Linux 7.2 erbjuds genom distributionens ordinarie paketförråd. Då har kärnan testats tillsammans med distributionens övriga komponenter och kan installeras med den vanliga uppdateringsfunktionen.

    Att själv hämta källkoden från kernel.org och kompilera kärnan är främst lämpligt för utvecklare, testare och avancerade användare som behöver stöd för mycket ny hårdvara.

    Linux 7.2 är ingen långtidsunderhållen LTS-version. Den kommer däremot att bli en viktig grund för kommande distributioner och väntas bland annat användas i Ubuntu 26.10.

    Utvecklingen stannar heller inte. Direkt efter lanseringen öppnas sammanslagningsfönstret för Linux 7.3. Den första testversionen väntas i slutet av augusti och den färdiga kärnan under hösten 2026.

    Linux 7.2 visar därmed vad en modern kärnuppdatering oftast handlar om: inte en enda revolutionerande funktion, utan hundratals förbättringar som tillsammans gör systemet snabbare, säkrare och bättre rustat för nästa generation av datorer.

    ● ● ●   linux-kernel-information
    $ uname -r
    7.2

    Teknisk fakta: Linux kernel 7.2

    Version:
    Linux 7.2
    Lanserad:
    16 augusti 2026
    Typ:
    Operativsystemskärna
    Utvecklare:
    Linus Torvalds och Linuxgemenskapen
    Licens:
    GNU GPL version 2
    Programspråk:
    C, Rust och assembler
    Arkitekturer:
    x86-64, ARM64, RISC-V, S/390 med flera
    Status:
    Stabil huvudversion, inte LTS
    Processor:
    Cachemedveten lastbalansering
    Grafik:
    Inledande HDMI 2.1 FRL-stöd för AMDGPU
    Filsystem:
    Förbättringar för Btrfs, NTFS, XFS, SMB, NFS, EROFS och Ceph
    Nätverk:
    MPTCP med IPv6, PPPoE GRO/GSO och TCP Authentication Option
    Säkerhet:
    Utökat Landlock-, IMA- och minnesskydd
    Installation:
    Rekommenderas via distributionens paketförråd

  • Debian fyller 33 år – operativsystemet som byggs av en världsomspännande gemenskap

    Den 16 augusti 1993 presenterade studenten Ian Murdock sin idé om en ny Linuxdistribution. Trettiotre år senare är Debian fortfarande ett av den fria programvaruvärldens viktigaste projekt – och utgör grunden för många av dagens mest använda Linuxsystem.

    När Ian Murdock grundade Debian 1993 var Linux fortfarande ett ungt projekt. Begreppet Linuxdistribution var förhållandevis nytt, och det var långt ifrån självklart hur ett komplett operativsystem baserat på Linux skulle organiseras och underhållas.

    Murdock ville skapa något mer genomtänkt än en samling program som satts ihop till ett installationspaket. Hans mål var ett komplett och stabilt operativsystem som utvecklades öppet, gemensamt och i nära samarbete med användarna.

    Visionen formulerades senare i det så kallade Debianmanifestet. Där beskrevs ett system som skulle följa idéerna bakom både Linux och GNU-projektet: programvaran skulle vara fri, utvecklingen öppen och projektets beslut fattas av en gemenskap snarare än av ett enskilt företag.

    Vad är egentligen en Linuxdistribution?

    Linux är i grunden namnet på operativsystemets kärna. Kärnan fungerar som en länk mellan datorns hårdvara och de program som användaren kör.

    För att få ett komplett operativsystem behövs dock betydligt mer. Det krävs bland annat installationsprogram, systemverktyg, skrivbordsmiljöer, drivrutiner, säkerhetsuppdateringar och program för allt från textredigering till webbsurfning.

    En Linuxdistribution samlar alla dessa delar i ett sammanhängande system. Debian blev tidigt känt för att organisera programmen i så kallade paket. Pakethanteringen gör det möjligt att installera, uppdatera och ta bort program utan att användaren själv behöver leta efter och sammanställa programkoden.

    Detta låter självklart i dag, men under Linux tidiga år var det en viktig teknisk och organisatorisk utmaning.

    Ett digitalt bygge med tusentals delar

    Ett modernt operativsystem består av ett mycket stort antal programkomponenter. Dessa utvecklas ofta av helt olika projekt och måste ändå fungera tillsammans.

    När exempelvis ett centralt bibliotek uppdateras kan förändringen påverka hundratals andra program. Debians utvecklare måste därför kontrollera beroenden, rätta fel och se till att säkerhetsuppdateringar kan distribueras utan att resten av systemet slutar fungera.

    Arbetet påminner om att underhålla en enorm maskin där varje kugghjul tillverkas av olika grupper runt om i världen. Debians uppgift är inte bara att samla delarna, utan också att testa att de passar ihop.

    Projektet har därför fått ett starkt rykte för stabilitet. Nya funktioner införs inte enbart för att de är nya. De ska också vara tillräckligt testade för att kunna användas i ett system som förväntas fungera under lång tid.

    Det är en viktig anledning till att Debian används på allt från persondatorer och servrar till molntjänster, inbyggda system och teknisk utrustning.

    Grunden till en hel familj av operativsystem

    Debians inflytande sträcker sig långt utanför projektets egna användare. Distributionens paketsystem och tekniska infrastruktur används som grund för en stor familj av andra Linuxdistributioner.

    Ubuntu är det mest kända exemplet, och Ubuntu har i sin tur blivit grund för ytterligare distributioner. På så sätt kan tekniskt arbete som utförs inom Debian spridas vidare till miljontals datorer, även när användarna inte själva kör Debian.

    Det innebär att en förbättring eller säkerhetsrättning i Debian kan få betydelse långt utanför projektets egna servrar och installationsfiler. Debian fungerar därför både som ett eget operativsystem och som en central byggsten i ett betydligt större Linuxekosystem.

    Ett projekt utan en ensam ägare

    En av Debians mest utmärkande egenskaper är organisationen. Distributionen styrs inte av ett enskilt kommersiellt företag. Den utvecklas huvudsakligen av frivilliga deltagare från många olika länder.

    Det betyder inte att Debian saknar regler eller ledning. Projektet har utvecklat egna demokratiska processer, tekniska riktlinjer och dokument som beskriver vilka principer distributionen ska följa. Bland dessa finns Debians sociala kontrakt och riktlinjerna för fri programvara.

    Modellen kan göra beslutsfattandet långsammare än i ett företag där ledningen snabbt kan bestämma riktning. Samtidigt gör den Debian mindre beroende av ett enskilt bolags ekonomi, ägare eller affärsstrategi.

    Företag kan byta inriktning, köpas upp eller lägga ned produkter. Ett internationellt gemenskapsprojekt kan i stället fortsätta så länge det finns människor som vill utveckla och använda det.

    Debian Day firas runt om i världen

    Den 16 augusti uppmärksammas varje år som Debian Day. Lokala användargrupper arrangerar möten, föredrag, installationsaktiviteter och informella sammankomster.

    Under 33-årsfirandet 2026 planeras minst 19 lokala Debianträffar på tre kontinenter. Evenemangen ger både erfarna utvecklare och nyfikna nybörjare möjlighet att träffas och utbyta kunskap.

    Firandet speglar hur projektet är uppbyggt. Debian är inte bara programkod som kan hämtas från internet. Det är också ett socialt nätverk av människor som dokumenterar, översätter, testar, rapporterar fel, underhåller programpaket och hjälper andra användare.

    En 33-åring som fortfarande formar Linuxvärlden

    Teknikvärlden förändras snabbt. Datorarkitekturer kommer och går, nya säkerhetshot uppstår och program som en gång var självklara ersätts av nya lösningar. Trots detta har Debian behållit mycket av sin ursprungliga identitet.

    Projektets betydelse ligger därför inte enbart i själva operativsystemet. Debian har också visat att en stor internationell gemenskap kan bygga och underhålla en tekniskt avancerad plattform under flera årtionden – utan att projektet behöver styras av ett enda företag.

    Trettiotre år efter Ian Murdocks första tillkännagivande är Debian fortfarande under aktiv utveckling. Det är både ett praktiskt operativsystem och ett långvarigt experiment i öppet samarbete.

    Och resultatet finns i dag i betydligt fler datorer, servrar och tekniska produkter än de flesta användare känner till.

    Ladda hem Debian och pröva

    Här hittar Ni länkar för att ladda hem
    https://wiki.linux.se/Debian

    Hur ni skapa en bootbar sticka med windows programmet Rufus.

    Hur Ni skapa en bootbara sticka med Rufus :

    Hur ni skapa en bootbar sticka med ventoy ( Kan ge komptibels problem med en del maskiner , flexiblare än rufus )

    Göra bootbara stickor med Ventoy

    Teknisk faktaruta: Debian GNU/Linux

    Grundades:
    16 augusti 1993
    Grundare:
    Ian Murdock
    Systemtyp:
    Fri Linuxdistribution
    Projektform:
    Internationellt gemenskapsprojekt
    Paketformat:
    .deb
    Pakethantering:
    dpkg och APT
    Användningsområden:
    Persondatorer, servrar, molntjänster och inbyggda system
    Kända efterföljare:
    Bland annat Ubuntu, Linux Mint och Raspberry Pi OS
    Födelsedag:
    Debian Day firas den 16 augusti
    Webbplats:
    www.debian.org
  • Linux Mint 22.3 får nytt installationsmedium med Linuxkärnan 7.0

    Linux Mint har släppt nya HWE-avbilder av Linux Mint 22.3 med Linuxkärnan 7.0. De är främst avsedda för moderna datorer där det vanliga installationsmediet har problem med exempelvis grafikkort, nätverk eller annan ny hårdvara. Samtidigt visar utvecklarna upp flera kommande förbättringar av Cinnamon och systemets hantering av Linuxkärnor.

    Operativsystemets kärna fungerar som en länk mellan datorns hårdvara och de program som användaren arbetar med. Det är bland annat kärnan som kommunicerar med processorn, arbetsminnet, grafikkortet, lagringsenheterna och nätverkskorten.

    När nya datormodeller lanseras kan den kärna som följer med en Linuxdistribution vara för gammal för att känna igen all hårdvara. Resultatet kan exempelvis bli att Wi-Fi inte fungerar, att grafiken körs med begränsad prestanda eller att vissa komponenter inte upptäcks alls.

    HWE ger bättre stöd för nya datorer

    HWE är en förkortning av Hardware Enablement. Det innebär att Linux Mint skapar ett uppdaterat installationsmedium med en nyare Linuxkärna, men i övrigt behåller samma version av operativsystemet.

    Det vanliga installationsmediet för Linux Mint 22.3 innehåller Linuxkärnan 6.14. De nya HWE-avbilderna använder i stället Linuxkärnan 7.0. Det kan ge bättre stöd för nyare processorer, grafikkretsar, nätverkskort och andra komponenter.

    HWE-utgåvan ska därför inte betraktas som Linux Mint 22.4 eller som en helt ny distribution. Det är fortfarande Linux Mint 22.3, men med ett modernare tekniskt fundament för hårdvaran.

    Linux Mint rekommenderar att det vanliga installationsmediet används om det fungerar korrekt. Nyare kärnor kan ibland orsaka problem med proprietära drivrutiner och externa kärnmoduler, exempelvis från Nvidia, Broadcom och VirtualBox. HWE-versionen är främst tänkt för datorer där standardversionen inte fungerar tillfredsställande.

    Mer information och nedladdningslänkar finns på Linux Mints officiella HWE-sida.

    Enklare hantering av flera Linuxkärnor

    Linux Mint arbetar också med att göra kärnhanteringen mer lättbegriplig. Funktionen flyttas från Uppdateringshanteraren till verktyget Systemadministration och ska fungera både i vanliga Linux Mint och i den Debianbaserade utgåvan LMDE.

    I stället för att användaren behöver hantera varje kärnversion separat kommer verktyget att arbeta med hela kärnserier. Användaren väljer vilken serie som ska följas och hur många äldre kärnor som ska sparas.

    Uppdateringar till den valda serien installeras därefter genom den vanliga Uppdateringshanteraren. Äldre kärnor kan rensas automatiskt en gång i veckan. Det går även att starta en rensning manuellt om diskutrymme behöver frigöras direkt.

    En historik visar vilka kärnor som har tagits bort och när det skedde.

    Viktiga kärnor kan skyddas

    Det kan vara klokt att behålla en äldre kärna som reserv. Om en ny kärna orsakar problem med exempelvis grafik eller nätverk kan användaren starta datorn med den äldre versionen från GRUB-menyn.

    I den nya kärnhanteraren kan enskilda kärnor därför markeras som skyddade. En skyddad kärna undantas från den automatiska rensningen och tas inte bort av systemet.

    För kända kärnserier installerar Linux Mint rätt metapaket, vilket ser till att framtida uppdateringar fortsätter att komma. Om användaren installerar en specialanpassad kärna, exempelvis en realtids- eller OEM-kärna, kan systemet inte alltid sköta uppdateringarna automatiskt. Verktyget varnar då för att användaren själv ansvarar för att hålla serien uppdaterad.

    Systemgemensamma miljövariabler

    Verktyget Systemadministration får även en ny sida för miljövariabler. En miljövariabel är ett värde som program kan läsa för att avgöra hur de ska fungera.

    Det kan exempelvis handla om sökvägar, språkval, tekniska inställningar eller parametrar som används av utvecklingsverktyg. Variabler som skapas på den nya sidan ska gälla för hela systemet och för samtliga användarsessioner, både i det grafiska skrivbordet och i textkonsolen.

    Funktionen riktar sig främst till administratörer, utvecklare och avancerade användare, men gör en tidigare ganska teknisk inställning mer tillgänglig.

    Cinnamon får bättre stöd för Fcitx5

    Skrivbordsmiljön Cinnamon får fullständigare stöd för inmatningssystemet Fcitx5 i både Wayland och X11.

    Fcitx5 används bland annat för språk och skriftsystem där ett vanligt tangentbord inte räcker för att skriva alla tecken direkt. När Fcitx5 väljs i inställningarna startar Cinnamon inte längre ibus-daemon. I stället används en separat intern hanterare och resten av inmatningen överlåts till Fcitx5.

    Cinnamon får dessutom ett eget verktyg som visar den aktiva tangentbordslayouten. Det ersätter det nedlagda programmet gnome-kbd.

    Smidigare panel i helskärmsläge

    Utvecklarna har även arbetat med hur Cinnamon-panelen fungerar när ett program visas i helskärmsläge. Det ska bli mer naturligt att öppna panelprogram, klicka på andra delar av panelen och stänga menyer utan att skrivbordet reagerar på oväntade sätt.

    De nya HWE-avbilderna med Linuxkärnan 7.0 finns tillgängliga redan nu. Förändringarna i kärnhanteringen, miljövariablerna och Cinnamon är däremot fortfarande under utveckling och presenteras som en förhandsvisning av vad som planeras för nästa Linux Mint-version.

    Mer information finns i Linux Mints utvecklingsrapport för juli 2026.

  • Nya Arch Linux får Linux 7.1 – bättre stöd för både ny och äldre hårdvara

    Arch Linux har släppt sin installationsavbildning för augusti 2026 – den första som bygger på Linuxkärnan 7.1. Uppdateringen ger förbättrat hårdvarustöd, ett modernare installationsprogram och samtliga säkerhets- och paketuppdateringar från juli.

    Arch Linux har släppt sin installationsavbildning för augusti 2026. Den stora nyheten är att detta är den första officiella Arch Linux-versionen som levereras med Linuxkärnan 7.1.

    Den nya installationsfilen heter Arch Linux 2026.08.01 och innehåller även samtliga paketuppdateringar och säkerhetsrättningar som publicerades under juli.

    Linuxkärnan är länken mellan hårdvara och program

    Linuxkärnan är den centrala delen av operativsystemet. Den ansvarar bland annat för kommunikationen med datorns processor, minne, lagringsenheter, nätverkskort och annan hårdvara.

    När en ny kärnversion lanseras innehåller den ofta förbättrade drivrutiner och stöd för fler komponenter. Linux 7.1 kan därför göra det lättare att installera Arch Linux på helt nya datorer vars hårdvara inte stöddes av äldre installationsfiler.

    Samtidigt kan även äldre datorer dra nytta av uppdateringen. Vissa komponenter som tidigare inte identifierades korrekt kan nu fungera bättre tack vare förbättrade eller korrigerade drivrutiner.

    Uppdaterat installationsprogram

    Den nya Arch Linux-avbildningen innehåller även Archinstall 4.4. Archinstall är ett menybaserat installationsprogram som hjälper användaren att konfigurera systemet utan att behöva skriva samtliga installationskommandon manuellt.

    Archinstall 4.4 innehåller flera nya funktioner. Bland annat går det nu att välja en skrivbordsmiljö baserad på fönsterhanteraren Niri och gränssnittet DankMaterialShell.

    Installationsprogrammet har också fått stöd för att konfigurera Plymouth, som visar en grafisk startbild medan Linux startar. Användaren får en varning innan funktionen aktiveras, eftersom Plymouth kräver att starthanteraren konfigureras korrekt.

    Enklare nätverksinställningar

    Stödet för trådlösa nätverk har förbättrats. Det ska nu vara enklare att hitta och välja rätt Wi-Fi-nätverk under installationen.

    Användaren kan dessutom välja att använda IWD som fristående nätverkslösning. IWD är ett verktyg för hantering av trådlösa anslutningar och utvecklas med fokus på enkelhet och låg resursförbrukning.

    Språk och konsoltypsnitt samordnas

    En annan förbättring är att installationsprogrammet automatiskt kan välja ett lämpligt typsnitt för textkonsolen när användaren väljer språk.

    Det är särskilt betydelsefullt för språk som använder tecken vilka inte alltid visas korrekt med standardtypsnittet. Typsnittet kan även väljas manuellt från menyn för språk- och regioninställningar.

    När konfigurationen är komplett och giltig kan Archinstall nu visa en tydligare installationssammanfattning. Det gör det lättare att kontrollera inställningarna innan partitionering och installation påbörjas.

    Enklare att dela installationsloggar

    Om installationen misslyckas kan loggfilen innehålla viktig information om vad som gick fel. Archinstall 4.4 har därför fått kommandot share-log, som kan överföra installationsloggen till tjänsten paste.rs.

    Det gör det enklare att dela loggen med andra användare eller supportforum vid felsökning. Användaren bör dock alltid kontrollera att loggfilen inte innehåller känslig information innan den publiceras.

    Förändrade skrivbordsprofiler

    Installationsprofilerna har också justerats. Budgie-profilen har fått andra standardprogram för terminal och filhantering, medan skrivbordsmiljön Cutefish har tagits bort från installationsprogrammet.

    Stödet för seatd har samtidigt förbättrats. När seatd väljs läggs användaren automatiskt till i den grupp som krävs för att få åtkomst till bland annat grafiska enheter och inmatningsenheter.

    Installationsfilen behövs främst för nya system

    Den nya ISO-filen är avsedd för personer som ska installera Arch Linux från början. Den kan skrivas till ett USB-minne och användas för att starta installationsmiljön.

    Den som redan använder Arch Linux behöver normalt inte installera om systemet. Eftersom Arch Linux använder en löpande uppdateringsmodell får befintliga installationer samma paket och säkerhetsuppdateringar genom det vanliga kommandot:

    sudo pacman -Syu
    

    Arch Linux 2026.08.01 innebär alltså ingen traditionell ny systemversion. Det är i stället en uppdaterad ögonblicksbild av installationsmiljön, med en ny Linuxkärna, ett förbättrat installationsprogram och samtliga aktuella paket fram till början av augusti 2026.

    https://archlinux.org/download

    > Fakta: Arch Linux 2026.08.01

    Utgåva: Arch Linux 2026.08.01

    Linuxkärna: Linux 7.1

    Installationsprogram: Archinstall 4.4

    Nyheter: Förbättrat hårdvarustöd, enklare Wi-Fi-konfiguration, stöd för Plymouth och val av konsoltypsnitt.

    Uppdateringar: Innehåller paketuppdateringar och säkerhetsrättningar från juli 2026.

    Användning: ISO-filen är främst avsedd för nya installationer.

    Befintliga installationer uppdateras med:

    sudo pacman -Syu
  • AerynOS 2026.08 satsar på OpenZFS och säkrare systemuppdateringar

    Den nya installationsavbildningen AerynOS 2026.08 innehåller experimentellt stöd för OpenZFS, en moderniserad systemd-miljö och en ny generation versionshanterade programförråd. Samtidigt fortsätter Linuxdistributionen att utvecklas mot målet att en installation ska kunna uppdateras under lång tid utan att behöva installeras om.

    AerynOS har publicerat en ny installationsavbildning med beteckningen AerynOS 2026.08. Den samlar de senaste förändringarna i distributionens programförråd, installationsverktyg, filsystemsstöd och skrivbordsmiljöer.

    Den nya ISO-filen följer efter en större uppdatering av distributionens instabila programgren. Där introducerades bland annat Linuxkärnan 7.1.5, COSMIC Desktop 1.5 och grafikbiblioteket Mesa 26.1.6.

    AerynOS 2026.08 innehåller dock mer än nya programversioner. Flera av förändringarna sker under ytan och är tänkta att göra operativsystemet stabilare, lättare att underhålla och enklare att vidareutveckla.

    Experimentellt stöd för OpenZFS

    En av de största nyheterna är experimentellt stöd för OpenZFS på separata datadiskar. Därmed kan användare hantera datadiskar formaterade med OpenZFS, Btrfs eller Bcachefs.

    OpenZFS är ett avancerat filsystem som från början utvecklades för serversystem och stora lagringslösningar. Det kombinerar traditionell filhantering med funktioner som normalt förknippas med separata lagringsverktyg.

    Bland funktionerna finns kontrollsummor som kan upptäcka skadade data, ögonblicksbilder som sparar ett tidigare tillstånd samt möjlighet att kombinera flera diskar i gemensamma lagringspooler.

    Stödet i AerynOS gäller i nuläget användarhanterade datadiskar och ska betraktas som experimentellt. Funktionen har endast testats på ett begränsat antal enheter. Projektet efterlyser därför användare som kan prova OpenZFS på olika typer av hårdvara och rapportera sina erfarenheter.

    Programförråden får versionshantering

    AerynOS har även slutfört den andra fasen av projektets arbete med versionshanterade programförråd.

    Ett programförråd är den källa som ett Linuxsystem använder för att hämta program, drivrutiner, systembibliotek och säkerhetsuppdateringar. Om strukturen i ett sådant förråd förändras på ett sätt som inte är kompatibelt med den tidigare versionen kan det annars krävas manuella åtgärder från användaren.

    Den nya konstruktionen gör det möjligt för AerynOS pakethanterare Moss att uppdatera både sig själv och formatet på det lokala programförrådet. Det ska även fungera när förändringarna är så omfattande att det gamla och nya formatet egentligen inte är kompatibla med varandra.

    För användaren innebär det att vanliga systemuppdateringar ska räcka. Någon särskild manuell migrering ska normalt inte behövas.

    Detta är en viktig del av AerynOS långsiktiga idé om ett system som installeras en gång och därefter fortlöpande hålls aktuellt.

    Konfigurationen för Moss har samtidigt flyttats till KDL, ett strukturerat konfigurationsformat som är tänkt att vara lättare att läsa och bearbeta än många traditionella konfigurationsfiler.

    Nedladdade filer kontrolleras noggrannare

    Moss har också fått fler kontroller av filer som lagras i pakethanterarens innehållsadresserade lagring.

    I ett innehållsadresserat system identifieras en fil utifrån sitt faktiska innehåll, vanligtvis genom ett kryptografiskt kontrollvärde. Två identiska filer får därför samma identitet oavsett vad de heter eller varifrån de har hämtats.

    De nya kontrollerna ska minska risken för att ofullständiga eller skadade filer används vid installationer och uppdateringar. Vissa Moss-operationer kan tillfälligt bli långsammare när filerna granskas, men i gengäld får systemet bättre garantier för att det lagrade materialet är korrekt.

    Effektivare fillagring på XFS

    Användare som installerat AerynOS på filsystemet XFS får nu inbyggd hantering av så kallade reflänkar.

    En reflänk gör det möjligt att skapa flera filer som till en början använder samma lagrade data. Filerna kan ha olika namn, ägare och behörigheter, trots att innehållet inte behöver kopieras direkt.

    En verklig kopia skapas först när någon av filerna förändras. Tekniken kallas ofta copy-on-write och kan både spara lagringsutrymme och göra kopiering snabbare.

    På filsystem som saknar stöd för reflänkar, exempelvis ext4 och F2FS, fortsätter AerynOS i stället att använda hårda länkar när det är möjligt.

    Stor omarbetning av systemd

    AerynOS har genomfört en omfattande förändring av paketeringen av systemd, det centrala system som bland annat startar tjänster, hanterar enheter och organiserar systemets uppstartsprocess.

    Distributionen har gått från systemd 257.13 till systemd 261.2 genom flera mellanliggande uppdateringar.

    Ett viktigt resultat av arbetet är att tjänster som användaren själv har aktiverat eller stängt av inte längre ska få sitt tillstånd överskrivet när Moss installerar eller uppdaterar paket.

    Flera delar av systemd distribueras nu dessutom som separata paket. Det gäller bland annat:

    • systemd-boot
    • systemd-coredump
    • systemd-homed
    • systemd-container
    • systemd-resolved
    • systemd-udev

    Den mer uppdelade paketeringen gör det möjligt att anpassa installationer och installera endast de komponenter som faktiskt behövs.

    Användare bör samtidigt vara uppmärksamma på att nätverkskort kan få nya namn efter nästa omstart. Ett nätverkskort som tidigare hette exempelvis eth0 kan i stället få ett förutsägbart namn som enp12s0.

    Sådana namn bygger på nätverkskortets placering i datorn och ska minska risken för att olika nätverksenheter byter namn mellan omstarter.

    Nya skrivbord hämtas under installationen

    Installationsavbildningen innehåller den senaste Linuxkärnan i 7.1-serien och en uppdaterad GNOME-miljö för det startbara installationssystemet.

    Själva installationen är nätverksbaserad. Det innebär att den senaste programvaran hämtas från AerynOS programförråd när operativsystemet installeras.

    Användaren kan bland annat välja mellan KDE Plasma 6.7.3 och COSMIC Desktop 1.5.

    COSMIC utvecklas av företaget System76 och är en modern skrivbordsmiljö byggd i programmeringsspråket Rust. KDE Plasma är en mer etablerad miljö med omfattande möjligheter att anpassa utseende och funktioner.

    Bland de övriga uppdaterade komponenterna finns Firefox 153.0.1, Thunderbird 153.0.1, PHP 8.5.9, QEMU 11.0.3, Wine 11.14, SQLite 3.53.4 och NetworkManager 1.58.0.

    Ny Nvidia-drivrutin behöver testas

    Nvidia-drivrutinen 610.43.03 har lagts till i AerynOS programförråd. Projektet har redan genomfört tester tillsammans med användare och uppger att resultaten hittills varit positiva.

    Drivrutinen innehåller bland annat förbättringar för Nvidias DLSS-teknik samt korrigeringar av problem som kan uppstå när datorer försätts i viloläge och senare väcks igen.

    AerynOS efterlyser fortfarande fler användare med Nvidia-grafikkort som kan testa drivrutinen på olika hårdvarukombinationer.

    Linuxkärnan uppdaterades efter säkerhetsproblem

    Distributionens stabila kärna och spelkärna har uppdaterats till Linux 7.1.5. Den långtidssupporterade kärnan använder version 6.18.40.

    Enligt projektet genomfördes kärnuppdateringarna efter en period med ovanligt många rapporterade säkerhetsproblem i Linuxkärnan. Situationen krävde snabba uppdateringar från utvecklargruppen.

    Linuxkärnan är operativsystemets centrala del och ansvarar bland annat för minneshantering, processer, filsystem och kommunikationen med datorns hårdvara. Säkerhetsfel i kärnan kan därför påverka hela systemet.

    YAML ska ersättas med KDL

    AerynOS planerar även att ersätta det nuvarande YAML-formatet för paketbeskrivningar med ett nytt schema baserat på KDL.

    Paketbeskrivningarna fungerar som recept och talar om hur program ska hämtas, byggas och paketeras för distributionen.

    Utvecklarna betraktar numera YAML-formatet som en övergångslösning. Därför har de valt att inte lägga till fler större funktioner i det gamla formatet innan KDL-ersättaren är färdig.

    Codeberg utvärderas som alternativ till GitHub

    Projektet fortsätter samtidigt att undersöka Codeberg som ett möjligt alternativ till GitHub.

    Codeberg är en ideellt driven plattform för lagring och utveckling av öppen källkod. Tjänsten bygger på Forgejo och finansieras huvudsakligen genom donationer och medlemskap.

    Utvecklingen av AerynOS nya webbplats har redan flyttats till Codeberg. Webbplatsen byggs med Hugo och temat Hextra. Arbetet används samtidigt som ett praktiskt test av Codebergs samarbetsverktyg och integrationsmöjligheter.

    Något beslut om att flytta hela AerynOS-projektet från GitHub har ännu inte presenterats.

    Projektet öppnas för fler bidragsgivare

    Under det senaste året har AerynOS hållit utvecklingen relativt kontrollerad för att kunna koncentrera arbetet på grundläggande verktyg och teknisk infrastruktur.

    När systemet nu kan hantera större förändringar i programförrådens och filformatens struktur vill projektet stegvis öppna utvecklingen för fler deltagare.

    Flera communityprojekt är redan på gång. Bland dem finns Gnist och Malm, två kommandoradsverktyg för att skapa, använda och dela teman för Wayland-baserade fönsterhanterare.

    Ett annat projekt är Aerbox, som använder Moss systemmodell för att skapa isolerade containrar. Dessa kan ges kontrollerad åtkomst till exempelvis nätverk, ljud, lagringsenheter och annan hårdvara.

    Befintliga installationer behöver inte installeras om

    AerynOS 2026.08 är främst avsedd för nya installationer. Användare som redan har AerynOS behöver inte hämta ISO-filen eller installera om datorn.

    Samma systemförändringar och programversioner distribueras genom den vanliga uppdateringsprocessen i Moss.

    Den nya installationsavbildningen visar därmed tydligt vad AerynOS prioriterar: moderna filsystem, robusta uppdateringar, aktuella programversioner och ett system som ska kunna utvecklas under lång tid utan återkommande ominstallationer.

    https://aerynos.com

    > FAKTA: AerynOS 2026.08

    • Distribution: AerynOS
    • Utgåva: 2026.08
    • Linuxkärna: 7.1.5
    • LTS-kärna: 6.18.40
    • Systemd: 261.2
    • Grafikstack: Mesa 26.1.6
    • Skrivbordsmiljöer: COSMIC 1.5 och KDE Plasma 6.7.3
    • Paketverktyg: Moss
    • Filsystem: Btrfs, Bcachefs och experimentellt OpenZFS-stöd för datadiskar
    • Nvidia-drivrutin: 610.43.03
    • Uppgradering: Befintliga installationer behöver inte installeras om

    user@aerynos:~$ moss update

  • NetBSD 11.0 tar steget in i RISC-V-världen

    NetBSD 11.0 är den nittonde stora versionen av det portabla Unix-systemet. Utgåvan introducerar stabilt stöd för 64-bitars RISC-V, förbättrad Linuxkompatibilitet, snabbare virtuella maskiner och ett stort antal nya drivrutiner.

    NetBSD 11.0 är här. Den nittonde stora versionen av det klassiska Unix-liknande operativsystemet bjuder bland annat på stöd för 64-bitars RISC-V, bättre kompatibilitet med Linuxprogram, snabbare virtuella maskiner och ett stort antal nya drivrutiner.

    NetBSD är framför allt känt för sin ovanligt breda hårdvarusupport. Projektets gamla slogan, ”Of course it runs NetBSD”, syftar på att systemet kan köras på allt från moderna servrar och persondatorer till äldre arbetsstationer och mer ovanliga processorarkitekturer.

    Med NetBSD 11.0 fortsätter projektet på samma linje.

    RISC-V blir en officiellt stödd plattform

    Den största nyheten är den första stabila NetBSD-versionen för 64-bitars RISC-V-system.

    RISC-V är en öppen processorarkitektur som på senare år har fått stor uppmärksamhet. Till skillnad från exempelvis x86 och Arm kan RISC-V användas utan att en tillverkare behöver licensiera själva instruktionsuppsättningen. Det gör arkitekturen intressant för allt från utbildning och forskning till servrar, inbyggda system och framtida persondatorer.

    NetBSDs nya RISC-V-port kan inledningsvis köras i den virtuella maskinen QEMU samt på datorer baserade på StarFive JH7110-kretsen. Det omfattar bland annat enkortsdatorerna StarFive VisionFive 2 och PINE64 STAR64.

    Systemet har stöd för exempelvis:

    • PCI- och PCI Express-enheter
    • VirtIO-baserade nätverkskort och lagringsenheter
    • virtualiserat ljud
    • hårdvarubaserade slumptalsgeneratorer
    • temperatursensorer
    • felsökning av kraschade kärnor

    Det finns även ett mer grundläggande stöd för Allwinner D1, en enklare RISC-V-krets som används i bland annat MangoPi MQ Pro och Allwinner Nezha.

    Stödet är ännu inte lika komplett som för NetBSDs mer etablerade plattformar, men markerar ändå ett viktigt steg för både NetBSD och RISC-V.

    Snapdragon X Elite får tidigt stöd

    Även Arm-plattformen har fått flera förbättringar.

    NetBSD 11.0 innehåller ett första stöd för Qualcomms Snapdragon X Elite och företagets Oryon-processorkärnor. Snapdragon X Elite används framför allt i nyare bärbara Windowsdatorer och är en av de Arm-baserade plattformar som konkurrerar med traditionella x86-processorer från Intel och AMD.

    Det nya stödet omfattar bland annat drivrutiner för batteri- och laddningsövervakning, GPIO-anslutningar och I2C-styrenheter.

    Versionen innehåller också NUMA-stöd för Arm-system som använder ACPI. NUMA innebär förenklat att ett system kan hålla reda på vilket minne som ligger närmast en viss processorkärna. Det kan ge bättre prestanda i större datorer med många processorer eller processorkärnor.

    Andra förbättringar omfattar stöd för Arms SCMI-protokoll för prestandastyrning, en ny USB-C PHY-drivrutin för Rockchip samt bättre stöd för NanoPi R4S.

    Raspberry Pi 5 får också förbättrat stöd för kringutrustning när datorn startas genom UEFI.

    Virtuella maskiner kan starta på millisekunder

    NetBSD 11.0 innehåller en särskild kärna med namnet MICROVM för 32- och 64-bitars x86-system.

    Den är utformad för små virtuella maskiner som ska kunna starta mycket snabbt. Kärnan använder bland annat PVH-start, VirtIO MMIO-enheter och flera optimeringar som minskar mängden arbete under uppstarten.

    Enligt NetBSD-projektet kan en sådan virtuell maskin starta på omkring tio millisekunder på en x86-processor från ungefär 2020.

    Det är intressant för bland annat molntjänster där små virtuella maskiner kan behöva startas och stoppas automatiskt beroende på belastningen. Ett möjligt användningsområde är så kallade mikrotjänster, där varje liten funktion körs i en separat och isolerad miljö.

    NetBSD kan nu även startas med PVH utan att Xen används. Det fungerar exempelvis tillsammans med QEMUs -kernel-alternativ.

    VirtIO-enheter kan dessutom beskrivas genom parametrar på kärnans kommandorad.

    Nya drivrutiner för QEMU och VMware

    En ny drivrutin med namnet viogpu ger stöd för virtuella grafikkort som tillhandahålls av QEMU.

    Det betyder att NetBSD kan använda en mer modern virtualiserad grafiklösning i stället för att enbart förlita sig på enklare emulerade grafikkort.

    Den nya pvscsi-drivrutinen ger samtidigt stöd för VMwares paravirtualiserade SCSI-styrenheter. Paravirtualisering innebär att gästsystemet vet att det körs i en virtuell maskin och kan kommunicera mer direkt med värdsystemet. Det ger ofta bättre prestanda än fullständig hårdvaruemulering.

    Fler Linuxprogram kan köras utan ändringar

    NetBSD har sedan länge ett kompatibilitetslager som gör det möjligt att köra program som ursprungligen har kompilerats för Linux.

    NetBSD 11.0 utökar detta lager med ett stort antal Linux-kompatibla systemanrop och gränssnitt.

    Bland nyheterna finns:

    • epoll
    • clone3
    • statx
    • inotify
    • renameat2
    • close_range
    • waitid
    • syncfs
    • readahead
    • POSIX-meddelandeköer
    • sync_file_range

    Ett systemanrop är den mekanism som ett program använder för att be operativsystemets kärna utföra en uppgift. Det kan exempelvis handla om att öppna en fil, skapa en process, använda nätverket eller läsa information om systemet.

    När ett Linuxprogram använder ett systemanrop som saknas i NetBSDs kompatibilitetslager går programmet normalt inte att köra. Genom att införa fler Linux-kompatibla systemanrop kan NetBSD därför hantera fler Linuxprogram utan att programmens källkod behöver ändras.

    Versionen får även stöd för memfd_create, som gör det möjligt att skapa en fil direkt i arbetsminnet utan att den behöver få ett vanligt filnamn på disken.

    Det virtuella filsystemet procfs har samtidigt kompletterats med information om System V IPC samt Linux-liknande sökvägar för processgränser.

    Anpassningar för C23 och nya POSIX

    NetBSD 11.0 innehåller även förbättringar för nyare programmeringsstandarder.

    Verktyget lint, som används för att analysera C-kod och hitta möjliga programmeringsfel, kan nu kontrollera kod skriven enligt C23-standarden. Det har även blivit bättre på att upptäcka heltalsöverskridningar.

    En heltalsöverskridning uppstår när ett tal blir större eller mindre än vad den aktuella datatypen kan lagra. Resultatet kan bli felaktiga beräkningar, programkrascher eller i värsta fall säkerhetsproblem.

    NetBSD får också ett nytt kommando med namnet c17. Det fungerar som ett standardiserat sätt att anropa en kompilator för ISO C17, vilket krävs av POSIX.1-2024.

    Snabbare kärna och bättre stöd för flera processorer

    Flera delar av operativsystemets kärna har optimerats.

    Låsningen kring så kallade pipes har förbättrats. En pipe används när ett program skickar data direkt till ett annat program, exempelvis i följande kommandorad:

    cat fil.txt | grep sökord
    

    Minskad låskonkurrens innebär att flera processorer eller processorkärnor i mindre utsträckning behöver vänta på varandra.

    DRM-systemet, som hanterar moderna grafikkort i kärnan, har också fått bättre skalning på datorer med flera processorkärnor.

    VirtIO-drivrutinerna är nu markerade som multiprocessorsäkra. De kan därmed köras utan att hålla NetBSD-kärnans globala lås, vilket kan förbättra prestandan i virtuella maskiner.

    Även ZFS har optimerats så att borttagning av filer går snabbare.

    På SPARC-, PowerPC- och MIPS-processorer har byteväxling förbättrats. Byteväxling används när data behöver omvandlas mellan olika ordningsföljder för byte, exempelvis mellan little endian och big endian.

    Snabbare reaktion på förlorade nätverkspaket

    Den inledande väntetiden innan ett TCP-paket skickas om har sänkts från tre sekunder till en sekund.

    TCP ser till att data kommer fram i rätt ordning och att förlorade paket skickas igen. Om ett paket försvinner väntar systemet en viss tid innan det försöker på nytt.

    En kortare inledande väntetid kan göra att nätverksanslutningar återhämtar sig snabbare när de första paketen förloras. Ändringen är tillåten enligt internetstandarden RFC 6298.

    Brandväggen kan filtrera på länklagret

    NetBSD Packet Filter, NPF, kan nu filtrera trafik på lager 2 i nätverksmodellen.

    Lager 2 omfattar bland annat Ethernet-ramar och MAC-adresser. Tidigare har brandväggar främst arbetat högre upp i nätverksstacken, exempelvis med IP-adresser och TCP- eller UDP-portar.

    NPF-regler kan även göras beroende av användare och grupper. Det gör det möjligt att exempelvis tillåta nätverkstrafik för ett visst användarkonto men blockera samma trafik för andra användare.

    Kärnan håller uppsikt över sig själv

    NetBSD 11.0 introducerar också en mekanism som kallas kernel heartbeat.

    Olika processorer och avbrottsnivåer kan använda mekanismen för att kontrollera att andra delar av kärnan fortfarande gör framsteg. Om någon del av systemet fastnar kan detta upptäckas snabbare.

    Funktionen kan vara värdefull vid felsökning av svåra problem där datorn verkar frysa utan att skapa någon tydlig felrapport.

    Stort antal nya drivrutiner

    Hårdvarustödet har utökats med en omfattande samling nya och förbättrade drivrutiner.

    Bland nyheterna finns stöd för:

    • Realtek RTL8126-nätverkskort med 5 Gbit/s
    • virtuella funktioner för NVIDIA Mellanox ConnectX-6
    • ASIX AX88179A USB-nätverkskort
    • USB Audio Class 2.0
    • tangentbord som använder I2C HID
    • nyare Androidtelefoner med USB-delning via NCM
    • fler fläkt-, sensor-, serie- och lagringsstyrenheter
    • fler styrenheter för industriell utrustning

    USB Audio Class 2.0 är särskilt relevant för modernare externa ljudkort och DAC-enheter som arbetar med högre samplingsfrekvenser och fler ljudkanaler än vad den äldre USB-ljudstandarden klarar.

    Bättre övervakning av AMD-processorer

    NetBSD kan nu läsa temperaturinformation från fler moderna AMD-processorer.

    Det omfattar bland annat:

    • Siena
    • Turin Classic
    • Turin Dense
    • Strix Point
    • Zen 5

    Verktyget cpuctl känner nu även igen Intels Meteor Lake- och Emerald Rapids-processorer.

    Dessutom finns stöd för nyare varianter av Intels TCO-watchdog. En watchdog är en säkerhetsmekanism som kan starta om en dator om operativsystemet slutar fungera och inte längre skickar regelbundna livstecken.

    Uppdaterade program i grundsystemet

    NetBSD levereras som ett komplett grundsystem där både kärnan och ett stort antal centrala verktyg utvecklas och distribueras tillsammans.

    I NetBSD 11.0 har många externa komponenter uppdaterats. Några exempel är:

    • GCC 12.5
    • GDB 15.1
    • Binutils 2.42
    • OpenSSL 3.5.7
    • OpenSSH 10.3
    • Postfix 3.11.2
    • X.Org Server 21.1.24
    • tmux 3.6b
    • Unbound 1.25.1
    • BIND 9.20.24
    • wpa_supplicant 2.11

    Viktiga förändringar inför uppgradering

    Den som uppgraderar från en tidigare NetBSD-version bör vara uppmärksam på några förändringar.

    Kompatibilitetsbiblioteken för 32- och 64-bitarsprogram har flyttats till separata installationsuppsättningar med namnen:

    • base32
    • base64
    • debug32
    • debug64

    HTML-versionerna av manualsidorna ligger numera i den separata uppsättningen manhtml.

    OpenSSH har dessutom tagit bort stödet för DSA-nycklar. DSA är en äldre typ av SSH-nyckel som inte längre betraktas som tillräckligt säker.

    System som har en specialanpassad SSH-konfiguration där DSA uttryckligen har aktiverats kan behöva ändras innan SSH-servern kan startas.

    På aarch64-system anges processorfrekvensen numera i megahertz i stället för i abstrakta prestandanivåer.

    Drivrutinen hdaudio har också fått ändrade namn och en annan ordning på vissa ljudmixerreglage. Det kan påverka skript och lokala inställningar som hänvisar till reglagen med deras gamla namn.

    Ett brett lyft för ett ovanligt portabelt system

    NetBSD 11.0 är inte en utgåva som enbart fokuserar på en viss datorplattform eller användargrupp.

    Versionen förbättrar stödet för allt från moderna Arm- och RISC-V-system till äldre processorarkitekturer, virtuella servrar, nätverksutrustning och traditionella x86-datorer.

    RISC-V-stödet är den mest synliga nyheten, men de utökade Linux-kompatibilitetsfunktionerna kan på sikt bli minst lika betydelsefulla. De gör det lättare att använda program som främst har utvecklats och testats för Linux.

    Tillsammans med snabbare virtualisering, fler drivrutiner och förbättrad multiprocessorprestanda visar NetBSD 11.0 att projektet fortfarande utvecklas aktivt – samtidigt som det håller fast vid sitt ursprungliga mål: att skapa ett rent, stabilt och portabelt Unix-system som kan köras på så många typer av datorer som möjligt.

    https://blog.netbsd.org/tnf/entry/netbsd_11_0_released

    Ladda hem Netbsd

    https://netbsd.org

    > TEKNISKA FAKTA: NETBSD 11.0

    Version: NetBSD 11.0

    Utgåva: Nittonde stora NetBSD-versionen

    Systemtyp: Unix-liknande operativsystem

    Ny processorplattform: 64-bitars RISC-V

    RISC-V-enheter: QEMU, StarFive VisionFive 2 och PINE64 STAR64

    Arm-stöd: Inledande stöd för Qualcomm Snapdragon X Elite och Oryon

    Virtualisering: Ny MICROVM-kärna för amd64 och i386

    Uppstartstid: Omkring 10 millisekunder för MICROVM på lämplig x86-hårdvara

    Linuxkompatibilitet: Bland annat epoll, clone3, statx, inotify och memfd_create

    Programmeringsstandarder: Förbättrat stöd för C23 och POSIX.1-2024

    Brandvägg: NPF med lager 2-filtrering och regler för användare och grupper

    Nätverk: TCP:s första omsändningstid sänkt från tre till en sekund

    Kompilator: GCC 12.5

    Kryptering: OpenSSL 3.5.7

    SSH: OpenSSH 10.3

    Licens: BSD-licens

  • Linux får över 10% på skrivbordsdatorer i Nordamerika

    Linux har passerat 10 procent av den uppmätta användningen på persondatorer i Nordamerika. Men siffran betyder inte att var tionde dator kör Linux – statistiken mäter webtrafik och påverkas även av hur operativsystem identifieras.

    Linux har nått en uppmärksammad milstolpe. Enligt Statcounters statistik för juli 2026 stod Linux för 10,65 procent av den uppmätta användningen på stationära och bärbara datorer i Nordamerika.

    Det är första gången Linux hamnar över tioprocentsgränsen i Statcounters nordamerikanska statistik. Resultatet är anmärkningsvärt för ett operativsystem som länge har haft en stark ställning på servrar, men en betydligt mindre andel av vanliga persondatorer.

    Siffran betyder dock inte automatiskt att var tionde dator i Nordamerika har Linux installerat. För att förstå resultatet behöver man först titta på hur statistiken samlas in.

    Nästan en fördubbling på en månad

    I juni 2026 uppmätte Statcounter Linux andel till 5,52 procent. En månad senare hade siffran alltså nästan fördubblats.

    Det kan vid första anblicken se ut som om miljontals användare plötsligt har övergett Windows och macOS. En sådan slutsats är dock sannolikt förhastad.

    I juni fanns nämligen även en kategori som kallades ”Unknown”, alltså okänt operativsystem. Den kategorin stod då för hela 9,24 procent av den uppmätta användningen. När andelen okända system senare minskade steg samtidigt Linux andel kraftigt.

    En möjlig förklaring är därför att en del Linuxtrafik tidigare inte kunde identifieras korrekt. Förändringar i webbläsare, analysmetoder eller klassificering kan ha gjort att fler Linuxsystem nu hamnar i rätt kategori.

    Det betyder inte att resultatet på 10,65 procent är fel. Däremot bör ökningen inte tolkas som att Linux nästan har fördubblat antalet användare på bara en månad.

    Statistiken mäter trafik – inte datorer

    Statcounter bygger sin statistik på sidvisningar från ett stort nätverk av webbplatser. Företaget uppger att nätverket omfattar över en miljon webbplatser och behandlar mer än tre miljarder sidvisningar varje månad.

    När en besökare öppnar en webbsida kan webbläsaren lämna information om bland annat operativsystem och enhetstyp. Statcounter sammanställer sedan dessa uppgifter.

    Det innebär att statistiken mäter andelen webbsidor som har besökts från olika operativsystem. Den räknar inte hur många datorer som har sålts, hur många Linuxinstallationer som finns eller hur många unika personer som använder Linux.

    En flitig Linuxanvändare som besöker tusen webbsidor påverkar därför statistiken mer än en Windowsanvändare som bara besöker tio.

    Statcounter uppdaterar dessutom sina uppgifter löpande. Resultaten kan korrigeras under en kvalitetssäkringsperiod på 45 dagar.

    Även Cloudflare ser en stark Linuxandel

    Statcounter är inte den enda stora aktören som visar en betydande Linuxanvändning i Nordamerika.

    Cloudflare Radar, som analyserar trafik genom Cloudflares omfattande globala nätverk, visar också en hög andel Linux när statistiken filtreras till HTTP-trafik från persondatorer i Nordamerika.

    De båda tjänsterna mäter dock olika saker.

    Statcounter analyserar sidvisningar på webbplatser som använder företagets analystjänst. Cloudflare studerar i stället de HTTP-förfrågningar som passerar genom företagets nätverk.

    Att två oberoende mätmetoder pekar mot en växande Linuxandel gör resultatet mer intressant. Samtidigt finns osäkerheter även i Cloudflares statistik.

    Linux används i stor omfattning på servrar, i automatiserade system, utvecklingsmiljöer och datorer utan vanlig bildskärm. Automatiserade program och så kallade headless-webbläsare kan därför påverka resultatet om trafiken inte tydligt klassificeras som mänsklig eller automatisk.

    Statistiken är alltså bäst lämpad för att visa trender – inte för att ge ett exakt svar på hur många människor som använder Linux hemma eller på arbetet.

    Linux har blivit enklare att använda

    Även om den kraftiga ökningen delvis kan bero på bättre identifiering finns det flera långsiktiga faktorer som talar för att Linux faktiskt har blivit vanligare på persondatorer.

    Moderna Linuxdistributioner som Linux Mint, Ubuntu, Fedora och debian är betydligt enklare att installera och använda än äldre Linuxsystem. För vanliga uppgifter som webbsurfning, e-post, videomöten, ordbehandling och strömmande medier behöver användaren sällan arbeta i terminalen.

    Stödet för modern hårdvara har också förbättrats. Grafik, trådlösa nätverk, Bluetooth, skrivare och energisparfunktioner fungerar i dag på betydligt fler datorer direkt efter installationen.

    Samtidigt har allt fler program flyttat in i webbläsaren. Tjänster för dokumenthantering, bokföring, kommunikation och administration fungerar därför ofta oberoende av vilket operativsystem användaren har.

    Spel har förändrat bilden av Linux

    Datorspel var länge ett av Linux största problem på persondatorer. Många populära Windows-spel saknade Linuxversioner och fungerade dåligt genom äldre kompatibilitetslösningar.

    Detta har förändrats genom Valve och kompatibilitetslagret Proton. Proton gör det möjligt att köra många Windows-spel direkt i Linux via Steam.

    Även grafikdrivrutinerna har förbättrats, samtidigt som grafikgränssnittet Vulkan har fått ett bredare stöd.

    Spelkonsolen Steam Deck har också haft stor betydelse. Den använder det Linuxbaserade systemet SteamOS och har visat att Linux kan fungera i en färdig konsumentprodukt utan att användaren behöver känna till några tekniska detaljer.

    Steam Deck behöver inte ensam ha skapat en stor ökning i marknadsandel. Däremot har enheten gjort Linux mer synligt och visat att operativsystemet kan erbjuda en genomarbetad spelupplevelse.

    Missnöje med Windows kan gynna alternativen

    Förändringar i Windows kan också ha fått fler användare att undersöka andra operativsystem.

    Windows 11 har hårdvarukrav som gör att många äldre, fullt fungerande datorer inte stöds officiellt. Microsoft har dessutom ökat integrationen med användarkonton, molntjänster, annonser, rekommendationer och insamling av diagnostiska uppgifter.

    Vissa användare upplever också att gränssnitt och inställningar förändras utan att de själva har bett om det.

    Linux erbjuder i stället större möjlighet att välja skrivbordsmiljö, uppdateringsmodell och vilka tjänster som ska vara installerade. För utvecklare, utbildningsverksamheter, integritetsmedvetna användare och organisationer som vill ha kontroll över sina datormiljöer kan detta vara attraktivt.

    Det går däremot inte att slå fast att just dessa faktorer ligger bakom Statcounters senaste siffror. Statistiken visar vilket operativsystem webtrafiken kommer från, men inte varför användaren valde det.

    Inte samma sak som tio procent av alla datorer

    Den mest korrekta slutsatsen är därför att Linux i juli 2026 stod för 10,65 procent av den skrivbordsrelaterade webbtrafik som Statcounter kunde mäta i Nordamerika.

    Det är inte samma sak som att Linux är installerat på exakt 10,65 procent av alla datorer i regionen.

    Trots denna viktiga skillnad är resultatet betydelsefullt. Linux har under lång tid betraktats som ett tekniskt starkt system som aldrig riktigt lyckats nå den breda konsumentmarknaden.

    Nu visar flera stora datakällor att Linux åtminstone har fått en tydligare och mer synlig plats på vanliga datorer.

    Om utvecklingen fortsätter återstår att se. Men för ett operativsystem som i årtionden har omgärdats av skämtet om ”året då Linux slår igenom på skrivbordet” är tioprocentsgränsen ändå en milstolpe värd att uppmärksamma.

    https://gs.statcounter.com/os-market-share/desktop/north-america#monthly-202505-202606

  • Tails 7.10 får säkrare avstängning och ny videospelare

    Tails 7.10 har släppts med en säkrare avstängningsfunktion, den nya videospelaren Celluloid och en uppdaterad version av Tor Browser. Uppdateringen ska minska risken för dataförlust och göra det anonymitetsinriktade operativsystemet enklare och stabilare att använda.

    I en tid då övervakningen på internet ökar kan vi efter valet till och med få ett parti med ministerposter som har en mörk historia. För omkring 30 år sedan hjälpte samma parti aktivt sina politiska kamrater bakom järnridån genom att lämna information om svenska medborgare och Sveriges försvarsförmåga. Nu vill samma onda krafter även införa Chat Control – ett system som innebär omfattande övervakning av EU-medborgarnas privata kommunikation, Stasis våta dröm.

    Tails är ett operativsystem för personer som vill surfa mer anonymt och lämna så få digitala spår som möjligt efter sig. Nu har version 7.10 släppts med flera förbättringar, bland annat en säkrare avstängningsfunktion, en ny videospelare och en uppdaterad version av Tor Browser.

    Tails bygger på Linuxdistributionen Debian och skickar internettrafiken genom anonymitetsnätverket Tor. Systemet är främst utvecklat för att köras från ett USB-minne och är konstruerat för att inte spara information på datorn efter att den har stängts av.

    Säkrare avstängning minskar risken för dataförlust

    En av de största förändringarna i Tails 7.10 är att systemet nu använder GNOME:s vanliga metod för avstängning.

    Den nya processen är något långsammare än den tidigare, men minskar risken för att användaren av misstag förlorar information. Om ett program fortfarande är öppet eller ett dokument inte har sparats visas nu en varning innan datorn stängs av.

    Om användaren inte svarar fortsätter avstängningen automatiskt efter 60 sekunder.

    Den särskilda nödavstängningen finns fortfarande kvar. Den kan användas när datorn måste stängas av omedelbart, exempelvis i en situation där användaren snabbt behöver avbryta arbetet.

    Celluloid ersätter GNOME Videos

    Tails 7.10 byter också standardprogram för uppspelning av videofiler. GNOME Videos ersätts av Celluloid.

    Celluloid är ett modernt och relativt enkelt gränssnitt för mediaspelaren MPV. Enligt Tails utvecklare ger programmet en stabilare och mer lättanvänd upplevelse när lokalt sparade videofiler ska spelas upp.

    Av säkerhetsskäl får Celluloid inte ansluta till internet. Det innebär att programmet endast är avsett för videofiler som redan finns sparade på datorn eller USB-minnet.

    Videofiler som finns på internet bör i stället öppnas genom Tor Browser. Strömmande videoadresser, exempelvis IPTV- eller HLS-länkar, kan öppnas med VLC. VLC ingår inte som standard, men kan installeras genom funktionen Additional Software i Tails.

    Uppdaterad Tor Browser och nyare firmware

    Den nya versionen innehåller även Tor Browser 15.0.19. Tor Browser är den webbläsare som används för att ansluta till webben genom Tor-nätverket.

    Flera firmwarepaket har också uppdaterats. Firmware är den programvara som hjälper operativsystemet att kommunicera med exempelvis nätverkskort, grafikkort och annan hårdvara. Uppdaterad firmware kan ge bättre stöd för nyare datorer och åtgärda problem med viss utrustning.

    Automatisk uppgradering från Tails 7.0 och senare

    Den som redan använder Tails 7.0 eller en senare version kan normalt uppgradera automatiskt till Tails 7.10.

    Om den automatiska uppgraderingen misslyckas, eller om datorn inte startar korrekt efter uppdateringen, finns även en metod för manuell uppgradering.

    För nya installationer finns Tails 7.10 som en färdig USB-avbildning. Det finns även ISO-filer för den som vill använda Tails från en DVD-skiva eller i en virtuell maskin.

    Installera inte om Tails om du vill behålla dina filer

    Användare som har aktiverat Persistent Storage bör uppgradera sin befintliga Tails-installation i stället för att göra en helt ny installation.

    Persistent Storage är ett krypterat lagringsutrymme på USB-minnet där användaren kan spara exempelvis dokument, inställningar och extra program mellan omstarterna.

    En ny installation raderar det befintliga USB-minnet och därmed även innehållet i Persistent Storage. Därför är det viktigt att välja uppgradering när sparade uppgifter ska behållas.

    Tails 7.10 är ingen dramatisk omarbetning av operativsystemet, men förändringarna gör systemet mer användarvänligt och minskar risken för dataförlust. Samtidigt behåller Tails sitt tydliga fokus på anonymitet, säkerhet och begränsad åtkomst till nätverket.

    https://tails.net

    Teknisk fakta – Tails 7.10

    Operativsystem Tails
    Version 7.10
    Typ Säkerhets- och integritetsfokuserad Linuxdistribution
    Baserad på Debian GNU/Linux
    Nätverk Internettrafiken skickas genom Tor-nätverket
    Startmedium USB-minne
    Webbläsare Tor Browser
    Nyheter Säkrare avstängning och ny videospelare
    Lagring Sparar normalt inte information på datorns interna lagringsenhet
  • Därför lever 50 år gamla Unix-idéer kvar i moderna Linux

    Linux är ett modernt operativsystem, men många av dess viktigaste idéer utvecklades redan under Unix-eran på 1960- och 1970-talen. Det hierarkiska filsystemet, processhanteringen, kommandopipelines och möjligheten att flytta systemet mellan olika datorarkitekturer är principer som fortfarande präglar dagens Linuxdistributioner. Att de lever kvar efter mer än 50 år beror framför allt på att de fortfarande är enkla, flexibla och användbara.

    Linux brukar beskrivas som ett modernt operativsystem. Det används i allt från mobiltelefoner och persondatorer till superdatorer, webbservrar och inbyggda system. Trots detta bygger Linux på flera grundidéer som utvecklades redan under Unix barndom på 1960- och 1970-talen.

    Många av idéerna var banbrytande när de introducerades. I dag är de så självklara att de flesta användare knappt tänker på dem. Här är några av de viktigaste Unix-principerna som fortfarande präglar moderna Linuxdistributioner.

    Filsystemet är uppbyggt som ett träd

    En av Unix viktigaste innovationer var det hierarkiska filsystemet. När forskarna bakom Unix beskrev systemet i artikeln The Unix Time-Sharing System år 1974 var idén om ett sammanhängande katalogträd fortfarande relativt ny.

    I Linux börjar hela filsystemet i rotkatalogen:

    Under rotkatalogen finns kataloger som exempelvis:

    Dessa kan i sin tur innehålla fler kataloger och filer. Strukturen kan jämföras med ett träd där rotkatalogen är stammen och underkatalogerna är grenar.

    Till skillnad från DOS och Windows använder Linux normalt inte enhetsbokstäver som C: eller D:. I stället monteras olika lagringsenheter på valfria platser i samma katalogträd.

    En extern hårddisk kan exempelvis monteras under:

    En nätverksresurs kan monteras under:

    För användaren ser resurserna då ut som vanliga kataloger, även om de i verkligheten finns på olika hårddiskar, USB-minnen, servrar eller optiska skivor.

    Detta gör Linux filsystem både flexibelt och enhetligt.

    Flera processer kan köras samtidigt

    Unix konstruerades från början som ett fleranvändar- och multitaskingsystem. Flera program kunde därför köras samtidigt, även när användarna arbetade via enkla textterminaler.

    I Linux kallas ett program som körs för en process. Operativsystemet kan hantera tusentals processer samtidigt och fördela processortid och minne mellan dem.

    I ett kommandoskal kan ett program startas i bakgrunden genom att lägga till tecknet &:

    Skalet återgår då direkt till kommandoprompten medan programmet fortsätter att köras.

    Om ett program redan körs i förgrunden kan det tillfälligt stoppas genom att trycka:

    Därefter kan processen fortsätta i bakgrunden med kommandot:

    Det går även att visa skalets aktuella jobb:

    Och återföra ett bakgrundsjobb till förgrunden:

    Denna typ av jobbkontroll utvecklades när textterminaler var vanligare än grafiska skrivbord. Funktionen är fortfarande användbar vid arbete via terminal, SSH eller på servrar utan grafiskt gränssnitt.

    Små program kan kopplas ihop med pipelines

    En av Unix mest inflytelserika idéer är att program ska vara små, göra en tydligt avgränsad uppgift och kunna kombineras med andra program.

    Detta möjliggörs genom standardiserade kanaler för inmatning och utmatning:

    • standard input, normalt tangentbordet
    • standard output, normalt terminalen
    • standard error, där felmeddelanden visas

    Utmatningen från ett kommando kan sparas i en fil:

    Kommandot ps aux visar systemets processer. Tecknet > skickar resultatet till filen allprocs.txt i stället för till skärmen.

    En fil kan även användas som inmatning:

    Ännu viktigare är pipeline-tecknet:

    Det skickar utmatningen från ett kommando direkt till nästa kommando.

    Ett enkelt exempel är:

    Här skapar ps aux en lista över alla processer. Resultatet skickas till grep, som endast visar de rader som innehåller ordet firefox.

    Ett mer lekfullt exempel är:

    Programmet fortune skriver ut ett kort citat eller meddelande. Resultatet skickas sedan till lolcat, som visar texten i olika färger.

    Pipeline-principen gör det möjligt att skapa avancerade arbetsflöden genom att kombinera enkla verktyg. I stället för att varje program måste innehålla alla funktioner kan användaren bygga en lösning av flera mindre delar.

    C gjorde Unix flyttbart mellan olika datorer

    Tidiga operativsystem skrevs ofta nästan helt i assembler. Assemblerkod arbetar nära datorns processor och kan vara mycket effektiv, men den är samtidigt starkt bunden till en viss processorarkitektur.

    Ett program skrivet för en viss processor kunde därför inte utan vidare köras på en annan.

    Unix skrevs till stor del om i programspråket C, som utvecklades av Dennis Ritchie vid Bell Labs. Detta var ett avgörande steg.

    C är ett kompilerat högnivåspråk. Samma källkod kan i många fall kompileras för flera olika processorer, förutsatt att det finns en lämplig kompilator och att de maskinberoende delarna anpassas.

    Det gjorde Unix betydligt lättare att flytta, eller porta, till nya datorsystem.

    Samma grundidé gäller för Linux. Linuxkärnan och stora delar av operativsystemets grundläggande verktyg är skrivna i C. Därför kan Linux köras på många arkitekturer, bland annat:

    • x86 och x86-64
    • ARM
    • RISC-V
    • PowerPC
    • MIPS
    • IBM:s stordatorarkitekturer

    Portabiliteten är en viktig förklaring till att Linux finns i så många typer av produkter, från små routrar till världens kraftfullaste superdatorer.

    Användarna hjälper varandra

    Unix utvecklades vid Bell Labs, som tillhörde det amerikanska telebolaget AT&T. På grund av dåtidens konkurrensregler hade företaget begränsade möjligheter att sälja Unix som en vanlig kommersiell produkt.

    I stället distribuerades Unix till universitet och forskningsinstitutioner mot relativt låga avgifter. I många fall fick mottagarna även tillgång till källkoden.

    Däremot följde inte alltid någon traditionell kundsupport med systemet. Användarna fick därför själva lösa problem, rätta fel och utveckla förbättringar.

    Det växte fram användargrupper där forskare, studenter och systemadministratörer utbytte program, dokumentation och tekniska lösningar. En viktig organisation blev USENIX, som senare utvecklades till en betydande konferensorganisation inom datavetenskap.

    Vid University of California, Berkeley utvecklades BSD, Berkeley Software Distribution. BSD blev en egen Unix-gren och kom att påverka många senare operativsystem.

    Samma kultur lever kvar runt Linux. Supporten kommer ofta från flera olika håll:

    • distributionsprojektens dokumentation
    • webbforum
    • e-postlistor
    • lokala Linuxanvändargrupper
    • IRC och chattkanaler
    • webbplatser som Stack Exchange
    • diskussionsforum och sociala medier

    Linuxvärlden bygger fortfarande i stor utsträckning på att användare delar kunskap och hjälper varandra.

    Unix började på en relativt liten dator

    Linuxanvändare framhåller ofta att systemet kan ge äldre datorer ett nytt liv. Lätta Linuxdistributioner kan användas på maskiner som inte längre klarar moderna versioner av Windows.

    Även detta har en historisk koppling till Unix.

    Bell Labs hade tidigare deltagit i utvecklingen av Multics, ett mycket ambitiöst operativsystem som skulle erbjuda datorkraft som en samhällstjänst. Användare skulle kunna ansluta till centrala datorresurser ungefär på samma sätt som människor ansluter sig till el- eller telefonnätet.

    Projektet blev dyrt och försenat, och Bell Labs drog sig ur samarbetet.

    Ken Thompson och Dennis Ritchie började därefter utveckla ett mindre och enklare system. De använde en PDP-7 från Digital Equipment Corporation, en dator som redan då hade begränsade resurser jämfört med de stora stordatorsystemen.

    Unix växte alltså fram ur tanken att skapa ett användbart system med mindre och enklare hårdvara.

    På ett liknande sätt kan Linux i dag användas för att återbruka äldre datorer. En maskin som inte längre fungerar bra med ett tungt operativsystem kan fortfarande användas som exempelvis:

    • enkel arbetsstation
    • webbserver
    • filserver
    • internetradio
    • informationsskärm
    • brandvägg eller router
    • retrospelsdator
    • terminal för fjärranslutning

    Det betyder inte att alla moderna Linuxdistributioner är resurssnåla. Fullständiga skrivbordsmiljöer kan kräva relativt mycket minne och processorkraft. Däremot ger Linux användaren stora möjligheter att välja ett lättare skrivbord eller helt avstå från ett grafiskt gränssnitt.

    Unixfilosofin lever vidare

    Linux är inte Unix, men det är ett Unix-liknande operativsystem. Många av dess viktigaste egenskaper kommer direkt eller indirekt från de idéer som utvecklades vid Bell Labs för mer än ett halvt sekel sedan.

    Det hierarkiska filsystemet skapar en sammanhängande struktur för filer och enheter. Processmodellen gör det möjligt att köra många program samtidigt. Pipelines låter små verktyg samarbeta. Programspråket C gjorde systemen lättare att flytta mellan olika datorarkitekturer. Användargemenskaperna skapade en tradition av kunskapsdelning och gemensam utveckling.

    Dessa idéer lever inte kvar enbart av nostalgiska skäl. De finns kvar eftersom de fortfarande fungerar.

    Linux visar därmed att teknisk utveckling inte alltid innebär att allt gammalt måste ersättas. Ibland bygger framtidens system vidare på idéer som visade sig vara ovanligt hållbara.

    > FAKTA: UNIX-IDÉER I LINUX

    > Ursprung: Unix började utvecklas vid Bell Labs år 1969.

    > Linux: Linuxkärnan skapades av Linus Torvalds och publicerades första gången 1991.

    > Filsystem: Alla filer och lagringsenheter ingår i ett gemensamt katalogträd som börjar i rotkatalogen /.

    > Processer: Linux kan köra många program och användarsessioner samtidigt.

    > Pipelines: Tecknet | skickar resultatet från ett kommando vidare till ett annat.

    > Programspråk: Linuxkärnan och många grundläggande systemverktyg är huvudsakligen skrivna i C.

    > Arkitekturer: Linux kan köras på bland annat x86-64, ARM, RISC-V, PowerPC och stordatorer.

    > Grundprincip: Små program ska göra en tydlig uppgift och kunna kombineras med andra program.

    > Varför lever idéerna kvar? De är enkla, flexibla, portabla och fungerar fortfarande efter mer än 50 år.

Etikett: operativsystem

  • NetBSD 10.2 släppt – bättre hårdvarustöd och viktiga säkerhetsfixar

    NetBSD 10.2 är här med förbättrat stöd för nätverkskort, ARM-system och virtualisering, samtidigt som flera säkerhetsproblem rättas. Uppdateringen riktar sig främst till användare som fortfarande kör NetBSD 10-serien och innehåller även nya versioner av bland annat OpenSSL, Xorg och tmux. Här är en populärvetenskaplig version med mer flyt, förklaringar av tekniska begrepp och en ton…

  • Hur skulle världen se ut utan öppen källkod?

    Föreställ dig att din mobiltelefon, din TV, din router och stora delar av internet plötsligt måste byggas om från grunden. Inte därför att tekniken har försvunnit, utan därför att ingen längre får dela med sig av programkod. Tänk dig att du var tvungen att åka tillbaka till 90-talet, där du bara kunde spela ”Snake” på…

  • Ubuntu 26.10 Snapshot 4 är släppt – Linux 7.2 nu, Linux 7.3 till slutversionen

    Canonical har släppt den fjärde och sista utvecklingsbilden av Ubuntu 26.10 ”Stonking Stingray”. Snapshot 4 ger en tidig bild av hur höstens Ubuntu-version kommer att se ut och levereras med Linux 7.2. Den färdiga versionen planeras däremot att få den ännu nyare Linux-kärnan 7.3. Ubuntu 26.10 närmar sig nu den viktiga betafasen. Den 17 september…

  • Debian 13.7 släppt – över 100 säkerhetsproblem rättas

    Debian 13 har fått sin sjunde större underhållsuppdatering. Debian 13.7 innehåller 107 säkerhetsuppdateringar och rättningar för ytterligare 106 paket. För den som redan använder Debian 13 behövs ingen ominstallation – en vanlig systemuppdatering räcker. Debian är känt för att förändras försiktigt. I stället för att hela tiden introducera stora nyheter lägger utvecklarna mycket arbete på…

  • Smidigare Linux-installationer: openSUSE lanserar installeraren Agama 24

    Slut på röriga menyer och klickande i labyrinter. Med lanseringen av Agama 24 förnyar openSUSE sättet vi installerar Linux på. Nya smarta sökfunktioner, samlade regioninställningar och kraftfull automatisk lagringshantering gör installationsprocessen både snabbare och mer tillgänglig – oavsett om du är en nyfiken hemmaanvändare eller en erfaren systemadministratör. Att installera ett operativsystem har historiskt sett…

  • Linux 7.3 närmar sig – första testversionen är släppt

    Linus Torvalds har släppt den första testversionen av Linux 7.3. Den kommande kärnan blir en ovanligt stor uppdatering med förbättrat stöd för moderna processorer, strömsparfunktioner och ARM-system. Om utvecklingen går enligt plan kan den färdiga versionen släppas den 18 eller 25 oktober 2026. Linuxkärnan är den del av ett Linux-system som arbetar närmast datorns hårdvara.…

  • Multikernel Linux låter flera Linux-kärnor dela på samma dator

    Med Multikernel Linux kan flera fristående Linux-kärnor köras samtidigt på samma fysiska dator – utan virtuella maskiner eller en hypervisor. Den första offentliga versionen bygger på Linux 7.0 och visar lovande resultat, men tekniken befinner sig fortfarande på experimentstadiet. En vanlig Linux-dator kör en enda kärna som ansvarar för allt från processorer och minne till…

  • Ubuntu 26.04.1 LTS är här – nu har långtidssystemet blivit stabilare

    Ubuntu 26.04.1 LTS finns nu att hämta. Det är den första samlade uppdateringen av vårens Ubuntu 26.04 LTS och innehåller flera månaders säkerhetsuppdateringar och felrättningar. För den som redan använder Ubuntu 26.04 händer inget dramatiskt, men för nya installationer innebär den nya utgåvan en tryggare och mer färdig start. En putsad version – inte ett…

  • Från hobbyprojekt till världens digitala ryggrad – Linux fyller 35 år

    Den 25 augusti 1991 berättade den då 21-årige studenten Linus Torvalds att han arbetade på ett fritt operativsystem. Projektet var enligt honom ”bara en hobby” och skulle inte bli särskilt stort. Trettiofem år senare finns Linux i allt från mobiltelefoner och trådlösa routrar till superdatorer, rymdsystem och världens största datacenter. När Linus Torvalds publicerade sitt…

  • PorteuX 2.8 pressar in Linux 7.2 och åtta skrivbordsmiljöer i ett litet, portabelt system

    Den Slackware-baserade Linuxdistributionen PorteuX har släppts i version 2.8. Trots sin ringa storlek erbjuder systemet allt från KDE Plasma och GNOME till COSMIC och Xfce. Under ytan finns flera tekniska förbättringar för bland annat spel, NTFS-diskar, VirtualBox och strömförbrukning. PorteuX är en Linuxdistribution för den som vill ha ett snabbt och portabelt operativsystem som inte…

  • Tails 7.11 löser problem med krypterad lagring

    Tails 7.11 har släppts med en viktig rättelse för Persistent Storage och en uppdaterad version av Tor Browser. Operativsystemet är utvecklat för människor som behöver skydda sin identitet och lämna så få digitala spår som möjligt efter sig. Tails är ett säkerhets- och integritetsinriktat operativsystem som vanligtvis körs direkt från ett USB-minne. När datorn stängs…

  • Linux 7.2 är här – smartare resursfördelning, bättre lagring och stöd för ny hårdvara

    Linux 7.2 har släppts. Den nya kärnan innehåller förbättringar för allt från processorer och grafikkort till filsystem, nätverk och säkerhet. För vanliga användare handlar uppdateringen främst om bättre prestanda, stabilare hårdvarustöd och en teknisk grund för kommande Linuxdistributioner. Linuxkärnan är den del av operativsystemet som arbetar närmast datorns hårdvara. Den bestämmer bland annat hur processorns…

  • Debian fyller 33 år – operativsystemet som byggs av en världsomspännande gemenskap

    Den 16 augusti 1993 presenterade studenten Ian Murdock sin idé om en ny Linuxdistribution. Trettiotre år senare är Debian fortfarande ett av den fria programvaruvärldens viktigaste projekt – och utgör grunden för många av dagens mest använda Linuxsystem. När Ian Murdock grundade Debian 1993 var Linux fortfarande ett ungt projekt. Begreppet Linuxdistribution var förhållandevis nytt,…

  • Linux Mint 22.3 får nytt installationsmedium med Linuxkärnan 7.0

    Linux Mint har släppt nya HWE-avbilder av Linux Mint 22.3 med Linuxkärnan 7.0. De är främst avsedda för moderna datorer där det vanliga installationsmediet har problem med exempelvis grafikkort, nätverk eller annan ny hårdvara. Samtidigt visar utvecklarna upp flera kommande förbättringar av Cinnamon och systemets hantering av Linuxkärnor. Operativsystemets kärna fungerar som en länk mellan…

  • Nya Arch Linux får Linux 7.1 – bättre stöd för både ny och äldre hårdvara

    Arch Linux har släppt sin installationsavbildning för augusti 2026 – den första som bygger på Linuxkärnan 7.1. Uppdateringen ger förbättrat hårdvarustöd, ett modernare installationsprogram och samtliga säkerhets- och paketuppdateringar från juli. Arch Linux har släppt sin installationsavbildning för augusti 2026. Den stora nyheten är att detta är den första officiella Arch Linux-versionen som levereras med…

  • AerynOS 2026.08 satsar på OpenZFS och säkrare systemuppdateringar

    Den nya installationsavbildningen AerynOS 2026.08 innehåller experimentellt stöd för OpenZFS, en moderniserad systemd-miljö och en ny generation versionshanterade programförråd. Samtidigt fortsätter Linuxdistributionen att utvecklas mot målet att en installation ska kunna uppdateras under lång tid utan att behöva installeras om. AerynOS har publicerat en ny installationsavbildning med beteckningen AerynOS 2026.08. Den samlar de senaste förändringarna…

  • NetBSD 11.0 tar steget in i RISC-V-världen

    NetBSD 11.0 är den nittonde stora versionen av det portabla Unix-systemet. Utgåvan introducerar stabilt stöd för 64-bitars RISC-V, förbättrad Linuxkompatibilitet, snabbare virtuella maskiner och ett stort antal nya drivrutiner. NetBSD 11.0 är här. Den nittonde stora versionen av det klassiska Unix-liknande operativsystemet bjuder bland annat på stöd för 64-bitars RISC-V, bättre kompatibilitet med Linuxprogram, snabbare…

  • Linux får över 10% på skrivbordsdatorer i Nordamerika

    Linux har passerat 10 procent av den uppmätta användningen på persondatorer i Nordamerika. Men siffran betyder inte att var tionde dator kör Linux – statistiken mäter webtrafik och påverkas även av hur operativsystem identifieras. Linux har nått en uppmärksammad milstolpe. Enligt Statcounters statistik för juli 2026 stod Linux för 10,65 procent av den uppmätta användningen…

  • Tails 7.10 får säkrare avstängning och ny videospelare

    Tails 7.10 har släppts med en säkrare avstängningsfunktion, den nya videospelaren Celluloid och en uppdaterad version av Tor Browser. Uppdateringen ska minska risken för dataförlust och göra det anonymitetsinriktade operativsystemet enklare och stabilare att använda. I en tid då övervakningen på internet ökar kan vi efter valet till och med få ett parti med ministerposter…

  • Därför lever 50 år gamla Unix-idéer kvar i moderna Linux

    Linux är ett modernt operativsystem, men många av dess viktigaste idéer utvecklades redan under Unix-eran på 1960- och 1970-talen. Det hierarkiska filsystemet, processhanteringen, kommandopipelines och möjligheten att flytta systemet mellan olika datorarkitekturer är principer som fortfarande präglar dagens Linuxdistributioner. Att de lever kvar efter mer än 50 år beror framför allt på att de fortfarande…