Tails 7.13 är nu tillgänglig med Tor Browser 15.0.23, Tor 0.4.9.12 och en förenklad avstängning som gör att systemet kan stängas av direkt när inget kräver användarens uppmärksamhet.
Samma idéer om statlig övervakning som präglade DDR kan åter få inflytande över Svensk regering. Då blir det viktigt att skydda sin integritet.
Tails-projektet har släppt Tails 7.13, den senaste versionen av Linuxdistributionen som är utvecklad för användare som vill minska mängden spår de lämnar efter sig när de använder en dator och Internet.
Tails skiljer sig från vanliga Linuxdistributioner genom att systemet normalt startas från ett USB-minne och körs utan att installeras på datorns hårddisk. Nätverkstrafiken skickas som standard genom Tor-nätverket, vilket gör det svårare för webbplatser och andra aktörer att koppla Internettrafik direkt till användarens vanliga IP-adress.
Uppdaterad Tor Browser
En av de viktigaste förändringarna i Tails 7.13 är uppdateringen av Tor Browser till version 15.0.23.
Tor Browser är den webbläsare som används som standard i Tails och är konfigurerad för att skicka webbtrafiken genom Tor-nätverket.
Själva Tor-programvaran har samtidigt uppdaterats till Tor 0.4.9.12.
För användaren innebär det framför allt att Tails fortsätter att använda relativt nya versioner av de komponenter som ligger till grund för distributionens nätverks- och integritetsfunktioner.
Enklare att stänga av Tails
Den mest synliga förändringen i Tails 7.13 handlar dock inte om Tor utan om något betydligt enklare: hur datorn stängs av.
Sedan Tails 7.10 har användaren behövt bekräfta avstängningen genom en dialogruta efter att alternativet för att stänga av systemet valts.
I Tails 7.13 har processen förenklats.
Om inga program behöver stängas och det inte finns några osparade dokument stängs systemet nu av direkt.
Bekräftelserutan visas endast när användaren faktiskt behöver uppmärksammas på något, exempelvis om ett program fortfarande är öppet eller om ett dokument innehåller ändringar som inte har sparats.
Det är en liten förändring, men den gör den dagliga användningen smidigare. För en distribution som ofta startas från USB, används under en begränsad tid och sedan stängs av kan sådana förbättringar märkas ganska tydligt.
Varför använder man Tails?
Tails är framför allt konstruerat för situationer där integritet och anonymitet är viktigare än att systemet fungerar som en vanlig permanent installerad dator.
När Tails startas från ett USB-minne körs operativsystemet huvudsakligen utan att använda datorns befintliga operativsystem.
När datorn stängs av försvinner normalt informationen från sessionen.
Detta är också bakgrunden till namnet Tails – The Amnesic Incognito Live System. Systemet är byggt för att i möjligaste mån ”glömma” vad som gjordes under föregående körning.
För den som behöver behålla vissa filer och inställningar finns dock funktionen Persistent Storage.
Den skapar ett krypterat område på USB-minnet där utvalda filer och inställningar kan sparas mellan olika sessioner.
Befintliga installationer kan uppgraderas
Den som redan använder Tails 7.0 eller senare kan normalt uppgradera automatiskt till Tails 7.13.
Vid en vanlig uppgradering behålls användarens Persistent Storage.
Om den automatiska uppgraderingen misslyckas, eller om systemet inte längre startar korrekt efter uppgraderingen, rekommenderar Tails-projektet att man i stället genomför en manuell uppgradering.
Det är viktigt att skilja detta från att skapa ett helt nytt Tails-USB-minne.
Om man installerar Tails på nytt på samma USB-enhet i stället för att uppgradera den befintliga installationen kan den tidigare Persistent Storage gå förlorad.
USB-image och ISO finns tillgängliga
För nya installationer finns Tails 7.13 som en färdig USB-image som kan skrivas till ett USB-minne.
Det finns även en ISO-avbildning som framför allt är avsedd för DVD-skivor och virtuella maskiner.
För de flesta användare är USB-versionen det normala alternativet eftersom Tails är utvecklat för att kunna startas direkt från flyttbara medier.
Tails 7.13 är därmed ingen revolutionerande version, men uppdateringen fortsätter att förbättra distributionens centrala integritetsverktyg samtidigt som en liten men återkommande irritation vid avstängning har tagits bort.
I ett EU där förslaget om Chat Control fortfarande är högaktuellt, och i ett Sverige där ett parti som en gång var med och byggde upp den inhemska underrättelseorganisationen IB åter kan få statsministerposten – Sveriges motsvarighet till Stasi i DDR – blir det allt viktigare att lämna så få digitala spår som möjligt efter sig på nätet.
Mot den bakgrunden känns Tails mer relevant än på länge. Tails 7.12 har nu släppts och markerar starten för ett betydligt snabbare uppdateringstempo. Framöver ska det integritetsinriktade operativsystemet få en ny version ungefär varannan vecka.
För den som vill använda en dator utan att lämna onödiga digitala spår finns det ett operativsystem som är byggt just för det ändamålet. Det heter Tails, vilket står för The Amnesic Incognito Live System.
Nu har projektet släppt Tails 7.12. Själva uppdateringen innehåller inte några dramatiska nya funktioner, men den markerar ändå en större förändring för projektet: Tails går över till en tvåveckorscykel för nya versioner.
Det innebär att användarna i fortsättningen kan räkna med betydligt tätare uppdateringar.
Ett operativsystem som försöker glömma
Till skillnad från vanliga Linuxdistributioner är Tails främst tänkt att köras direkt från ett USB-minne. När datorn startas från USB-minnet laddas operativsystemet utan att den vanliga installationen på datorns hårddisk behöver användas.
En viktig tanke bakom Tails är att systemet ska lämna så lite information som möjligt efter sig när datorn stängs av.
Internettrafiken skickas dessutom genom Tor-nätverket.
Tor skickar trafiken genom flera olika servrar innan den når sin slutliga destination. Syftet är att göra det betydligt svårare för exempelvis webbplatser eller nätverksoperatörer att se både vem användaren är och vilka webbplatser som besöks.
Det gör Tails användbart för bland annat journalister, människorättsaktivister, visselblåsare och personer som helt enkelt vill ha bättre kontroll över sin digitala integritet.
Firefox påverkar Tails utveckling
Att Tails nu börjar släppa nya versioner varannan vecka hänger ihop med förändringar längre ner i mjukvarukedjan.
Webbläsaren i Tails är Tor Browser, som i sin tur bygger på teknik från Mozilla Firefox.
När Firefox får nya versioner behöver Tor Browser så småningom anpassas till förändringarna. Därefter behöver även Tails uppdateras för att kunna leverera den senaste versionen av Tor Browser.
När Firefox går mot en snabbare utgivningstakt får det därför konsekvenser även för projekt som bygger vidare på webbläsaren.
Tails har därför valt att följa samma rytm.
För användarna innebär det framför allt att säkerhetsfixar och webbläsaruppdateringar kan nå systemet snabbare.
Tor Browser 15.0.21 ingår
I Tails 7.12 uppdateras Tor Browser till version 15.0.21.
Tor Browser är en av de viktigaste komponenterna i Tails eftersom webbläsaren är konfigurerad för att använda Tor-nätverket och innehåller flera funktioner som ska minska möjligheterna att spåra användaren.
I ett vanligt operativsystem kan en webbläsare avslöja förvånansvärt mycket information. Skärmupplösning, installerade funktioner, språk, tidszon och andra tekniska egenskaper kan tillsammans bilda ett slags digitalt fingeravtryck.
Tor Browser försöker därför göra användarnas webbläsare så lika varandra som möjligt. Ju mindre en enskild dator sticker ut från mängden, desto svårare blir det att identifiera just den användaren.
Bitcoin-plånboken Electrum uppdateras
Tails innehåller även Bitcoin-plånboken Electrum.
I den nya versionen uppdateras programmet från Electrum 4.7.2 till Electrum 4.8.1.
Electrum är en så kallad lätt Bitcoin-plånbok. Den behöver inte ladda ner hela Bitcoins blockkedja, vilket annars handlar om mycket stora datamängder.
I stället använder programmet externa servrar för delar av kommunikationen med Bitcoin-nätverket.
Att en kryptovalutaplånbok finns med i Tails kan verka ovanligt, men den passar in i systemets övergripande inriktning på integritet och verktyg som kan användas utan en traditionell bankinfrastruktur.
Bättre stöd för nyare datorer
Tails 7.12 innehåller också uppdaterade firmwarepaket.
Firmware är den mjukvara som fungerar som ett slags mellanlager mellan datorns operativsystem och olika hårdvarukomponenter.
Det kan exempelvis handla om:
trådlösa nätverkskort
grafikkort
Bluetooth
styrkretsar
annan inbyggd hårdvara.
För en distribution som Tails är detta extra viktigt.
Eftersom systemet ofta startas på datorer där det aldrig tidigare har installerats måste det kunna känna igen så mycket hårdvara som möjligt direkt vid uppstart.
Nyare firmware kan därför förbättra möjligheten att använda exempelvis moderna Wi-Fi-kort och grafikprocessorer utan extra installationer.
Permanent lagring trots ett system som ska glömma
Tails är konstruerat för att glömma information när datorn stängs av. Men användaren kan samtidigt skapa något som kallas Persistent Storage på USB-minnet.
Där kan viss information sparas mellan sessionerna, exempelvis dokument, inställningar och andra filer som användaren vill behålla.
Den som redan använder Tails 7.0 eller senare kan automatiskt uppgradera till Tails 7.12 och samtidigt behålla sin Persistent Storage.
Om den automatiska uppgraderingen inte fungerar finns även möjlighet att genomföra uppdateringen manuellt.
Det är däremot viktigt att skilja på en uppgradering och en helt ny installation.
En ny installation på samma USB-minne kan radera den befintliga Persistent Storage och därmed information som finns lagrad där.
USB är fortfarande huvudalternativet
För nya användare erbjuder Tails-projektet framför allt en avbildning som kan skrivas till ett USB-minne.
Det finns även en ISO-avbildning för användning med exempelvis DVD-skivor och virtuella maskiner.
USB-alternativet är dock det normala sättet att använda systemet.
Man kan exempelvis bära med sig ett Tails-USB och starta en kompatibel dator från det när ett mer integritetsorienterat system behövs.
När datorn sedan stängs av försvinner informationen som endast har funnits i arbetsminnet.
Snabbare uppdateringar blir allt viktigare
Övergången till en ny version varannan vecka kan vid första anblicken verka som en administrativ förändring.
Men för ett system vars främsta uppgift är integritet och säkerhet är utgivningstakten viktig.
Webbläsare är några av de mest komplexa programmen på en modern dator och nya säkerhetsproblem upptäcks regelbundet. När Firefox uppdateras behöver Tor Browser följa efter och därefter behöver Tails kunna leverera den nya webbläsaren till sina användare.
Med kortare tid mellan Tails-versionerna minskar också tiden mellan att en viktig komponent uppdateras och att den når människor som använder operativsystemet.
Tails 7.12 är därför kanske inte den mest spektakulära versionen sett till nya funktioner. Den stora nyheten är i stället tempot: ett operativsystem byggt för anonymitet och integritet börjar nu röra sig betydligt snabbare.
OpenZFS 2.4.4 har släppts med stöd för Linuxkärnan 7.2, ett nytt verktyg för att rädda låsta lagringspooler och flera korrigeringar som minskar risken för datafel. Uppdateringen riktar sig främst till administratörer av servrar och större lagringssystem, men förbättringarna berör alla som använder ZFS för att skydda viktiga filer.
OpenZFS är mer än ett traditionellt filsystem. Det fungerar samtidigt som filsystem, volymhanterare och ett avancerat skydd mot dataskador. I stället för att bara lagra filer på en disk kan OpenZFS kombinera flera hårddiskar till en gemensam lagringspool, kontrollera att informationen inte har förändrats och i många fall automatiskt reparera skadade data.
Tekniken används därför ofta i filservrar, NAS-enheter, datacenter och system där stora mängder information måste lagras säkert under lång tid.
Den nya versionen OpenZFS 2.4.4 är framför allt en underhållsuppdatering. Den innehåller inga dramatiska förändringar av hur systemet används, men många av förbättringarna handlar om sådant som är avgörande för ett lagringssystem: att data förblir korrekta och att lagringspooler går att återställa när något oväntat inträffar.
Stöd för Linuxkärnan 7.2
En av de största nyheterna är kompatibilitet med Linuxkärnan 7.2. OpenZFS har en ovanlig ställning i Linuxvärlden eftersom det inte ingår direkt i den officiella Linuxkärnan. ZFS-modulerna måste därför anpassas när kärnans interna gränssnitt förändras.
I Linux 7.2 har bland annat OpenZFS kod för superblock anpassats till kärnans sget_fc()-gränssnitt. Ett superblock kan förenklat beskrivas som filsystemets övergripande innehållsförteckning. Där finns grundläggande information som operativsystemet behöver för att kunna montera och använda filsystemet.
Den officiellt stödda Linuxversionen sträcker sig nu från kärna 4.18 till 7.2. OpenZFS fortsätter även att stödja FreeBSD, där version 13.3 och senare samt 14.0 och senare finns med bland de angivna plattformarna.
Ny räddningsfunktion för blockerade lagringspooler
Den kanske mest intressanta nyheten är kommandot zhack mmp reclaim. Det är avsett för ovanliga men besvärliga situationer där en ZFS-pool har lämnats i ett låst eller övergivet tillstånd av MMP-skyddet.
MMP skyddar en lagringspool mot att öppnas för skrivning av flera datorer samtidigt. Om två servrar skulle skriva till samma pool utan att känna till varandras ändringar kan filsystemets struktur skadas. Det kan jämföras med att två personer samtidigt redigerar samma dokument utan någon samordning – men i det här fallet kan resultatet bli en skadad lagringspool i stället för några förlorade textrader.
Skyddet försöker därför upptäcka om poolen redan används av en annan dator och stoppar importen om den ser tecken på aktivitet.
Problemet uppstår om skyddet felaktigt tror att en annan dator fortfarande använder poolen. Det kan exempelvis inträffa efter ett avbrott eller ett misslyckat försök att ta kontroll över poolen. Det nya kommandot ger en administratör möjlighet att återta en sådan övergiven pool.
OpenZFS har samtidigt blivit bättre på att skilja mellan ett misslyckat försök att göra anspråk på en så kallad uberblock och verklig aktivitet från en annan dator. En uberblock fungerar ungefär som en säker kontrollpunkt som beskriver ett giltigt tillstånd för hela lagringspoolen.
Kontrollerna hoppar nu även över virtuella enheter som inte går att skriva till. Hanteringen av degraderade speglar, där någon disk är frånvarande, har också förbättrats.
Flera viktiga fel i dedupliceringen rättas
OpenZFS kan använda deduplicering för att undvika att identiska datablock lagras flera gånger. Om samma block förekommer på många platser sparas bara ett exemplar, medan filsystemet håller reda på vilka filer som använder det.
Det kan minska lagringsbehovet kraftigt, men kräver en omfattande tabell som kallas DDT, Deduplication Table. Tabellen måste vara helt korrekt. Ett felaktigt referensvärde kan annars innebära att ett block tas bort trots att det fortfarande används.
OpenZFS 2.4.4 rättar flera problem i denna del av systemet. Bland annat åtgärdas negativa tidsvärden och andra fel som kunde uppstå när gamla poster rensades. Låsningen under kontrollen av deduplicerade block har stärkts, och felaktig märkning av referensräkningen i DDT-loggen har korrigerats.
För system som använder deduplicering är detta några av uppdateringens viktigaste förbättringar.
Stabilare cache och säkrare filhantering
L2ARC är OpenZFS sekundära läscache och används ofta för att komplettera arbetsminnet med en snabb SSD. Version 2.4.4 rättar ett fel i återuppbyggnaden av denna cache. Under den första genomgången begränsas återuppbyggnaden nu av den punkt till vilken nya cachedata faktiskt har skrivits.
Ett fel som påverkade läsning av datablock som frigjorts efter kloning har också korrigerats. Dessutom begränsas antalet verifieringshändelser från Direct I/O, så att systemet inte överbelastas av en mycket stor mängd likartade meddelanden.
På Linux rättas en möjlig oändlig loop i zfs_write() när systemet försökte arbeta med en minnesbuffert som inte kunde göras tillgänglig. Läsning genom mmap() utanför slutet av en fil har korrigerats, och tidsstämplarna för ändring uppdateras nu korrekt när fallocate() används för att göra en fil större.
Pooler ska inte längre exporteras medan de används
Kommandot zpool export används när en lagringspool ska kopplas bort från ett system, exempelvis för att flyttas till en annan server.
OpenZFS 2.4.4 kontrollerar nu bättre om poolens ZFS-volymer fortfarande används. Om en zvol-enhet är upptagen av ett program eller en virtuell maskin avbryts exporten med felkoden EBUSY. Det är säkrare än att försöka fortsätta trots att poolen inte kan kopplas bort på ett korrekt sätt.
En kapplöpningssituation mellan borttagningen av en lagringsenhet och exporten av poolen har också rättats.
Säkrare överföring och krypterade säkerhetskopior
OpenZFS innehåller funktionerna zfs send och zfs receive, som används för att överföra ögonblicksbilder och säkerhetskopior mellan lagringssystem.
Den nya versionen rättar bland annat mottagning av delade stora block med ett kort avslutande datablock. Problem med zfs receive -x, återupptagna överföringar och en möjlig nullpekarkrasch i mottagningskoden har också åtgärdats.
För delegerad administration tillkommer behörigheten send:encrypted. Den gör det möjligt att mer exakt bestämma vilka användare som får skicka krypterade dataset. En administratör kan därmed tillåta vissa former av ZFS-hantering utan att automatiskt ge användaren rätt att överföra krypterade data.
En underhållsuppdatering med stor betydelse
OpenZFS 2.4.4 innehåller även säkrare hantering av strängar och minne i biblioteket libzfs, bättre kontroll av enhetsbehörigheter och förbättrad automatisk expansion av pooler när partitionerade diskar får större kapacitet. Därtill kommer ett stort antal ändringar i byggsystem, tester, kontinuerlig integration och FreeBSD-stödet.
För vanliga användare är de flesta förändringarna osynliga. Det är samtidigt ett gott tecken. Ett lagringssystem ska helst arbeta i bakgrunden, upptäcka problem innan de blir allvarliga och framför allt inte förlora några data.
OpenZFS 2.4.4 är därför ingen revolutionerande version. Den är snarare ett omfattande servicearbete på en redan avancerad maskin – med nya verktyg för nödsituationer, stöd för kommande Linuxsystem och flera förstärkningar på de platser där små fel annars skulle kunna få stora konsekvenser.
Thunderbird 154 har släppts med bättre stöd för Microsoft 365, möjlighet att ligga kvar i systemfältet och flera förbättringar för e-post, kalender och adressböcker. Bakom de synliga nyheterna finns även viktiga rättningar som minskar risken för förlorade meddelanden och programkrascher.
Thunderbird har länge varit ett populärt alternativ för den som vill samla sin e-post, kalender och sina kontakter i ett fristående program. Eftersom programmet är baserat på öppen källkod kan det användas med många olika leverantörer, utan att användaren behöver låsa sig till exempelvis Microsoft eller Google.
I Thunderbird 154 tar programmet ett viktigt steg närmare Microsofts ekosystem. Stöd för Microsoft Graph har nu aktiverats, vilket förbättrar möjligheterna att ansluta Thunderbird till Microsoft 365.
Microsoft Graph fungerar som en digital förbindelse
Microsoft Graph är ett programmeringsgränssnitt som gör det möjligt för andra program att kommunicera med tjänster inom Microsoft 365. Det kan beskrivas som en gemensam digital förbindelse till bland annat e-post, kalendrar, kontakter och användarkonton.
För Thunderbird innebär detta att programmet kan kommunicera med Microsofts tjänster genom en modernare och mer officiellt stödd metod. Det är särskilt betydelsefullt för företag och organisationer som använder Exchange Online och Microsoft 365 men samtidigt vill låta användarna arbeta i Thunderbird.
Versionen innehåller även rättningar för Microsoft-konton. Exchange-konton kunde tidigare felaktigt rapportera upprepade inloggningsproblem under autentiseringen. Egna OAuth-inställningar för ett EWS-konto kunde dessutom skriva över inställningar som hörde till ett annat konto. Båda problemen ska nu vara åtgärdade.
Thunderbird kan ligga kvar i systemfältet
En mer synlig nyhet är möjligheten att låta Thunderbird fortsätta köras i datorns systemfält när det sista programfönstret stängs.
Funktionen är valfri och måste aktiveras av användaren. När den är påslagen avslutas inte Thunderbird helt när fönstret stängs. Programmet ligger i stället kvar i bakgrunden och kan fortsätta bevaka inkommande e-post och kalenderhändelser.
Detta är ett vanligt beteende i moderna kommunikationsprogram, men har tidigare saknats som en inbyggd möjlighet i Thunderbird. För den som vill få meddelanden utan att hela programfönstret behöver vara öppet kan det göra Thunderbird smidigare i den dagliga användningen.
Sökresultat kan visas som en vanlig meddelandelista
Den globala sökfunktionen har fått en ny inställning som gör att sökresultaten kan öppnas direkt i listläge. Det passar användare som föredrar att behandla ett sökresultat på samma sätt som innehållet i en vanlig e-postmapp.
Hanteringen av bifogade e-postmeddelanden har också förbättrats. Meddelanden som bifogats i formatet message/rfc822 kan nu kopieras till en valfri mapp genom kommandot ”Kopiera till”. Det går även att dra det bifogade meddelandet direkt till en mapp i mappträdet.
På macOS har Thunderbird dessutom fått möjlighet att förhandsgranska bilagor.
Viktiga rättningar skyddar meddelanden
Flera av förbättringarna märks inte direkt i gränssnittet, men kan vara desto viktigare.
Ett allvarligt problem kunde uppstå när en IMAP-mapp flyttades till Lokala mappar. Om kopieringen misslyckades fanns det en risk att meddelanden ändå raderades från den ursprungliga platsen. Detta har rättats i Thunderbird 154.
IMAP är tekniken som gör att e-postprogrammet och e-postservern kan hålla sina mappar synkroniserade. När ett meddelande flyttas måste programmet därför försäkra sig om att kopieringen verkligen lyckats innan originalet tas bort. Rättningen minskar risken för att meddelanden försvinner vid en misslyckad överföring.
Ett annat fel gjorde att IMAP-bilagor kunde visas som tomma efter att ett filter automatiskt flyttat meddelandet till en annan mapp. Även detta problem är åtgärdat.
Thunderbird ska inte heller längre visa nya aviseringar för meddelanden som redan markerats som lästa på en annan enhet.
Flera orsaker till krascher har tagits bort
Thunderbird 154 rättar ett antal situationer där programmet tidigare kunde krascha. Det kunde bland annat inträffa när användaren:
öppnade ett utkast eller en mall med felaktigt kodad text,
genomförde en sökning efter e-post på servern,
gick över till frånkopplat läge medan en IMAP-anslutning var aktiv,
flyttade en EWS-sökmapp till papperskorgen.
Enskilda krascher kan låta som mindre problem, men i ett e-postprogram hanteras stora mängder information från många olika servrar. Ett enda felaktigt formaterat meddelande ska helst inte kunna få hela programmet att avslutas.
Bättre hantering av krypterade meddelanden
Thunderbird kan nu korrekt dekryptera CMS-meddelanden som använder formatet AuthEnvelopedData.
CMS är en standard för kryptografiskt skyddade meddelanden och används bland annat för signerad och krypterad e-post. Förbättringen innebär därför bättre kompatibilitet med vissa system som skickar krypterade meddelanden i detta format.
Även varningarna för externt innehåll har justerats. Thunderbird ska inte längre visa en varning när avsändaren redan omfattas av ett undantag som tillåter att exempelvis externa bilder hämtas.
Kalender och kontakter blir mer pålitliga
Kalenderdelen har fått flera rättningar. Den valda sorteringsordningen sparas nu när Thunderbird startas om, och avfärdade CalDAV-påminnelser ska inte längre hindra framtida påminnelser från att visas.
Synkronisering mot CalDAV-servrar har dessutom förbättrats för servrar som skickar svar kodade med UTF-16. CalDAV är en öppen standard som används för att synkronisera kalendrar mellan olika program och tjänster.
Meddelandet om att alla kalendrar är avstängda ska inte heller komma tillbaka efter att användaren har aktiverat en kalender.
Adressböcker som synkroniseras genom CardDAV har också fått en rättning. Skrivskyddade adressböcker ska inte längre felaktigt behandlas som om de gick att redigera.
För RSS-prenumerationer används nu publiceringsdatumet i stället för uppdateringsdatumet när det är lämpligt. Det ger en mer rättvisande tidsangivelse för artiklar i nyligen tillagda prenumerationer.
En uppdatering med fokus på vardagsanvändning
Thunderbird 154 innehåller ingen total ombyggnad av programmet. I stället handlar versionen om att förbättra samspelet med moderna tjänster och göra programmet mer pålitligt.
Microsoft Graph-stödet är den strategiskt viktigaste nyheten eftersom det öppnar för bättre samverkan med Microsoft 365. Systemfältsläget är samtidigt den förändring som många vanliga användare förmodligen kommer att märka mest.
Tillsammans med rättningarna för IMAP, kalender, kryptering och programkrascher gör detta Thunderbird 154 till en viktig stabilitetsuppdatering – särskilt för användare som hanterar flera konton och är beroende av att e-post och kalender fungerar hela arbetsdagen.
Linux 7.2 har släppts. Den nya kärnan innehåller förbättringar för allt från processorer och grafikkort till filsystem, nätverk och säkerhet. För vanliga användare handlar uppdateringen främst om bättre prestanda, stabilare hårdvarustöd och en teknisk grund för kommande Linuxdistributioner.
Linuxkärnan är den del av operativsystemet som arbetar närmast datorns hårdvara. Den bestämmer bland annat hur processorns tid fördelas, hur minnet används och hur data skickas mellan program, hårddiskar och nätverk.
En ny kärna förändrar därför sällan skrivbordets utseende. Det kommer inga nya ikoner eller bakgrundsbilder. Förbättringarna sker i stället under motorhuven – ungefär som när en bil får effektivare motorstyrning utan att karossen förändras.
Den 16 augusti 2026 meddelade Linus Torvalds att Linux 7.2 var färdig. Trots ovanligt många sena rättningar kunde versionen släppas enligt den ursprungliga tidsplanen.
Processorn får en bättre trafikledare
En av de viktigaste nyheterna är cachemedveten lastbalansering.
Moderna processorer innehåller många kärnor som ofta delar olika nivåer av cacheminne. Cacheminnet fungerar som en mycket snabb mellanlagring där processorn förvarar information som den snart kan behöva igen.
Om en arbetsuppgift flyttas mellan olämpliga processorkärnor kan den behöva hämta samma information på nytt. Det tar längre tid och ökar trafiken till datorns arbetsminne.
Linux 7.2 kan ta större hänsyn till hur processorns cacheminnen är organiserade när arbetsuppgifter fördelas. Målet är att behålla data nära den processorkärna som använder den och samtidigt undvika att flera tunga processer konkurrerar om samma resurser.
Det betyder inte att alla datorer plötsligt blir dramatiskt snabbare. På servrar, arbetsstationer och datorer med många processorkärnor kan förbättringen däremot ge jämnare prestanda och ett effektivare utnyttjande av hårdvaran.
Kärnans subsystem för växlingsminne har också förbättrats. Växlingsminne används när delar av arbetsminnets innehåll tillfälligt behöver flyttas till en lagringsenhet. Effektivare hantering kan göra stor skillnad när datorn har många program igång samtidigt eller börjar få ont om ledigt minne.
Btrfs hanterar minnet i större stycken
Filsystemet Btrfs använder nu stora så kallade folios som standard.
Ett folio kan förenklat beskrivas som en grupp minnessidor som kärnan behandlar som en större enhet. Genom att arbeta med större sammanhängande block behöver systemet utföra färre små operationer. Det kan minska administrationen och förbättra prestandan vid vissa typer av filhantering.
Även kärntråden khugepaged, som arbetar med transparenta stora minnessidor, får stöd för flera sidstorlekar. Systemet blir därmed mer flexibelt när mindre minnessidor ska slås samman till större block.
Linux 7.2 innehåller dessutom förbättringar för en lång rad filsystem:
NTFS-drivrutinen som introducerades i Linux 7.1 har vidareutvecklats.
SMB får stöd för komprimerade filer.
EROFS får en backend för fscache.
Ceph-klienter kan återställas manuellt.
XFS-stödet för zonindelade lagringsenheter betraktas inte längre som experimentellt.
NFS kan använda en standardblockstorlek på 4 MB på system med minst 16 GB arbetsminne.
För användaren kan detta innebära snabbare filöverföringar, bättre stöd för nätverkslagring och effektivare användning av moderna SSD-enheter och lagringsservrar.
HDMI 2.1 tar ett steg framåt för AMD
Grafikdrivrutinen AMDGPU får inledande stöd för HDMI 2.1 FRL, där FRL står för Fixed Rate Link. Tekniken ger betydligt högre överföringskapacitet än den äldre TMDS-metoden och behövs för vissa kombinationer av hög upplösning, hög uppdateringsfrekvens och stort färgdjup.
Att stödet beskrivs som inledande är viktigt. Det innebär inte att samtliga HDMI 2.1-funktioner automatiskt fungerar med alla AMD-kort och bildskärmar. Men det är ett betydelsefullt steg mot bättre stöd för moderna skärmar och TV-apparater.
Intel får samtidigt fortsatt utveckling av Xe-drivrutinen, bland annat inledande stöd för CRI-plattformen och nya modellnummer för processorfamiljen Panther Lake R.
En planerad förändring av DRM-systemets GPU-schemaläggning fick däremot dras tillbaka precis före lanseringen. Den nya ”rättvisare” schemaläggaren orsakade prestandaproblem, och Linux 7.2 återgick därför till den tidigare FIFO-modellen. Förändringen finns alltså inte aktiverad i den slutliga versionen, trots att den nämndes bland nyheterna under utvecklingsperioden. Återställningen gjordes under kärnans sista testvecka.
Det är också ett bra exempel på hur Linux utvecklas: en funktion kan vara tekniskt intressant men ändå plockas bort om tester visar att den inte är redo.
Snabbare och mer flexibla nätverk
Linux 7.2 innehåller flera nätverksförbättringar.
MPTCP, eller Multipath TCP, kan nu signalera IPv6-adresser. Tekniken gör det möjligt för en anslutning att använda flera nätverksvägar. En mobil enhet skulle exempelvis kunna utnyttja både Wi-Fi och mobilnät inom samma anslutning.
PPPoE får stöd för GRO och GSO. Dessa tekniker låter systemet behandla flera nätverkspaket tillsammans och kan därmed minska processorbelastningen. Det är särskilt relevant för routrar och bredbandsanslutningar där PPPoE fortfarande används.
Kärnan får även stöd för TCP Authentication Option, förbättringar för nätverk över Thunderbolt och det Intel-utvecklade protokollet USB4STREAM.
Säkerhet genom mindre och tydligare gränser
Landlock, som låter program begränsa sina egna rättigheter, kan i Linux 7.2 även kontrollera användningen av UDP-socklar. Ett program kan därmed låsas in i en mer begränsad miljö och förhindras från att använda nätverket på oväntade sätt.
IMA, Integrity Measurement Architecture, får möjlighet att mellanlagra mätdata utanför kärnan. IMA används för att kontrollera och dokumentera vilka program och filer som har laddats och är särskilt viktigt i säkerhetskritiska miljöer.
Minneshanteraren får dessutom compilerassisterad, typbaserad uppdelning av kärnans slab-cache. Syftet är att separera olika typer av objekt tydligare. Det kan försvåra vissa angrepp där ett minnesfel annars skulle kunna utnyttjas för att påverka ett helt annat objekt i kärnan.
Virtualiseringssystemet KVM får samtidigt stöd för fler säkerhetsfunktioner från både AMD och Intel, däribland Intel TDX. Tekniken är avsedd att skydda virtuella maskiner även från delar av den fysiska värdmiljön.
Rust når IBM:s stordatorer
Linuxprojektets försiktiga införande av programmeringsspråket Rust fortsätter. Linux 7.2 får Rust-stöd för IBM:s S/390-arkitektur, som används i moderna IBM-stordatorer.
Rust-delen får också biblioteket zerocopy, som hjälper utvecklare att tolka och omvandla minnesdata utan onödiga kopieringar. Det kan ge både effektivare kod och bättre skydd mot vissa typer av minnesfel.
Det betyder inte att Linuxkärnan håller på att skrivas om i Rust. Huvuddelen är fortfarande skriven i C. Rust används stegvis där dess hårdare minnessäkerhet kan vara en fördel, exempelvis i nya drivrutiner.
Fler enheter fungerar direkt
Som vanligt innehåller kärnan ett stort antal nya och uppdaterade drivrutiner. Linux 7.2 får bland annat stöd för Intel Lizard Peak 2, nätverksadaptern TP-Link TL-UB250 och den trådlösa handkontrollen HORI HORIPAD för Nintendo Switch.
RAID0 och NVMe multipath får stöd för PCI P2PDMA, vilket gör det möjligt för PCI Express-enheter att överföra data direkt mellan varandra utan att all trafik behöver ta omvägen genom processorns vanliga minneshantering.
Varje enskild drivrutin kan verka som en liten nyhet. Tillsammans är de en viktig förklaring till att Linux kan användas på allt från små enkortsdatorer till spelmaskiner, servrar och stordatorer.
AI bidrar till en ny utvecklingstakt
Utvecklingsperioden inför Linux 7.2 var ovanligt intensiv. Linus Torvalds har beskrivit den stora mängden rättningar som en del av en ”ny normal”. En bidragande orsak är att AI-baserade analysverktyg hittar fler möjliga fel och genererar fler felrapporter.
Det ska inte förväxlas med att Linuxkärnan automatiskt skrivs av AI. Människor måste fortfarande granska rapporterna, bedöma om ett problem är verkligt, skriva rättningen och ta ansvar för att den fungerar.
Fler upptäckta fel är i grunden positivt. Samtidigt ökar arbetsbelastningen för de utvecklare som måste sortera riktiga problem från dubbletter, falska varningar och mindre viktiga observationer.
De sena återställningarna av grafikschemaläggningen visar samtidigt att projektet fortfarande prioriterar stabilitet framför prestige. Kod som inte är färdig får vänta på en senare version.
Bör du installera Linux 7.2 direkt?
Den som använder en vanlig Linuxdistribution bör normalt vänta tills Linux 7.2 erbjuds genom distributionens ordinarie paketförråd. Då har kärnan testats tillsammans med distributionens övriga komponenter och kan installeras med den vanliga uppdateringsfunktionen.
Att själv hämta källkoden från kernel.org och kompilera kärnan är främst lämpligt för utvecklare, testare och avancerade användare som behöver stöd för mycket ny hårdvara.
Linux 7.2 är ingen långtidsunderhållen LTS-version. Den kommer däremot att bli en viktig grund för kommande distributioner och väntas bland annat användas i Ubuntu 26.10.
Utvecklingen stannar heller inte. Direkt efter lanseringen öppnas sammanslagningsfönstret för Linux 7.3. Den första testversionen väntas i slutet av augusti och den färdiga kärnan under hösten 2026.
Linux 7.2 visar därmed vad en modern kärnuppdatering oftast handlar om: inte en enda revolutionerande funktion, utan hundratals förbättringar som tillsammans gör systemet snabbare, säkrare och bättre rustat för nästa generation av datorer.
● ● ● linux-kernel-information
$ uname -r 7.2
Teknisk fakta: Linux kernel 7.2
Version:
Linux 7.2
Lanserad:
16 augusti 2026
Typ:
Operativsystemskärna
Utvecklare:
Linus Torvalds och Linuxgemenskapen
Licens:
GNU GPL version 2
Programspråk:
C, Rust och assembler
Arkitekturer:
x86-64, ARM64, RISC-V, S/390 med flera
Status:
Stabil huvudversion, inte LTS
Processor:
Cachemedveten lastbalansering
Grafik:
Inledande HDMI 2.1 FRL-stöd för AMDGPU
Filsystem:
Förbättringar för Btrfs, NTFS, XFS, SMB, NFS, EROFS och Ceph
Nätverk:
MPTCP med IPv6, PPPoE GRO/GSO och TCP Authentication Option
Rsync 3.5 har släppts med rättningar för 33 säkerhetsproblem, däribland en kritisk sårbarhet som kunde användas för att kringgå serverns åtkomstkontroller. Uppdateringen innehåller dessutom omfattande förstärkningar av programmets hantering av sökvägar, symboliska länkar, krypterade anslutningar och rsync-servrar.
Rsync 3.5 har släppts med omfattande säkerhetsförbättringar. Den nya versionen rättar sammanlagt 33 säkerhetsproblem, varav ett klassas som kritiskt och flera som allvarliga.
Rsync används för att kopiera och synkronisera filer både lokalt och mellan datorer. Programmet förekommer även i många skript, säkerhetskopieringslösningar och servermiljöer. Säkerhetsproblemen i version 3.5 är framför allt resultatet av en omfattande granskning av programmets sökvägshantering och daemonprotokoll.
Kritisk sårbarhet i proxyprotokollet
Den allvarligaste sårbarheten har beteckningen CVE-2026-53791 och klassas som kritisk.
Problemet berör rsync-servrar där inställningen proxy protocol = true används. En klient som anslöt direkt till servern kunde skicka ett manipulerat PROXY-huvud och därigenom förfalska sin ursprungliga IP-adress. Detta kunde användas för att kringgå värdbaserade åtkomstregler.
I rsync 3.5 godtas en vidarebefordrad adress endast när anslutningen kommer från en uttryckligen angiven och betrodd proxyserver.
Som en ytterligare säkerhetsåtgärd kommer en server som har proxy protocol = true, men saknar inställningen proxy protocol hosts, nu att neka samtliga anslutningar. Rsync varnar dessutom för konfigurationsfelet när daemonen startas.
Förstärkt skydd mot sökvägsattacker
Många av de rättade sårbarheterna handlar om symboliska länkar och otillräckligt skyddade sökvägar. Under vissa omständigheter kunde en angripare få rsync att läsa, skriva eller radera filer utanför den avsedda katalogen.
Rsync 3.5 inför därför en säkrare metod för att behandla sökvägar komponent för komponent. Bland annat har skyddet förbättrats för följande funktioner:
Filterfiler och listor som anges med exempelvis --filter och --files-from.
Loggfiler samt filer som används av --write-batch och --read-batch.
Mottagarkataloger och temporära kataloger.
Alternativen --partial-dir, --backup-dir och --link-dest.
Radering av källfiler med --remove-source-files.
Bevarande av ACL-rättigheter och utökade attribut.
Begränsade rsync-konton som använder verktyget rrsync.
En särskilt viktig rättning gäller sökvägar som skickas av en ansluten klient. Tidigare kunde symboliska länkar i en rsync-modul under vissa förhållanden styra --partial-dir eller --backup-dir utanför modulens rotkatalog. Dessa sökvägar begränsas nu till det tillåtna området.
Skydd mot överbelastning och minnesfel
Version 3.5 rättar även flera problem som kunde användas för att överbelasta eller krascha en rsync-server.
En angripare kunde bland annat skapa särskilt utformade kedjor med identiska svaga kontrollsummor och därigenom orsaka en kvadratisk ökning av processorbelastningen. Sökningen genom sådana kedjor begränsas nu.
Andra rättningar omfattar bland annat:
Begränsning av antalet Zstandard-trådar som en klient kan begära från en daemon.
En tidsgräns för klienter som påbörjar en anslutning men sedan skickar data extremt långsamt.
Kontroller mot flera heltalsöverskridningar.
Rättningar av skrivningar utanför tilldelat minne.
Begränsningar för mängden data som kan skickas i proxyhuvuden och utökade filattribut.
Standardgränsen för komprimeringstrådar i daemonläge har stärkts så att en fjärrklient inte längre kan starta hundratals trådar genom en enda anslutning.
hosts deny misslyckas nu säkert
En sårbarhet i hanteringen av hosts deny kunde tidigare leda till att en klient tilläts ansluta om ett värdnamn i nekandelistan inte gick att slå upp.
Rsync 3.5 ändrar beteendet så att ett misslyckat namnuppslag i en sådan regel leder till att anslutningen nekas. Programmet använder därmed principen ”fail closed” i stället för att släppa igenom klienten.
Även tolkningen av vissa regler under auth users har rättats. Gruppnamn som innehöll mellanslag kunde tidigare göra att en nekningsregel eller en regel för skrivskydd inte tillämpades som avsett.
Säkrare krypterade anslutningar
Skriptet rsync-ssl, som används för att köra rsync över en krypterad TLS-anslutning, får en viktig säkerhetsförbättring.
När stunnel användes kontrollerade tidigare versioner inte alltid att servercertifikatet var utfärdat av en betrodd certifikatutfärdare eller att certifikatet tillhörde det begärda värdnamnet. En angripare med möjlighet att påverka nätverkstrafiken kunde därför i vissa situationer utge sig för att vara rsync-servern.
I rsync 3.5 kräver stunnel-läget korrekt certifikatkontroll och matchning av värdnamnet. Den äldre, osäkra hanteringen kan endast aktiveras genom ett uttryckligt undantag.
Klienten har även fått skydd mot en skadlig motpart som försöker ändra eller stänga av klientens tidsgräns för in- och utmatning.
Filnamn kan inte längre manipulera loggar
Kontrolltecken i filnamn kodas numera innan de skrivs till loggfiler. Det förhindrar att manipulerade filnamn används för att infoga falska loggrader eller skicka terminalkommandon när en administratör öppnar loggen.
Utvecklarna har också stängt en möjlighet att kringgå --safe-links i kombination med säkerhetskopiering. Osäkra symboliska länkar ska därmed inte längre kunna följa med till säkerhetskopieringsområdet via en alternativ kodväg.
Vissa ändringar kan påverka befintliga skript
Den striktare säkerhetsmodellen medför även några beteendeförändringar.
En mottagare som inte körs i daemonläge följer nu endast en symbolisk länk som används som målkatalog om länken ägs av root eller av den användare som kör rsync. Syftet är att förhindra att en annan lokal användare byter ut målkatalogen och styr filerna till en annan plats.
Administratörer som använder symboliska länkar, egna proxyinställningar, rrsync eller avancerade alternativ för säkerhetskopiering bör därför testa sina befintliga skript efter uppgraderingen.
Uppgradering rekommenderas
På grund av antalet säkerhetsproblem och deras allvarlighetsgrad bör användare och administratörer uppgradera till rsync 3.5 så snart versionen blir tillgänglig i den aktuella Linuxdistributionens paketförråd.
Exakt vilka äldre versioner som påverkas varierar mellan sårbarheterna. Det är därför inte korrekt att utgå från att samtliga problem berör alla tidigare rsync-versioner. Distributioner kan dessutom välja att föra tillbaka säkerhetsrättningarna till äldre paketversioner.
Den installerade versionen kan kontrolleras med:
rsync --version
Serveradministratörer bör särskilt granska installationer där rsync körs som daemon, med höga behörigheter eller genom begränsade SSH-konton.
Qubes OS 4.3 markerar ett viktigt steg framåt för ett av världens mest säkerhetsinriktade operativsystem. Med uppdaterade systemkomponenter, nya standardmallar och förbättrad hantering av både hårdvara och virtuella miljöer fortsätter Qubes OS att utveckla sin unika modell där säkerhet byggs genom strikt isolering snarare än traditionella skyddsmekanismer.
Qubes OS 4.3: Ett stort steg framåt för säkerhetsmedvetna datoranvändare
I en tid där digitala hot blir allt mer sofistikerade lanseras Qubes OS 4.3, en ny version av det säkerhetsfokuserade operativsystemet som tar ett annorlunda grepp om datorsäkerhet. I stället för att försöka skydda ett enda stort system bygger Qubes OS på idén att isolera risker – varje program och arbetsuppgift körs i sin egen virtuella miljö, kallad en qube.
Säkerhet genom isolering
Grunden i Qubes OS är virtualisering. Webbläsaren, e-postklienten, dokument du laddar ner och till och med USB-enheter hålls åtskilda i separata virtuella maskiner. Om något går fel i en qube påverkas inte resten av systemet. Det är ett tänkesätt som påminner om brandsäkra sektioner i ett fartyg – ett läckage ska inte sänka hela skeppet.
Uppgraderad kärna: dom0 och Xen
I version 4.3 har dom0, den mest privilegierade och känsliga delen av systemet, uppgraderats till Fedora 41. Dom0 ansvarar för att hantera fönster, inställningar och säkerhetspolicyer och körs medvetet utan nätverksåtkomst. Uppgraderingen innebär modernare verktyg och bättre långsiktig underhållbarhet.
Även hypervisorn, den programvara som kör de virtuella maskinerna, har uppdaterats till Xen 4.19, vilket ger förbättringar i både säkerhet och stabilitet.
Nya standardmallar – gamla lämnas bakom
En av de största förändringarna i Qubes OS 4.3 är uppdateringen av systemets mallar (templates), som fungerar som grundsystem för qubes. Den förvalda Fedora-mallen har uppdaterats till Fedora 42, Debian-mallen till Debian 13 och de medföljande anonymitetsmallarna till Whonix 18. Samtidigt har stödet för äldre mallversioner tagits bort helt. Det förenklar underhållet och stärker säkerheten, men innebär också att användare behöver migrera från äldre qubes.
Nya standardmallar – gamla lämnas bakom
För användare som ofta öppnar okända filer eller besöker potentiellt riskabla webbplatser introducerar Qubes OS 4.3 förladdade engångs-qubes, så kallade disposable qubes. Dessa kortlivade miljöer startar snabbare och kräver mindre manuellt arbete, vilket gör det enklare att arbeta säkert även i stressade situationer.
Tydligare kontroll över hårdvara
Hanteringen av hårdvara har moderniserats genom ett nytt, identitetsbaserat system för enhetstilldelning, ofta kallat New Devices API. Det gör det tydligare vilken fysisk enhet som kopplas till vilken qube och minskar risken för misstag vid hantering av till exempel USB-minnen och nätverkskort.
Windows-stöd gör comeback
En efterlängtad nyhet är att Qubes Windows Tools har återinförts. Verktygen förbättrar integrationen när Windows körs i virtuella maskiner, bland annat när det gäller grafik, inmatning och samspel med resten av systemet. För användare som är beroende av Windowsprogram är detta ett viktigt tillskott.
Uppgradering och kända begränsningar
Qubes OS 4.3 finns tillgängligt som en ny installations-ISO. Användare av Qubes OS 4.2 kan uppgradera direkt via den dokumenterade uppgraderingsprocessen, medan de som redan kört en 4.3-förhandsversion endast behöver uppdatera systemet som vanligt. Projektet rekommenderar starkt att man tar en fullständig säkerhetskopia innan uppgradering. Det finns även en känd begränsning där mallar som återställs från säkerhetskopior skapade före Qubes OS 4.3 kan peka på äldre paketförråd och därför kräver manuell distributionsuppgradering. Nya installationer och direkta uppgraderingar från version 4.2 påverkas inte.
Ett operativsystem för en osäkrare värld
Med Qubes OS 4.3 fortsätter projektet att visa att datasäkerhet inte bara handlar om antivirusprogram och brandväggar, utan om arkitektur och grundläggande designval. För användare som är beredda att lära sig ett mer avancerat arbetssätt erbjuder Qubes OS ett av de mest genomtänkta skydden som finns för skrivbordssystem i dag.
• Enheter: moderniserad tilldelning via “New Devices API”
• Windows: Qubes Windows Tools tillbaka med bättre integration
• Tips vid uppgradering: ta full backup först. Känd grej: återställda templates från äldre backuper kan peka på gamla repos och kan kräva manuell dist-upgrade.
Kan en europeisk Linux-mobil verkligen utmana Apple och Google? Det finländska företaget Jolla gör nu ett nytt försök med en användarstyrd smartphone där integritet, öppen teknik och lång livslängd står i centrum – men där valet av ett Google-oberoende system också väcker frågor om kompatibilitet med vardagstjänster som BankID.
Det händer inte ofta i smartphonevärlden: ett litet europeiskt teknikbolag försöker utmana dominansen från Apple och Google. Det finländska företaget Jolla gör nu ett seriöst försök genom att lansera en ny Linux-baserad smartphone där integritet, lång livslängd och användarkontroll står i centrum snarare än reklam, datainsamling och inlåsta ekosystem.
Telefonen byggs bara om intresset räcker
Jolla har öppnat ett system med återbetalningsbar förhandsbokning. För 99 euro kan användare i EU, Storbritannien, Schweiz och Norge reservera telefonen. Projektet går vidare endast om minst 2 000 personer har bokat senast den 4 januari 2026.
Tidiga backare erbjuds ett slutpris på 499 euro, medan det tänkta ordinarie priset ligger på 599–699 euro. Om målet nås planeras leveranser under första halvan av 2026. Om målet inte nås återbetalas samtliga reservationer automatiskt.
Sailfish OS – ett mobilt Linux utan spårning
Telefonen drivs av Sailfish OS 5, ett Linux-baserat operativsystem utvecklat av Jolla. Till skillnad från Android och iOS saknar systemet inbyggd användarspårning och oönskad telemetri. Det kräver inga konton hos globala teknikjättar och kan användas lokalt utan molnberoende.
För användare som ändå behöver Android-appar finns Jolla AppSupport, som möjliggör körning av Android-applikationer utan att hela systemet behöver anpassas efter Googles tjänster.
En central detalj är den fysiska integritetsswitchen. Med denna kan användaren på hårdvarunivå stänga av exempelvis mikrofon, trådlösa funktioner eller Android-stödet, något som är ovanligt i moderna smartphones.
En communitystyrd hårdvara
I stället för att låta tekniska specifikationer bestämmas bakom stängda dörrar har Jolla låtit Sailfish-användare delta i beslutet. Genom omröstningar har användarna påverkat allt från prestanda till skärmstorlek.
Resultatet är en telefon med 6,36-tums AMOLED-skärm i Full HD-upplösning, 12 GB RAM, 256 GB lagringsutrymme med microSD-plats samt ett kraftfullt MediaTek-baserat 5G-chip. Kamerauppsättningen består av en 50-megapixels huvudkamera och en 13-megapixels ultravidvinkelkamera, kompletterad av en frontkamera för selfies och videosamtal.
Lång livslängd framför kortsiktig design
Ett ovanligt men viktigt val är det utbytbara batteriet på cirka 5 500 mAh. I en tid då de flesta telefoner är helt förseglade signalerar detta ett tydligt fokus på hållbarhet och reparerbarhet.
Jolla garanterar minst fem års operativsystemuppdateringar samt tillgång till reservdelar såsom batterier och bakstycken. Bakstycket kan dessutom bytas av användaren och finns i flera färger, inspirerade av den ursprungliga Jolla Phone från 2013.
Varför projektet är tekniskt intressant
Ur ett bredare tekniskt och samhälleligt perspektiv är Jollas satsning betydelsefull. Den visar att avancerad mobil teknik inte nödvändigtvis måste vara knuten till datainsamling, reklammodeller eller inlåsta plattformar. Den demonstrerar också hur communitybaserad utveckling kan användas för att forma konsumentelektronik.
Oavsett om telefonen blir en kommersiell framgång eller inte, fungerar projektet som ett experiment i hur framtidens digitala infrastruktur kan se ut – mer öppen, mer hållbar och mer användarstyrd.
Förhandsbeställda telefoner kostar i nivå med billiga kinesiska lågprismobiler – men utan att du behöver oroa dig för att någon övervakar eller avlyssnar dig.
Det här är Sailfish OS
Sailfish OS är ett Linux-baserat mobilt operativsystem som utvecklas av det finländska företaget Jolla. Systemet är byggt med fokus på integritet, säkerhet och användarkontroll, och skiljer sig från Android och iOS genom att det saknar inbyggd spårning, reklamkomponenter och tvingande molntjänster. Användaren äger sitt system fullt ut och kan använda telefonen utan att skapa konton hos globala teknikföretag.
Operativsystemet bygger på en Linux-kärna och använder öppna standarder, med ett gränssnitt som är anpassat för geststyrning snarare än traditionella knappar. Sailfish OS stödjer äkta multitasking, kryptering av lagring, detaljerad behörighetskontroll för appar samt en fysisk integritetsbrytare som kan stänga av hårdvara som mikrofon, kamera eller nätverksfunktioner.
Sailfish OS är kompatibelt med inbyggda Sailfish-appar, som utvecklas med öppna verktyg och Qt-ramverket. Dessutom kan många Android-appar köras via Jolla AppSupport, utan att Google-tjänster behöver vara installerade. Det gör systemet användbart även i vardagen, samtidigt som det förblir oberoende av Googles ekosystem. Operativsystemet används i dag både av privatpersoner, företag och myndigheter som ställer höga krav på datasäkerhet.
Innan man klicka hem telefonen..Tänk på BankID
Dock bör man tänka på att eftersom vi i Sverige är starkt beroende av BankID, kan en telefon som inte är fullt kompatibel med Googles ekosystem innebära att BankID inte fungerar på enheten.
I en tid då digital övervakning smyger in bakom ord som “säkerhet” och “barnskydd”, fortsätter Tor Browser att stå för det mest förbjudna av allt – rätten att vara ifred. Med version 15.0 tar anonymitetswebbläsaren ett stort kliv framåt: vertikala flikar, flikgrupper och nya säkerhetsfunktioner gör surfandet både smidigare och säkrare. Samtidigt blir uppdateringen en symbol för motståndet mot det som George Orwell varnade för i 1984 – ett samhälle där varje ord, varje tanke och varje klick kan övervakas.
När webben blir allt mer profilerad och våra digitala fotspår sugs upp av annonsnätverk och myndigheter, fortsätter Tor Browser att vara den diskreta motkraften. Version 15.0, nu baserad på Firefox ESR 140, är mer än en teknisk uppdatering: den är ett ställningstagande. Nya gränssnittsfinesser och skärpta integritetsval samverkar till något som i praktiken fungerar som civil olydnad i kodform – särskilt i skuggan av EU:s diskussioner om “chat control”, idén att granska privata meddelanden för att upptäcka olagligt innehåll.
I 1984 letar Winston Smith efter en vrå utan teleskärm för att tänka fritt. Tor 15.0 skapar en modern motsvarighet: en programvaru-vrå där privata tankar och sökningar får vara just privata.
Överblick: Ett års integritetsarbete i ett svep
Tor 15.0 är den första stabila versionen på ESR 140-bas och samlar ett års upstream-förbättringar från Firefox, plus Tors egna integritetsbyten och patchar. Utvecklarna har även gjort sin återkommande ESR-audit, där ett par hundra potentiella integritets- och säkerhetspåverkan i Firefox gåtts igenom och adresserats för att hålla Tor-profilen konsekvent.
Nya verktyg för vardagen — utan att offra anonymitet
Vertikala flikar
Den mest påtagliga nyheten är vertikala flikar: öppna och pinnade flikar staplas i en sidopanel. Det frigör höjd, ger bättre överblick och gör stökiga “research-sessioner” mer hanterliga. Bokmärken nås också direkt från sidofältet.
Flikgrupper
Flikgrupper låter dig samla relaterade sidor i fällbara, färgkodade kluster – “jobb”, “källor”, “kontaktkanaler” – utan att tumma på Tor-principen: allt rensas när du stänger. Resultatet blir paradoxalt nog både mer produktivitet och mer integritet.
Adressfältet, uppfräschat
Tor ärver Firefox senaste adressfältförbättringar: en enhetlig sökknapp för att snabbt växla sökmotor, plus snabbåtkomst till bokmärken, öppna flikar och handlingar från samma meny. Det är den smidiga ytan ovanpå den hårda integritetskärnan.
Wasm under förmyndare: NoScript tar rodret
WebAssembly (Wasm) kan göra webbsidor lika kraftfulla som appar – men den kraften kan också missbrukas. Tidigare stängdes Wasm globalt av i Tors högre säkerhetslägen. I 15.0 flyttas kontrollen till NoScript, Tors medföljande säkerhetstillägg som redan styr JavaScript-beteende.
I Safer och Safest blockeras Wasm på vanliga webbplatser via NoScript.
Privilegierade sidor (t.ex. PDF-läsaren, som delvis använder Wasm i moderna Firefox) får fungera – utan att öppna dörren för webbens Wasm-attacker.
Har du tidigare manuellt satt javascript.options.wasm=false i about:config? Tor rekommenderar att återgå till standard. Dels för att undvika PDF-problem, dels för att inte sticka ut i mängden (fingerprinting). Vill du verkligen köra utan Wasm – höj hellre säkerhetsläget.
Android: Skärmlås för flikar – som att stänga teleskärmen
På Android kommer en funktion som känns som en kodmässig blinkning till 1984: skärmlås för flikar. Aktivera den under Inställningar > Flikar, så låser Tor automatiskt sessionen när du lämnar appen. För att återöppna krävs fingeravtryck, ansikte eller kod.
Det här är inte bara bekvämt – det är skydd mot nyfikna blickar när telefonen är upplåst, överlämnad eller bortlagd en minut för länge. Och precis som på datorn: allt rensas när du stänger Tor.
Kompatibilitet: Ett kontrollerat farväl till äldre plattformar
Version 15.0 blir den sista stora releasen för:
Android 5.0–7.0
x86-arkitektur på Android och Linux
Skälet är både säkerhet och utvecklingspraktik. Från Tor 16.0 (planerad till mitten av nästa år) följer Tor Mozilla och fokuserar på modernare system. Under tiden fortsätter mindre uppdateringar med säkerhetsfixar för de berörda plattformarna tills 16.0 är här.
Kända egenheter (på desktop) – och varför de är ok
Med vertikala flikar kan fönstret ibland ändra storlek vid uppstart.
Letterboxing (anti-fingerprint-tekniken som standardiserar fönsterstorlek) kan bli synlig p.g.a. fönstervariationer.
Skyddet består ändå; upplevelsen finslipas i kommande fixar. På äldre Android kan tomma sidor efter uppdatering lösas genom att rensa app-cache.
Tor vs. “chat control”: Frihet är att få vara privat
“Chat control” låter tryggt i rubriker, men idén att förhandsgranska privata meddelanden skapar en ny normal där allt kan läsas. I 1984 är teleskärmen tvåvägs: den visar – och övervakar. Tor 15.0 är motsatsen: ett medvetet designbeslut att inte samla in, inte bevara och inte profilera.
När Winston skriver: “Freedom is the freedom to say that two plus two make four.” kan vi lägga till en 2025-tolkning: Frihet är friheten att kommunicera utan att någon annan läser med. Tor 15.0 operationaliserar det på webben.
Vad betyder det här i praktiken?
Produktivitet utan profilering: Vertikala flikar och flikgrupper gör tunga research-pass möjliga – utan spår.
Säker standard: NoScript styr Wasm på ett sätt som gynnar både funktion (PDF) och minimerar attackytan.
Mobil trygghet: Skärmlås på Android skyddar nuet – innan du hunnit stänga.
Hälsosam likriktning: Att hålla sig nära standardinställningarna minskar fingeravtryck och gör alla användare mer lika – en grundpelare i Tor-skyddet.
Slutsats: Den tysta friheten
Tor Browser 15.0 visar att användbarhet och integritet inte är motsatser. Tvärtom: bra verktyg gör det enklare att välja det svåra – att stå emot datainsamling, profilering och “godartad” övervakning.
I en tid när allt fler vill koppla in teleskärmen i våra chattar, svarar Tor med kod som vägrar titta. Det är vardagligt och radikalt på samma gång – och kanske den mest effektiva frihetshandlingen vi har kvar online.
Snabbstart för dig som vill uppgradera nu
Ladda ner Tor Browser 15.0 från den officiella nedladdningssidan.
Låt standard gälla: Undvik manuella about:config-ändringar som bryter likriktningen.
Android: Slå på Skärmlås för flikar under Inställningar > Flikar.
Behöver du äldre system? Du får säkerhetsfixar ett tag till – men planera för skiftet när 16.0 närmar sig.
När Microsoft nu lägger locket på för Windows 10 lämnas miljontals användare utan säkerhetsuppdateringar. Många tror att den enda vägen framåt är Windows 11 – men det finns andra alternativ. I en tid då digital suveränitet blir allt viktigare kan det vara dags att ta tillbaka kontrollen över sina egna datorer.
I dag slutar Microsoft att stödja Windows 10 med säkerhetsuppdateringar. Men det finns alternativ – du behöver inte slänga din dator bara för att den inte stöder Windows 11.
När Microsoft nu avslutar stödet för Windows 10 står många inför frågan: måste vi verkligen gå över till Windows 11? I en tid då allt fler talar om digital suveränitet kräver Microsoft att användare skapar ett konto hos dem bara för att kunna använda deras operativsystem. Samtidigt växer beroendet av molntjänster från jättar som Microsoft och Google – men vad händer egentligen med vår personliga data där?
Vi vet att information används till allt från AI-träning till riktad marknadsföring. Om en AI tränas på fakturor, mejl och dokument som lagras i molnet – vem garanterar då att uppgifterna inte utnyttjas för kommersiella syften?
Utvecklingen påminner om bilbranschen: köper du en modern Volvo EX90, fylld med datorer och elektronik, är du beroende av auktoriserade tekniker. Den gamla Volvo 240:n kunde däremot lagas av vilken bymekaniker som helst. Samma sak håller nu på att hända med våra datorer – från verktyg vi själva kontrollerar till låsta system vi bara får använda på tillverkarens villkor.
Men vad använder de flesta egentligen sin dator till i dag? Att betala räkningar, läsa e-post och skriva några brev. För sådant krävs varken Windows 11 eller Apples senaste system.
Ett lättviktigt Linux-system, som Ubuntu eller Mint, fungerar utmärkt även på äldre datorer – utan tvångskonton, reklam eller dolda spionfunktioner.
Kanske är det nu vi ska säga farväl, inte bara till Windows 10, utan också till idén om att våra datorer måste kontrolleras av någon annan än oss själva. Kanske är det dags att säga hej till Linux.
Efter nästan tio år upphör Microsoft helt med säkerhetsuppdateringar och buggfixar för Windows 10.
Systemet fungerar fortsatt, men blir gradvis mer sårbart för nya hot.
Företag kan köpa Extended Security Updates (ESU) under en begränsad tid, men det är en tillfällig och
kostsam lösning. För privatpersoner är stödet slut.
Minnesnotis: Windows 10 gav många stabil drift — men också oväntade omstarter, envisa uppdateringar
och den klassiska blåskärmen. När epoken nu avslutas kan det vara läge att prova ett friare alternativ. Tips: Lättviktiga Linux-distributioner som Ubuntu eller Mint fungerar utmärkt på äldre datorer.
Den 4 oktober 2025 firade Free Software Foundation fyrtio år i Boston med både historisk återblick och framtidsbesked. Under dagen presenterades Ian Kelling som ny president och FSF lanserade LibrePhone, ett projekt som siktar på full mjukvarufrihet i mobilen – från firmware till operativsystem. Tillsammans med röster från veteraner och aktivister markerade jubileet en ny offensiv för att ge fler användare verklig kontroll över sin teknik.
På LM Ericsson Fälttelefon m/37 sitter en skylt där det står ”Fiende lyssnar”. Idag samlar ”fienden” in data om oss via AI, eller säljer data vidare till andra aktörer.
Den 4 oktober 2025 fyllde Free Software Foundation (FSF) 40 år. Firandet gick av stapeln i Boston, Massachusetts, där organisationen inte bara blickade bakåt på fyra decennier av kamp för mjukvarufrihet, utan också lanserade nya visioner för framtiden. Två centrala nyheter presenterades: en ny president och ett nytt projekt som siktar på att göra fria mobiltelefoner till verklighet.
Ny president för FSF
Under ett panelsamtal med flera av stiftelsens veteraner – däribland Richard Stallman, Geoffrey Knauth, Christina Haralanova och Gerald Jay Sussman – introducerades Ian Kelling som FSF:s nya president. Kelling har länge varit aktiv inom organisationen som systemadministratör och styrelsemedlem.
I sitt första uttalande som president betonade han vikten av att stärka FSF:s förmåga att bemöta nya hot mot datoranvändares frihet:
”Jag vill både fördjupa kampen mot de nya hoten mot mjukvarufriheten och samtidigt välkomna fler människor än någonsin in i rörelsen.”
Röster från rörelsen
Jubileumsdagen innehöll också berättelser från aktivister och volontärer inom fri programvara. Bland talarna fanns:
Amin Bandali, forskare och mångårig bidragsgivare till GNU-projektet, EmacsConf och Debian.
Corwin Brust, Savannah Hacker och Emacs-utvecklare.
Panos Alevropoulos, jurist från Grekland, som delade erfarenheter från FSF:s Licensing & Compliance Lab och kampanjen End Software Patents.
Deras berättelser gav en konkret bild av hur mångfacetterat och globalt arbetet för mjukvarufrihet har blivit.
LibrePhone – en fri mobilplattform
Den största nyheten kom dock från FSF:s verkställande direktör Zoë Kooyman, som presenterade LibrePhone Project. Projektet, som utvecklas tillsammans med den erfarne fri programvaru-utvecklaren Rob Savoye, har målet att skapa en helt fri mobilplattform – från firmware till operativsystem.
Bakgrunden är enkel: mobiltelefoner har blivit den kanske viktigaste datorn i människors vardag, men marknaden domineras av Apple och Google, vars system bygger på proprietära komponenter. LibrePhone vill bli ett alternativ för den som vill ha full kontroll över sin teknik.
Kooyman uttryckte förhoppningen så här:
”Eftersom mobiltelefoner är så allestädes närvarande idag, tror vi att LibrePhone kan föra mjukvarufrihet till många fler användare världen över.”
Tidigare försök i samma riktning inkluderar bland annat UBports Ubuntu Touch, Purisms Librem Phone och projekt som Liberux NEXX och FuriLabs FLX1s. Trots intressanta idéer har dessa initiativ hittills förblivit nischprodukter. FSF:s engagemang kan ge ny tyngd åt visionen.
Global gemenskap och framtidsfrågor
Temat för dagen var inte bara stora projekt, utan också gemenskap. Lokala grupper under namnet LibreLocal berättade om sina erfarenheter från olika delar av världen – vad som fungerar, vilka utmaningar de möter och hur fri programvara kan stärka lokala samhällen.
Dagen avslutades med ett panelsamtal med representanter från Electronic Frontier Foundation (EFF), F-Droid, Sugar Labs och FSF själva. Samtalen kretsade kring integritet, mobil frihet och vikten av fri programvara i utbildning.
”Vi är oerhört tacksamma för det arbete som otaliga utvecklare och aktivister lagt ner under fyrtio år. Utan deras insatser skulle vi inte vara här idag.”
Om Free Software Foundation
FSF grundades 1985 av Richard Stallman för att främja datoranvändares rätt att använda, studera, modifiera och dela programvara. Organisationen är mest känd som huvudkraften bakom GNU-projektet, vars programvara utgör en central del av Linux-system.
Med fyrtio år bakom sig och nya satsningar i horisonten står FSF inför en fortsatt kamp: att försvara användarnas frihet i en tid där tekniken blir allt mer osynlig, men samtidigt allt mer styrande över våra liv.
Digital suveränitet har gått från att vara en teknisk detalj om datalagring till att bli en politisk maktfråga. Medan USA bromsar utvecklingen satsar Europa – med aktörer som SUSE och Nextcloud i spetsen – på att bygga oberoende digital infrastruktur. Men kartan över självständighet visar stora skillnader: Tyskland och Finland leder, medan många andra europeiska länder släpar efter.
Digital suveränitet är på väg att bli nästa stora teknikfråga. Medan USA tvekar i fri marknadens namn, satsar Europa hårt på att ta kontroll över sin digitala infrastruktur.
Från dataskydd till oberoende teknik Från början handlade det mest om var data lagras – principen att det som samlas i ett land också ska stanna där. Men begreppet har vuxit. I dag rör det även teknikens ursprung och varifrån företag får support. ”För att vara suverän måste du ha kontroll över data, drift och teknik,” säger Thomas di Giacomo, teknikchef på SUSE.
SUSE och USA:s dubbla roll SUSE är en av aktörerna som driver frågan. Med Rancher Government Solutions levererar företaget redan suveräna lösningar till USA:s myndigheter – ironiskt nog ett land som annars ofta ses som en motpol till just digital suveränitet.
Nextcloud mäter utvecklingen Också Nextcloud vill sätta agendan. Deras nya Digital Sovereignty Index mäter hur mycket självhostad infrastruktur som faktiskt används i olika länder. Resultatet är slående: Tyskland och Finland ligger i topp, medan stora delar av Europa halkar efter. USA klarar sig förvånansvärt bra, bättre än exempelvis Storbritannien och Italien.
SUSE:s nya erbjudande för EU För att möta de europeiska kraven lanserade SUSE nyligen Sovereign Premium Support, som garanterar att supportpersonal och datalagring finns inom EU. ”Om du inte kan kontrollera varifrån supporten kommer, hur kan du då lita på den?” säger di Giacomo.
Från detalj till maktfråga Budskapet är tydligt: Digital suveränitet är inte längre en byråkratisk detalj, utan en maktfråga om säkerhet, självständighet och framtidens digitala infrastruktur.
▶ Förmågan att självständigt kontrollera och styra digital
infrastruktur, data och teknik – utan beroende av andra länder
eller externa leverantörer.
▶ Tre centrala områden:
– Data: Var den lagras, hur den skyddas och vem som har åtkomst.
– Teknik: Källan till hårdvara och mjukvara – öppen källkod vs. proprietär.
– Drift: Varifrån support, underhåll och uppdateringar levereras.
▶ Varför viktigt?
– Skyddar integritet och säkerhet.
– Minskar beroende av utländska molntjänster.
– Ger kontroll över kritisk infrastruktur.
– Stärker innovation och nationellt oberoende.
▶ Exempel:
– EU:s krav på datalagring inom unionen (GDPR).
– Offentliga verksamheter som byter till öppen källkod.
– Nationella moln- och cybersäkerhetsinitiativ.
Bayern har firat Oktoberfest sedan 1810, medan Stockholm inte ens lyckades behålla sin vattenfestival i tio år.
Bayern är en av Tysklands mest välmående delstater – känd inte bara för BMW, utan också för att ha lyckats digitalisera skolan på ett sätt som andra kan avundas. Till skillnad från Stockholms stad, där över en miljard skattekronor försvann på ett misslyckat IT-projekt, har Bayern satsat på en lösning byggd på öppen källkod. Resultatet är en plattform som är stabil, kostnadseffektiv och som kontinuerligt förbättras.
En tisdag förmiddag i en mellanstadieskola i München. Klockan är 08.10 och klass 6B loggar in på dagens första lektion. Ingen springer längre runt och letar efter USB-stickor eller delar ut buntar av utskrivna papper. Istället öppnar eleverna sin Chromebook, klickar på skolans BayernCloud Schule-ikon och är inne. Ett klick – och hela undervisningsvärlden ligger framför dem.
”Det sparar oss både tid och stress”, säger klassens mentor, Sabine Köhler, medan hon öppnar dagens uppgifter i plattformens Moodle-baserade lärmiljö. ”Eleverna kan börja jobba direkt, och allt material finns samlat – även för den som är sjuk hemma.”
Från Mebis till molnet
ByCS är inget hastverk, utan kulmen på över 15 års digital utveckling i Bayern. Allt började 2006 med Bayern‑Moodle, som snabbt blev Tysklands näst största lärplattform. 2012 tog Mebis över och breddade utbudet med mediebibliotek, videoplattform, provarkiv och en digital whiteboard.
När ByCS lanserades 2021 var målet tydligt: samla alla dessa resurser – och fler – i en enda, säker och användarvänlig molntjänst. Idag är plattformen införd i samtliga bayerska skolor och används dagligen av miljontals lärare, elever och föräldrar. (Wikipedia)
En portal till hela skolans digitala värld
ByCS är uppbyggd kring ett Single Sign-On‑system. Med en enda inloggning får användaren tillgång till:
Magazin – mediepedagogisk fackportal för lärare
Mediathek – tusentals utbildningsresurser
Mebis Tube – lärarproducerade videor
Prüfungsarchiv – prov och tester från flera år
TeachShare – materialbank där lärare delar lektionsmaterial
Virtuell whiteboard – numera vidareutvecklad som Board och integrerad i Drive (Wikipedia, ISB, ByCS)
Drive – säker molnlagring med webbaserat Office
Säker Messenger och videokonferensverktyg
Teknisk arkitektur och teknikstack
ByCS drivs genom en kombination av egeninfrastruktur och öppen källkod från erkända leverantörer:
Messenger byggs med plattformarna Matrix och Element.
Drive (filsynk, molnlagring) använder open source-lösningen ownCloud Infinite Scale, medan det integrerade webbaserade kontorsverktyget drivs via ONLYOFFICE.
Videokonferens (ByCS ViKo) grundar sig på lösningen Visavid, utvecklad av Auctores GmbH.
Den digitala whiteboarden (tidigare ”Tafel”, nu ”Board”) är baserad på GeoGebra Notes. (km.bayern.de, Wikipedia)
All teknisk drift hanteras av det bayerska Skol‑Rechenzentrum inom IT-DLZ, med stöd från ministerierna (Utbildning, Digitalisering, Finans) och övervakning av dataskyddsmyndigheter. (Wikipedia)
Säkerhet och självständighet
Till skillnad från många kommersiella tjänster driftas ByCS helt inom Bayern i enlighet med DSGVO. Personuppgifter stannar inom regionen, och systemet undviker beroenden av amerikanska teknologijättar.
Thomas Müller, IT-ansvarig på en gymnasieskola i Augsburg, beskriver det som en trygghet:
”Vi vet att våra elevers data är skyddade, och vi har kontroll över vilka verktyg vi använder. Dessutom är plattformen gratis för alla skolor – vilket är avgörande för jämlik tillgång.”
När det går fel – skräckexemplet Skolplattformen i Stockholm
Kontrasten mot Sverige är slående. Stockholms stads Skolplattformen, lanserad 2018, skulle bli ett styrmedel för digital skolvardag – men blev snart ett exempel på offentligt IT-fiasko. Projektet, som kostade över en miljard kronor, drabbades av tekniska fel, långsamma inloggningar, säkerhetsbrister och ett svårtillgängligt gränssnitt. Föräldrar skapade till slut en egen app, ”Öppna Skolplattformen”, vilket ledde till en uppmärksammad rättslig konflikt.
I jämförelse har ByCS tydligt vunnit förtroende genom att bygga på öppen källkod, beprövade lösningar och användarinvolvering från start.
Mer än bara teknik
ByCS är mer än en verktygslåda – det är en hel infrastruktur med stöd, fortbildning och kontinuerlig utveckling. Lärare utbildas via ALP Dillingen, en omfattande hjälprotalsportal finns, och support erbjuds via e-post och telefon i stor omfattning.
För elever innebär det att lärandet blir flexibelt, tillgängligt och värdesäkert. För lärarna förenklas planering, genomförande och uppföljning, samtidigt som administrationen minskar.
Framtiden i sikte
ByCS utvecklas hela tiden. Nya funktioner, som AI-stödda övningar och digitala provmoduler, testas löpande. Målet är att Bayern ska fortsatt ligga i framkant inom digital utbildning.
Sabine Köhler, läraren från München, sammanfattar det enkelt:
”Det här är första gången vi har en plattform som verkligen fungerar – för alla. Det är inte bara en app, det är en del av vår skolvardag.”
Lanserad2021BakgrundBayern-Moodle (2006) → Mebis (2012) → ByCSDriftSkol-Rechenzentrum (IT-DLZ), inom BayernSäkerhetDSGVO-kompatibel; data stannar inom regionen
█ Jämförelse: BayernCloud Schule (ByCS) vs Skolplattformen (Stockholm)
BayernCloud Schule (ByCS)
Lanserad2021KärnaÖppen källkod (Matrix, Element, ownCloud Infinite Scale, ONLYOFFICE, GeoGebra; Visavid integrerat)DriftSkol-Rechenzentrum (IT-DLZ), inom BayernSäkerhetDSGVO-kompatibel; data stannar i regionen
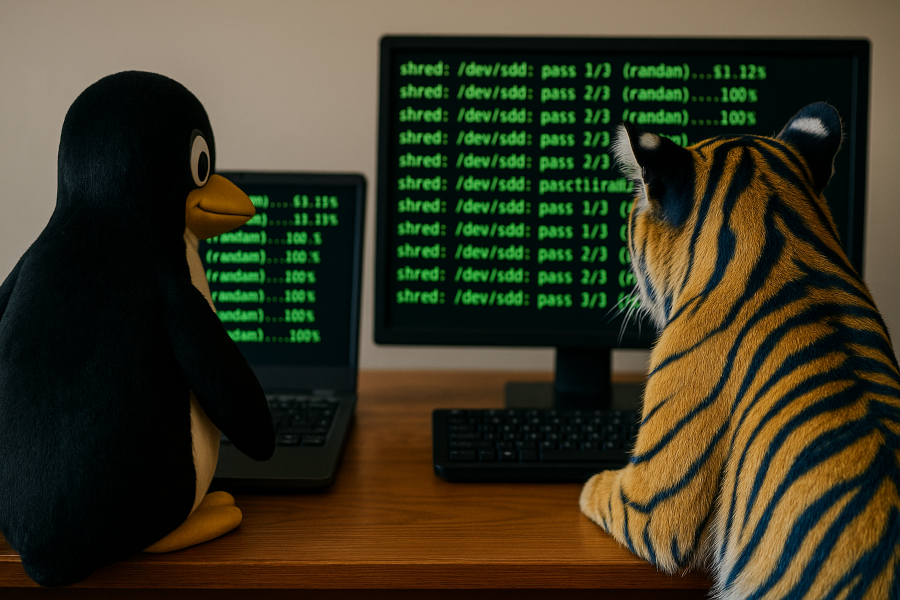
Tux och en svensk tiger raderar hårddiskar, så att inte lede fi kan se innehållet.
Tidigare denna månad presenterade vi ett inlägg om hur man återbrukar en uttjänt dator och förvandlar den till en dedikerad diskförstörare med webbgränssnitt. Artikeln beskrev en lösning där en gammal maskin utrustas med ett skriptbaserat webbgränssnitt för att hantera radering av hårddiskar lokalt och fjärrstyrt. För mer information om hur systemet byggs upp – se den ursprungliga artikeln.
Bakgrund och syfte
Under många år har jag samlat på mig ett stort antal hårddiskar, främst mekaniska (HDD), både egna och från andra. Av integritetsskäl har jag aldrig vågat lämna dem till återvinning utan att först säkerställa att datainnehållet är oåterkalleligt raderat. Många av diskarna innehåller potentiellt känslig information, och eftersom jag åtagit mig ansvaret att hantera även andras lagringsmedia professionellt, är datadestruktion med hög säkerhet ett absolut krav.
Erfarenheter från drift
Under de senaste veckorna har jag använt det webbaserade diskförstörare-systemet i praktiken. Det har fungerat stabilt och är användarvänligt, med tydlig återkoppling via gränssnittet. En stor fördel är att raderingsförloppet kan övervakas i realtid via webbläsaren, vilket gör det enklare att logga förlopp, bekräfta färdigställd radering och felsöka vid behov.
Identifierade begränsningar
Den nuvarande implementationen i webbappen har dock en begränsning: den hanterar endast en hårddisk åt gången. I situationer där man vill sanera flera diskar parallellt – t.ex. i en batchprocess – är detta en flaskhals. Om man istället kör raderingen via terminal (SSH) och använder shred direkt mot flera enheter i bakgrunden (t.ex. via screen eller tmux), kan man utnyttja maskinens resurser bättre och köra flera shred-processer samtidigt.
Här raderas tre diskar parallellt med 3 överskrivningar och nollfyllning på slutet.
Slutsats och nästa steg
Trots begränsningen med sekventiell radering fungerar webbappen som ett robust och lättanvänt gränssnitt för manuell diskhantering. I nästa iteration planeras stöd för köhantering av flera diskar och eventuell integration med udev-regler för automatisk identifiering av nya enheter. Även loggning och export av raderingsrapporter i text- eller JSON-format övervägs.
Nvidias Blackwell-arkitektur driver både enorma AI-system och grafikkort i vanliga datorer. Bakom namnet finns en ny generation kretsar som räknar med lägre precision, flyttar data i extrem hastighet och […]
I slutet av 1970-talet började persondatorn flytta ut från hobbyrummen och in i skolorna. Bell & Howells svarta version av Apple II Plus visar hur en vanlig hemdator anpassades […]
Den såg ut som en kraftig skrivmaskin och såldes som en programmerbar terminal. Men inuti Datapoint 2200 fanns en idé som kom att leva vidare i Intel 8008, Zilog […]
Data General/One lanserades 1984 och var en av de första bärbara datorerna som kombinerade batteridrift, IBM PC-kompatibilitet och en fullstor bildskärm. Den blev aldrig någon större försäljningsframgång, men dess […]
Långt innan Apple lanserade iPhone och Android blev världens vanligaste mobilplattform försökte IBM förena telefonen med datorn. Resultatet blev IBM Simon – en halvkilostung apparat med pekskärm, e-post, fax, […]
AMD EPYC 7302 är en kraftfull serverprocessor med 16 kärnor och 32 trådar, utvecklad för virtualisering, databaser och andra krävande arbetsuppgifter. Med Zen 2-arkitektur, 128 MB L3-cache, åttakanaligt DDR4-minne […]
LaserDisc var den stora, blanka videoskivan som lovade bättre bild, bättre ljud och snabbare åtkomst än VHS. Trots att formatet aldrig slog igenom på bred front blev det en […]
HP ProBook 430 G4 var en gång en modern och påkostad arbetsdator för företag. I dag har den hamnat i teknikens gränsland: fortfarande fullt användbar för kontorsarbete, men utan […]
Gevaert Automatic är en ovanlig mekanisk dubbel-8-kamera från tiden före Gevaerts sammanslagning med Agfa. Med fjäderdriven motor, utbytbart Steinheil-objektiv och filmhastigheter på upp till 32 bilder per sekund är […]
När IBM lanserade ThinkPad 701 år 1995 löste företaget problemet med små bärbara datorer på ett spektakulärt sätt. Datorns delade tangentbord vecklade automatiskt ut sig när locket öppnades och […]
Vi kommer hem till dig i Stockholm området och hjälper dig med dator, skrivare, kablar, TV, nätverk och annat tekniskt.
Vi arbetar med Linux, Windows och Mac.
NVIDIA introduces CUDA Rust, enabling developers to write GPU kernels in Rust and bringing the language’s safety features to CUDA development. The post NVIDIA Introduces CUDA Rust for Writing GPU Kernels appeared first on Linux Today.
Mojo 1.1 opens its compiler to external contributions, giving developers new opportunities to participate in the programming language’s development. The post Mojo 1.1 Programming Language Opens Its Compiler to External Contributions appeared first on Linux Today.
Java 27 is officially released with G1 as the default garbage collector, alongside platform updates and improvements for developers and applications. The post Java 27 Released with G1 as the Default Garbage Collector appeared first on Linux Today.
Calibre 9.15 e-book manager is now available with a new AI storytelling feature, alongside additional improvements and fixes for managing digital books. The post Calibre 9.15 E-Book Manager Released with New AI Storytelling Feature appeared first on Linux Today.
Talos Enterprise Linux launches as a platform built for Kubernetes infrastructure, bringing an enterprise-focused option for running and managing clusters. The post Talos Enterprise Linux Launches for Kubernetes Infrastructure appeared first on Linux Today.
HPLIP 3.26.6 printer drivers are now available with support for additional HP printers, expanding hardware compatibility for users across distributions. The post HP Linux Imaging and Printing (HPLIP) 3.26.6 Drivers Add Support for More Printers appeared first on Linux Today.
Ubuntu 26.10 “Stonking Stingray” Snapshot 4 is available for public testing, featuring the Linux 7.2 kernel and the latest development updates. The post Ubuntu 26.10 “Stonking Stingray” Snapshot 4 Is Out for Public Testing with Linux 7.2 appeared first on Linux Today.
Miracle-WM 0.11 Wayland compositor introduces a new workspace overview mode, alongside additional improvements to window and workspace management. The post Miracle-WM 0.11 Wayland Compositor Adds a New Workspace Overview Mode appeared first on Linux Today.
Rust Coreutils 0.12 improves Ubuntu compatibility, continuing the project’s effort to provide a Rust-based alternative to GNU Coreutils. The post Rust Coreutils 0.12 Improves Ubuntu Compatibility appeared first on Linux Today.
PipeWire 1.6.9 multimedia framework is now available with improved resampling quality, along with additional fixes and performance enhancements. The post PipeWire 1.6.9 Multimedia Framework Released with Better Resampling Quality appeared first on Linux Today.
In a bold move toward ultimate minimalism, developer Geir Isene has created Frame — the first X11 server for Linux written entirely in assembly language. The X server is one of those foundational pieces that most of us take for granted. It’s big, complex, and full of decades of legacy code. But what if someone… […]
Weston 16.0 released with major advances in HDR, color management, and Wayland protocol support. After about five months of development, the Weston project has officially released Weston 16.0, the reference Wayland compositor. This version brings important improvements that will help desktop environments like GNOME, KDE, and Enlightenment achieve better and more complete Wayland support. It’s… […]
GNOME OS is getting a dedicated “Test Center” that finally makes testing experimental apps and system components safe, simple, and reversible on image-based distributions. GNOME OS has always been that cool, slightly wild playground for people who live and breathe GNOME. It’s image-based, atomically updated, super secure… and until now, a bit of a pain… […]
Debian released important point updates for both its current stable and previous stable versions on July 11, with Debian 12 officially entering its Long Term Support phase. The Debian project released updated point versions for both its current stable release and the previous one on July 11, 2026. Debian 13.6 delivers 124 stability fixes and… […]
KDE Frameworks 6.28.0 Released with Android Calendar Plugin, New Barcode Support, and KIO Improvements. KDE has released Frameworks 6.28.0, the latest monthly update to its set of over 80 libraries that form the foundation of Plasma and most KDE applications. This release brings several useful new features along with the usual round of bug fixes… […]
System76 has officially released COSMIC 1.1.0, bringing a host of exciting improvements to their Rust-powered desktop environment. System76 has officially released COSMIC 1.1.0, the latest version of their exciting Rust-based desktop environment. This solid update brings many practical improvements across the board, making COSMIC even more polished and enjoyable to use. I have been following… […]
Shotcut 26.6 brings powerful High Dynamic Range preview, restored external monitor support, and several useful improvements. A new version of the popular free and open-source video editor Shotcut 26.6.25 is now available. This release brings excellent HDR (High Dynamic Range) preview and export capabilities, brings back the long-missing external monitor support using a system display,… […]
Here’s a quick rundown of the 10 quick tips after you finish installing a brand new Fedora 44 workstation edition. In this article, we will talk about a few post-install tips for Fedora 44 workstation edition. These are a good starting point if you are installing a fresh Fedora 44 workstation edition for all user… […]
Here’s are the quick steps on how you can upgrade to the Fedora 44 version. Fedora 44 is officially available for download and the upgrade channels are now available. This release brings the latest and greatest GNOME 50 desktop for workstation editions, refinements to KDE Plasma desktop and more updates. If you are trying to… […]
Canonical is bringing thoughtful, local-first AI to Ubuntu – enhancing accessibility, enabling intelligent agents, and keeping user privacy and open source values at the core. As we move through 2026, large language models (LLMs) and AI tools have become ubiquitous across the tech industry. Adoption varies widely – some projects dive in headfirst, while others… […]
Annons
Datorservice
Trasiga dator? Och bor i Stockholm?
Bromma Datorservice sedan 2007.
Catch up on the latest Linux news: Sparky 2026.09, Systemd 262, COSMIC Desktop 1.9, Kitty 0.49, Samba 4.25, Ubuntu kernels move to weekly releases, and more.
Varför ska du linuxifiera din dator? En 10–15 år gammal premiumdator är inte skräp. Den kan ofta användas i flera år till. Med Linux får du ett system som är mer oberoende av de stora teknikjättarna Google, Microsoft och Apple. Det starkaste argumentet för att köra Linux är att du kan använda din dator några […]
Men först: vad är Linux? Troligen använder du redan Linux utan att veta om det. Linux är en kärna, alltså en grundkomponent som ett operativsystem behöver för att kunna hantera filer, kommunicera med internet, styra hårdvara och mycket annat. Det som gör Linux speciellt är att det är släppt under en licens som gör att […]
Datorproblem kan vara både frustrerande och tidskrävande – men hjälp finns nära till hands. Hos Datorhjälp i Bromma får du personlig och kunnig support, oavsett om det gäller en trasig laptop, krånglande e-post eller installation av ny teknik i hemmet. Med butik på Orrspelsvägen 13 och möjlighet till hembesök över hela Stockholm hjälper våra erfarna […]
När datorn krånglar, Wi-Fi-uppkopplingen sviktar eller skrivaren vägrar fungera kan vardagen snabbt bli frustrerande. För boende kring Karlaplan finns nu möjlighet att få snabb och personlig datorhjälp direkt i hemmet – till ett förmånligt pris med RUT-avdrag. Allt fler hushåll runt Karlaplan väljer att få teknisk hjälp på plats i stället för att ta sig […]
När datorn krånglar, wifi slutar fungera eller den nya mobilen känns svår att förstå finns personlig hjälp att få i Bergshamra. Genom hembesök i lugn miljö och pedagogiskt stöd på plats blir tekniken enklare att hantera – dessutom till halva kostnaden tack vare RUT-avdraget. Bergshamra. När datorn låser sig, e-posten slutar fungera eller den nya […]
När datorn krånglar, wifi strular eller den nya mobilen känns svår att förstå finns personlig hjälp att få i Hässelby Strand. Genom hembesök i lugn miljö och pedagogiskt stöd på plats blir tekniken enklare att hantera – dessutom till halva kostnaden tack vare RUT-avdraget. Hässelby Strand. När datorn låser sig, e-posten slutar fungera eller den […]
När tekniken krånglar i vardagen – från datorer som låser sig till wifi som inte fungerar – finns personlig hjälp att få i Högdalen. Med hembesök i lugn och trygg miljö, pedagogiska förklaringar och möjlighet till halva kostnaden genom RUT-avdraget blir det enklare att få digitala problem lösta. Högdalen. När datorn fryser, e-posten slutar fungera […]
När datorn krånglar, Wi-Fi-uppkopplingen svajar eller skrivaren vägrar fungera kan vardagen snabbt bli både stressig och tidskrävande. För boende i Rågsved finns nu möjlighet att få snabb och personlig datorhjälp direkt i hemmet – till ett förmånligt pris med RUT-avdrag. När datorn krånglar, Wi-Fi-uppkopplingen svajar eller skrivaren vägrar fungera kan vardagen snabbt bli både stressig […]
När tekniken krånglar i vardagen – från strulande datorer och e-post till wifi som inte vill fungera – finns personlig hjälp att få i Vårberg. Med hembesök i lugn och ro och möjlighet till halva kostnaden via RUT-avdraget erbjuds ett tryggt och pedagogiskt stöd för den som vill få tekniken att fungera igen. Vårberg. När […]
När datorn krånglar, internetuppkopplingen svajar eller skrivaren vägrar fungera kan vardagen snabbt bli både stressig och tidskrävande. För boende i Norsborg finns nu möjlighet att få snabb och personlig datorhjälp direkt i hemmet – till ett förmånligt pris med RUT-avdrag. Allt fler hushåll i Norsborg väljer att få teknisk hjälp på plats i stället för […]
En äldre och enkel bärbar dator för grundläggande användning. Acer Aspire V5-531 kör Debian 13 och passar för exempelvis webbsurfning, e-post, ordbehandling och enklare strömning som SVT Play. Acer Aspire V5-531 är en äldre men fullt fungerande bärbar dator som passar för enklare användning, exempelvis webbsurfning, e-post, ordbehandling och andra vardagliga uppgifter. Datorn har en […]
En äldre bärbar dator behöver inte vara uttjänt bara för att den inte längre klarar de senaste och mest krävande programmen. Den här Asus X551MA från mitten av 2010-talet har fått nytt liv med Debian och visar hur fri programvara kan göra enkel, åldrad hårdvara användbar igen. Med rätt anpassningar räcker datorn fortfarande gott för […]
Acer Aspire 5741G är en äldre bärbar dator som fortfarande klarar enklare vardagsuppgifter med Linux Mint 22.2 ”Zara”. Med en Intel Core i5-processor, separat NVIDIA GeForce GT 320M-grafik och en hårddisk på 320 GB passar den för ordbehandling, e-post, webbsurfning, film och enklare Linuxprojekt, även om mer arbetsminne och en SSD skulle göra den betydligt […]
ASUS S551LN är en äldre men välutrustad bärbar dator som fått nytt liv med Linux Mint 22.3 ”Zena” och en snabb Kingston SSD. Med en Intel Core i5-processor, 8 GB arbetsminne, NVIDIA GeForce 840M och USB 3.0 passar den fortfarande bra för webbsurfning, kontorsarbete, film och enklare bildbehandling. ASUS S551LN är en äldre bärbar dator […]
ASUS K53TK är en äldre bärbar dator som har fått nytt liv med Ubuntu 24.04.4 LTS och en snabb Crucial SSD på 240 GB. Med en fyrkärnig AMD A6-processor, 4 GB arbetsminne, dubbla Radeon-grafikkretsar och USB 3.0 passar den fortfarande för ordbehandling, webbsurfning, film och andra vardagliga uppgifter. ASUS K53TK är en äldre bärbar dator […]
Acer Aspire 5742 är en äldre bärbar dator som har fått nytt liv med en snabb Crucial SSD på 480 GB och Linux Mint 22.3 ”Zena”. Med en Intel Core i5-processor, 4 GB arbetsminne och gigabit Ethernet fungerar den fortfarande bra för ordbehandling, e-post, enklare webbsurfning, film och andra vardagliga uppgifter. Acer Aspire 5742 är […]
Acer Aspire 7750Z är en äldre bärbar dator med stor bildskärm, 4 GB arbetsminne och en mekanisk hårddisk på 500 GB. Med Linux Mint 22.3 ”Zena” installerat fungerar den fortfarande för ordbehandling, e-post, enklare webbsurfning, film och andra vardagliga uppgifter. Ett framtida byte till SSD skulle dessutom kunna göra datorn märkbart snabbare och mer responsiv. […]
Lenovo IdeaPad 330-17IKB är en traditionell bärbar vardagsdator med en Intel Pentium-processor, 8 GB arbetsminne och en hårddisk på 1 TB. Datorn kör Ubuntu 24.04 LTS och passar för exempelvis ordbehandling, e-post, webbsurfning, filmuppspelning och enklare tekniska uppgifter. Lenovo IdeaPad 330-17IKB är en bärbar dator som kombinerar en stor bildskärm med en traditionell hårdvarukonstruktion. Den […]
Acer Aspire F5-521 är en äldre bärbar dator som fortfarande fungerar bra för enklare vardagsuppgifter. Med fyrkärnig AMD-processor, 4 GB arbetsminne, integrerad Radeon-grafik och en SSD på 128 GB passar den för exempelvis ordbehandling, e-post, webbsurfning och multimedia. Datorn kör Ubuntu Linux, vilket ger den goda möjligheter att fortsätta användas som vardagsdator, reservdator eller återbruksdator. […]
HP EliteBook 840 G2 är en robust och välbyggd bärbar företagsdator som passar bra för vanligt vardagsbruk, studier, webbsurfning, e-post och kontorsarbete. Datorn har ett smidigt format och en skärm med upplösningen 1600 × 900 bildpunkter, vilket ger mer arbetsyta än många andra bärbara datorer från samma generation. Den snabba SSD-lagringen gör att datorn startar […]
Tails 7.13 är nu tillgänglig med Tor Browser 15.0.23, Tor 0.4.9.12 och en förenklad avstängning som gör att systemet kan stängas av direkt när inget kräver användarens uppmärksamhet. Tails-projektet har släppt Tails 7.13, den senaste versionen av Linuxdistributionen som är utvecklad för användare som vill minska mängden spår de lämnar efter sig när de använder…
I ett EU där förslaget om Chat Control fortfarande är högaktuellt, och i ett Sverige där ett parti som en gång var med och byggde upp den inhemska underrättelseorganisationen IB åter kan få statsministerposten – Sveriges motsvarighet till Stasi i DDR – blir det allt viktigare att lämna så få digitala spår som möjligt efter…
OpenZFS 2.4.4 har släppts med stöd för Linuxkärnan 7.2, ett nytt verktyg för att rädda låsta lagringspooler och flera korrigeringar som minskar risken för datafel. Uppdateringen riktar sig främst till administratörer av servrar och större lagringssystem, men förbättringarna berör alla som använder ZFS för att skydda viktiga filer. OpenZFS är mer än ett traditionellt filsystem.…
Thunderbird 154 har släppts med bättre stöd för Microsoft 365, möjlighet att ligga kvar i systemfältet och flera förbättringar för e-post, kalender och adressböcker. Bakom de synliga nyheterna finns även viktiga rättningar som minskar risken för förlorade meddelanden och programkrascher. Thunderbird har länge varit ett populärt alternativ för den som vill samla sin e-post, kalender…
Linux 7.2 har släppts. Den nya kärnan innehåller förbättringar för allt från processorer och grafikkort till filsystem, nätverk och säkerhet. För vanliga användare handlar uppdateringen främst om bättre prestanda, stabilare hårdvarustöd och en teknisk grund för kommande Linuxdistributioner. Linuxkärnan är den del av operativsystemet som arbetar närmast datorns hårdvara. Den bestämmer bland annat hur processorns…
Rsync 3.5 har släppts med rättningar för 33 säkerhetsproblem, däribland en kritisk sårbarhet som kunde användas för att kringgå serverns åtkomstkontroller. Uppdateringen innehåller dessutom omfattande förstärkningar av programmets hantering av sökvägar, symboliska länkar, krypterade anslutningar och rsync-servrar. Rsync 3.5 har släppts med omfattande säkerhetsförbättringar. Den nya versionen rättar sammanlagt 33 säkerhetsproblem, varav ett klassas som…
Qubes OS 4.3 markerar ett viktigt steg framåt för ett av världens mest säkerhetsinriktade operativsystem. Med uppdaterade systemkomponenter, nya standardmallar och förbättrad hantering av både hårdvara och virtuella miljöer fortsätter Qubes OS att utveckla sin unika modell där säkerhet byggs genom strikt isolering snarare än traditionella skyddsmekanismer. Qubes OS 4.3: Ett stort steg framåt för…
Kan en europeisk Linux-mobil verkligen utmana Apple och Google? Det finländska företaget Jolla gör nu ett nytt försök med en användarstyrd smartphone där integritet, öppen teknik och lång livslängd står i centrum – men där valet av ett Google-oberoende system också väcker frågor om kompatibilitet med vardagstjänster som BankID. Det händer inte ofta i smartphonevärlden:…
I en tid då digital övervakning smyger in bakom ord som “säkerhet” och “barnskydd”, fortsätter Tor Browser att stå för det mest förbjudna av allt – rätten att vara ifred. Med version 15.0 tar anonymitetswebbläsaren ett stort kliv framåt: vertikala flikar, flikgrupper och nya säkerhetsfunktioner gör surfandet både smidigare och säkrare. Samtidigt blir uppdateringen en…
När Microsoft nu lägger locket på för Windows 10 lämnas miljontals användare utan säkerhetsuppdateringar. Många tror att den enda vägen framåt är Windows 11 – men det finns andra alternativ. I en tid då digital suveränitet blir allt viktigare kan det vara dags att ta tillbaka kontrollen över sina egna datorer. I dag slutar Microsoft…
Den 4 oktober 2025 firade Free Software Foundation fyrtio år i Boston med både historisk återblick och framtidsbesked. Under dagen presenterades Ian Kelling som ny president och FSF lanserade LibrePhone, ett projekt som siktar på full mjukvarufrihet i mobilen – från firmware till operativsystem. Tillsammans med röster från veteraner och aktivister markerade jubileet en ny…
Digital suveränitet har gått från att vara en teknisk detalj om datalagring till att bli en politisk maktfråga. Medan USA bromsar utvecklingen satsar Europa – med aktörer som SUSE och Nextcloud i spetsen – på att bygga oberoende digital infrastruktur. Men kartan över självständighet visar stora skillnader: Tyskland och Finland leder, medan många andra europeiska…
Bayern är en av Tysklands mest välmående delstater – känd inte bara för BMW, utan också för att ha lyckats digitalisera skolan på ett sätt som andra kan avundas. Till skillnad från Stockholms stad, där över en miljard skattekronor försvann på ett misslyckat IT-projekt, har Bayern satsat på en lösning byggd på öppen källkod. Resultatet…
Tidigare denna månad presenterade vi ett inlägg om hur man återbrukar en uttjänt dator och förvandlar den till en dedikerad diskförstörare med webbgränssnitt. Artikeln beskrev en lösning där en gammal maskin utrustas med ett skriptbaserat webbgränssnitt för att hantera radering av hårddiskar lokalt och fjärrstyrt. För mer information om hur systemet byggs upp – se…