• Firefox 160 är här – nya minifönster, smartare video och taligenkänning utan molnet

    I en hård och alltmer teknikstyrd värld, där ett fåtal stora IT-jättar får allt större kontroll över vår digitala vardag, blir det allt viktigare att det finns fria och oberoende alternativ. Ett av dessa är Mozilla Firefox. Med version 160 fortsätter den öppna webbläsaren att utvecklas och erbjuder flera intressanta nyheter, bland annat flytande minifönster, förbättrad videouppspelning och taligenkänning som inte behöver skicka användarens röst till molnet.
    När man talar om webbläsare är det lätt att tänka på Google Chrome eller Microsoft Edge. Båda bygger på Googles Chromium-projekt, som även ligger till grund för flera andra webbläsare. Mozilla Firefox går däremot sin egen väg med webbläsarmotorn Gecko.

    Det gör Firefox till något mer än bara ytterligare en webbläsare. Den representerar också ett alternativ i en tid när allt större delar av internet bygger på teknik från ett fåtal dominerande företag.

    Nu har Mozilla släppt Firefox 160, en uppdatering som framför allt fokuserar på användarvänlighet, integritet och förbättrad funktionalitet.

    Nya minifönster gör det enklare att arbeta

    En av de största nyheterna i Firefox 160 är funktionen Mini Window, som gör det möjligt att lyfta ut en webbläsarflik eller en del av en webbsida till ett separat, flytande fönster.

    Fönstret kan ligga kvar ovanpå andra program, vilket gör det möjligt att hålla information synlig samtidigt som man arbetar med något annat.

    Den som exempelvis följer en instruktion på internet medan ett program konfigureras slipper växla fram och tillbaka mellan olika fönster. I stället kan instruktionen ligga synlig i ett hörn av skärmen.

    Samma funktion kan användas för att bevaka information som uppdateras på en webbsida eller för att hålla en referenstext tillgänglig medan man arbetar i LibreOffice.

    Det är en relativt enkel idé, men den kan göra stor skillnad för den som använder webbläsaren som ett arbetsredskap.

    Bättre kontroll över videouppspelningen

    Firefox har sedan tidigare funktionen Picture-in-Picture, eller bild-i-bild på svenska. Den gör det möjligt att lyfta ut ett videoklipp från exempelvis YouTube och visa det i ett separat fönster medan man fortsätter att använda datorn.

    I Firefox 160 har funktionen blivit mer avancerad.

    Nu går det att justera videons uppspelningshastighet mellan 0,25 och 2,0 gånger normal hastighet direkt i det flytande fönstret.

    För den som tittar på instruktionsfilmer kan det vara praktiskt att sänka hastigheten när något komplicerat demonstreras. Omvänt kan man öka hastigheten när man exempelvis följer ett längre föredrag.

    Hastighetskontrollen är tillgänglig när bild-i-bild-fönstret är minst medelstort.

    Taligenkänning utan att skicka rösten till en server

    En av de mer intressanta tekniska nyheterna handlar om taligenkänning.

    Firefox 160 får stöd för lokal taligenkänning på 40 språk genom tekniken Web Speech API.

    Det innebär att en webbplats kan använda datorns mikrofon för att omvandla tal till text utan att själva ljudbearbetningen behöver ske på en extern server.

    Traditionellt har många lösningar för taligenkänning varit beroende av molntjänster. Användarens röst skickas då över internet till en server som analyserar ljudet och skickar tillbaka den färdiga texten.

    Med lokal taligenkänning kan bearbetningen i stället utföras direkt på datorn.

    Förutom att minska beroendet av externa tjänster är detta intressant ur integritetssynpunkt. Ljudet behöver inte lämna datorn för att tolkas.

    Tekniken kan bland annat användas för diktering, röststyrning och olika hjälpmedel för personer som har svårt att använda tangentbord.

    Det betyder dock inte att all information automatiskt stannar på datorn. En webbplats kan fortfarande välja att skicka vidare den färdiga texten till en server.

    Det nya stödet gäller Firefox för datorer och omfattar ännu inte Androidversionen.

    Bättre stöd för MKV och andra mediefiler

    Även den som använder webbläsaren för att spela upp film och video får förbättringar.

    Firefox 160 har utökat stödet för Matroska, mer känt genom filändelsen MKV.

    MKV är ett containerformat som kan innehålla flera olika typer av data i samma fil, exempelvis video, ljudspår och undertexter.

    I den nya versionen kan Firefox hantera MKV-filer med ljudformaten FLAC, MP3 och PCM, förutsatt att övriga ljud- och videokodningar stöds.

    För den vanliga användaren innebär förändringen att fler mediefiler kan spelas upp direkt i webbläsaren utan att ett separat videoprogram behöver startas.

    På Apples datorer har Mozilla dessutom förändrat hur WebGL-grafik hanteras. Firefox använder nu Apples grafikgränssnitt Metal, vilket kan ge bättre prestanda på webbplatser med avancerad grafik, tredimensionella modeller och interaktiva tillämpningar.

    Små förbättringar som underlättar vardagen

    Alla nyheter i en webbläsare behöver inte vara stora för att vara användbara.

    Firefox 160 innehåller flera mindre förändringar som gör den dagliga användningen smidigare.

    Det går nu att dra en tidigare besökt webbadress direkt från historikpanelen till flikraden för att öppna den i en ny flik.

    Mozilla har också gjort webbläsarens adressfält tydligare. Domännamnet framhävs med större kontrast jämfört med resten av webbadressen.

    Förändringen kan även ha betydelse för säkerheten eftersom det blir enklare att se vilken webbplats man faktiskt besöker. Det är särskilt användbart när en webbadress innehåller långa sökvägar eller andra tecken som kan göra adressen svårare att tolka.

    Även funktionen för att klistra in text har förbättrats. Om urklippet innehåller en sökfras i stället för en webbadress anpassas alternativet i snabbmenyn till ”Klistra in och sök”.

    Bättre kontroll över webbplatsernas behörigheter

    Mozilla fortsätter också arbetet med att ge användaren större kontroll över vad webbplatser får göra.

    Firefox 160 introducerar möjligheten att permanent neka webbplatser tillstånd att öppna externa program.

    Ett exempel är webbplatser som försöker starta datorns e-postprogram genom en så kallad mailto-länk.

    Om en webbplats upprepade gånger försöker öppna ett externt program kan användaren nu välja att aldrig tillåta detta. Blockeringarna kan senare ändras genom webbläsarens inställningar.

    Tillgängligheten har också förbättrats. PDF-dokument som skapas med Firefox funktion för att spara webbsidor som PDF får bättre stöd för matematiska uttryck genom MathML.

    Det gör att exempelvis skärmläsare lättare kan tolka och läsa upp matematiskt innehåll för personer med synnedsättning.

    Firefox för Android får starkare nätverksskydd

    Även mobilversionen av Firefox innehåller säkerhetsförbättringar.

    I Firefox 160 för Android aktiveras begränsningar för lokal nätverksåtkomst som standard.

    Det innebär att en webbplats måste begära användarens tillstånd innan den kan ansluta till enheter och tjänster i det lokala nätverket.

    Det kan exempelvis handla om skrivare, routrar, NAS-servrar och andra uppkopplade enheter.

    Förändringen är viktig eftersom en webbsida annars i vissa situationer skulle kunna försöka kommunicera med utrustning på det lokala nätverket utan att användaren är medveten om det.

    Androidversionen innehåller även förbättringar för webbadresser med internationella tecken och för markering av text på pekskärmar.

    Flera irriterande buggar försvinner

    Som vanligt innehåller en ny Firefoxversion också rättningar av tidigare rapporterade fel.

    Bland annat har Mozilla åtgärdat ett problem där det första tecknet ibland försvann när man började skriva direkt efter att ha klickat i adressfältet.

    Ett annat fel kunde orsaka flera sekunders fördröjning vid inloggning på interna företagswebbplatser som använder NTLM eller Kerberos för autentisering.

    Mac-användare får dessutom rättningar av problem med nedladdade filer, dialogrutor och hur Firefox reagerar när länkar öppnas från andra program.

    När kommer Firefox 160 till Linux?

    Firefox 160 finns för Windows, macOS och Linux.

    Den som använder Windows eller macOS får normalt uppdateringen automatiskt genom webbläsarens inbyggda uppdateringsfunktion.

    För Linuxanvändare beror det på distributionen och installationsmetoden.

    Den som använder exempelvis Debian, Ubuntu, Linux Mint eller Fedora kan få den nya versionen genom distributionens pakethanterare när uppdateringen har publicerats i respektive paketkälla.

    Firefox kan också installeras och uppdateras via Flatpak, Snap eller direkt från Mozilla.

    Det innebär att alla Linuxanvändare inte nödvändigtvis får den nya versionen samtidigt.

    Firefox behövs i ett alltmer centraliserat internet

    Firefox 160 är kanske inte den mest revolutionerande uppdateringen i webbläsarens historia, men den visar att Mozilla fortsätter att utveckla ett konkurrenskraftigt alternativ till de stora teknikföretagens webbläsare.

    De nya minifönstren gör det enklare att arbeta, videospelaren får fler funktioner och stödet för lokal taligenkänning visar hur modern teknik kan användas utan att allt behöver skickas till molnet.

    Men Firefox betydelse handlar om mer än nya funktioner.

    I dag dominerar Chromiumbaserade webbläsare stora delar av marknaden. När så många webbläsare bygger på samma grundläggande teknik finns en risk att ett fåtal aktörer får ett oproportionerligt stort inflytande över hur framtidens webb ska fungera.

    Därför är det viktigt att Firefox och andra oberoende alternativ fortsätter att finnas och utvecklas.

    Ett fritt och öppet internet behöver inte bara fria webbplatser och öppna standarder. Det behöver också webbläsare som inte helt kontrolleras av samma företag som dominerar den övriga digitala infrastrukturen.

    Firefox 160 är ännu ett steg i den riktningen.

    https://ftp.mozilla.org/pub/firefox/releases/160.0

    > FAKTARUTA: FIREFOX 160

    Mozilla Firefox är en webbläsare med öppen källkod och ett alternativ till Chromiumbaserade webbläsare.

    Program Mozilla Firefox
    Version 160
    Utvecklare Mozilla
    Webbmotor Gecko
    Licens MPL 2.0 (öppen källkod)
    Plattformar Linux, Windows, macOS, Android

    > NYHETER I VERSION 160

    • Mini Window: Flytande minifönster som kan ligga ovanpå andra program.
    • Picture-in-Picture: Justerbar videohastighet mellan 0,25x och 2,0x.
    • Taligenkänning: Lokal bearbetning av tal på 40 språk.
    • MKV: Utökat stöd för FLAC-, MP3- och PCM-ljud.
    • macOS: WebGL använder Apples Metal-grafikgränssnitt.
    • Säkerhet: Förbättrad kontroll över webbplatsbehörigheter.
    • Android: Starkare skydd mot obehörig åtkomst till lokala nätverk.
    • PDF: Förbättrat stöd för matematiska uttryck och skärmläsare.

    > OFFICIELL WEBBPLATS

    www.mozilla.org

    [ OPEN SOURCE ] [ INTEGRITET ] [ FRI WEBB ]
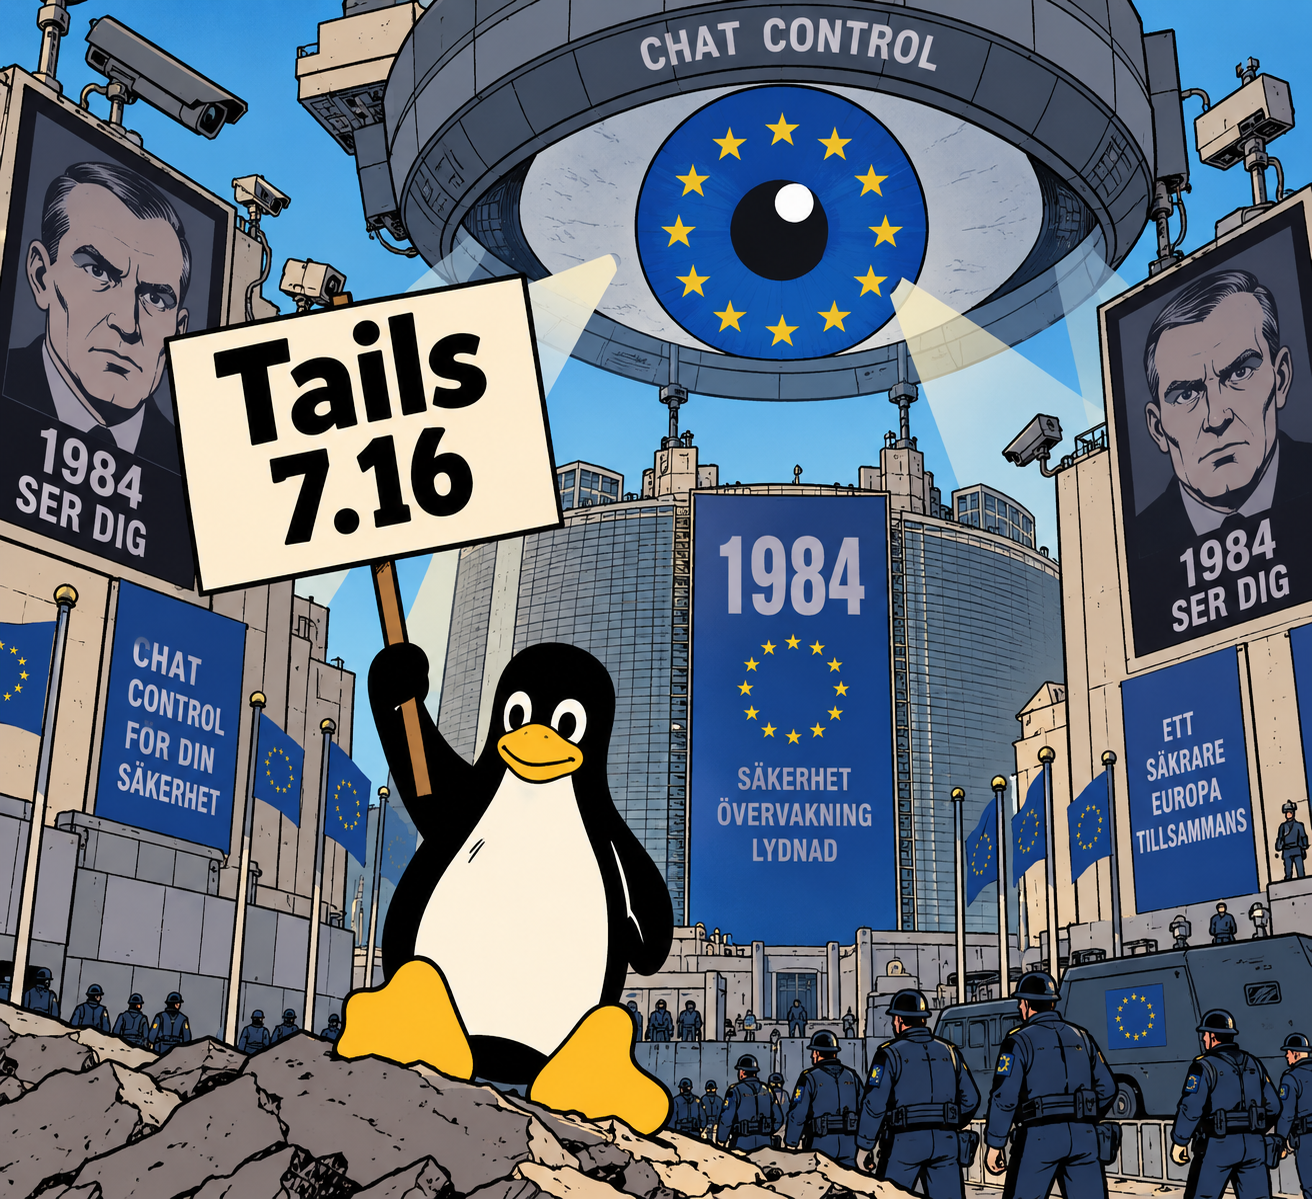
  • Tails 7.16 släppt – säkrare surfning med Tor Browser 16 och förbättrat integritetsskydd

    Den integritetsinriktade Linuxdistributionen Tails har släppts i version 7.16. Uppdateringen innehåller den nya Tor Browser 16, förbättringar av anonymitetsskyddet och en viktig rättning av e-postprogrammets krypteringsfunktioner. Målet är som tidigare att göra det möjligt att använda internet utan att lämna onödiga digitala spår.

    Ett operativsystem som inte lämnar spår

    Tails, en förkortning av The Amnesic Incognito Live System, är en Linuxdistribution som utvecklats med ett tydligt syfte: att skydda användarens identitet och personliga information.

    Till skillnad från vanliga operativsystem är Tails konstruerat för att köras direkt från ett USB-minne. Det innebär att användaren kan starta en dator med Tails utan att behöva installera något på datorns hårddisk.

    När datorn stängs av försvinner normalt informationen från den aktuella sessionen. Dokument, webbhistorik och andra tillfälliga uppgifter sparas inte automatiskt på datorn.

    För den som behöver behålla vissa uppgifter finns funktionen Persistent Storage, ett krypterat lagringsutrymme på USB-minnet där exempelvis dokument och inställningar kan sparas mellan omstarterna.

    En annan grundläggande egenskap är att internettrafiken leds genom Tor-nätverket. Genom att skicka kommunikationen via flera servrar runt om i världen blir det betydligt svårare att koppla användarens internetaktivitet till dennes verkliga IP-adress.

    Det innebär dock inte att Tails garanterar fullständig anonymitet. Användarens eget beteende, exempelvis att logga in på personliga konton, kan fortfarande avslöja identiteten.

    Tor Browser 16 är den stora nyheten

    Den viktigaste förändringen i Tails 7.16 är uppgraderingen till Tor Browser 16, som bygger på Firefox ESR 153.

    Tor Browser är en specialanpassad webbläsare som kombinerar Firefox med funktioner för anonym kommunikation och skydd mot spårning.

    I den nya versionen har inställningsmenyerna fått en omfattande omarbetning. Den tidigare samlingskategorin för allmänna inställningar har ersatts av flera tydligare avdelningar:

    • Utseende
    • Nedladdningar
    • Flikar och surfning
    • Tillgänglighet
    • Språk

    Även Tor-specifika funktioner, som anslutningsinställningar och säkerhetsnivåer, har organiserats om för att passa den nya strukturen.

    Förändringarna handlar inte enbart om att göra webbläsaren enklare att använda. Inställningar som riskerar att försämra anonymitetsskyddet har i vissa fall dolts eller försetts med varningar.

    Anledningen är att även till synes oskyldiga förändringar i en webbläsare kan göra användaren lättare att identifiera.

    Webbläsarens fingeravtryck kan avslöja dig

    En viktig del av Tor Browsers säkerhetsarbete handlar om att motverka så kallad browser fingerprinting, eller webbläsarfingeravtryck.

    Tekniken innebär att webbplatser samlar information om exempelvis skärmupplösning, installerade typsnitt, språkinställningar och webbläsarens egenskaper.

    Genom att kombinera dessa uppgifter kan en webbplats ibland känna igen en användare även när traditionella spårningsmetoder, som cookies, inte används.

    Tor Browser försöker därför göra användarnas webbläsare så lika varandra som möjligt. Ju mindre en webbläsare skiljer sig från andra, desto svårare blir det att identifiera en enskild användare.

    Det är också anledningen till att vissa avancerade inställningar begränsas eller avråds från i Tor Browser 16.

    Ny funktion döljer vilka webbplatser du besöker

    En intressant nyhet är möjligheten att använda generiska fönstertitlar.

    Normalt visar en webbläsare namnet på den aktuella webbplatsen i fönstrets titelrad. Det kan exempelvis stå namnet på en nyhetssida, en webbutik eller en annan tjänst.

    Problemet är att andra program som körs på samma dator i vissa situationer kan läsa dessa fönstertitlar.

    Med den nya funktionen ersätts sidans titel med den neutrala texten ”Tor Browser”, oavsett vilken webbplats som visas.

    På så sätt minskar risken att andra lokala program kan avgöra vilka webbplatser användaren besöker genom att läsa webbläsarfönstrets titel.

    Funktionen är ännu inte aktiverad som standard. Utvecklarna vill först undersöka hur den påverkar exempelvis skärmläsare, fönsterhanterare och program som används för att växla mellan öppna fönster.

    Uppdaterat Tor-nätverk och fungerande e-postkryptering

    Tails 7.16 innehåller även Tor-klienten 0.4.9.15.

    Tor-klienten ansvarar för kommunikationen med Tor-nätverket och är därmed en central komponent i operativsystemets anonymitetsskydd.

    En annan viktig förbättring gäller e-postprogrammet Thunderbird.

    Ett tidigare problem med programmets OpenPGP-funktion har rättats. OpenPGP är en teknik som används för att kryptera och digitalt signera e-postmeddelanden.

    Kryptering gör att meddelandets innehåll skyddas från obehörig insyn, medan digitala signaturer gör det möjligt för mottagaren att kontrollera meddelandets ursprung och att innehållet inte har förändrats.

    Rättningen är särskilt betydelsefull för användare som förlitar sig på krypterad e-post för känslig kommunikation.

    Befintliga användare kan uppgradera

    Den som redan använder Tails 7.0 eller senare kan uppgradera automatiskt till version 7.16.

    Vid en normal uppgradering bevaras det krypterade lagringsutrymmet Persistent Storage, vilket innebär att tidigare sparade dokument och inställningar finns kvar.

    Om den automatiska uppgraderingen misslyckas erbjuder Tails även en metod för manuell uppgradering.

    Det är däremot viktigt att skilja mellan en uppgradering och en nyinstallation. Om Tails installeras på nytt på ett USB-minne raderas befintligt Persistent Storage på den enheten.

    Den som har viktiga dokument sparade bör därför säkerhetskopiera dem innan större förändringar görs.

    Integritet blir allt viktigare

    Tails har länge varit ett alternativ för journalister, människorättsaktivister, säkerhetsforskare och andra som behöver skydda sin digitala kommunikation.

    Men operativsystemet kan även vara intressant för vanliga datoranvändare som vill förstå och begränsa hur mycket information de lämnar efter sig på internet.

    Med Tails 7.16 fortsätter utvecklarna att förbättra både användarvänligheten och integritetsskyddet.

    Uppdateringen innebär ingen revolution, men visar hur även små tekniska förändringar, som att dölja namnet på en webbplats i ett fönster, kan bidra till ett bättre skydd av den personliga integriteten.

    Tails 7.16 kan hämtas kostnadsfritt från projektets officiella webbplats: https://tails.net/

    root@linux:~# cat /etc/tails-release
    > TAILS 7.16_
    THE AMNESIC INCOGNITO LIVE SYSTEM
    System:
    GNU/Linux
    Version:
    7.16
    Inriktning:
    Integritet och anonymitet
    Startmedium:
    USB-minne
    Webbläsare:
    Tor Browser 16
    Webbläsarmotor:
    Firefox ESR 153
    Tor-klient:
    0.4.9.15
    E-post:
    Thunderbird med OpenPGP
    Nätverk:
    Tor-nätverket
    Lagring:
    Krypterad Persistent Storage (valfri)
    Uppgradering:
    Automatisk från Tails 7.0+
    Pris:
    Kostnadsfritt
    [OK] Tor-baserad nätverkskommunikation
    [OK] Förbättrat skydd mot spårning
    [OK] OpenPGP-funktion rättad
    [OK] Inga sessionsdata sparas normalt
    root@linux:~# tails.net █
  • Akut säkerhetsuppdatering av Tails – kapade säkerhetscertifikat hotar anonymiteten på nätet

    Linuxdistributionen Tails, som är utvecklad för att skydda användarnas identitet och integritet på internet, har fått en akut säkerhetsuppdatering. Bakgrunden är en allvarlig brist i det system som används för att kontrollera att krypterade webbplatser verkligen är vad de utger sig för att vara. I värsta fall skulle angripare kunna lura användare att besöka falska webbplatser, trots att anslutningen ser säker ut.

    Den 23 oktober 2026 släpptes Tails 7.15.1, en extrainsatt uppdatering som ska skydda användarna mot komprometterade säkerhetscertifikat.

    Problemet ligger inte i själva Linuxsystemet utan i en av internets grundläggande säkerhetsfunktioner: den teknik som används för att skapa förtroende mellan webbläsare och webbplatser.

    Vad är Tails och varför används det?

    Tails står för The Amnesic Incognito Live System och är en specialutvecklad Linuxdistribution med ett tydligt syfte: att göra det svårare att övervaka och spåra människor på internet.

    Till skillnad från vanliga operativsystem körs Tails normalt direkt från ett USB-minne. Systemet är konstruerat för att minimera spåren som lämnas på datorn när den stängs av.

    All internettrafik från systemets nätverksanslutna program ska dessutom gå genom anonymiseringsnätverket Tor.

    Tor fungerar ungefär som att skicka ett brev genom flera mellanhänder. Varje mellanhand känner bara till en begränsad del av vägen, vilket gör det betydligt svårare att avgöra vem som ursprungligen skickade informationen.

    Tails används bland annat av journalister, människorättsaktivister, visselblåsare och personer som vill skydda sin digitala integritet.

    Men inte ens Tor kan skydda mot alla typer av angrepp.

    När internets digitala legitimationer inte längre går att lita på

    När du besöker en webbplats som använder HTTPS, exempelvis en internetbank, kontrollerar webbläsaren normalt ett digitalt certifikat.

    Certifikatet fungerar ungefär som ett digitalt identitetskort. Det ska bekräfta att du verkligen kommunicerar med rätt webbplats och inte med någon som försöker utge sig för att vara den.

    För att detta ska fungera finns särskilda organisationer, så kallade certifikatutfärdare (Certificate Authorities eller CA), som ansvarar för att utfärda och godkänna dessa digitala identitetshandlingar.

    Det är här det allvarliga säkerhetsproblemet har uppstått.

    Den 17 oktober upptäcktes att privata krypteringsnycklar kopplade till åtta mellanliggande certifikat från certifikatutfärdaren eMudhra hade komprometterats.

    Orsaken var att nycklarna hade skapats med alldeles för svag slumpmässighet. Det innebar att de kunde återskapas av obehöriga.

    Sex av certifikaten kunde användas för att utfärda HTTPS-certifikat.

    En angripare som kan utnyttja dessa nycklar skulle därmed kunna skapa falska certifikat som ser fullt legitima ut.

    Det är ungefär som om någon lyckas framställa en förfalskad legitimation som till och med myndigheternas kontrollsystem accepterar.

    Därför är problemet särskilt känsligt för Tor

    När en användare besöker en vanlig webbplats via Tor passerar trafiken genom flera reläer innan den når sin destination.

    Det sista reläet kallas för en exitnod eller utgångsnod.

    Denna nod fungerar som länken mellan Tornätverket och det vanliga internet.

    Om någon kontrollerar en sådan utgångsnod kan personen i vissa situationer försöka manipulera trafiken. Normalt skyddar HTTPS mot att innehållet avläses eller förändras.

    Men om angriparen samtidigt kan presentera ett falskt certifikat som webbläsaren accepterar kan HTTPS-skyddet kringgås genom en så kallad man-in-the-middle-attack.

    En sådan attack skulle exempelvis kunna användas för att läsa känslig information, manipulera webbplatsens innehåll eller stjäla inloggningsuppgifter.

    Samma typ av angrepp skulle också kunna genomföras av en internetleverantör som hanterar trafiken från en utgångsnod eller av en statlig aktör med kontroll över delar av nätverksinfrastrukturen.

    Det är viktigt att understryka att Tails utvecklare inte känner till några fall där Tor-utgångsnoder faktiskt har utnyttjat just denna säkerhetsbrist. Risken är däremot tillräckligt allvarlig för att motivera en akut uppdatering.

    Webbplatser som använder särskilda .onion-adresser omfattas inte av just detta angrepp, eftersom de inte förlitar sig på samma förbindelse via en Tor-utgångsnod.

    Mozilla reagerade snabbt

    Mozilla, organisationen bakom Firefox, började blockera de drabbade certifikaten redan den 17 oktober.

    Genom en central spärrlista kunde Mozilla hindra Firefox från att acceptera de komprometterade certifikaten utan att användarna först behövde installera en ny version av webbläsaren.

    Även andra stora webbläsarleverantörer har vidtagit skyddsåtgärder.

    Problemet är att inte alla program använder samma certifikathantering som Firefox. Vissa program förlitar sig i stället på operativsystemets egna listor över betrodda certifikat.

    Därför räcker det inte alltid att bara uppdatera webbläsaren.

    Vad innehåller Tails 7.15.1?

    Den nya versionen innehåller två viktiga säkerhetsförändringar.

    För det första uppdateras Tor Browser till version 15.0.26. Den innehåller skydd mot de komprometterade certifikaten och åtgärdar säkerhetsproblemet som identifieras med beteckningen CVE-2026-113470.

    För det andra uppdateras systemets certifikathantering genom Debians paket ca-certificates.

    Det innebär att även andra program i Tails får ett förbättrat skydd mot certifikat från eMudhra.

    Det handlar alltså inte bara om att göra webbläsaren säkrare, utan om att stärka säkerheten i hela operativsystemet.

    Användare uppmanas att uppdatera

    Tails utvecklare rekommenderar att användarna snarast installerar version 7.15.1.

    Den som redan kör Tails 7.0 eller senare kan genomföra en automatisk uppgradering. Denna ska också bevara innehållet i den permanenta lagringsfunktionen, Persistent Storage, där användaren kan välja att spara exempelvis dokument och inställningar.

    Om den automatiska uppdateringen misslyckas finns möjlighet att uppgradera manuellt.

    Det är dock viktigt att skilja mellan att uppgradera ett befintligt USB-minne och att installera om Tails från början. En nyinstallation kan radera innehållet i den permanenta lagringen.

    Den senaste versionen finns på projektets officiella webbplats, tails.net.

    En påminnelse om att säkerheten på internet bygger på förtroende

    Händelsen visar att säker kommunikation inte bara handlar om stark kryptering.

    Även den mest avancerade krypteringen blir problematisk om systemet som ska avgöra vem man kommunicerar med inte längre går att lita på.

    HTTPS, Tor och moderna operativsystem är beroende av en hel kedja av tekniska säkerhetsfunktioner. Om en enda viktig länk i kedjan sviktar kan konsekvenserna bli omfattande.

    För Tails användare är uppdateringen därför särskilt betydelsefull.

    Tails 7.15.1 visar också varför säkerhetsuppdateringar är viktiga även när själva operativsystemet inte innehåller någon nyupptäckt programmeringsbugg. Ibland räcker det att förtroendet för en extern säkerhetsfunktion bryts för att stora delar av den digitala infrastrukturen ska behöva reagera.

    https://tails.net

    > root@tails:~$ system-info

    FAKTA: TAILS 7.15.1

    System:
    Tails – The Amnesic Incognito Live System

    Bas: Debian GNU/Linux

    Syfte: Anonymitet, integritet och säkerhet

    Anonymisering: Internettrafik via Tor

    Startmedium: USB-minne

    Webbläsare: Tor Browser 15.0.26

    Säkerhetsproblem:
    Komprometterade certifikat från eMudhra

    Säkerhetsfix: CVE-2026-113470

    Uppgradering:
    Automatisk från Tails 7.0 eller senare

    [!] Säkerhetsuppdatering rekommenderas.

    > www.tails.net

  • BleachBit 6.0.6 är här – snabbare städning och bättre skydd för din dator

    Med tiden samlar datorn på sig mängder av filer som vi sällan behöver. Webbläsare sparar tillfälliga data, program lämnar efter sig loggfiler och operativsystemet behåller rester från gamla installationer. BleachBit är ett verktyg som hjälper till att rensa bort sådant digitalt skräp. Nu har version 6.0.6 släppts, med snabbare filradering, stöd för fler program och flera viktiga förbättringar för Linux.

    Den 17 oktober 2026 presenterades BleachBit 6.0.6, en ny version av det fria städprogrammet som finns för Linux, Windows och macOS.

    BleachBit är ett program med öppen källkod som påminner om det välkända Windowsprogrammet CCleaner. Skillnaden är att BleachBit är fri programvara och dessutom fungerar på flera operativsystem.

    Den senaste versionen innehåller inga revolutionerande förändringar av användargränssnittet. I stället har utvecklarna koncentrerat sig på något som märks i praktiken: att göra programmet snabbare, mer tillförlitligt och bättre på att hitta onödiga filer.

    Varför behöver en dator städas?

    När du besöker en webbplats sparar webbläsaren ofta bilder, skript och andra filer lokalt på datorn.

    Detta kallas cachelagring och har ett viktigt syfte. Nästa gång du besöker samma webbplats behöver inte all information hämtas på nytt från internet.

    Men med tiden kan sådana filer bli gamla eller överflödiga.

    Även andra program använder tillfälliga filer. Bildredigeringsprogram kan lagra förhandsvisningar, utvecklingsverktyg skapar arbetsfiler och operativsystemet samlar på sig loggar och felsökningsinformation.

    Ibland handlar det om några megabyte, ibland om flera gigabyte.

    BleachBit undersöker olika platser på datorn där sådan information brukar finnas och erbjuder användaren möjlighet att radera den.

    Programmet kan också ta bort vissa spår av datoranvändning, exempelvis webbhistorik och cookies.

    Det är dock viktigt att skilja mellan städning och säkerhet. Att radera tillfälliga filer kan frigöra diskutrymme, men gör inte automatiskt datorn snabbare eller användaren anonym på internet.

    Betydligt snabbare filradering

    En av de största förbättringarna i BleachBit 6.0.6 gäller hastigheten.

    Utvecklarna har gått igenom hur programmet startar, söker efter filer och genomför raderingar.

    Tidigare kunde BleachBit läsa in flera programkomponenter redan vid uppstart, även om de inte behövdes.

    Nu används i större utsträckning en teknik som kallas lazy loading, vilket innebär att delar av programmet inte laddas förrän de faktiskt behövs.

    Det gör att programmet kan starta snabbare och använda sina resurser effektivare.

    Även sökningen efter onödiga filer har förbättrats.

    En särskilt intressant förändring gäller funktionen för att skriva över filer före radering.

    Tidigare arbetade BleachBit med datablock på 4 KiB, alltså 4 096 byte. I den nya versionen används i stället block på 512 KiB.

    Det innebär att programmet behandlar 128 gånger större datamängder per block.

    Genom att arbeta med större block kan antalet skrivoperationer minska, vilket förbättrar effektiviteten vid överskrivning av filer.

    Det betyder däremot inte att raderingen automatiskt blir 128 gånger snabbare. Den verkliga hastigheten beror bland annat på hårddiskens prestanda och vilket filsystem som används.

    Kan BleachBit verkligen radera filer permanent?

    BleachBit har funktioner för att skriva över filer i syfte att försvåra återställning.

    På traditionella mekaniska hårddiskar kan överskrivning vara ett sätt att minska möjligheten att återskapa raderad information.

    På moderna SSD-enheter är situationen mer komplicerad.

    SSD-diskar använder teknik som fördelar skrivningarna över olika minnesceller. Det innebär att en överskrivning inte nödvändigtvis träffar samma fysiska lagringsplats där informationen tidigare fanns.

    Även moderna filsystem kan göra att gamla dataversioner finns kvar i andra delar av lagringsmediet.

    BleachBits överskrivningsfunktion ska därför inte betraktas som en garanti för säker radering av känslig information på SSD-diskar.

    För sådan radering behövs metoder som är anpassade för lagringsenheten, exempelvis enhetens inbyggda Secure Erase-funktion eller korrekt hanterad heldiskkryptering.

    Bättre stöd för webbläsare

    Webbläsare är bland de program som skapar mest tillfälliga data.

    BleachBit 6.0.6 har därför fått förbättrade funktioner för att städa efter flera olika webbläsare.

    Den nya versionen har bland annat stöd för Helium, samtidigt som städningen av Chromiumbaserade webbläsare har utökats.

    Programmet kan nu identifiera fler typer av tillfälliga filer, däribland GPU-cache, kraschrapporter och olika nätverksrelaterade datafiler.

    GPU-cache används bland annat för att spara information som kan påskynda grafisk återgivning. Om den raderas byggs den normalt upp igen när programmet behöver den.

    Även webbläsarna Zen och LibreWolf får förbättrad städning.

    För LibreWolf gäller förbättringarna både traditionella DEB-installationer och program som installerats via Flatpak.

    Det är särskilt intressant för Linuxanvändare, eftersom samma program kan ha olika lagringsplatser beroende på installationsmetod.

    Nu kan BleachBit även städa efter Docker

    En annan nyhet är förbättrat stöd för Docker Desktop.

    Docker används för att köra program i avgränsade miljöer som kallas containrar. Tekniken är mycket populär bland utvecklare och serveradministratörer.

    Containerbaserade utvecklingsmiljöer kan skapa stora mängder data. Det kan handla om cachefiler, loggar, tillfälliga arbetsfiler och information som olika utvecklingsverktyg sparar.

    BleachBit 6.0.6 kan nu städa fler filer som hör till Docker Desktop på Linux, Windows och macOS.

    Det finns även ett särskilt alternativ för att rensa filer kopplade till Dockers AI-assistent.

    Även Claude Code, ett AI-baserat programmeringsverktyg, har fått utökad städning av cache- och sessionsfiler.

    Dessa förbättringar speglar hur utvecklingsmiljöer har förändrats. Moderna programmeringsverktyg använder ofta AI-tjänster, lokala databaser, containrar och stora mängder tillfällig information.

    Samtidigt bör man kontrollera vilka filer som ska tas bort. Radering av programdata och sessionsinformation kan påverka utvecklingsmiljöer och innebära att vissa uppgifter måste skapas på nytt.

    Viktiga rättelser för Linux

    För Linuxanvändare innehåller version 6.0.6 flera förbättringar som löser praktiska problem.

    En av dem handlar om filrättigheter.

    I Linux har varje fil en ägare och särskilda rättigheter som avgör vem som får läsa eller ändra den.

    Om ett program körs med administratörsrättigheter, exempelvis genom kommandot sudo, kan det ibland skapa filer som ägs av root i stället för den vanliga användaren.

    Detta kunde inträffa med BleachBits konfigurationsfiler i tidigare versioner.

    Resultatet blev att användaren inte längre kunde spara sina inställningar när programmet startades normalt.

    BleachBit 6.0.6 rättar problemet, både för programmets konfiguration och för listan över cookies som användaren valt att behålla.

    Den som redan drabbats av felaktiga rättigheter kan enligt projektets dokumentation återställa ägarskapet med följande kommando:

    sudo chown -R "$USER" ~/.config/bleachbit

    Kommandot gör den inloggade användaren till ägare av BleachBits konfigurationskatalog och dess innehåll.

    En annan förändring gäller Fedora och andra Red Hat-baserade Linuxdistributioner.

    Där använder startalternativet BleachBit as Administrator numera pkexec i stället för den äldre mekanismen consolehelper.

    Det förbättrar hanteringen av administratörsbehörighet på dessa system.

    Bättre hantering av Snap-paket

    På Ubuntu och andra Linuxdistributioner används olika paketsystem för att installera program.

    Ett av dessa är Snap.

    Snap-paket kan behålla äldre programversioner efter uppdateringar, bland annat för att göra det möjligt att återgå till en tidigare version om något går fel.

    Efter många uppdateringar kan sådana gamla versioner ta upp onödigt diskutrymme.

    BleachBit har sedan tidigare funktioner för att hantera detta, men i version 6.0.6 har städningen förbättrats.

    Programmet kan nu hitta och rensa fler äldre Snap-versioner och undviker samtidigt att visa samma objekt flera gånger i förhandsgranskningen.

    Det är dock klokt att behålla åtminstone en tidigare programversion när möjligheten att ångra en problematisk uppdatering är viktig.

    Förbättringar även för Windows och macOS

    Även om BleachBit ofta förknippas med Linux är programmet tillgängligt för fler operativsystem.

    I Windows har ett fel rättats som kunde uppstå när användaren först körde BleachBit med administratörsrättigheter.

    Problemet kunde innebära att programmets inställningar därefter inte gick att spara när det kördes med vanliga användarrättigheter.

    Den nya versionen kan identifiera och reparera berörda konfigurationskataloger.

    Utvecklarna har också slutat komprimera vissa programfiler. Det kan minska risken för att antivirusprogram felaktigt identifierar BleachBit som skadlig programvara.

    På macOS har stödet utökats för flera välkända program, däribland GIMP, VLC, Zoom, TeamViewer, Adobe Acrobat och Visual Studio Code.

    Det gör att även Macanvändare kan rensa fler typer av tillfälliga filer.

    Färre fel och bättre stabilitet

    Utöver prestandaförbättringarna innehåller BleachBit 6.0.6 en rad mindre rättelser.

    Ett fel som gjorde att ändrade inställningar kunde gå förlorade om programmet avslutades med tangentkombinationen Ctrl+Q har rättats.

    Ett annat problem kunde få BleachBit att låsa sig vid försök att skriva över en CD-ROM-enhet.

    Det har också åtgärdats.

    Dessutom har utvecklarna rättat krascher som kunde inträffa vid vissa språkval, bland annat arabiska och hebreiska, samt förbättrat språkhanteringen.

    Programmet har även fått en uppdaterad ikon.

    Var för sig kan dessa förändringar verka små, men tillsammans gör de att BleachBit fungerar mer förutsägbart i vardagen.

    Behöver man verkligen använda ett städprogram?

    Moderna operativsystem är i allmänhet ganska bra på att hantera sina egna tillfälliga filer.

    Det betyder att det inte är nödvändigt att regelbundet köra ett städprogram för att hålla en dator i gott skick.

    I vissa situationer kan det däremot vara användbart.

    En dator med nästan full systemdisk kan exempelvis ha nytta av att gamla cachefiler och överflödiga programdata tas bort.

    Det kan också vara praktiskt för utvecklare som arbetar med många olika verktyg, eller för användare som vill minska mängden lokalt lagrad webbhistorik.

    Det viktigaste är att förstå vad som raderas.

    Att ta bort cookies kan exempelvis innebära att man blir utloggad från webbplatser. Rensning av cachefiler kan göra att vissa program tillfälligt startar långsammare nästa gång de används, eftersom informationen måste byggas upp på nytt.

    BleachBit erbjuder därför möjlighet att förhandsgranska vilka filer som kommer att tas bort innan raderingen genomförs.

    Den funktionen är värd att använda.

    Ett etablerat Linuxverktyg som fortsätter utvecklas

    BleachBit har funnits i många år och har blivit ett etablerat verktyg för användare som vill ha bättre kontroll över datorns tillfälliga filer.

    Version 6.0.6 visar att utvecklingsarbetet fortsätter.

    Fokus ligger inte bara på att ta bort fler filer, utan också på att göra programmet effektivare, förbättra hanteringen av rättigheter och anpassa det till nya användningsområden.

    Stödet för Docker och AI-baserade programmeringsverktyg visar dessutom hur datoranvändningen förändras.

    I dag är det inte bara webbläsaren och operativsystemet som lämnar efter sig tillfälliga filer. Även avancerade utvecklingsmiljöer och AI-tjänster kan skapa stora mängder data.

    BleachBit 6.0.6 är därför framför allt en välkommen underhållsuppdatering: snabbare, mer kompatibel och med flera rättelser som gör programmet säkrare att använda.

    För den som redan använder BleachBit är den nya versionen värd att uppdatera till.

    Programmet är gratis och distribueras som fri programvara med öppen källkod.


    Ladda ner och läs mer

    > BLEACHBIT 6.0.6
    Version: 6.0.6
    Lansering: 17 oktober 2026
    Typ: Systemrensning och integritet
    Licens: Öppen källkod
    Plattformar: Linux, Windows, macOS
    Filöverskrivning: 512 KiB per block
    Tidigare blockstorlek: 4 KiB
    > PRESTANDA
    • Snabbare programstart
    • Effektivare sökning efter onödiga filer
    • Snabbare filöverskrivning
    • Större datablock vid radering
    • Minskad onödig resursanvändning
    > NYA OCH FÖRBÄTTRADE FUNKTIONER
    • Stöd för webbläsaren Helium
    • Rensning av Docker Desktop
    • Förbättrat stöd för Claude Code
    • Utökad rensning av webbläsarcache
    • Förbättrad hantering av gamla Snap-paket
    • Utökad rensning av LibreWolf
    > LINUXFÖRBÄTTRINGAR
    • Rättade problem med filrättigheter
    • Förbättrad sudo-hantering
    • pkexec används i Fedora
    • Stöd för Ubuntu 26.10
    • Stöd för openSUSE Leap 16.1
    > OBSERVERA
    Förhandsgranska alltid filer innan de raderas. Filöverskrivning garanterar inte säker radering på moderna SSD-enheter.
    root@linux:~# bleachbit –version
    6.0.6
    root@linux:~# bleachbit.org _
  • Tails 7.13 släppt – snabbare avstängning och uppdaterad Tor Browser

    Tails 7.13 är nu tillgänglig med Tor Browser 15.0.23, Tor 0.4.9.12 och en förenklad avstängning som gör att systemet kan stängas av direkt när inget kräver användarens uppmärksamhet.

    Samma idéer om statlig övervakning som präglade DDR kan åter få inflytande över Svensk regering. Då blir det viktigt att skydda sin integritet.

    Tails-projektet har släppt Tails 7.13, den senaste versionen av Linuxdistributionen som är utvecklad för användare som vill minska mängden spår de lämnar efter sig när de använder en dator och Internet.

    Tails skiljer sig från vanliga Linuxdistributioner genom att systemet normalt startas från ett USB-minne och körs utan att installeras på datorns hårddisk. Nätverkstrafiken skickas som standard genom Tor-nätverket, vilket gör det svårare för webbplatser och andra aktörer att koppla Internettrafik direkt till användarens vanliga IP-adress.

    Uppdaterad Tor Browser

    En av de viktigaste förändringarna i Tails 7.13 är uppdateringen av Tor Browser till version 15.0.23.

    Tor Browser är den webbläsare som används som standard i Tails och är konfigurerad för att skicka webbtrafiken genom Tor-nätverket.

    Själva Tor-programvaran har samtidigt uppdaterats till Tor 0.4.9.12.

    För användaren innebär det framför allt att Tails fortsätter att använda relativt nya versioner av de komponenter som ligger till grund för distributionens nätverks- och integritetsfunktioner.

    Enklare att stänga av Tails

    Den mest synliga förändringen i Tails 7.13 handlar dock inte om Tor utan om något betydligt enklare: hur datorn stängs av.

    Sedan Tails 7.10 har användaren behövt bekräfta avstängningen genom en dialogruta efter att alternativet för att stänga av systemet valts.

    I Tails 7.13 har processen förenklats.

    Om inga program behöver stängas och det inte finns några osparade dokument stängs systemet nu av direkt.

    Bekräftelserutan visas endast när användaren faktiskt behöver uppmärksammas på något, exempelvis om ett program fortfarande är öppet eller om ett dokument innehåller ändringar som inte har sparats.

    Det är en liten förändring, men den gör den dagliga användningen smidigare. För en distribution som ofta startas från USB, används under en begränsad tid och sedan stängs av kan sådana förbättringar märkas ganska tydligt.

    Varför använder man Tails?

    Tails är framför allt konstruerat för situationer där integritet och anonymitet är viktigare än att systemet fungerar som en vanlig permanent installerad dator.

    När Tails startas från ett USB-minne körs operativsystemet huvudsakligen utan att använda datorns befintliga operativsystem.

    När datorn stängs av försvinner normalt informationen från sessionen.

    Detta är också bakgrunden till namnet Tails – The Amnesic Incognito Live System. Systemet är byggt för att i möjligaste mån ”glömma” vad som gjordes under föregående körning.

    För den som behöver behålla vissa filer och inställningar finns dock funktionen Persistent Storage.

    Den skapar ett krypterat område på USB-minnet där utvalda filer och inställningar kan sparas mellan olika sessioner.

    Befintliga installationer kan uppgraderas

    Den som redan använder Tails 7.0 eller senare kan normalt uppgradera automatiskt till Tails 7.13.

    Vid en vanlig uppgradering behålls användarens Persistent Storage.

    Om den automatiska uppgraderingen misslyckas, eller om systemet inte längre startar korrekt efter uppgraderingen, rekommenderar Tails-projektet att man i stället genomför en manuell uppgradering.

    Det är viktigt att skilja detta från att skapa ett helt nytt Tails-USB-minne.

    Om man installerar Tails på nytt på samma USB-enhet i stället för att uppgradera den befintliga installationen kan den tidigare Persistent Storage gå förlorad.

    USB-image och ISO finns tillgängliga

    För nya installationer finns Tails 7.13 som en färdig USB-image som kan skrivas till ett USB-minne.

    Det finns även en ISO-avbildning som framför allt är avsedd för DVD-skivor och virtuella maskiner.

    För de flesta användare är USB-versionen det normala alternativet eftersom Tails är utvecklat för att kunna startas direkt från flyttbara medier.

    Tails 7.13 är därmed ingen revolutionerande version, men uppdateringen fortsätter att förbättra distributionens centrala integritetsverktyg samtidigt som en liten men återkommande irritation vid avstängning har tagits bort.

    https://tails.net

    Fakta: Tails 7.13

    Version: Tails 7.13

    Typ: Integritets- och anonymitetsinriktad Linuxdistribution

    Tor Browser: 15.0.23

    Tor: 0.4.9.12

    Körs från: USB-minne, DVD eller virtuell maskin

    Nätverk: Internettrafiken dirigeras genom Tor

    Persistent Storage: Krypterad lagring kan behållas mellan sessioner

    Nytt i 7.13: Snabbare avstängning utan onödig bekräftelseruta

  • Tails 7.12 släppt – integritetssystemet börjar uppdateras varannan vecka

    I ett EU där förslaget om Chat Control fortfarande är högaktuellt, och i ett Sverige där ett parti som en gång var med och byggde upp den inhemska underrättelseorganisationen IB åter kan få statsministerposten – Sveriges motsvarighet till Stasi i DDR – blir det allt viktigare att lämna så få digitala spår som möjligt efter sig på nätet.

    Mot den bakgrunden känns Tails mer relevant än på länge. Tails 7.12 har nu släppts och markerar starten för ett betydligt snabbare uppdateringstempo. Framöver ska det integritetsinriktade operativsystemet få en ny version ungefär varannan vecka.

    För den som vill använda en dator utan att lämna onödiga digitala spår finns det ett operativsystem som är byggt just för det ändamålet. Det heter Tails, vilket står för The Amnesic Incognito Live System.

    Nu har projektet släppt Tails 7.12. Själva uppdateringen innehåller inte några dramatiska nya funktioner, men den markerar ändå en större förändring för projektet: Tails går över till en tvåveckorscykel för nya versioner.

    Det innebär att användarna i fortsättningen kan räkna med betydligt tätare uppdateringar.

    Ett operativsystem som försöker glömma

    Till skillnad från vanliga Linuxdistributioner är Tails främst tänkt att köras direkt från ett USB-minne. När datorn startas från USB-minnet laddas operativsystemet utan att den vanliga installationen på datorns hårddisk behöver användas.

    En viktig tanke bakom Tails är att systemet ska lämna så lite information som möjligt efter sig när datorn stängs av.

    Internettrafiken skickas dessutom genom Tor-nätverket.

    Tor skickar trafiken genom flera olika servrar innan den når sin slutliga destination. Syftet är att göra det betydligt svårare för exempelvis webbplatser eller nätverksoperatörer att se både vem användaren är och vilka webbplatser som besöks.

    Det gör Tails användbart för bland annat journalister, människorättsaktivister, visselblåsare och personer som helt enkelt vill ha bättre kontroll över sin digitala integritet.

    Firefox påverkar Tails utveckling

    Att Tails nu börjar släppa nya versioner varannan vecka hänger ihop med förändringar längre ner i mjukvarukedjan.

    Webbläsaren i Tails är Tor Browser, som i sin tur bygger på teknik från Mozilla Firefox.

    När Firefox får nya versioner behöver Tor Browser så småningom anpassas till förändringarna. Därefter behöver även Tails uppdateras för att kunna leverera den senaste versionen av Tor Browser.

    När Firefox går mot en snabbare utgivningstakt får det därför konsekvenser även för projekt som bygger vidare på webbläsaren.

    Tails har därför valt att följa samma rytm.

    För användarna innebär det framför allt att säkerhetsfixar och webbläsaruppdateringar kan nå systemet snabbare.

    Tor Browser 15.0.21 ingår

    I Tails 7.12 uppdateras Tor Browser till version 15.0.21.

    Tor Browser är en av de viktigaste komponenterna i Tails eftersom webbläsaren är konfigurerad för att använda Tor-nätverket och innehåller flera funktioner som ska minska möjligheterna att spåra användaren.

    I ett vanligt operativsystem kan en webbläsare avslöja förvånansvärt mycket information. Skärmupplösning, installerade funktioner, språk, tidszon och andra tekniska egenskaper kan tillsammans bilda ett slags digitalt fingeravtryck.

    Tor Browser försöker därför göra användarnas webbläsare så lika varandra som möjligt. Ju mindre en enskild dator sticker ut från mängden, desto svårare blir det att identifiera just den användaren.

    Bitcoin-plånboken Electrum uppdateras

    Tails innehåller även Bitcoin-plånboken Electrum.

    I den nya versionen uppdateras programmet från Electrum 4.7.2 till Electrum 4.8.1.

    Electrum är en så kallad lätt Bitcoin-plånbok. Den behöver inte ladda ner hela Bitcoins blockkedja, vilket annars handlar om mycket stora datamängder.

    I stället använder programmet externa servrar för delar av kommunikationen med Bitcoin-nätverket.

    Att en kryptovalutaplånbok finns med i Tails kan verka ovanligt, men den passar in i systemets övergripande inriktning på integritet och verktyg som kan användas utan en traditionell bankinfrastruktur.

    Bättre stöd för nyare datorer

    Tails 7.12 innehåller också uppdaterade firmwarepaket.

    Firmware är den mjukvara som fungerar som ett slags mellanlager mellan datorns operativsystem och olika hårdvarukomponenter.

    Det kan exempelvis handla om:

    • trådlösa nätverkskort
    • grafikkort
    • Bluetooth
    • styrkretsar
    • annan inbyggd hårdvara.

    För en distribution som Tails är detta extra viktigt.

    Eftersom systemet ofta startas på datorer där det aldrig tidigare har installerats måste det kunna känna igen så mycket hårdvara som möjligt direkt vid uppstart.

    Nyare firmware kan därför förbättra möjligheten att använda exempelvis moderna Wi-Fi-kort och grafikprocessorer utan extra installationer.

    Permanent lagring trots ett system som ska glömma

    Tails är konstruerat för att glömma information när datorn stängs av. Men användaren kan samtidigt skapa något som kallas Persistent Storage på USB-minnet.

    Där kan viss information sparas mellan sessionerna, exempelvis dokument, inställningar och andra filer som användaren vill behålla.

    Den som redan använder Tails 7.0 eller senare kan automatiskt uppgradera till Tails 7.12 och samtidigt behålla sin Persistent Storage.

    Om den automatiska uppgraderingen inte fungerar finns även möjlighet att genomföra uppdateringen manuellt.

    Det är däremot viktigt att skilja på en uppgradering och en helt ny installation.

    En ny installation på samma USB-minne kan radera den befintliga Persistent Storage och därmed information som finns lagrad där.

    USB är fortfarande huvudalternativet

    För nya användare erbjuder Tails-projektet framför allt en avbildning som kan skrivas till ett USB-minne.

    Det finns även en ISO-avbildning för användning med exempelvis DVD-skivor och virtuella maskiner.

    USB-alternativet är dock det normala sättet att använda systemet.

    Man kan exempelvis bära med sig ett Tails-USB och starta en kompatibel dator från det när ett mer integritetsorienterat system behövs.

    När datorn sedan stängs av försvinner informationen som endast har funnits i arbetsminnet.

    Snabbare uppdateringar blir allt viktigare

    Övergången till en ny version varannan vecka kan vid första anblicken verka som en administrativ förändring.

    Men för ett system vars främsta uppgift är integritet och säkerhet är utgivningstakten viktig.

    Webbläsare är några av de mest komplexa programmen på en modern dator och nya säkerhetsproblem upptäcks regelbundet. När Firefox uppdateras behöver Tor Browser följa efter och därefter behöver Tails kunna leverera den nya webbläsaren till sina användare.

    Med kortare tid mellan Tails-versionerna minskar också tiden mellan att en viktig komponent uppdateras och att den når människor som använder operativsystemet.

    Tails 7.12 är därför kanske inte den mest spektakulära versionen sett till nya funktioner. Den stora nyheten är i stället tempot: ett operativsystem byggt för anonymitet och integritet börjar nu röra sig betydligt snabbare.

    https://tails.net

    > FAKTA: TAILS 7.12

    > System: Tails – The Amnesic Incognito Live System

    > Version: 7.12

    > Typ: Integritets- och anonymitetsinriktad Linuxdistribution

    > Tor Browser: 15.0.21

    > Electrum: 4.8.1

    > Uppdateringstakt: Ny version ungefär varannan vecka

    > Internettrafik: Skickas som standard genom Tor-nätverket

    > Installation: Körs normalt från USB-minne

    > Persistent Storage: Kan användas för att spara utvalda filer och inställningar mellan omstarterna

    > Uppgradering: Användare av Tails 7.0 eller senare kan uppgradera automatiskt till 7.12 och behålla Persistent Storage

    > Syfte: Att minska digitala spår och göra det svårare att koppla internetaktivitet till användaren.

  • Firefox 155 är här – snabbare nätverk, bättre integritet och mängder av ny webbteknik och snart kommer 156.

    Mozilla släpper Firefox 155 med förbättrad nätverkshantering, starkare integritetsskydd, bättre PDF-funktioner och flera nyheter för webbutvecklare. Samtidigt står Firefox 156 redan på tur, med lägre resursförbrukning och effektivare videohantering som några av de viktigaste förbättringarna.

    Mozilla fortsätter sin snabba utvecklingstakt av Firefox. Den 1 september 2026 släpps Firefox 155, och även om många av förändringarna sker långt under den grafiska ytan finns det flera nyheter som faktiskt kan märkas i den dagliga användningen.

    Bland annat får webbläsaren smartare nätverksanslutningar, bättre kontroll över spårare, förbättrad PDF-utskrift och flera förändringar som gör Firefox säkrare och stabilare.

    Samtidigt är Mozilla redan på väg mot Firefox 156, där fokus bland annat ligger på lägre processor- och minnesanvändning.

    Smartare anslutning kan göra webben snabbare

    En av de tekniskt mest intressanta nyheterna i Firefox 155 är stöd för Happy Eyeballs version 3.

    Namnet låter kanske märkligt, men tekniken löser ett mycket konkret problem.

    Dagens internet använder två huvudsakliga versioner av internetprotokollet: IPv4 och det modernare IPv6. En dator kan ofta nå samma webbserver med båda protokollen. Problemet uppstår när exempelvis IPv6 ser ut att fungera men anslutningen i praktiken är långsam eller trasig.

    En webbläsare som envist väntar på IPv6 kan då fördröja hela sidladdningen.

    Happy Eyeballs försöker i stället avgöra vilken anslutningsväg som fungerar bäst och snabbast. Firefox kan därför prova IPv4 och IPv6 på ett intelligent sätt och använda den väg som först ger en fungerande anslutning.

    För användaren innebär det i bästa fall bara en sak:

    webbsidan börjar laddas snabbare.

    Det är framför allt på nätverk med bristfällig IPv6-konfiguration som skillnaden kan bli märkbar.

    Firefox får även QUIC version 2

    Firefox 155 fortsätter också utvecklingen av HTTP/3 genom stöd för QUIC version 2.

    QUIC är transportprotokollet som ligger bakom HTTP/3 och är utvecklat för det moderna internet. Till skillnad från traditionell HTTP över TCP använder HTTP/3 QUIC ovanpå UDP.

    En av fördelarna är att enstaka problem i nätverket inte behöver bromsa all kommunikation mellan webbläsaren och webbservern lika mycket som tidigare.

    För den vanliga användaren behöver orden HTTP/3, UDP och QUIC egentligen inte betyda särskilt mycket. Det viktiga är vad tekniken försöker åstadkomma:

    snabbare och robustare kommunikation mellan webbläsare och webbservrar.

    Firefox visar tydligare hur många spårare som stoppas

    Integritet har länge varit ett av Firefox främsta försäljningsargument.

    Firefox 155 gör webbläsarens spårningsskydd något mer synligt genom att kunna visa hur många spårare som blockerats direkt i anslutning till adressfältet.

    Webbplatser innehåller ofta resurser från andra företag än den webbplats man faktiskt besöker. Det kan exempelvis handla om annonsnätverk, statistiksystem, sociala medier och olika former av profileringstjänster.

    Firefox Enhanced Tracking Protection försöker stoppa många av dessa.

    Att användaren tydligare kan se resultatet gör en annars ganska osynlig säkerhetsfunktion lättare att förstå.

    Webbsidor får inte längre öppna e-postprogram hur som helst

    Firefox 155 skärper också hanteringen av så kallade mailto:-länkar.

    En mailto:-länk används för att öppna datorns e-postprogram och skapa ett nytt meddelande. Tidigare har webbplatser i vissa situationer kunnat försöka aktivera sådana länkar automatiskt.

    Nu kräver Firefox att öppningen sker som resultat av en uttrycklig användarhandling, exempelvis att användaren faktiskt klickar på länken.

    Det kan tyckas vara en liten förändring, men principen är viktig.

    En webbplats ska inte kunna börja starta externa program på datorn utan att användaren själv gjort något.

    Skydd mot extrem CSS

    Mozilla inför dessutom en gräns för hur djupt CSS-kod får nästlas.

    CSS används för att bestämma hur webbsidor ser ut. Moderna versioner av språket tillåter allt mer avancerade strukturer, bland annat nästlade regler och funktioner.

    Men extremt djupa konstruktioner kan också orsaka problem.

    Firefox 155 sätter därför gränsen vid 75 nivåer av nästlade block och funktioner.

    Vanliga webbplatser kommer aldrig i närheten av denna gräns. Syftet är snarare att förhindra att felaktig eller avsiktligt konstruerad CSS får webbläsaren att konsumera orimliga mängder resurser eller krascha.

    Bättre utskrift av PDF-filer

    Den inbyggda PDF-läsaren får också en praktisk förbättring.

    Om ett PDF-dokument är mindre än det valda pappersformatet går det nu att förstora dokumentet vid utskrift genom att ange en skalning på mer än 100 procent.

    Det är framför allt användbart för exempelvis äldre inskannade dokument, etiketter, formulär och andra PDF-filer där dokumentets ursprungliga format inte matchar skrivarpapperet.

    Det är ingen revolutionerande funktion, men precis den typ av vardagsförbättring som kan göra en stor skillnad när den behövs.

    Viktig rättning för Linux-användare

    Firefox 155 innehåller också flera felrättningar.

    En av de mer intressanta gäller Linux-system där Firefox efter långa webbläsarsessioner i vissa fall kunde hindra datorn från att gå ner i viloläge.

    Det problemet ska nu vara åtgärdat.

    Mozilla har dessutom rättat ett problem där text kunde försvinna när användaren skrev i Microsoft 365 Word Online och vissa andra webbapplikationer under Linux med vissa tangentbordslayouter.

    För Linux-användare är dessa förändringar sannolikt betydligt viktigare än flera av de synligare nyheterna.

    Nintendo Switch Pro-kontroller får bättre stöd

    Windows-versionen får samtidigt stöd för Nintendo Switch Pro Controller och kompatibla tredjepartskontroller.

    Det kan framför allt få betydelse för spel som körs direkt i webbläsaren.

    Webbläsaren har under många år utvecklats från ett program för dokument och länkar till en komplett applikationsplattform. Tekniker som WebGL, WebGPU, WebAssembly och Gamepad API gör att avancerade spel och program numera kan köras direkt på en webbsida.

    Bättre stöd för spelkontroller är ytterligare ett steg i den utvecklingen.

    Stora nyheter för webbutvecklare

    Under huven innehåller Firefox 155 en lång rad förändringar av webbplattformen.

    CSS får exempelvis den nya funktionen progress(), som kan beräkna hur långt ett värde befinner sig mellan en start- och slutpunkt.

    Även funktionen alpha() stöds, vilket gör det enklare att manipulera genomskinligheten hos färger.

    En annan viktig förändring gäller attr().

    Tidigare har användningsområdet varit relativt begränsat, men Firefox 155 låter utvecklare använda HTML-attribut som värden i betydligt fler CSS-egenskaper.

    Det innebär att vissa funktioner som tidigare krävde JavaScript i framtiden kan lösas direkt med CSS.

    Firefox börjar också använda namnet font-width som standardiserad beteckning för det som tidigare huvudsakligen kallades font-stretch.

    Firefox anpassar sig till Webkit-CSS

    En något oväntad förändring är stöd för den icke-standardiserade pseudoselektorn:

    ::-webkit-scrollbar

    Den utvecklades ursprungligen för WebKit-baserade webbläsare och används fortfarande av många webbplatser för att ändra utseendet på rullningslister.

    Att Firefox implementerar stöd för den visar ett återkommande problem på webben.

    När tillräckligt många webbplatser börjar använda en webbläsarspecifik funktion kan andra webbläsare i praktiken tvingas implementera samma funktion för att webbplatserna ska fungera korrekt.

    Det är ett bra exempel på skillnaden mellan webbstandarder på papperet och den webb som faktiskt existerar.

    WebAssembly blir effektivare

    Firefox 155 får dessutom stöd för WebAssembly Compact Import Section.

    WebAssembly, ofta förkortat Wasm, är ett binärt format som gör det möjligt att köra mycket effektiv kod direkt i webbläsaren.

    Det används bland annat för avancerade webbapplikationer, spel, emulatorer, grafikprogram och programvara som ursprungligen skrivits i språk som C eller C++.

    Den nya Compact Import Section kan minska storleken på WebAssembly-moduler som innehåller många importer.

    Skillnaden är främst relevant för utvecklare, men mindre programfiler betyder i förlängningen också mindre data att överföra och snabbare laddning.

    Android-versionen förbättras

    Firefox 155 innehåller även flera nyheter för Android.

    När användaren håller ned en genväg i verktygsfältet finns nu ett alternativ för att direkt redigera genvägens inställningar.

    Autofyllningsdialoger kan dessutom stängas när fokus flyttas från det aktuella fältet.

    En annan förändring gäller privat surfning. Om ett Firefox-tillägg öppnar en ny flik medan användaren befinner sig i privat läge kan den nya fliken nu också öppnas som privat.

    Det minskar risken för att användaren oavsiktligt lämnar den privata webbläsarsessionen.

    Firefox 156 står redan på tur

    Mozilla arbetar med mycket korta utvecklingscykler, vilket innebär att nästa version redan är långt gången när en ny stabil version släpps.

    Firefox 156 är planerad till 15 september 2026, bara två veckor efter Firefox 155.

    Och här kan några av de mest intressanta förbättringarna vara sådant som användaren aldrig direkt ser.

    Lägre CPU- och minnesförbrukning

    Firefox 156 ska hantera mycket stora JPEG-bilder effektivare när de visas nedskalade på en webbsida.

    I stället för att behandla hela bilden i full storlek när den ändå ska visas betydligt mindre kan webbläsaren arbeta smartare med bildinformationen.

    Det kan minska både processorbelastningen och minnesanvändningen.

    Det är särskilt betydelsefullt eftersom moderna digitalkameror och mobiltelefoner kan skapa mycket stora bilder. En JPEG-fil kan vara relativt liten på lagringsmediet samtidigt som den expanderar till hundratals megabyte när den avkodas till rå bilddata i minnet.

    PDF-läsaren kan starta betydligt snabbare

    Den inbyggda PDF-läsaren ska också få en rejäl prestandaförbättring.

    Enligt uppgifterna inför Firefox 156 förändringar som i vissa situationer kan göra PDF-visaren upp till omkring 45 procent snabbare att starta.

    Firefox använder den öppna PDF.js-tekniken för att visa PDF-dokument direkt i webbläsaren.

    Det innebär att användaren normalt inte behöver installera Adobe Reader eller något annat separat PDF-program för att öppna vanliga dokument från webben.

    Grafikkortet får göra mer av jobbet vid videosamtal

    Firefox 156 ska även bli effektivare vid WebRTC-baserade videosamtal.

    WebRTC är tekniken bakom många video- och ljudtjänster som körs direkt i webbläsaren.

    När AV1-video används ska Firefox i större utsträckning kunna använda hårdvaruavkodning i stället för att låta processorn göra arbetet i mjukvara.

    Skillnaden kan vara betydande.

    En modern grafikprocessor innehåller specialiserade kretsar för att avkoda video. De kan utföra arbetet med betydligt lägre energiförbrukning än när samma uppgift körs som vanlig programkod på processorn.

    Resultatet kan bli:

    • lägre CPU-belastning
    • lägre strömförbrukning
    • mindre värmeutveckling
    • bättre batteritid på bärbara datorer
    • mjukare videosamtal

    Förutsättningen är naturligtvis att datorns hårdvara faktiskt stöder AV1-avkodning.

    Android får bättre mediakontroller

    Firefox 156 för Android väntas dessutom få modernare medieaviseringar.

    När musik eller video spelas ska aviseringen kunna innehålla knappar för föregående och nästa spår samt en tidslinje där användaren kan hoppa framåt och bakåt.

    Firefox ska också använda Androids vanliga delningsdialog på Android 14 och senare.

    Det ger bättre integration med operativsystemet och gör att Firefox beter sig mer som andra moderna Android-appar.

    Två versioner med mycket arbete under ytan

    Firefox 155 är inte en version där hela webbläsaren får ett nytt utseende eller där en enda spektakulär funktion dominerar.

    I stället visar den hur moderna webbläsare utvecklas.

    Små förbättringar sker samtidigt i nätverksprotokoll, integritetsskydd, PDF-hantering, grafik, JavaScript, CSS, WebAssembly och utvecklingsverktyg.

    Mycket av arbetet märks knappt när allt fungerar som det ska.

    Men det är också poängen.

    En bra webbläsare ska helst inte kräva användarens uppmärksamhet. Den ska ansluta till rätt server så snabbt som möjligt, använda datorns resurser effektivt, stoppa oönskad spårning och visa dagens allt mer avancerade webbapplikationer korrekt.

    Med Firefox 155 – och de prestandaförbättringar som väntar runt hörnet i Firefox 156 – fortsätter Mozilla att finslipa just dessa delar av webbläsaren.

    Firefox 155 och 156 – fakta

    Firefox 155

    • Släppt: 1 september 2026
    • Happy Eyeballs v3 för snabbare nätverksanslutningar
    • Stöd för QUIC v2 och HTTP/3
    • Tydligare information om blockerade spårare
    • Bättre PDF-utskrift med skalning över 100 procent
    • Stöd för Nintendo Switch Pro Controller i Windows
    • Nya CSS-funktioner som progress() och alpha()
    • Förbättrat stöd för WebAssembly
    • Felrättningar för bland annat Linux

    Firefox 156

    • Planerad lansering: 15 september 2026
    • Lägre CPU- och minnesanvändning för stora JPEG-bilder
    • PDF-visaren kan starta upp till 45 procent snabbare
    • Hårdvaruavkodning av AV1 för WebRTC-videosamtal
    • Förbättrad Picture-in-Picture med undertexter
    • Förbättringar av Firefox Split View
    • Bättre mediakontroller i Android
    • Hårdvaruavkodning av H.264 på Windows ARM64
    • Nya funktioner för företagsadministration
  • Tails 7.11 löser problem med krypterad lagring

    Tails 7.11 har släppts med en viktig rättelse för Persistent Storage och en uppdaterad version av Tor Browser. Operativsystemet är utvecklat för människor som behöver skydda sin identitet och lämna så få digitala spår som möjligt efter sig.

    Snart kan vi ha företrädare för den bolsjevikiska ondskan som ministrar i Sveriges regering plus chat control. Fiende lägger pussel, behåll din bit.

    Tails är ett säkerhets- och integritetsinriktat operativsystem som vanligtvis körs direkt från ett USB-minne. När datorn stängs av försvinner normalt informationen från den aktuella sessionen.

    Systemet bygger på Linuxdistributionen Debian och leder internettrafiken genom Tor-nätverket. Tor skickar trafiken genom flera servrar innan den når sin slutdestination. Varje server känner bara till den föregående och den efterföljande delen av förbindelsen, vilket gör det betydligt svårare att koppla samman användaren med de webbplatser som besöks.

    Tails används bland annat av journalister, visselblåsare, människorättsaktivister och personer som arbetar i miljöer där elektronisk övervakning är ett allvarligt problem. Det kan även användas av vanliga datoranvändare som vill skydda känslig information eller minska mängden digitala spår.

    Viktig rättelse för Persistent Storage

    Den största rättelsen i Tails 7.11 gäller funktionen Persistent Storage. Ett fel kunde på vissa datorer förhindra att lagringsutrymmet aktiverades korrekt.

    Tails är annars konstruerat för att glömma nästan allt när datorn stängs av. Persistent Storage fungerar som ett undantag från den principen. Det är ett krypterat område på USB-minnet där användaren själv kan välja att spara exempelvis dokument, inställningar, nätverksuppgifter och kryptografiska nycklar.

    Informationen skyddas med ett lösenord och blir inte automatiskt tillgänglig när Tails startar. Användaren måste aktivt låsa upp lagringsutrymmet.

    Funktionen innebär en avvägning mellan bekvämlighet och säkerhet. Den gör det möjligt att behålla viktiga filer mellan olika arbetspass, men innebär samtidigt att information faktiskt lagras på USB-minnet. Ett starkt lösenord och säker hantering av minnet är därför viktigt.

    Tor Browser uppdateras

    Tails 7.11 innehåller Tor Browser 15.0.20. Eftersom webbläsaren är den huvudsakliga vägen ut på internet i Tails är uppdateringar av Tor Browser särskilt betydelsefulla.

    Tor Browser kombinerar Tor-nätverket med flera skydd som ska göra det svårare att identifiera och följa användaren. Webbläsaren försöker bland annat begränsa så kallad fingeravtryckning, där egenskaper hos webbläsaren och datorn kombineras för att känna igen en person utan vanliga spårningskakor.

    Tails ska dock inte betraktas som en osynlighetsmantel. Om användaren exempelvis loggar in på sitt vanliga konto avslöjas identiteten för tjänsten, även om internetanslutningens vanliga IP-adress är dold. Säkerheten beror därför både på tekniken och på hur systemet används.

    Befintliga användare bör uppgradera

    Den som redan använder Tails 7.0 eller senare kan uppgradera automatiskt till version 7.11. Det befintliga innehållet i Persistent Storage ska då behållas.

    Om den automatiska uppgraderingen misslyckas, eller om Tails inte längre startar efter uppdateringen, rekommenderar utvecklarna att användaren genomför en manuell uppgradering.

    Det är viktigt att skilja mellan en uppgradering och en ny installation. Den som har ett Tails-minne med Persistent Storage bör uppgradera systemet. En ny installation på samma USB-minne raderar det befintliga krypterade lagringsutrymmet och informationen som finns där.

    Viktiga filer bör alltid säkerhetskopieras innan en större uppgradering genomförs.

    Kan installeras på USB-minne eller användas i virtuell dator

    För nya användare finns Tails 7.11 som en färdig avbildning för installation på USB-minne. Det finns även en ISO-fil som kan användas för dvd-skivor och virtuella datorer.

    USB-versionen är det vanligaste alternativet eftersom operativsystemet då kan startas på olika kompatibla datorer utan att installeras på deras interna hårddiskar.

    Mer tekniska uppgifter finns i projektets ändringslogg och i den officiella informationen om Tails 7.11.

    > FAKTA: TAILS 7.11
    • Version: Tails 7.11
    • Webbläsare: Tor Browser 15.0.20
    • Uppgradering: Kan göras automatiskt från Tails 7.0 eller senare
    • Persistent Storage: Ska behållas vid en vanlig uppgradering
    • Installationsalternativ: USB-avbildning eller ISO-fil för dvd och virtuella datorer

    Integritet: Tails döljer normalt användarens vanliga IP-adress och försöker begränsa fingeravtryckning. Systemet gör däremot inte användaren automatiskt anonym om personen exempelvis loggar in på ett konto som avslöjar identiteten.

    VARNING: Gör inte en ny installation på samma USB-minne om det innehåller Persistent Storage. En ny installation raderar det krypterade lagringsutrymmet. Säkerhetskopiera viktiga filer före uppgraderingen.

    > Tails 7.11 – officiell information
    > Manuell uppgradering
    > Teknisk ändringslogg

  • Firefox 154 skyddar hemnätverket och ger användaren större kontroll över AI

    Mozilla skärper säkerheten i Firefox 154 genom att hindra webbplatser från att obemärkt kommunicera med routrar, skrivare och annan utrustning i det lokala nätverket. Uppdateringen ger även enklare kontroll över webbläsarens AI-funktioner, förbättrad hantering av kakor och PDF-filer samt flera nyheter för Windows, macOS, Linux och Android.

    En webbläsare kommunicerar inte bara med webbplatser ute på internet. Den kan även försöka nå utrustning som finns i det lokala nätverket, exempelvis skrivare, routrar, nätverksdiskar, övervakningskameror och smarta hem-produkter.

    Detta kan vara praktiskt, men innebär också en säkerhetsrisk. En skadlig eller manipulerad webbplats skulle i vissa situationer kunna försöka kartlägga eller kommunicera med enheter bakom användarens router.

    I Firefox 154 utökar Mozilla därför webbläsarens skydd för lokal nätverksåtkomst. Skyddet omfattar nu även kommunikation som använder WebSocket.

    Vad är WebSocket?

    Vanlig webbtrafik fungerar ofta genom att webbläsaren skickar en fråga till en server och får ett svar. WebSocket fungerar annorlunda. Tekniken skapar en mer långvarig och dubbelriktad förbindelse där både webbläsaren och servern kan skicka information när som helst.

    Det används bland annat för chattar, spel, övervakning, börskurser och andra tjänster som behöver uppdateras i realtid.

    Samma teknik kan emellertid också användas för att försöka kontakta tjänster i ett lokalt nätverk. Genom att låta skyddet för lokal nätverksåtkomst omfatta WebSocket minskar Firefox risken för att en vanlig webbsida i hemlighet försöker kommunicera med exempelvis en router, skrivare eller nätverkskamera.

    För de flesta användare sker förändringen i bakgrunden. Den är ändå viktig eftersom allt fler hushåll och arbetsplatser har uppkopplad utrustning som inte alltid är ordentligt skyddad.

    Bättre kontroll över kakor

    Firefox 154 förändrar även hur undantag för kakor och webbplatsdata fungerar.

    Användare som låter Firefox radera kakor när webbläsaren stängs kan nu skapa undantag för vissa webbplatser. Ett exempel kan vara en webbplats där användaren vill fortsätta vara inloggad mellan två besök.

    Tidigare kunde ett sådant undantag även påverka andra integritetsskydd. I Firefox 154 går det att behålla webbplatsens kakor utan att samtidigt undanta den från spårningsskydd eller andra begränsningar.

    Det ger en bättre balans mellan bekvämlighet och integritet. Användaren kan behålla en fungerande inloggning utan att ge webbplatsen större möjligheter att spåra besöken.

    Snabbare väg till AI-inställningarna

    Firefox får också en ny snabbåtgärd med namnet ”Manage AI” i adressfältet. Den leder direkt till AI-avsnittet i Firefox inställningar.

    Nyheten innebär inte att användaren måste använda AI-funktioner. Tanken är i stället att göra funktionerna lättare att hitta, kontrollera och stänga av.

    När webbläsare får allt fler AI-baserade funktioner blir det viktigt att användaren tydligt kan se vilka tjänster som är aktiverade. En lättillgänglig kontrollpanel kan därför vara minst lika viktig som själva AI-funktionerna.

    Mozilla börjar dessutom införa automatisk organisering av flikar i Smart Window. Firefox kan analysera vilka öppna flikar som hör ihop, föreslå grupper och ge grupperna passande namn.

    Funktionen rullas ut stegvis och kommer därför inte att visas för alla användare samtidigt.

    Firefox-profilen kan flyttas mellan olika operativsystem

    Mozilla utökar även funktionen för säkerhetskopiering av Firefox-profiler. På macOS går det nu att skapa en lokal säkerhetskopia som sedan kan återställas i Firefox på Windows, macOS eller Linux.

    En Firefox-profil kan innehålla bland annat bokmärken, inställningar och andra personliga anpassningar. Möjligheten att flytta profilen mellan olika operativsystem underlättar både datorbyten och övergångar från exempelvis Windows till Linux.

    Säkerhetskopian sparas lokalt, vilket kan vara intressant för användare som inte vill använda en molnbaserad synkroniseringstjänst.

    Tydligare textmarkering i PDF-filer

    Firefox har sedan länge en inbyggd PDF-läsare. I version 154 blir markerad text i PDF-dokument tydligare och mer lik textmarkering på vanliga webbsidor.

    Färgen följer dessutom operativsystemets tillgänglighetsinställningar. Det är särskilt värdefullt för personer som använder högkontrastläge eller andra visuella hjälpmedel.

    Mozilla har också rättat ett problem där PDF-dokument kunde få fel skala i förhandsgranskningen inför utskrift när alternativet ”Anpassa till sidbredd” användes.

    Bättre fullskärmsläge med vertikala flikar

    Användare av vertikala flikar får ett mer konsekvent fullskärmsläge. När Firefox går över till fullskärm försvinner sidofältet tillsammans med de andra verktygsfälten.

    För man muspekaren till skärmens kant visas gränssnittet igen. På så sätt kan hela skärmytan användas för en film, presentation eller webbsida utan att användaren förlorar snabb åtkomst till flikarna.

    Firefox View kommer samtidigt inte längre att visas automatiskt i verktygsfältet för nya profiler eller för användare som inte har öppnat funktionen på länge. Den finns fortfarande under ”Lista alla flikar” och kan läggas tillbaka permanent genom funktionen för anpassning av verktygsfältet.

    Små förbättringar för Windows och macOS

    I Windows går det nu att byta Firefox standardikon direkt i inställningarna. Funktionen fungerar ännu inte med Firefox-installationer som använder MSIX-formatet.

    Mozilla planerar att senare införa motsvarande stöd för MSIX, macOS och Linux.

    En hård omladdning av en webbsida, genom att hålla ned Skift samtidigt som uppdateringsknappen klickas, rensar nu även cachade webbplatsikoner. Det kan hjälpa när en webbplats har bytt ikon men Firefox fortfarande visar den gamla.

    På macOS har Mozilla förbättrat spolning och hopp mellan olika positioner i videor. Ett fel har också rättats där ett stängt Firefox-fönster ibland kunde lämna kvar ett osynligt fönster som fortsatte att fånga upp musklick.

    Fler förbättringar i Firefox för Android

    Android-versionen får stabilare automatiska översättningar på telefoner och surfplattor där flera systemspråk används.

    Sökningar bland bokmärken kan nu visa upp till 75 träffar per sökning. Vid nedladdning av en fil går det dessutom att ändra både filnamnet och var filen ska sparas innan nedladdningen startar.

    Det är små förändringar var för sig, men de gör mobilversionen mer användbar för personer som har många bokmärken eller ofta laddar ned dokument.

    Smartare användning av webbläsarens cache

    Bland de mer tekniska nyheterna finns stöd för HTTP-rubriken No-Vary-Search i Firefox diskcache.

    En webbadress kan innehålla olika parametrar efter ett frågetecken. Vissa parametrar förändrar innehållet på sidan, medan andra exempelvis bara används för statistik och marknadsföring.

    Med No-Vary-Search kan en webbserver tala om för Firefox att vissa parametrar inte påverkar det verkliga innehållet. Webbläsaren kan då återanvända en redan sparad kopia i stället för att hämta samma resurs igen.

    Det kan ge fler lyckade cacheträffar, minska onödig datatrafik och i vissa fall göra webbsidor snabbare.

    En uppdatering med fokus på kontroll

    Firefox 154 innehåller ingen enskild förändring som helt förändrar webbläsaren. Uppdateringen består i stället av många mindre förbättringar som tillsammans ger bättre säkerhet, integritet och användarkontroll.

    Skyddet av lokala nätverk är särskilt betydelsefullt i en tid då allt fler vardagsföremål är uppkopplade. Samtidigt visar de nya AI- och cookieinställningarna att Mozilla vill göra det tydligare för användaren vad webbläsaren får göra.

    Firefox 154 kan laddas ned från Mozillas servrar. Windows- och macOS-användare får uppdateringen automatiskt, medan Linuxversionen distribueras genom respektive Linuxdistributions paketförråd.

    > FAKTA: FIREFOX 154

    Utvecklare Mozilla
    Version Firefox 154
    Viktigaste nyheten Utökat skydd mot obehörig åtkomst till lokala nätverk via WebSocket.
    Integritet Webbplatser kan undantas från automatisk radering av kakor utan att undantas från spårningsskyddet.
    AI-kontroller Snabbåtgärden ”Manage AI” leder direkt till webbläsarens AI-inställningar.
    Säkerhetskopiering Lokala Firefox-profiler kan återställas mellan Windows, macOS och Linux.
    PDF Tydligare textmarkering och rättad skalning vid utskrift.
    Android Förbättrade översättningar, fler bokmärkesträffar och större kontroll över nedladdningar.
    Plattformar Linux, Windows, macOS och Android.

    > Hämta Firefox 154 från Mozilla_

  • EU ålderskontroll väcker oro – kan Linux och fria operativsystem stängas ute?

    EU:s nya system för digital ålderskontroll ska skydda användarnas identitet – men kravet på hårdvarubunden attestering väcker oro. Kritiker menar att tekniken kan stänga ute Linux, alternativa Android-system och självkompilerade appar, trots att projektet utvecklas med öppen källkod.

    Tredje rikets kontrollstat + Sovjetunionens övervakningsapparat = EU:s digitala framtid

    Europeiska unionen arbetar med en öppen teknisk lösning för ålderskontroll på internet. Tanken är att en användare exempelvis ska kunna bevisa att han eller hon är över 18 år utan att behöva lämna ut namn, fullständigt födelsedatum eller en kopia av sitt identitetskort till varje webbplats.

    På papperet är detta ett viktigt steg för den personliga integriteten. I stället för att lämna ut hela sin identitet ska användaren kunna visa upp ett digitalt intyg som enbart svarar på frågan: Är personen tillräckligt gammal?

    Men projektets säkerhetsmodell har samtidigt väckt kritik. En ansvarig utvecklare har bekräftat att så kallad hårdvarubunden attestering är ett obligatoriskt krav i projektets arkitektur.

    Det kan göra det svårt att använda systemet på Linux, modifierade Android-versioner och program som användare själva har kompilerat från den öppna källkoden.

    Ett digitalt åldersbevis

    Systemet kan jämföras med att visa upp ett kort där det bara står ”över 18 år”, i stället för att lämna över ett körkort med namn, personnummer, fotografi och adress.

    En godkänd utfärdare kontrollerar först användarens ålder och skapar därefter ett digitalt intyg. Intyget kan sedan visas för en webbplats eller tjänst som behöver kontrollera användarens ålder.

    Tekniken är utformad för att minska mängden personuppgifter som sprids på internet. Webbplatsen ska alltså inte behöva få veta vem användaren är, bara om ålderskravet är uppfyllt.

    Problemet är att ett sådant intyg måste skyddas mot kopiering. Om den digitala legitimationen enkelt kunde flyttas mellan telefoner skulle en vuxen person kunna kopiera sitt åldersbevis och ge det till minderåriga.

    För att förhindra detta knyts intyget till en kryptografisk nyckel som lagras i enhetens skyddade hårdvara.

    Vad är hårdvarubunden attestering?

    Moderna mobiltelefoner innehåller särskilda säkerhetsområden som är åtskilda från det vanliga operativsystemet. På Android kan dessa bland annat kallas Trusted Execution Environment, TEE, eller StrongBox. Apple använder en motsvarande teknik som heter Secure Enclave.

    Där kan hemliga kryptografiska nycklar lagras på ett sätt som gör dem svårare att kopiera eller läsa ut, även om telefonens vanliga operativsystem skulle angripas.

    När en app använder en sådan nyckel kan den också lämna tekniska bevis på att nyckeln har skapats och förvaras i skyddad hårdvara. Detta kallas attestering.

    En projektansvarig för EU:s ålderskontroll har beskrivit hårdvarubunden attestering som ett krav för projektet, inte som en teknisk detalj som enkelt kan tas bort.

    Projektet har samtidigt välkomnat alternativa förslag och uppgett att en mer omfattande säkerhetsgranskning och hotmodell ska publiceras.

    Hårdvaruskydd är inte samma sak som Google-godkännande

    En viktig detalj i diskussionen är skillnaden mellan att använda en säkerhetskrets och att kräva att hela telefonen godkänns av en viss leverantör.

    Att lagra en nyckel i skyddad hårdvara behöver inte automatiskt betyda att telefonen måste använda Googles officiella Android-version eller att appen måste ha installerats från Google Play.

    EU-projektets tekniska specifikation kräver att appar använder enhetens inbyggda kryptografiska hårdvara när sådan finns. Däremot verkar mer omfattande kontroller, som Googles Play Integrity, Apples App Attest och generell kontroll av om telefonen är rootad, inte vara obligatoriska i alla delar av referenslösningen.

    Detta är en avgörande skillnad.

    Play Integrity kan exempelvis användas för att bedöma om en Android-enhet kör en godkänd programvarumiljö och om appen kommer från en accepterad distributionskanal. En ren hårdvarunyckel behöver däremot inte göra någon bedömning av hela operativsystemet.

    Hur strikta de slutliga kontrollerna blir kan därför bero på hur systemet införs i praktiken och vilka krav de olika utfärdarna ställer.

    Öppen källkod garanterar inte ett öppet system

    EU:s ålderskontroll utvecklas som öppen källkod. Det betyder att programmerare kan läsa koden, granska den, föreslå ändringar och bygga egna versioner.

    Men tillgång till källkoden innebär inte nödvändigtvis att en självkompilerad app får ansluta till den verkliga tjänsten.

    De aktörer som utfärdar digitala åldersbevis förväntas bara lämna ut intyg till appar som finns med på en lista över godkända och regelmässigt korrekta applikationer. Listan ska hanteras inom EU-systemets organisation.

    En användare kan därför i teorin ladda ned källkoden, bygga appen själv och installera den på sin telefon – men ändå nekas ett riktigt åldersbevis eftersom den egenbyggda versionen inte finns med på listan över godkända appar.

    Detta illustrerar skillnaden mellan öppen kod och öppen tillgång.

    Koden kan vara fri att studera, samtidigt som åtkomsten till infrastrukturen styrs av certifikat, appregister, hårdvarukrav och beslut från godkända utfärdare.

    Vad händer med alternativa Android-system?

    För användare av vanliga Android-telefoner och Iphone-enheter behöver kravet inte innebära några större praktiska problem. De flesta moderna telefoner har redan hårdvara för säker lagring av kryptografiska nycklar.

    Situationen kan bli annorlunda för personer som använder alternativa Android-system, exempelvis operativsystem där Googles tjänster har tagits bort eller ersatts.

    Många sådana system kan fortfarande använda telefonens TEE eller StrongBox. Men de kan få problem om en utfärdare dessutom kräver att operativsystemet, appen eller installationsmetoden ska vara godkänd av Google, Apple eller någon annan betrodd part.

    Även äldre telefoner kan påverkas om de saknar tillräckligt modern säkerhetshårdvara eller inte längre får säkerhetsuppdateringar.

    Kritiker befarar därför att ålderskontrollen i praktiken kan gynna ett litet antal stora mobilplattformar, även om den tekniska lösningen formellt är öppen.

    Är Linux förbjudet?

    Linux är inte uttryckligen förbjudet i den nuvarande arkitekturen.

    En person som använder Linux på sin dator skulle exempelvis kunna besöka en webbplats, få upp en QR-kod och skanna den med en godkänd app i sin mobiltelefon. Själva åldersintyget skulle då hanteras av telefonen, medan Linux-datorn endast används för att öppna webbplatsen.

    Däremot finns det för närvarande ingen motsvarande inbyggd plånbok för vanlig Linux på skrivbordet. En Linuxanvändare blir därför beroende av en separat mobiltelefon med ett operativsystem och en app som accepteras av systemet.

    För personer som använder Linux även på mobilen, eller som vill använda helt fria operativsystem, kan detta bli ett betydligt större hinder.

    Säkerhet mot digital självständighet

    Bakom debatten finns en grundläggande konflikt.

    Å ena sidan måste åldersbeviset skyddas mot kopiering, manipulation och massproduktion. Om vem som helst kunde skapa en modifierad app som exporterade eller delade ut digitala intyg skulle systemet snabbt förlora sin trovärdighet.

    Å andra sidan kan mycket strikta säkerhetskrav skapa ett system där användaren inte längre själv får bestämma över sin utrustning och programvara.

    En tekniskt kunnig användare kanske vill granska källkoden, kompilera appen själv och installera den på ett öppet operativsystem. Men samma frihet som gör öppen källkod värdefull kan också göra det svårare för en extern utfärdare att avgöra om appen följer alla säkerhetsregler.

    Frågan handlar därför inte bara om tekniken är öppen, utan om vem som får räknas som betrodd.

    Ett politiskt och tekniskt vägval

    Den kommande säkerhetsgranskningen och hotmodellen kan ge en tydligare förklaring till varför EU-projektet har valt hårdvarubundna nycklar och vilka angrepp systemet ska skydda mot.

    Dokumenten kan också visa om alternativa lösningar är möjliga. Det skulle exempelvis kunna handla om andra former av säker hårdvara, externa säkerhetsnycklar, öppnare attesteringssystem eller särskilda metoder för att godkänna oberoende appversioner.

    Tills dess är det oklart hur öppet systemet kommer att vara i praktiken.

    Den centrala frågan är om ett EU-finansierat system kan beskrivas som verkligt öppet när användningen inte bara beror på tillgången till källkoden, utan även på godkända appar, kompatibel säkerhetshårdvara, betrodda operativsystem och reglerna hos de organisationer som utfärdar åldersbevisen.

    EU:s projekt försöker lösa ett verkligt och komplicerat problem: att kontrollera ålder utan att bygga ett omfattande system för identitetsövervakning.

    Men lösningen visar också att integritet, säkerhet och digital frihet inte alltid drar åt samma håll.

    > Fakta: EU:s digitala ålderskontroll

    • Systemet ska låta användaren bevisa att en viss åldersgräns är uppnådd utan att lämna ut namn eller fullständigt födelsedatum.
    • Åldersbeviset skyddas med kryptografiska nycklar som lagras i enhetens säkerhetshårdvara.
    • På Android kan tekniker som TEE och StrongBox användas. Apple använder Secure Enclave.
    • Hårdvarubunden attestering ska förhindra att digitala åldersbevis kopieras, klonas eller delas mellan flera enheter.
    • Kritiker befarar att kraven kan försvåra användning med Linux, äldre telefoner, alternativa Android-system och självkompilerade appar.
    • Öppen källkod innebär inte automatiskt att en egenbyggd app får ansluta till den verkliga tjänsten.
    • Linux är inte uttryckligen förbjudet, men användaren kan behöva en godkänd mobiltelefon för att skanna en QR-kod och visa sitt åldersbevis.
  • Tails 7.10 får säkrare avstängning och ny videospelare

    Tails 7.10 har släppts med en säkrare avstängningsfunktion, den nya videospelaren Celluloid och en uppdaterad version av Tor Browser. Uppdateringen ska minska risken för dataförlust och göra det anonymitetsinriktade operativsystemet enklare och stabilare att använda.

    I en tid då övervakningen på internet ökar kan vi efter valet till och med få ett parti med ministerposter som har en mörk historia. För omkring 30 år sedan hjälpte samma parti aktivt sina politiska kamrater bakom järnridån genom att lämna information om svenska medborgare och Sveriges försvarsförmåga. Nu vill samma onda krafter även införa Chat Control – ett system som innebär omfattande övervakning av EU-medborgarnas privata kommunikation, Stasis våta dröm.

    Tails är ett operativsystem för personer som vill surfa mer anonymt och lämna så få digitala spår som möjligt efter sig. Nu har version 7.10 släppts med flera förbättringar, bland annat en säkrare avstängningsfunktion, en ny videospelare och en uppdaterad version av Tor Browser.

    Tails bygger på Linuxdistributionen Debian och skickar internettrafiken genom anonymitetsnätverket Tor. Systemet är främst utvecklat för att köras från ett USB-minne och är konstruerat för att inte spara information på datorn efter att den har stängts av.

    Säkrare avstängning minskar risken för dataförlust

    En av de största förändringarna i Tails 7.10 är att systemet nu använder GNOME:s vanliga metod för avstängning.

    Den nya processen är något långsammare än den tidigare, men minskar risken för att användaren av misstag förlorar information. Om ett program fortfarande är öppet eller ett dokument inte har sparats visas nu en varning innan datorn stängs av.

    Om användaren inte svarar fortsätter avstängningen automatiskt efter 60 sekunder.

    Den särskilda nödavstängningen finns fortfarande kvar. Den kan användas när datorn måste stängas av omedelbart, exempelvis i en situation där användaren snabbt behöver avbryta arbetet.

    Celluloid ersätter GNOME Videos

    Tails 7.10 byter också standardprogram för uppspelning av videofiler. GNOME Videos ersätts av Celluloid.

    Celluloid är ett modernt och relativt enkelt gränssnitt för mediaspelaren MPV. Enligt Tails utvecklare ger programmet en stabilare och mer lättanvänd upplevelse när lokalt sparade videofiler ska spelas upp.

    Av säkerhetsskäl får Celluloid inte ansluta till internet. Det innebär att programmet endast är avsett för videofiler som redan finns sparade på datorn eller USB-minnet.

    Videofiler som finns på internet bör i stället öppnas genom Tor Browser. Strömmande videoadresser, exempelvis IPTV- eller HLS-länkar, kan öppnas med VLC. VLC ingår inte som standard, men kan installeras genom funktionen Additional Software i Tails.

    Uppdaterad Tor Browser och nyare firmware

    Den nya versionen innehåller även Tor Browser 15.0.19. Tor Browser är den webbläsare som används för att ansluta till webben genom Tor-nätverket.

    Flera firmwarepaket har också uppdaterats. Firmware är den programvara som hjälper operativsystemet att kommunicera med exempelvis nätverkskort, grafikkort och annan hårdvara. Uppdaterad firmware kan ge bättre stöd för nyare datorer och åtgärda problem med viss utrustning.

    Automatisk uppgradering från Tails 7.0 och senare

    Den som redan använder Tails 7.0 eller en senare version kan normalt uppgradera automatiskt till Tails 7.10.

    Om den automatiska uppgraderingen misslyckas, eller om datorn inte startar korrekt efter uppdateringen, finns även en metod för manuell uppgradering.

    För nya installationer finns Tails 7.10 som en färdig USB-avbildning. Det finns även ISO-filer för den som vill använda Tails från en DVD-skiva eller i en virtuell maskin.

    Installera inte om Tails om du vill behålla dina filer

    Användare som har aktiverat Persistent Storage bör uppgradera sin befintliga Tails-installation i stället för att göra en helt ny installation.

    Persistent Storage är ett krypterat lagringsutrymme på USB-minnet där användaren kan spara exempelvis dokument, inställningar och extra program mellan omstarterna.

    En ny installation raderar det befintliga USB-minnet och därmed även innehållet i Persistent Storage. Därför är det viktigt att välja uppgradering när sparade uppgifter ska behållas.

    Tails 7.10 är ingen dramatisk omarbetning av operativsystemet, men förändringarna gör systemet mer användarvänligt och minskar risken för dataförlust. Samtidigt behåller Tails sitt tydliga fokus på anonymitet, säkerhet och begränsad åtkomst till nätverket.

    https://tails.net

    Teknisk fakta – Tails 7.10

    Operativsystem Tails
    Version 7.10
    Typ Säkerhets- och integritetsfokuserad Linuxdistribution
    Baserad på Debian GNU/Linux
    Nätverk Internettrafiken skickas genom Tor-nätverket
    Startmedium USB-minne
    Webbläsare Tor Browser
    Nyheter Säkrare avstängning och ny videospelare
    Lagring Sparar normalt inte information på datorns interna lagringsenhet
  • Firefox 153 får HDR-video, PDF-sammanslagning och delning med QR-kod

    Firefox 153 är här med flera nyheter för både vanliga användare och webbutvecklare. Bland förbättringarna finns HDR-video i Windows, möjlighet att slå samman PDF-filer direkt i webbläsaren, delning av webbsidor med QR-kod och tydligare skydd för platsinformation och lokala filer.

    Mozilla har lanserat Firefox 153, en ny version av den öppna webbläsaren. Uppdateringen innehåller flera praktiska nyheter för vanliga användare, bland annat HDR-video i Windows, förbättrade PDF-verktyg, delning av webbsidor med QR-koder och tydligare varningar när en webbplats använder datorns position.

    Firefox 153 släpps även som en så kallad ESR-version, Extended Support Release. Det innebär att versionen får säkerhets- och stabilitetsuppdateringar under en längre tid och därför passar särskilt bra för företag, organisationer och användare som inte vill byta till en ny huvudversion lika ofta.

    HDR-video ger bättre bild i Windows

    En av de största nyheterna är stöd för HDR-video, High Dynamic Range, i Windows 10 och Windows 11. HDR kan ge ljusare högdagrar, djupare svärta och fler synliga detaljer i både mörka och ljusa delar av bilden.

    För att tekniken ska fungera krävs en HDR-kompatibel bildskärm och att HDR är aktiverat i Windows bildskärmsinställningar. I den första versionen fungerar stödet framför allt med grafikkort från AMD och Nvidia.

    Mozilla uppger att vissa HDR-filmer kan upplevas som ljusare i Firefox än i andra webbläsare. Bildkvaliteten och prestandan väntas förbättras i kommande versioner.

    Dela webbsidor med en QR-kod

    Firefox 153 gör det enklare att flytta en webbsida från datorn till en mobiltelefon eller surfplatta.

    Användaren kan högerklicka på en flik, välja att dela sidan och därefter skapa en QR-kod. När koden skannas med mobilens kamera öppnas samma webbadress på telefonen.

    Funktionen kan även användas för att lägga in webbadresser i trycksaker, presentationer, skyltar eller instruktioner utan att någon behöver skriva in en lång adress manuellt.

    Firefox kan slå samman PDF-filer

    Firefox har sedan tidigare en inbyggd PDF-läsare med enklare redigeringsfunktioner. I Firefox 153 utökas verktygen ytterligare.

    Det går nu att slå samman flera PDF-dokument genom att dra in en PDF-fil i sidopanelen för det dokument som redan är öppet. På så sätt kan flera dokument kombineras utan att användaren behöver installera ett separat PDF-program.

    Det går även att lägga till bilder som nya sidor i ett PDF-dokument. Funktionen kan exempelvis användas för att lägga in ett inskannat kvitto, ett fotografi eller en underskriven sida.

    Markering av text i PDF-dokument har också förbättrats. Den valda texten syns tydligare och färgen anpassas efter operativsystemets inställningar, exempelvis vid användning av hög kontrast.

    JPEG XL kan testas genom Firefox Labs

    Firefox 153 innehåller experimentellt stöd för bildformatet JPEG XL.

    JPEG XL är utvecklat för att ge bättre bildkvalitet och effektivare komprimering än flera äldre bildformat. Effektivare komprimering innebär att bilder kan ta mindre plats utan att lika mycket bildinformation går förlorad.

    Formatet är ännu inte aktiverat som standard. Den som vill testa det kan slå på funktionen genom Firefox Labs, där Mozilla samlar experimentella funktioner.

    Firefox Labs har samtidigt blivit enklare att öppna. Det räcker att skriva exempelvis ”labs” eller ”experiment” i adressfältet för att få fram en snabbåtgärd.

    Inbyggd färgväljare direkt från adressfältet

    Webbutvecklare, grafiker och andra som arbetar med färger kan nu snabbare öppna Firefox inbyggda färgväljare.

    Genom att skriva exempelvis ”pick color”, ”color picker” eller ”eyedropper” i adressfältet kan användaren starta verktyget och kopiera en färg direkt från en webbsida.

    Färgen kan därefter användas i exempelvis ett bildredigeringsprogram, ett webbprojekt eller ett dokument.

    Tydligare varning när positionen används

    Firefox 153 gör det lättare att se när en webbplats använder information om användarens geografiska position.

    När en webbplats har aktiv åtkomst till platsinformationen markeras positionssymbolen i adressfältet med röd färg. Symbolen visas nu även på sökresultatsidor, där den tidigare kunde vara dold.

    Förändringen gör det svårare för en webbplats att använda positionen utan att användaren tydligt märker det.

    Tillägg måste be om tillgång till lokala filer

    Webbläsartillägg får också striktare säkerhetsregler.

    Tidigare kunde en tillåtelse att läsa data på webbplatser i vissa fall även ge ett tillägg åtkomst till lokala filer. I Firefox 153 krävs i stället ett separat godkännande för att ett tillägg ska kunna läsa filer som finns på datorn.

    Behörigheten kan aktiveras eller återkallas genom inställningen ”Access local files on your computer”.

    Det ger användaren bättre kontroll över vilka tillägg som får komma åt dokument, bilder och andra filer som inte ligger på internet.

    Begränsningar för åtkomst till det lokala nätverket

    Firefox 153 aktiverar även begränsningar för åtkomst till det lokala nätverket som standard.

    En webbplats på internet ska därmed inte obehindrat kunna försöka kommunicera med exempelvis routrar, skrivare, kameror eller andra enheter i hemnätverket.

    Sådan åtkomst kan behövas för vissa legitima webbtjänster, men den kan också missbrukas. Genom att kräva tydligare kontroll minskar risken att skadliga webbplatser undersöker eller angriper enheter i det lokala nätverket.

    Stöd för europeiska webbcertifikat

    Firefox 153 kan verifiera och visa Qualified Website Authentication Certificates, QWAC.

    QWAC är en typ av webbcertifikat som används inom EU:s regelverk eIDAS. Syftet är att ge mer information om organisationen bakom en webbplats och stärka möjligheten att kontrollera webbplatsens identitet.

    För de flesta användare innebär förändringen ingen tydlig skillnad i den dagliga surfningen, men den kan få betydelse för myndigheter, banker, företag och andra verksamheter som omfattas av europeiska regler för elektronisk identifiering.

    Separera arbete, privatliv och olika konton

    Firefox 153 ESR lyfter även fram stöd för så kallade behållare, eller containers.

    Med behållare kan användaren dela upp surfningen i olika miljöer, exempelvis arbete, privat, shopping och bankärenden. Varje behållare har sina egna kakor och inloggningar.

    Det innebär exempelvis att en användare kan vara inloggad på två olika konton hos samma tjänst samtidigt, utan att behöva öppna en annan webbläsare.

    Separationen kan också minska möjligheten för annonsföretag och andra webbplatser att följa användaren mellan olika delar av surfningen.

    Förbättringar för webbutvecklare

    Firefox 153 innehåller dessutom många tekniska nyheter för utvecklare.

    Webbläsaren får bland annat begränsat stöd för ::-webkit-scrollbar, som används av många webbplatser för att anpassa rullningslister. Mozilla har dock valt att inte stödja alla utseendeinställningar, såsom egna färger och rundade hörn.

    Firefox får också stöd för bland annat:

    • nya funktioner för popup-rutor och informationsrutor
    • fler värden för placering och justering av text och grafik
    • import av textfiler direkt genom JavaScripts modulsystem
    • bättre kontroll över hur många rader som visas i JavaScripts felhistorik
    • utökade funktioner för bild-i-bild
    • mer information om språk, veckonummer, textriktning och tidsformat
    • förbättrade tester av ljud och video för WebRTC

    Utvecklarverktygen får även ett nytt lokalt läge där mappar på datorn kan kopplas till egna lokala webbadresser. Det gör det möjligt att testa vissa webbfunktioner utan att först starta en separat lokal webbserver.

    En viktig långtidsversion

    Firefox 153 släpps även som Firefox 153 ESR och kommer att få uppdateringar under ungefär 15 månader.

    Versionen ska på sikt ersätta Firefox 140 ESR och kommer under en övergångsperiod att finnas parallellt med både Firefox 140 ESR och den äldre Firefox 115 ESR-serien.

    För vanliga användare är QR-koderna och de förbättrade PDF-verktygen troligen de mest märkbara nyheterna. För företag och organisationer är de nya säkerhetsreglerna, certifikatstödet och den långa supportperioden minst lika viktiga.

    Sammantaget är Firefox 153 ingen fullständig ombyggnad av webbläsaren. Det är i stället en bred uppdatering med många mindre förbättringar som tillsammans gör Firefox mer användbar, säkrare och bättre anpassad för moderna bild-, video- och webbstandarder.

    https://ftp.mozilla.org/pub/firefox/releases/153.0/linux-x86_64/sv-SE

    TEKNISK FAKTARUTA: FIREFOX 153

    Webbläsare: Mozilla Firefox

    Version: Firefox 153

    Utgåva: Standardversion och ESR

    ESR: Extended Support Release med långvariga säkerhets- och stabilitetsuppdateringar

    Operativsystem: Linux, Windows och macOS

    HDR-video: Stöd i Windows 10 och Windows 11 med kompatibel HDR-skärm och grafikkort

    PDF-funktioner: Slå samman PDF-filer och lägg till bilder som nya sidor

    Delning: Skapa QR-koder för öppna webbsidor

    Bildformat: Experimentellt stöd för JPEG XL via Firefox Labs

    Säkerhet: Separat behörighet krävs för tillägg som vill läsa lokala filer

    Lokalt nätverk: Begränsningar för webbplatsers åtkomst till enheter i det lokala nätverket

    Platsinformation: Röd markering visas när en webbplats använder användarens position

    Certifikat: Stöd för Qualified Website Authentication Certificates, QWAC

    Utvecklarfunktioner: Textimport, Picture-in-Picture-API, Intl.LocaleInfo och Error.stackTraceLimit

    Licens: Öppen källkod

  • Chatto blir öppen källkod – kan bli ett privat alternativ till Teams och Discord

    Den nya chattplattformen Chatto kan köras på den egna servern och samlar textmeddelanden, filöverföring, videosamtal och skärmdelning i ett enda system. Projektet riktar sig till organisationer och nätgemenskaper som vill behålla kontrollen över sina egna kommunikationsdata.

    Allt fler arbetsplatser, föreningar och nätgemenskaper använder digitala plattformar för att kommunicera. Tjänster som Microsoft Teams, Slack och Discord har gjort det enkelt att samla chattar, filer och videosamtal på samma plats.

    Samtidigt innebär molnbaserade kommunikationstjänster att stora mängder information lagras på servrar som kontrolleras av externa företag. Det kan handla om meddelanden, kontouppgifter, uppladdade dokument och information om vilka personer som kommunicerar med varandra.

    Chatto är ett nytt försök att erbjuda ett alternativ. Plattformen har nu släppts som öppen källkod och kan installeras på en egen server.

    En hel chattplattform i ett enda program

    En vanlig utmaning med självhostade tjänster är installationen. Administratören kan behöva konfigurera en webbserver, databas, lagringssystem och flera andra komponenter innan programmet fungerar.

    Chatto har i stället utvecklats för att kunna startas som en enda körbar fil. Den innehåller både serverprogrammet och det webbgränssnitt som användarna möter i webbläsaren.

    För en grundläggande installation behövs ingen separat databasserver. När Chatto har startats tillhandahåller programmet automatiskt en webbplats där användarna kan logga in och kommunicera.

    Det finns färdiga versioner för Linux på både x86-64- och ARM64-baserade datorer. Programmet finns även för macOS och Windows. Mer avancerade installationer kan byggas med exempelvis Docker Compose och annan serverinfrastruktur.

    Den förenklade installationen kan göra det möjligt att köra Chatto även på relativt små servrar. Hur många användare som kan vara anslutna samtidigt beror dock på serverns prestanda, nätverksanslutning och vilka funktioner som används.

    Kanaler, filer och videosamtal

    Chatto fungerar på ett sätt som påminner om flera etablerade kommunikationsplattformar. En server kan innehålla olika rum eller kanaler där användarna diskuterar särskilda ämnen.

    Plattformen har bland annat stöd för textmeddelanden, filöverföring, reaktioner och inbäddade videoklipp. Administratörer kan även skapa olika roller och bestämma vilka rättigheter användarna ska ha.

    Dessutom finns stöd för röst- och videosamtal samt skärmdelning. Det innebär att Chatto kan användas både för vardagliga diskussioner och för digitala möten där deltagarna behöver visa presentationer, program eller andra delar av sina datorskärmar.

    Utvecklaren uppger att röst- och videosamtalen är totalsträckskrypterade. Det innebär att kommunikationen krypteras hos deltagarna och inte ska kunna läsas av servern under överföringen.

    Chatto har inte heller någon inbyggd gräns för hur många personer som får delta i ett samtal. I praktiken bestäms gränsen i stället av serverns kapacitet och deltagarnas internetanslutningar.

    Personliga krypteringsnycklar skyddar lagrad information

    Chatto krypterar även personuppgifter och chattinformation som lagras på servern. Varje användares information skyddas med individuella krypteringsnycklar.

    En krypteringsnyckel kan liknas vid en avancerad digital nyckel som krävs för att omvandla krypterad information tillbaka till läsbar text. Utan rätt nyckel framstår informationen som ett obegripligt mönster av data.

    När ett användarkonto tas bort kan personens krypteringsnycklar förstöras. Den information som eventuellt finns kvar i lagringen ska då inte längre kunna läsas.

    Metoden innebär inte nödvändigtvis att varje fysisk databit omedelbart skrivs över. I stället blir den kvarvarande informationen praktiskt oanvändbar eftersom nyckeln som behövs för att dekryptera den inte längre finns.

    Varje server är en egen gemenskap

    Chatto använder inte federation. Det betyder att olika Chatto-servrar inte automatiskt kan kommunicera eller utbyta information med varandra.

    Varje installation fungerar i stället som en fristående gemenskap. En organisation kan exempelvis driva en server för personalen, medan en förening kan ha en separat installation för sina medlemmar.

    En användare kan vara medlem i flera gemenskaper, men måste då ansluta direkt till respektive server. Administratörer som vill hantera flera separata grupper kan köra flera Chatto-processer.

    Avsaknaden av federation kan göra systemet enklare och minska risken för att information sprids mellan olika servrar. Samtidigt innebär det att användarna inte får samma sammanhängande nätverk som i federerade plattformar.

    Inga externa analysverktyg

    Enligt projektet innehåller Chatto inga externa spårnings- eller analysverktyg. Plattformen ska därmed inte automatiskt skicka information om användarnas beteende till tredjepartsföretag.

    När en organisation driver sin egen Chatto-server stannar meddelanden och användaruppgifter på den egna infrastrukturen. Administratören kan då själv bestämma i vilket land servern ska finnas, hur säkerhetskopiering ska ske och vem som ska ha teknisk tillgång till systemen.

    Självhosting innebär dock också ett större ansvar. Den som driver servern måste installera säkerhetsuppdateringar, skydda servern mot intrång, hantera säkerhetskopior och se till att obehöriga inte får administratörsåtkomst.

    Kontrollen över informationen flyttas alltså från en extern molnleverantör till den egna organisationen.

    Fortfarande en ung plattform

    Chatto befinner sig för närvarande på version 0.4. Utvecklaren beskriver programmet som tillräckligt stabilt för produktionsanvändning, men varnar samtidigt för att större förändringar kan genomföras före version 1.0.

    Den första stabila huvudversionen väntas enligt projektets planering inom sex till tolv månader.

    Nästa större version, 0.5, ska fokusera på säkerhet och moderering. Bland de planerade funktionerna finns möjlighet att rapportera olämpligt innehåll och förbättringar för användare som är anslutna till flera servrar.

    Eftersom projektet ännu inte har nått version 1.0 bör organisationer som installerar det vara beredda på att konfigurationer, databaser eller funktioner kan förändras i kommande uppdateringar.

    Betald molntjänst på europeisk infrastruktur

    Parallellt med den självhostade versionen förbereds även en kommersiell tjänst med namnet Chatto Cloud. Den riktar sig till användare som vill använda plattformen utan att själva administrera en server.

    Molntjänsten ska erbjuda automatisk skalning, nattliga säkerhetskopior och uppgraderingar utan planerade driftavbrott.

    Enligt projektet ska tjänsten till en början köras helt på europeiskt ägd infrastruktur. Fler geografiska regioner planeras till början av 2027.

    Den betalda tjänsten ska finansiera driften och administrationen, men några extra programfunktioner ska inte låsas bakom ett premiumabonnemang. Den självhostade versionen ska därmed fortsätta erbjuda samma grundläggande funktioner.

    Ett alternativ för den som vill kontrollera sina data

    Chatto är långt ifrån den första självhostade chattplattformen. Projektets främsta ambition verkar i stället vara att göra installationen enklare och minska mängden resurser som krävs för att komma igång.

    Genom att kombinera server, webbgränssnitt, chatt, filöverföring och videosamtal i ett enda system kan Chatto bli intressant för mindre organisationer, föreningar och grupper som inte vill vara beroende av stora centrala kommunikationstjänster.

    Att programmet är öppen källkod innebär att källkoden kan granskas och att användarna själva kan installera systemet. Projektet tar dock för närvarande inte emot externa bidrag till källkoden.

    Om Chatto kan etablera sig som ett verkligt alternativ till de större plattformarna återstår att se. Den unga versionsnumreringen och de planerade förändringarna visar att projektet fortfarande befinner sig i ett tidigt skede.

    Men lanseringen illustrerar samtidigt ett växande intresse för digitala verktyg där användarna själva bestämmer var informationen lagras och vem som kontrollerar infrastrukturen.

    https://hmans.dev/blog/chatto-is-open-source

    https://github.com/chattocorp/chatto

    > TEKNISKA FAKTA: CHATTO
    Programtyp: Grupp- och teamchatt
    Licens: Öppen källkod
    Aktuell version: 0.4
    Installation: Självhostad eller molnbaserad
    Serverlösning: En enda körbar programfil
    Webbgränssnitt: Inbyggt
    Separat databas: Krävs inte för grundinstallation
    Operativsystem: Linux, Windows och macOS
    Linuxarkitekturer: x86-64 och ARM64
    Containerstöd: Docker Compose
    Kommunikation: Text, röst och video
    Övriga funktioner: Filöverföring, reaktioner och skärmdelning
    Kryptering: Totalsträckskrypterade röst- och videosamtal
    Lagrade uppgifter: Krypterade med individuella användarnycklar
    Federation: Nej
    Spårning och analys: Inga externa analystjänster
    Molntjänst: Chatto Cloud
    > STATUS: Projektet befinner sig fortfarande före version 1.0. Större förändringar kan därför förekomma vid framtida uppgraderingar.
  • Parrot OS 7.3 är här – snabbare, smidigare och bättre anpassad för modern hårdvara

    Parrot OS 7.3 är här med fokus på modern hårdvara, bättre prestanda och smidigare användning. Den Debian-baserade säkerhetsdistributionen får optimerade paket för nyare processorer, officiella Vagrant-boxar, uppdaterade säkerhetsverktyg och ett nytt menysystem som gör det enklare att installera verktyg vid behov.

    Parrot OS 7.3 har nu släppts. Det är en ny version av den Debian-baserade Linuxdistributionen som främst riktar sig till säkerhetsexperter, penetrationstestare, utvecklare och användare som vill ha ett system med fokus på integritet och kontroll.

    Den nya versionen innehåller flera tekniska förbättringar, men det mest intressanta är att Parrot OS nu tar ett tydligare steg mot modernare datorhårdvara. Målet är att systemet ska kunna utnyttja nyare processorer bättre och samtidigt bli enklare att använda i vardagen.

    Snabbare program på nyare datorer

    En av de största nyheterna i Parrot OS 7.3 är så kallade optimerade paket. Traditionellt byggs många Linuxpaket för att fungera på väldigt gamla x86-64-processorer. Det är bra för kompatibiliteten, men det betyder också att moderna processorer inte alltid används fullt ut.

    Parrot OS 7.3 erbjuder därför ett frivilligt paketförråd med program som har kompilerats om för nyare processorer. På datorer med tillräckligt modern CPU kan vissa beräkningstunga arbetsuppgifter bli märkbart snabbare.

    Det gäller framför allt uppgifter som:

    • komprimering av filer
    • kryptering
    • hashning
    • videokodning
    • bild- och ljudbearbetning
    • vissa utvecklings- och analysverktyg

    Enligt Parrot-projektet kan prestandavinsten i vissa fall ligga mellan 20 och 50 procent. Det betyder inte att hela systemet automatiskt blir dubbelt så snabbt, men för rätt typ av arbetsuppgifter kan skillnaden märkas tydligt.

    För vanliga saker som filhantering, nätverkstjänster eller enklare kommandon blir skillnaden däremot ofta liten eller obefintlig.

    Byggt för dagens processorer

    De optimerade paketen riktar sig bland annat till system med nyare Intel- och AMD-processorer, exempelvis Intel Haswell eller AMD Zen och senare. På ARM-sidan nämns bland annat Apple M1, Raspberry Pi 5 och Amazon Graviton 2 som exempel på hårdvara som kan dra nytta av de nya optimeringarna.

    För att undvika problem finns det en kontroll som ser till att paketen inte installeras på en dator som saknar rätt processorfunktioner. Om hårdvaran inte klarar kraven avbryts installationen i stället för att systemet kraschar eller blir obrukbart.

    Det här är en viktig detalj. Parrot försöker alltså inte ersätta de vanliga paketen, utan erbjuder optimerade versioner som ett frivilligt tillägg för användare med rätt hårdvara.

    Linuxkärna 7.0 och bättre hårdvarustöd

    Parrot OS 7.3 levereras med Linux kernel 7.0. En nyare kärna innebär normalt bättre stöd för modern hårdvara, fler drivrutinsförbättringar och nya funktioner under huven.

    För användaren kan det betyda att nyare datorer, nätverkskort, grafikkort och annan hårdvara fungerar bättre direkt efter installation. Det är särskilt viktigt för en distribution som Parrot OS, där användarna ofta kör systemet på många olika typer av datorer, virtuella maskiner och labbmiljöer.

    Nytt menysystem skrivet i Go

    En annan nyhet är att Parrot OS har fått ett nytt menysystem. Två centrala delar, parrot-exec och launcher-updater, har skrivits om i programmeringsspråket Go.

    Det kan låta som en intern teknisk detalj, men för användaren märks det genom att verktygen i menyerna blir enklare att hantera. Ett program som inte är installerat kan visas i menyn och installeras med ett klick.

    Det innebär att Parrot OS inte behöver komma med alla verktyg förinstallerade från början. I stället kan systemet vara lättare och renare, samtidigt som användaren snabbt kan lägga till de verktyg som behövs.

    För säkerhetsarbete är detta praktiskt. En penetrationstestare kanske inte behöver hela verktygslådan installerad hela tiden, utan kan installera rätt program när det behövs.

    Mindre och renare installationsfiler

    Parrot-projektet har även arbetat med att göra installationsfilerna mindre. En del verktyg som inte behövs direkt i Home- och Security-utgåvorna har tagits bort från standardinstallationen.

    Det här gör systemet mer lättviktigt och minskar mängden onödiga program. Det kan också göra installationen snabbare och enklare, särskilt i virtuella miljöer eller på datorer med begränsat lagringsutrymme.

    Officiella Vagrant-boxar

    Parrot OS 7.3 introducerar också officiella Vagrant-boxar för både Home- och Security-utgåvan på amd64.

    Vagrant används för att snabbt skapa reproducerbara virtuella miljöer. Det är särskilt användbart för utbildning, testlabb, utveckling och säkerhetsövningar. I stället för att installera systemet manuellt varje gång kan man starta en färdig miljö med några kommandon.

    För lärare, studenter och säkerhetsteam är detta en välkommen förbättring. Det blir enklare att skapa samma labbmiljö på flera datorer och att återställa miljön när något gått fel.

    KDE Plasma som skrivbordsmiljö

    På skrivbordssidan använder Parrot OS KDE som standardmiljö. Version 7.3 levereras med Plasma 6.3.6, KDE Frameworks 6.13 och KDE Gear 25.04.3, byggt ovanpå Qt 6.8.2.

    KDE Plasma är en modern och anpassningsbar skrivbordsmiljö som passar användare som vill ha mycket kontroll över sitt system. Den är samtidigt tillräckligt användarvänlig för den som vill ha ett mer traditionellt grafiskt skrivbord.

    Uppdaterade säkerhetsverktyg

    Eftersom Parrot OS är starkt inriktat på IT-säkerhet är verktygsuppdateringarna viktiga. I version 7.3 har flera centrala säkerhetsverktyg uppdaterats.

    Bland de uppdaterade programmen finns:

    • Airgeddon 12.0
    • Bettercap 2.41.5
    • BloodyAD 2.5.4
    • Caido 0.55.2
    • Enum4linux-ng 1.3.10

    Det här är verktyg som används inom bland annat trådlös nätverkstestning, nätverksanalys, Active Directory-granskning, webbtestning och informationsinsamling.

    För säkerhetsforskare och penetrationstestare innebär det att Parrot OS fortsätter vara en komplett arbetsmiljö med moderna versioner av viktiga verktyg.

    Ny startsida i Firefox

    Parrot OS 7.3 innehåller även en ny startsida för Firefox. Den är byggd med Vite och uppges inte samla in någon användardata.

    Det är en liten men symboliskt viktig förbättring. Parrot OS har länge haft integritet som en av sina profilfrågor, och en startsida utan datainsamling passar väl in i den linjen.

    Två huvudutgåvor: Security och Home

    Parrot OS finns i två huvudsakliga skrivbordsutgåvor.

    Security Edition är avsedd för penetrationstestare, säkerhetsanalytiker och forskare. Den innehåller ett stort antal säkerhetsverktyg för analys, testning, forensik och nätverksarbete.

    Home Edition är däremot tänkt för mer vardaglig användning, utveckling och integritet. Den levereras utan hela säkerhetsverktygslådan från början, men användaren kan installera de verktyg som behövs i efterhand.

    Det gör Parrot OS mer flexibelt. Alla behöver inte samma system, men båda grupperna kan använda samma grund.

    Uppgradering för befintliga användare

    Den som redan använder Parrot OS kan uppgradera med det vanliga uppgraderingskommandot:

    sudo parrot-upgrade
    

    Som alltid bör man se till att viktiga filer är säkerhetskopierade innan en större systemuppgradering görs.

    Ett steg mot ett smartare säkerhetssystem

    Parrot OS 7.3 är inte bara en samling uppdaterade program. Den här versionen visar också en tydligare riktning för distributionen.

    I stället för att bara lägga till fler verktyg försöker utvecklarna göra systemet snabbare, lättare och mer anpassat till modern hårdvara. De optimerade paketen, det nya menysystemet och de officiella Vagrant-boxarna pekar alla åt samma håll: Parrot OS ska vara enklare att använda, snabbare att starta med och mer effektivt i professionella arbetsflöden.

    För den som arbetar med IT-säkerhet, utbildning eller tekniska labbmiljöer är Parrot OS 7.3 därför en intressant uppdatering. Den gör inte bara systemet modernare, utan också mer praktiskt i vardagen.

    https://parrotsec.org

    Teknisk faktaruta: Parrot OS 7.3

    Distribution: Parrot OS 7.3

    Bas: Debian

    Inriktning: IT-säkerhet, penetrationstestning, digital forensik, integritet och utveckling

    Linuxkärna: Linux kernel 7.0

    Skrivbordsmiljö: KDE Plasma 6.3.6

    KDE Frameworks: 6.13

    KDE Gear: 25.04.3

    Qt-version: Qt 6.8.2

    Nyheter:

    • Optimerade paket för nyare processorer
    • Prestandavinster på upp till 20–50 procent i vissa beräkningstunga arbetsuppgifter
    • Nytt menysystem skrivet i Go
    • Installation av verktyg direkt från menyn
    • Officiella Vagrant-boxar för Home och Security Edition
    • Ny Firefox-startsida utan datainsamling
    • Uppdaterade säkerhetsverktyg

    Utgåvor: Security Edition och Home Edition

    Uppgradering:

    sudo parrot-upgrade
  • Tails 7.9 släppt – anonymt operativsystem får ny Tor Browser och bättre hårdvarustöd

    Tails 7.9 är här med uppdaterad Tor Browser, förbättrat stöd för nyare hårdvara och en rättning som gör Secure Boot-varningar mer tillförlitliga. Den integritetsfokuserade Linuxdistributionen fortsätter därmed att finslipa sitt portabla system för anonym surfning och spårfri användning från USB-minne.

    Tails 7.9 är nu tillgängligt. Den nya versionen av det portabla och integritetsinriktade Linuxsystemet uppdaterar Tor Browser, förbättrar stödet för nyare datorer och rättar ett ovanligt men irriterande problem med Secure Boot-varningar.

    Tails är inte en vanlig Linuxdistribution. Systemet är byggt för att köras från ett USB-minne och lämnar så få spår som möjligt på datorn där det används. All internettrafik leds genom Tor-nätverket, vilket gör det svårare att spåra användaren och dennes nätaktivitet. Därför används Tails ofta av journalister, aktivister, visselblåsare och andra som behöver ett extra skyddat digitalt arbetsflöde.

    Version 7.9 är framför allt en underhållsuppdatering, men den innehåller ändå flera viktiga förbättringar.

    Den mest synliga nyheten är att Tor Browser har uppdaterats till version 15.0.16. Webbläsaren bygger på Firefox ESR 140.12 och är en central del av Tails, eftersom den är det huvudsakliga verktyget för att surfa anonymt via Tor. Uppdateringar av Tor Browser är viktiga eftersom de både kan innehålla säkerhetsfixar och förbättringar som påverkar kompatibilitet, stabilitet och integritet.

    Tails 7.9 innehåller också uppdaterade firmwarepaket. Firmware är den lågnivåprogramvara som gör att operativsystemet kan kommunicera med hårdvara som grafikkort, Wi-Fi-kretsar och andra komponenter. För användaren betyder det i praktiken att Tails kan fungera bättre på nyare datorer, särskilt där trådlöst nätverk eller grafik tidigare varit problematiskt.

    En annan rättning gäller Secure Boot. Secure Boot är en säkerhetsfunktion i moderna datorer som kontrollerar att systemet som startas är betrott. I vissa fall kunde Tails tidigare felaktigt varna för gamla Secure Boot-certifikat, trots att certifikaten egentligen var uppdaterade. Det kunde leda till onödig oro och i värsta fall få användare att stänga av Secure Boot utan anledning. I Tails 7.9 har kontrollen justerats så att den använder rätt databas för att avgöra om certifikaten är aktuella.

    För befintliga användare finns automatiska uppgraderingar till Tails 7.9 från Tails 7.0 och senare. Om den automatiska uppgraderingen inte fungerar, eller om systemet inte startar korrekt efter uppdateringen, rekommenderar projektet en manuell uppgradering.

    Nya användare kan ladda ner Tails 7.9 som USB-avbildning. Det finns även en ISO-fil för den som vill använda Tails från DVD eller i en virtuell maskin. Projektet påminner samtidigt om en viktig sak: om man installerar Tails på nytt i stället för att uppgradera kan den beständiga lagringen på USB-minnet raderas. Den som använder Persistent Storage för att spara filer, inställningar eller nycklar bör därför vara noga med att välja uppgradering om dessa data ska behållas.

    Bakom kulisserna innehåller Tails 7.9 även flera tekniska förbättringar för testmiljöer, byggsystem och intern dokumentation. Det finns dessutom fortsatt arbete kring Flatpak-stöd, där installation av Flatpak-appar över Tor testas bakom en funktionsflagga. Det är dock inte den stora användarnyheten i denna version, utan snarare ett tecken på att Tails-utvecklarna arbetar vidare med hur programhantering kan göras både säkrare och mer användbar i framtiden.

    Sammanfattningsvis är Tails 7.9 ingen dramatisk version med stora nya funktioner. Det är i stället en typisk säkerhets- och stabilitetsuppdatering: ny Tor Browser, bättre stöd för modern hårdvara och en viktig rättning för Secure Boot-meddelanden. För ett system som Tails är just sådana uppdateringar centrala. När målet är anonymitet och spårfri användning är det ofta de små, noggranna förbättringarna som gör störst skillnad.

    https://tails.net

    Artikel i vår wiki om Tails.

    https://wiki.linux.se/Tails

    Faktaruta: Tails 7.9

    Vad är Tails?
    Tails är en portabel Linuxdistribution som körs från USB-minne och är byggd för anonymitet, integritet och spårfri användning.

    Ny version:
    Tails 7.9

    Viktigaste nyheten:
    Tor Browser har uppdaterats till version 15.0.16, baserad på Firefox ESR 140.12.

    Bättre hårdvarustöd:
    Uppdaterade firmwarepaket förbättrar stödet för nyare datorer, grafikkretsar och Wi-Fi-adaptrar.

    Secure Boot:
    En rättning gör att Tails inte längre felaktigt varnar för gamla Secure Boot-certifikat när de redan är uppdaterade.

    Uppgradering:
    Automatisk uppgradering finns från Tails 7.0 och senare. Vid problem rekommenderas manuell uppgradering.

    Viktigt att tänka på:
    En ny installation kan radera Persistent Storage på USB-minnet. Den som vill behålla sparade filer och inställningar bör uppgradera i stället.

  • Zen Browser 1.20 låter användaren bygga om webben sida för sida

    Zen Browser 1.20 tar ännu ett steg mot en mer personlig och användarstyrd webbläsare. Med den nya funktionen Boosts kan användaren ändra färger, typsnitt, sidans utseende och till och med ta bort störande element på enskilda webbplatser. Samtidigt bygger versionen vidare på Firefox 151.0.2, stärker skyddet mot digital fingeravtrycksspårning och lägger till praktiska funktioner som att slå ihop PDF-filer direkt i webbläsaren.

    Zen Browser fortsätter att utvecklas som ett av de mer intressanta alternativen för den som vill ha en webbläsare byggd på Firefox, men med ett tydligare fokus på anpassning, integritet och ett modernare arbetsflöde. I version 1.20 introduceras en ny funktion som kallas Boosts – ett verktyg som gör det möjligt att ändra hur enskilda webbplatser ser ut och beter sig, direkt från webbläsaren.

    Det handlar inte bara om kosmetiska förändringar. Med Boosts kan användaren justera färger, byta typsnitt, ändra stilar, ta bort störande sidelement och aktivera automatiskt mörkt läge på webbplatser som annars inte erbjuder det. Funktionen nås via webbplatskontrollen i adressfältet, där en ny Boost-knapp öppnar inställningar för den aktuella sidan.

    Tanken är enkel men kraftfull: webben behöver inte se likadan ut för alla. En nyhetssajt med för små bokstäver kan göras mer lättläst. En sida med skrikiga färger kan tonas ned. Ett störande element kan tas bort. För personer som läser mycket, arbetar länge framför skärmen eller har särskilda behov av kontrast och läsbarhet kan detta bli en mycket användbar funktion.

    En webbläsare med Firefox i grunden

    Zen Browser bygger på Firefox och följer därför mycket av Mozillas tekniska utveckling. I version 1.20 har webbläsaren uppdaterats till Firefox 151.0.2, vilket innebär att den får med sig de senaste förbättringarna, säkerhetsfixarna och förändringarna från Firefox-projektet.

    Det är en viktig detalj. Mindre webbläsare kan ibland vara spännande men riskerar att halka efter när det gäller säkerhet och kompatibilitet. Genom att bygga vidare på Firefox får Zen Browser både en stabil grund och tillgång till ett stort ekosystem av webbtillägg och standarder.

    Starkare skydd mot fingeravtryck

    En annan viktig nyhet i Zen Browser 1.20 är förbättrat skydd mot så kallad fingerprinting. Fingerprinting innebär att webbplatser försöker identifiera användare genom att samla in tekniska detaljer om datorn, webbläsaren, skärmen, operativsystemet och andra egenskaper.

    Till skillnad från vanliga kakor behöver fingerprinting inte spara något tydligt spår på användarens dator. I stället byggs en slags digital profil upp genom många små tekniska detaljer. Det kan till exempel handla om skärmstorlek, installerade typsnitt, tidszon, grafikkort, ljudfunktioner och webbläsarens beteende.

    I den nya versionen begränsar Zen Browser hur mycket information webbplatser får tillgång till när Standard Enhanced Tracking Protection används. Enligt utvecklarna minskar detta antalet användare som kan identifieras unikt med vanliga fingerprinting-metoder med i genomsnitt 14 procent. På macOS uppges förbättringen vara ännu större, upp till 49 procent.

    Det betyder inte att fingerprinting försvinner helt, men det gör det svårare för webbplatser och spårningsnätverk att särskilja enskilda användare.

    Slå ihop PDF-filer direkt i webbläsaren

    En mer praktisk nyhet är att Zen Browser nu kan slå ihop flera PDF-filer direkt i webbläsaren. Det gör att användaren kan kombinera dokument utan att öppna ett separat program eller använda någon extern webbtjänst.

    För många vardagsanvändare kan detta vara en mycket smidig förbättring. Det kan handla om att slå ihop kvitton, blanketter, avtal, skannade dokument eller flera delar av en rapport. Att kunna göra detta lokalt i webbläsaren är också positivt ur integritetssynpunkt, eftersom man slipper ladda upp dokument till okända tredjepartstjänster.

    Små förbättringar i gränssnittet

    Version 1.20 innehåller även flera förändringar i användargränssnittet. I läget med enkel sidopanel visas överflödiga webbtillägg nu under adressfältet i stället för att flyttas tillbaka till webbplatskontrollpanelen. Det gör beteendet mer förutsägbart och kan ge ett renare arbetsflöde för användare som använder många tillägg.

    Cykling mellan arbetsytor har också förbättrats. Arbetsytor är en viktig del av Zen Browsers identitet och gör det möjligt att dela upp surfandet i olika miljöer, exempelvis arbete, privat, research eller sociala medier.

    På Windows har geolokaliseringen ändrats så att Zen Browser respekterar operativsystemets egna platsbehörigheter när en webbplats begär åtkomst till platsinformation. Det innebär att webbläsaren bättre följer användarens centrala integritetsinställningar i Windows.

    Flera buggar har rättats

    Som vanligt innehåller en ny version också rättningar av tidigare problem. Bland annat har ett fel åtgärdats där tangenten u kunde duplicera flikar. Ett annat problem där videokontroller kunde hamna under skärmen i fullskärmsläge har också rättats.

    Boosts-funktionen har förbättrats så att den fungerar bättre på webbplatser där den tidigare kunde fallera. Dessutom har ett macOS-problem rättats där smarta kort och säkerhetsnycklar kunde misslyckas med att automatiskt ladda certifikat.

    Andra korrigeringar gäller bland annat adressfältet, pinned tabs och split view-läget, där beteendet tidigare kunde påverka andra fönster.

    Snabbare väg till egna Boosts

    En liten men praktisk nyhet är att användaren nu kan skriva New Boost direkt i adressfältet för att snabbt skapa en ny Boost för den aktuella webbplatsen. Det gör funktionen mer lättillgänglig och visar att Zen Browser vill göra webbplatsanpassning till en naturlig del av surfandet, inte något som göms undan i avancerade menyer.

    En webbläsare för den som vill styra mer själv

    Zen Browser 1.20 visar tydligt vilken riktning projektet rör sig i. Det handlar inte bara om att vara ännu en Firefox-baserad webbläsare, utan om att ge användaren mer kontroll över både gränssnitt, integritet och arbetsflöde.

    Boosts är den mest synliga nyheten, men tillsammans med bättre fingerprinting-skydd, PDF-sammanslagning, förbättrade arbetsytor och flera buggfixar blir version 1.20 en intressant uppdatering.

    För användare som tycker att moderna webbläsare blivit för låsta, för röriga eller för beroende av externa tjänster erbjuder Zen Browser ett alternativ där webben går att forma mer efter den egna smaken. Version 1.20 gör den idén ännu tydligare: webbläsaren ska inte bara visa webben – den ska också låta användaren anpassa den.

    https://zen-browser.app/download

    Teknisk faktaruta: Zen Browser 1.20

    Webbläsare: Zen Browser

    Version: 1.20

    Grund: Bygger på Firefox

    Firefox-version: Firefox 151.0.2

    Ny huvudfunktion: Boosts

    Vad Boosts gör: Låter användaren ändra färger, typsnitt, stilar, sidlayout, mörkt läge och ta bort störande element på enskilda webbplatser.

    Integritet: Förbättrat skydd mot fingerprinting i Standard Enhanced Tracking Protection.

    PDF-funktion: Kan slå ihop flera PDF-filer direkt i webbläsaren.

    Plattformar: Windows, macOS och Linux.

    Målgrupp: Användare som vill ha mer kontroll över utseende, arbetsflöde och integritet i webbläsaren.

  • Vivaldi 8.0: webbläsaren som låter användaren bygga sin egen cockpit

    Vivaldi 8.0 är här med webbläsarens största visuella omgörning på flera år. Den nya versionen samlar flikar, verktygsfält, paneler och webbinnehåll i ett mer enhetligt gränssnitt, samtidigt som användaren får nya teman och sex färdiga layoutlägen att välja mellan. Resultatet är en mer flexibel och personlig webbläsare för alla som vill forma sin digitala arbetsplats efter sitt eget sätt att arbeta.

    Vivaldi har länge varit webbläsaren för dem som inte nöjer sig med standardlösningar. Där Chrome, Edge och Safari ofta försöker dölja inställningar och förenkla gränssnittet till minsta möjliga antal val, går Vivaldi åt andra hållet. Här får användaren bestämma. Med Vivaldi 8.0 tar webbläsaren nu ett stort steg vidare – inte genom att bara lägga till ännu fler funktioner, utan genom att göra om själva känslan i gränssnittet.

    Den nya versionen beskrivs som den största visuella förändringen på flera år. Fokus ligger på en mer sammanhållen design, nya teman och färdiga layoutlägen som gör det enklare att anpassa webbläsaren efter hur man faktiskt arbetar.

    En mer sammanhållen webbläsare

    Den största förändringen i Vivaldi 8.0 är det nya skrivbordsgränssnittet, kallat Unified Design. Tidigare kunde flikar, verktygsfält, paneler och sidinnehåll upplevas som separata delar av programmet. I den nya designen samlas dessa element i en mer enhetlig ram runt webbläsarfönstret.

    Det innebär att verktygsfält, flikrader, paneler och fönsterkanter får ett mer sammanhållet visuellt uttryck. I praktiken gör det att webbläsaren känns mindre uppdelad och mer som ett enda sammanhängande arbetsverktyg.

    För vanliga användare kan det låta som en liten kosmetisk förändring, men gränssnittets utformning påverkar hur man upplever ett program. En rörig webbläsare kan kännas tung och splittrad, medan en mer sammanhållen design kan göra det lättare att fokusera på innehållet.

    Teman som tar större plats

    Vivaldi har länge haft starka möjligheter att ändra färger och teman. I version 8.0 blir detta ännu tydligare. Bakgrunder och visuella effekter kan nu breda ut sig över större delar av webbläsarfönstret i stället för att vara begränsade till vissa delar av gränssnittet.

    Det gör att teman, bakgrundsbilder, genomskinlighet och oskärpeeffekter kan användas på ett mer konsekvent sätt. Resultatet blir att hela webbläsaren får en tydligare identitet, snarare än att bara flikraden eller startsidan byter utseende.

    I Vivaldi 8.0 följer också flera nya standardteman med, bland annat Zen, Soria Moria, Sunset Forest och Kawaii Clouds. De vanliga ljusa och mörka temana har också uppdaterats.

    För den som redan har skapat egna teman finns stödet kvar. Användaren kan själv välja om den nya designen ska användas fullt ut eller om det gamla färgläget ska behållas via temaredigeraren.

    Sex färdiga layouter

    En annan stor nyhet är att Vivaldi 8.0 innehåller sex färdiga layoutlägen. Dessa visas vid första starten, men kan även ändras senare i inställningarna under utseende.

    De sex alternativen är:

    Simple
    Classic
    Vertical Right
    Vertical Left
    Auto Hide
    Bottom

    Simple är tänkt för den som vill ha ett mer traditionellt och rent upplägg med flikarna överst. Classic behåller en mer välbekant Vivaldi-känsla, med paneler och verktygsfält placerade på traditionellt sätt.

    Vertical Right placerar flikarna på höger sida av fönstret, medan adressfältet ligger överst och panelerna till vänster. Vertical Left flyttar i stället flikfält och adressfält till vänster, medan panelerna dyker upp från motsatt sida när muspekaren förs dit.

    Auto Hide är läget för den som vill att webbsidan ska få så mycket plats som möjligt. Där döljs verktygsfält, flikar, paneler och adressfält tills muspekaren når kanten av fönstret.

    Bottom flyttar flikfält och adressfält till nederdelen av fönstret. Det är en arbetsstil som Vivaldi länge har haft stöd för genom manuell anpassning, men som nu blir enklare att välja direkt.

    Varför layouten spelar roll

    För många användare är en webbläsare bara ett program för att öppna webbsidor. Men för den som arbetar mycket i webbläsaren är den snarare en arbetsmiljö. Där finns e-post, kalender, dokument, chattar, nyheter, musik, utvecklingsverktyg och kanske ett helt företags interna system.

    Därför spelar placeringen av flikar, paneler och adressfält större roll än man först kan tro. En användare med många öppna flikar kan föredra lodräta flikar på sidan. En annan vill ha maximal yta för innehållet och föredrar ett automatiskt dolt gränssnitt. En tredje vill ha allt längst ned eftersom det passar bättre med arbetsflödet eller skärmens storlek.

    Vivaldi 8.0 försöker göra dessa val mer lättillgängliga. I stället för att användaren själv måste leta igenom mängder av inställningar går det nu snabbare att börja med en färdig layout och sedan justera detaljerna.

    Mer än bara nytt utseende

    Även om det visuella är den stora nyheten innehåller Vivaldi 8.0 också flera tekniska och funktionella förändringar.

    Bland annat har dialogen för webbplatsinställningar och spårningsskydd slagits samman i adressfältet. Det gör det enklare att se och ändra hur en viss webbplats får bete sig, till exempel när det gäller behörigheter och blockering av spårare.

    Panelredigeraren har också fått en kombinerad dialog för att lägga till webbpaneler och anpassa dem. Startsidan har fått en uppdaterad snabbinställningsvy, och översättningsdialogen har fått ett förbättrat utseende.

    Under ytan har Vivaldi även skrivit om delar av systemet för flikhantering. Windows-panelen har fått en ny sorteringsvy för relaterade flikar, behörighetshanteringen har byggts om och webbläsaren kan nu imitera aktuell stabil Chromium-version i situationer där webbplatser blockerar Vivaldi som en ”okänd” eller ”osupporterad” webbläsare.

    Det sistnämnda är ett praktiskt problem för mindre webbläsare. Eftersom vissa webbplatser testar vilken webbläsare användaren kör kan de ibland blockera fullt fungerande webbläsare enbart för att de inte känner igen namnet. Genom att uppträda mer som en vanlig Chromium-baserad webbläsare kan Vivaldi kringgå sådana hinder.

    Chromium 148 som grund

    Vivaldi bygger, liksom flera andra moderna webbläsare, på Chromium. I version 8.0 har grunden uppdaterats till Chromium 148.0.7778.183.

    Det betyder att Vivaldi får med sig många av de tekniska förbättringar som sker i Chromium-projektet, samtidigt som Vivaldi lägger sitt eget gränssnitt, sina egna funktioner och sin egen filosofi ovanpå.

    Det är just kombinationen som gör Vivaldi speciell. Under huven finns en modern Chromium-baserad webbmotor, men ovanpå den finns ett gränssnitt som är betydligt mer anpassningsbart än i de flesta andra webbläsare.

    En webbläsare för kontrollfreaks – på gott sätt

    Vivaldi 8.0 är knappast en version som försöker vinna över användare genom att ta bort valmöjligheter. Tvärtom fortsätter webbläsaren att rikta sig till dem som vill ha kontroll över sin digitala arbetsmiljö.

    Den nya designen gör samtidigt att Vivaldi känns mer modern och sammanhållen. De färdiga layouterna kan också göra webbläsaren mer tillgänglig för nya användare, eftersom man inte behöver förstå alla inställningar direkt för att hitta ett arbetssätt som passar.

    För den som vill ha en enkel webbläsare utan många val finns det redan gott om alternativ. Vivaldi 8.0 visar i stället att det fortfarande finns plats för en webbläsare som sätter användarens arbetsflöde i centrum.

    Sammanfattning

    Vivaldi 8.0 är mer än en kosmetisk uppdatering. Den nya Unified-designen ger webbläsaren ett mer sammanhållet utseende, medan de sex färdiga layoutlägena gör det lättare att anpassa arbetsytan från start.

    Samtidigt förbättras flera praktiska delar, som webbplatsinställningar, paneler, översättning, flikhantering och kompatibilitet med webbplatser som annars kan blockera Vivaldi.

    Resultatet är en webbläsare som blir både snyggare och mer flexibel – utan att överge det som länge varit Vivaldis kännetecken: möjligheten att själv bestämma hur webben ska användas.

    https://vivaldi.com/blog/vivaldi-on-desktop-8-0

    Teknisk faktaruta: Vivaldi 8.0

    Program: Vivaldi Browser

    Version: 8.0

    Typ: Webbläsare för datorer

    Utvecklare: Vivaldi Technologies

    Motor: Chromium-baserad webbläsarmotor

    Chromium-version: 148.0.7778.183

    Största nyhet: Ny enhetlig skrivbordsdesign, kallad Unified Design

    Nya layoutlägen: Simple, Classic, Vertical Right, Vertical Left, Auto Hide och Bottom

    Nya teman: Zen, Soria Moria, Sunset Forest och Kawaii Clouds

    Andra förbättringar: Omskriven flikhantering, förbättrad panelredigerare, uppdaterad startsida, ny dialog för webbplatsinställningar och bättre hantering av webbplatser som blockerar Vivaldi

    Tillgänglighet: Kan laddas ner från Vivaldis officiella webbplats

  • Tails 7.8: säkrare anonymitet – men Thunderbird försvinner från startpaketet

    Tails 7.8 är här med en tydlig säkerhetsinriktad uppdatering av det anonymitetsfokuserade operativsystemet. Den nya versionen uppdaterar Tor Browser, täpper till viktiga sårbarheter i Linuxkärnan och haveged, samt förändrar hur e-postprogrammet Thunderbird hanteras. Programmet följer inte längre med som standard, men kan fortfarande installeras som extra program för den som behöver det.

    Tails 7.8 är nu släppt. Den nya versionen av det integritetsfokuserade operativsystemet innehåller uppdaterad Tor Browser, viktiga säkerhetsfixar och en tydlig förändring: e-postprogrammet Thunderbird följer inte längre med som standard.

    För många användare märks Tails främst som ett system man startar från USB-minne när man vill surfa mer anonymt. All internettrafik skickas genom Tor-nätverket, och systemet är byggt för att lämna så få spår som möjligt på datorn där det används. Med version 7.8 fortsätter projektet på samma spår, men gör samtidigt några praktiska justeringar.

    Thunderbird tas bort från standardinstallationen

    Den största synliga förändringen är att Thunderbird inte längre ingår i den vanliga Tails-avbilden. Det betyder inte att e-postprogrammet försvinner helt. Thunderbird kan fortfarande installeras via funktionen Additional Software.

    För användare som redan har Thunderbird aktiverat tillsammans med Persistent Storage kommer övergången att ske automatiskt. Tails lägger då till Thunderbird i listan över extra program som installeras vid uppstart.

    Det här kan låta som en försämring, men tanken är snarare att göra underhållet enklare och säkrare. När Thunderbird installeras som extra program kan Tails hämta den senaste tillgängliga versionen varje gång systemet startar. På så sätt minskar risken att användare fastnar med en äldre e-postklient i den förinstallerade miljön.

    Tor Browser uppdateras

    Tails 7.8 innehåller också Tor Browser 15.0.14. Det är en viktig del av systemet, eftersom webbläsaren är den mest centrala komponenten för de flesta användare.

    Tor Browser är byggd för att skydda användarens identitet genom att dirigera trafiken via Tor-nätverket och samtidigt minska mängden information som webbplatser kan samla in om datorn och webbläsaren. Uppdateringar av Tor Browser är därför extra viktiga i Tails, eftersom webbläsaren ofta är den mest utsatta delen av systemet.

    Viktiga säkerhetsfixar i Linuxkärnan och haveged

    Tails 7.8 åtgärdar även flera säkerhetsproblem i Linuxkärnan 6.12 LTS och i haveged. Enligt Tails-projektet kunde dessa sårbarheter göra det möjligt för ett program som körs inne i Tails att få administrativa rättigheter.

    Det är allvarligt, eftersom Tails bygger på principen att även om ett program beter sig skadligt ska det inte enkelt kunna ta kontroll över hela systemet. När sådana brister upptäcks är det viktigt att användare uppgraderar så snart som möjligt.

    Vad betyder detta för vanliga användare?

    För den som bara använder Tails för att surfa anonymt är uppdateringen ganska odramatisk. Tor Browser är uppdaterad, säkerhetsproblem är åtgärdade och systemet fungerar i stort sett som tidigare.

    Den stora skillnaden märks för dem som använder Thunderbird i Tails. De behöver nu förlita sig på Additional Software och Persistent Storage för att få e-postklienten installerad automatiskt vid start. För många är det en rimlig lösning, men den kräver att Persistent Storage är korrekt konfigurerat.

    Uppgradering och installation

    Automatiska uppgraderingar till Tails 7.8 finns tillgängliga för användare som redan kör Tails 7.0 eller senare. Om den automatiska uppgraderingen misslyckas, eller om systemet inte startar efteråt, rekommenderas en manuell uppgradering.

    För nya installationer finns Tails 7.8 som USB-avbild och som ISO-fil för DVD eller virtuella maskiner.

    Det är viktigt att komma ihåg att en ny installation på ett USB-minne raderar befintlig Persistent Storage på den enheten. Den som har sparade inställningar, nycklar, dokument eller extra program bör därför vara försiktig och säkerhetskopiera sådant som behöver bevaras.

    Sammanfattning

    Tails 7.8 är ingen dramatisk version, men den är viktig. Uppdateringen gör systemet säkrare, håller Tor Browser aktuell och förändrar hur Thunderbird hanteras. Genom att flytta Thunderbird från standardinstallationen till Additional Software får Tails ett smidigare sätt att hålla e-postprogrammet uppdaterat.

    För användare som är beroende av anonymitet, säkerhet och ett system som inte lämnar spår är detta en uppdatering som bör installeras.

    https://tails.net/news/version_7.8

    Faktaruta: Tails 7.8

    Operativsystem: Tails

    Version: 7.8

    Huvudnyhet: Thunderbird ingår inte längre som standard, men kan installeras som extra program.

    Webbläsare: Tor Browser 15.0.14

    Säkerhetsfixar: Åtgärdar sårbarheter i Linuxkärnan 6.12 LTS och haveged.

    Uppgradering: Automatisk uppgradering finns för användare av Tails 7.0 eller senare.

    Installation: Finns som USB-avbild och ISO-fil för DVD eller virtuell maskin.

    Viktigt: Ny installation på USB-minne raderar befintlig Persistent Storage på den enheten.

  • KDE får över en miljon euro för att stärka det fria skrivbordet

    KDE får över en miljon euro från Sovereign Tech Fund för att stärka det fria Linux-skrivbordet. Pengarna ska gå till bättre återställning, fabriksåterställning, säkrare infrastruktur och förbättrad e-post- och kalenderhantering. Satsningen visar hur fri och öppen källkod blir allt viktigare när Europas digitala självständighet hamnar högre upp på den politiska och tekniska dagordningen.

    Det fria skrivbordet KDE får en rejäl ekonomisk förstärkning. Genom Sovereign Tech Fund ska KDE-projektet få drygt 1,28 miljoner euro under 2026 och 2027. Pengarna ska användas till att göra KDE Plasma stabilare, säkrare och mer användbart – inte minst för myndigheter, företag och organisationer som vill minska sitt beroende av stora kommersiella teknikplattformar.

    KDE är ett av de mest kända projekten inom fri och öppen källkod. Mest känt är KDE Plasma, skrivbordsmiljön som används i många Linuxdistributioner. För vanliga användare är Plasma det grafiska gränssnittet: panelen, startmenyn, fönstren, inställningarna och allt det som gör att datorn känns som en modern arbetsmiljö.

    Men KDE är mycket mer än bara ett snyggt skrivbord. Projektet utvecklar även program, bibliotek, systemverktyg och infrastruktur som används i hela Linuxvärlden.

    Vad ska pengarna användas till?

    Stödet från Sovereign Tech Fund är öronmärkt för tydliga tekniska förbättringar. KDE ska bland annat arbeta med bättre återställningsfunktioner i KDE Plasma. Det betyder att systemet ska bli enklare att reparera om något går fel, till exempel efter en misslyckad uppdatering eller en trasig inställning.

    En annan viktig del är planerna på en fabriksåterställning för KDE Linux. Det kan jämföras med funktionen i moderna mobiltelefoner, där användaren kan återställa systemet till ett fungerande grundläge utan att behöva installera om allt manuellt. För Linux på skrivbordet kan detta bli ett stort steg mot att göra systemet mer lättskött för vanliga användare.

    Pengarna ska också gå till bättre testning och kvalitetssäkring. Det handlar om att bygga upp infrastruktur som automatiskt kan testa att viktiga funktioner fungerar som de ska. Ju bättre testning, desto mindre risk att nya uppdateringar orsakar fel.

    KDE PIM får också ett lyft

    En del av satsningen går till KDE PIM, alltså KDE:s programsvit för personlig informationshantering. Där ingår bland annat e-post, kalender, kontakter och relaterade funktioner.

    Här vill KDE förbättra stödet för moderna e-post- och kalendersystem. Det handlar bland annat om IMAP4, WebDAV, push-notiser och standardiserad kontokonfiguration. Målet är att e-post, kalender och kontakter ska fungera bättre och mer tillförlitligt i KDE-miljön.

    Detta är viktigt eftersom många organisationer är beroende av just dessa funktioner i vardagen. Ett skrivbordssystem utan stabil e-post, kalender och kontaktbok blir svårt att använda i större skala.

    Digital suveränitet – mer än ett modeord

    Bakom satsningen finns en större idé: digital suveränitet. Det betyder att individer, företag och samhällen ska ha kontroll över sin digitala infrastruktur. Man ska inte vara helt beroende av några få stora teknikbolag, deras molntjänster, licensmodeller eller datainsamling.

    Fri och öppen källkod spelar en central roll i detta. När källkoden är öppen kan den granskas, förbättras och anpassas. En myndighet, ett företag eller en kommun kan låta egna tekniker eller lokala IT-leverantörer kontrollera hur systemet fungerar. Det går också att bygga vidare på programvaran utan att behöva be om tillstånd från en kommersiell leverantör.

    KDE passar väl in i den modellen. Projektet drivs inte för att sälja abonnemang eller samla in användardata, utan för att skapa fri programvara som alla kan använda.

    Varför spelar skrivbordsmiljön fortfarande roll?

    I en tid när mycket handlar om molntjänster, appar och AI kan det vara lätt att tro att skrivbordsmiljön inte längre är så viktig. Men för de flesta människor är skrivbordet fortfarande porten till det digitala samhället.

    Det är där man öppnar sin webbläsare, skriver dokument, hanterar e-post, laddar ner filer, ansluter till nätverk, skriver ut papper och använder myndighetstjänster. Skrivbordet är ofta platsen där personlig information samlas: lösenord, dokument, bilder, meddelanden och arbetsmaterial.

    Därför blir säkerhet, återställning och stabilitet på skrivbordet en viktig samhällsfråga. Om datorn inte fungerar, fungerar inte heller många av de tjänster man är beroende av.

    Ett alternativ till de stora plattformarna

    KDE:s styrka är att det erbjuder ett alternativ till de stora kommersiella systemen. I stället för att vara låst till Microsoft, Apple eller Google kan användare och organisationer bygga sin IT-miljö på öppen programvara.

    Det betyder inte att KDE redan är perfekt för alla. Stora organisationer kräver stabilitet, support, central hantering, säkerhetsrutiner och långsiktig förvaltning. Just därför är den här typen av finansiering viktig. Pengarna går inte främst till synliga effekter som nya teman eller ikoner, utan till det underliggande arbetet som gör systemet mer robust.

    Det är sådant arbete som ofta märks först när det saknas: när uppdateringar går sönder, e-post inte synkas, nätverksdelningar krånglar eller inställningar inte går att återställa.

    KDE fyller 30 år

    KDE fyller 30 år i oktober, och stödet kommer vid en symboliskt viktig tidpunkt. Under tre decennier har projektet utvecklats från ett skrivbordsprojekt till ett omfattande ekosystem av programvara.

    Det som en gång kunde uppfattas som ett hobbyprojekt är i dag en del av den digitala infrastrukturen. KDE används av privatpersoner, utvecklare, företag, skolor och offentliga verksamheter världen över.

    Att Sovereign Tech Fund nu investerar över en miljon euro i KDE visar att fri programvara inte längre bara ses som ett tekniskt alternativ. Den ses allt mer som en strategisk resurs.

    En investering i framtidens öppna datorer

    Satsningen på KDE handlar i grunden om mer än en skrivbordsmiljö. Den handlar om vem som ska ha kontrollen över våra datorer, våra dokument och våra digitala liv.

    När allt fler samhällsfunktioner flyttar in i digitala system blir frågan om programvarans ägande och insyn allt viktigare. Sluten programvara kan vara bekväm, men den gör också användaren beroende av leverantörens villkor. Öppen programvara kräver ibland mer arbete, men ger i gengäld större frihet, bättre insyn och möjlighet till lokal kontroll.

    Med stödet från Sovereign Tech Fund får KDE bättre möjligheter att bli ett ännu starkare alternativ för både privatpersoner och organisationer. Om arbetet lyckas kan KDE Plasma bli enklare att återställa, tryggare att använda och bättre anpassat för professionella miljöer.

    Det är kanske inte lika spektakulärt som en ny app eller en ny dator. Men det är precis den typen av grundläggande förbättringar som gör fri programvara möjlig att använda i större skala. KDE:s nya finansiering är därför inte bara goda nyheter för Linuxanvändare – den är också ett tecken på att digital självständighet börjar tas på allt större allvar.

    Teknisk faktaruta: KDE och Sovereign Tech Fund

    Projekt: KDE

    Organisation: KDE e.V.

    Finansiär: Sovereign Tech Fund / Sovereign Tech Agency

    Stöd: 1 285 200 euro

    Period: 2026–2027

    Huvudområden:

    • Förbättrad återställning i KDE Plasma
    • Fabriksåterställning för KDE Linux
    • Bättre QA- och testinfrastruktur
    • Förbättrad backup och återställning av data
    • Bättre stöd för nätverksdelningar
    • Stärkt säkerhetsinfrastruktur
    • Förbättrad KDE PIM-integration

    KDE PIM: Programsvit för e-post, kalender, kontakter och personlig informationshantering.

    Tekniker som nämns: IMAP4, IMAP4rev2, WebDAV, WebDAV push-notiser, Flatpak och standardiserad kontokonfiguration.

    Mål: Att göra KDE:s fria programvara mer robust, säker och användbar för privatpersoner, företag och offentlig sektor.


  • Tails varnar i tid – ny version ska förebygga uppstartsproblem

    En ny version av det integritetsinriktade operativsystemet Tails ska hjälpa användare att undvika framtida uppstartsproblem. Genom att varna för föråldrade säkerhetscertifikat, som slutar gälla 2026, vill utvecklarna förebygga fel innan de uppstår.

    En ny version av det integritetsfokuserade operativsystemet Tails har släppts. Med Tails 7.7 införs en funktion som varnar användare för ett problem som annars riskerar att slå till först när det är för sent – vid datorns uppstart.

    Tails används av personer som vill surfa anonymt och skydda sin kommunikation. Systemet körs ofta från ett USB-minne och all internettrafik leds genom Tor-nätverket, vilket gör det svårt att spåra användaren.

    Den största förändringen i version 7.7 rör så kallade Secure Boot-certifikat. Dessa används av datorer för att kontrollera att endast betrodd programvara startas. Många datorer använder fortfarande certifikat som utfärdades 2011, men dessa kommer att upphöra att gälla i juni 2026.

    Microsoft började redan 2023 ersätta de gamla certifikaten, men långt ifrån alla system har uppdaterats. När certifikaten löper ut kan det leda till att datorer inte längre kan starta operativsystem som Tails.

    För att förebygga detta inför Tails nu en varningsfunktion som meddelar användaren om äldre certifikat fortfarande används. Tanken är att problemet ska kunna åtgärdas i god tid innan det orsakar driftstörningar.

    Utöver denna förändring innehåller uppdateringen även nya versioner av centrala program. Tor Browser uppdateras till version 15.0.10 och e-postklienten Thunderbird till version 140.9.1. Båda är viktiga komponenter för säker kommunikation och anonym surfning.

    Även säkerheten i systemet har förstärkts. Bland annat har åtkomsten till systemkatalogen /root begränsats så att endast administratören kan läsa innehållet.

    För befintliga användare är uppdateringen relativt enkel. De som kör Tails 7.0 eller senare kan uppgradera automatiskt utan att förlora data som sparats i så kallad Persistent Storage. Om uppgraderingen misslyckas rekommenderas en manuell installation.

    Samtidigt uppmanas nya användare att vara uppmärksamma vid installation. Att installera Tails på ett USB-minne raderar all befintlig lagrad data på enheten.

    Med den nya varningsfunktionen försöker Tails göra ett annars osynligt tekniskt problem mer konkret. I stället för att användare först märker av felet när datorn slutar fungera, får de nu en chans att agera i förväg. Det är en förändring som kan få stor betydelse, särskilt för dem som är beroende av ett fungerande och säkert system.

    https://tails.net/

    Teknisk fakta: Tails 7.7

    Version: Tails 7.7

    Fokus: Integritet, anonymitet och säker uppstart

    Ny funktion: Varnar för äldre Secure Boot-certifikat

    Riskdatum: Juni 2026

    Tor Browser: 15.0.10

    Thunderbird: 140.9.1

    Säkerhetsändring: /root kan endast läsas av root-användaren

Etikett: Integritet

  • Firefox 160 är här – nya minifönster, smartare video och taligenkänning utan molnet

    I en hård och alltmer teknikstyrd värld, där ett fåtal stora IT-jättar får allt större kontroll över vår digitala vardag, blir det allt viktigare att det finns fria och oberoende alternativ. Ett av dessa är Mozilla Firefox. Med version 160 fortsätter den öppna webbläsaren att utvecklas och erbjuder flera intressanta nyheter, bland annat flytande minifönster,…

  • Tails 7.16 släppt – säkrare surfning med Tor Browser 16 och förbättrat integritetsskydd

    Den integritetsinriktade Linuxdistributionen Tails har släppts i version 7.16. Uppdateringen innehåller den nya Tor Browser 16, förbättringar av anonymitetsskyddet och en viktig rättning av e-postprogrammets krypteringsfunktioner. Målet är som tidigare att göra det möjligt att använda internet utan att lämna onödiga digitala spår. Ett operativsystem som inte lämnar spår Tails, en förkortning av The Amnesic…

  • Akut säkerhetsuppdatering av Tails – kapade säkerhetscertifikat hotar anonymiteten på nätet

    Linuxdistributionen Tails, som är utvecklad för att skydda användarnas identitet och integritet på internet, har fått en akut säkerhetsuppdatering. Bakgrunden är en allvarlig brist i det system som används för att kontrollera att krypterade webbplatser verkligen är vad de utger sig för att vara. I värsta fall skulle angripare kunna lura användare att besöka falska…

  • BleachBit 6.0.6 är här – snabbare städning och bättre skydd för din dator

    Med tiden samlar datorn på sig mängder av filer som vi sällan behöver. Webbläsare sparar tillfälliga data, program lämnar efter sig loggfiler och operativsystemet behåller rester från gamla installationer. BleachBit är ett verktyg som hjälper till att rensa bort sådant digitalt skräp. Nu har version 6.0.6 släppts, med snabbare filradering, stöd för fler program och…

  • Tails 7.13 släppt – snabbare avstängning och uppdaterad Tor Browser

    Tails 7.13 är nu tillgänglig med Tor Browser 15.0.23, Tor 0.4.9.12 och en förenklad avstängning som gör att systemet kan stängas av direkt när inget kräver användarens uppmärksamhet. Tails-projektet har släppt Tails 7.13, den senaste versionen av Linuxdistributionen som är utvecklad för användare som vill minska mängden spår de lämnar efter sig när de använder…

  • Tails 7.12 släppt – integritetssystemet börjar uppdateras varannan vecka

    I ett EU där förslaget om Chat Control fortfarande är högaktuellt, och i ett Sverige där ett parti som en gång var med och byggde upp den inhemska underrättelseorganisationen IB åter kan få statsministerposten – Sveriges motsvarighet till Stasi i DDR – blir det allt viktigare att lämna så få digitala spår som möjligt efter…

  • Firefox 155 är här – snabbare nätverk, bättre integritet och mängder av ny webbteknik och snart kommer 156.

    Mozilla släpper Firefox 155 med förbättrad nätverkshantering, starkare integritetsskydd, bättre PDF-funktioner och flera nyheter för webbutvecklare. Samtidigt står Firefox 156 redan på tur, med lägre resursförbrukning och effektivare videohantering som några av de viktigaste förbättringarna. Mozilla fortsätter sin snabba utvecklingstakt av Firefox. Den 1 september 2026 släpps Firefox 155, och även om många av förändringarna…

  • Tails 7.11 löser problem med krypterad lagring

    Tails 7.11 har släppts med en viktig rättelse för Persistent Storage och en uppdaterad version av Tor Browser. Operativsystemet är utvecklat för människor som behöver skydda sin identitet och lämna så få digitala spår som möjligt efter sig. Tails är ett säkerhets- och integritetsinriktat operativsystem som vanligtvis körs direkt från ett USB-minne. När datorn stängs…

  • Firefox 154 skyddar hemnätverket och ger användaren större kontroll över AI

    Mozilla skärper säkerheten i Firefox 154 genom att hindra webbplatser från att obemärkt kommunicera med routrar, skrivare och annan utrustning i det lokala nätverket. Uppdateringen ger även enklare kontroll över webbläsarens AI-funktioner, förbättrad hantering av kakor och PDF-filer samt flera nyheter för Windows, macOS, Linux och Android. En webbläsare kommunicerar inte bara med webbplatser ute…

  • EU ålderskontroll väcker oro – kan Linux och fria operativsystem stängas ute?

    EU:s nya system för digital ålderskontroll ska skydda användarnas identitet – men kravet på hårdvarubunden attestering väcker oro. Kritiker menar att tekniken kan stänga ute Linux, alternativa Android-system och självkompilerade appar, trots att projektet utvecklas med öppen källkod. Europeiska unionen arbetar med en öppen teknisk lösning för ålderskontroll på internet. Tanken är att en användare…

  • Tails 7.10 får säkrare avstängning och ny videospelare

    Tails 7.10 har släppts med en säkrare avstängningsfunktion, den nya videospelaren Celluloid och en uppdaterad version av Tor Browser. Uppdateringen ska minska risken för dataförlust och göra det anonymitetsinriktade operativsystemet enklare och stabilare att använda. I en tid då övervakningen på internet ökar kan vi efter valet till och med få ett parti med ministerposter…

  • Firefox 153 får HDR-video, PDF-sammanslagning och delning med QR-kod

    Firefox 153 är här med flera nyheter för både vanliga användare och webbutvecklare. Bland förbättringarna finns HDR-video i Windows, möjlighet att slå samman PDF-filer direkt i webbläsaren, delning av webbsidor med QR-kod och tydligare skydd för platsinformation och lokala filer. Mozilla har lanserat Firefox 153, en ny version av den öppna webbläsaren. Uppdateringen innehåller flera…

  • Chatto blir öppen källkod – kan bli ett privat alternativ till Teams och Discord

    Den nya chattplattformen Chatto kan köras på den egna servern och samlar textmeddelanden, filöverföring, videosamtal och skärmdelning i ett enda system. Projektet riktar sig till organisationer och nätgemenskaper som vill behålla kontrollen över sina egna kommunikationsdata. Allt fler arbetsplatser, föreningar och nätgemenskaper använder digitala plattformar för att kommunicera. Tjänster som Microsoft Teams, Slack och Discord…

  • Parrot OS 7.3 är här – snabbare, smidigare och bättre anpassad för modern hårdvara

    Parrot OS 7.3 är här med fokus på modern hårdvara, bättre prestanda och smidigare användning. Den Debian-baserade säkerhetsdistributionen får optimerade paket för nyare processorer, officiella Vagrant-boxar, uppdaterade säkerhetsverktyg och ett nytt menysystem som gör det enklare att installera verktyg vid behov. Parrot OS 7.3 har nu släppts. Det är en ny version av den Debian-baserade…

  • Tails 7.9 släppt – anonymt operativsystem får ny Tor Browser och bättre hårdvarustöd

    Tails 7.9 är här med uppdaterad Tor Browser, förbättrat stöd för nyare hårdvara och en rättning som gör Secure Boot-varningar mer tillförlitliga. Den integritetsfokuserade Linuxdistributionen fortsätter därmed att finslipa sitt portabla system för anonym surfning och spårfri användning från USB-minne. Tails 7.9 är nu tillgängligt. Den nya versionen av det portabla och integritetsinriktade Linuxsystemet uppdaterar…

  • Zen Browser 1.20 låter användaren bygga om webben sida för sida

    Zen Browser 1.20 tar ännu ett steg mot en mer personlig och användarstyrd webbläsare. Med den nya funktionen Boosts kan användaren ändra färger, typsnitt, sidans utseende och till och med ta bort störande element på enskilda webbplatser. Samtidigt bygger versionen vidare på Firefox 151.0.2, stärker skyddet mot digital fingeravtrycksspårning och lägger till praktiska funktioner som…

  • Vivaldi 8.0: webbläsaren som låter användaren bygga sin egen cockpit

    Vivaldi 8.0 är här med webbläsarens största visuella omgörning på flera år. Den nya versionen samlar flikar, verktygsfält, paneler och webbinnehåll i ett mer enhetligt gränssnitt, samtidigt som användaren får nya teman och sex färdiga layoutlägen att välja mellan. Resultatet är en mer flexibel och personlig webbläsare för alla som vill forma sin digitala arbetsplats…

  • Tails 7.8: säkrare anonymitet – men Thunderbird försvinner från startpaketet

    Tails 7.8 är här med en tydlig säkerhetsinriktad uppdatering av det anonymitetsfokuserade operativsystemet. Den nya versionen uppdaterar Tor Browser, täpper till viktiga sårbarheter i Linuxkärnan och haveged, samt förändrar hur e-postprogrammet Thunderbird hanteras. Programmet följer inte längre med som standard, men kan fortfarande installeras som extra program för den som behöver det. Tails 7.8 är…

  • KDE får över en miljon euro för att stärka det fria skrivbordet

    KDE får över en miljon euro från Sovereign Tech Fund för att stärka det fria Linux-skrivbordet. Pengarna ska gå till bättre återställning, fabriksåterställning, säkrare infrastruktur och förbättrad e-post- och kalenderhantering. Satsningen visar hur fri och öppen källkod blir allt viktigare när Europas digitala självständighet hamnar högre upp på den politiska och tekniska dagordningen. Det fria…

  • Tails varnar i tid – ny version ska förebygga uppstartsproblem

    En ny version av det integritetsinriktade operativsystemet Tails ska hjälpa användare att undvika framtida uppstartsproblem. Genom att varna för föråldrade säkerhetscertifikat, som slutar gälla 2026, vill utvecklarna förebygga fel innan de uppstår. En ny version av det integritetsfokuserade operativsystemet Tails har släppts. Med Tails 7.7 införs en funktion som varnar användare för ett problem som…