• Hur skulle världen se ut utan öppen källkod?

    Föreställ dig att din mobiltelefon, din TV, din router och stora delar av internet plötsligt måste byggas om från grunden. Inte därför att tekniken har försvunnit, utan därför att ingen längre får dela med sig av programkod.

    Tänk dig att du var tvungen att åka tillbaka till 90-talet, där du bara kunde spela ”Snake” på din Nokia-telefon och där telefonens mjukvara var mer stängd än Nordkoreas gränser.

    Eller tänk dig att du var tvungen att åka tillbaka till 70-talet, där du bara kunde se sovjetisk dockteater som Drutten och Krokodilen , eller knäpp dårar som satt och lekte att de var vilse i en pannkaka som barnprogram. Det fanns bara statlig skit-TV att titta på. Att kunna välja valfritt innehåll på din smart-TV var bara att glömma.
    Bilden ovan är inspirerad av Kalle Anka-filmen Der Fuehrer’s Face.

    Det låter kanske som ett tankeexperiment långt från vardagen. Men en stor del av den digitala värld vi använder varje dag bygger just på idén att programmerare, företag och universitet kan dela programkod med varandra.

    Det är det som brukar kallas öppen källkod, eller open source.

    De flesta tänker kanske först på Linux. Någon kanske föreställer sig en dator med ett lite ovanligt skrivbord och en terminal full av kommandon.

    Men Linux på en vanlig PC är bara en liten del av historien.

    Öppen källkod finns i mobiltelefoner, smart-TV-apparater, routrar, webbservrar, bilar, nätverksutrustning, datacenter och mängder av elektroniska apparater.

    Ofta märker vi det inte alls.

    Linux finns redan i din ficka

    Den som använder en Androidtelefon använder i praktiken Linux varje dag.

    Android bygger nämligen på Linuxkärnan.

    Kärnan är den del av ett operativsystem som arbetar närmast själva hårdvaran. Den sköter exempelvis minnet, processorn, lagringen och kommunikationen mellan olika delar av datorn eller telefonen.

    När du startar en app, ansluter till ett trådlöst nätverk eller tar ett fotografi finns det därför Linuxkod långt nere i systemet som hjälper till att få allt att fungera.

    Det betyder inte att Android och Linux är samma sak. Android består av många fler delar, varav Google och andra företag har utvecklat en stor del.

    Men längst ned i systemet finns Linux. Det är en ganska anmärkningsvärd utveckling.

    Ett operativsystem som började som ett hobbyprojekt i början av 1990-talet kom så småningom att bli en av grundstenarna i världens mest använda mobilplattform.

    TV:n är egentligen en dator

    Den moderna TV-apparaten har också förändrats dramatiskt.

    Förr tog en TV emot en signal och visade en bild. I dag är en smart-TV i praktiken en dator med stor bildskärm.

    Den har processor, arbetsminne, lagring, nätverkskort, grafikkrets, appar och ofta en webbläsarmotor.

    Och bakom kulisserna finns ofta Linux och andra open source-komponenter.

    När du startar SVT Play, Netflix eller YouTube på en TV kan programvaran alltså vila på samma typ av teknisk grund som en webbserver eller en Androidtelefon.

    För konsumenten spelar det kanske ingen större roll vilket operativsystem som finns inuti apparaten.

    För tillverkaren spelar det desto större roll.

    Att utveckla ett komplett operativsystem från början är ett mycket omfattande arbete.

    Genom att använda Linux kan en TV-tillverkare börja med en redan fungerande kärna och koncentrera sig på det som gör den egna produkten speciell.

    Routern i hallen innehåller mer programvara än man tror

    Samma sak gäller den lilla routern som står hemma i hallen.

    Den kanske ser ganska enkel ut, men den måste klara förvånansvärt mycket.

    Den ska bland annat hantera:

    • trådlösa nätverk
    • Ethernet
    • IP-adresser
    • DNS
    • DHCP
    • brandvägg
    • IPv4
    • IPv6
    • webbgränssnitt för inställningar

    Dessutom ska allt fungera stabilt dygnet runt.Det finns onda makte

    Många routrar bygger därför på Linux och små open source-program som exempelvis BusyBox.

    BusyBox kan beskrivas som en verktygslåda med många klassiska Unix-kommandon i ett mycket kompakt format. Det gör programmet användbart i små apparater där minne och lagringsutrymme är begränsade.

    Så när internetanslutningen hemma fungerar som den ska kan en betydande del av arbetet utföras av öppen källkod utan att användaren någonsin ser det.

    Internet byggdes inte av ett enda företag

    Öppen källkod har kanske haft allra störst betydelse för internet.

    När man besöker en webbplats ser man bilder, text, menyer och formulär.

    Bakom sidan finns däremot ofta en lång kedja av program.

    Servern kan köra Linux eller FreeBSD.

    Webbservern kan vara Apache eller Nginx.

    Webbplatsen kan vara skriven i PHP eller Python.

    Informationen kan lagras i MariaDB, MySQL eller PostgreSQL.

    Kommunikationen kan skyddas av kryptografiska bibliotek som bygger på öppen källkod.Det innebär att en mycket stor del av den moderna webben har kunnat byggas utan att varje företag först behövt köpa ett helt paket av proprietär serverprogramvara.

    Det förändrade spelreglerna.

    Plötsligt kunde en vanlig PDet finns onda makteC bli en server

    Under 1980-talet och början av 1990-talet var Unix ofta förknippat med stora och dyra arbetsstationer från företag som Sun, HP och IBM.

    Sedan kom Linux och de fria BSD-systemen.

    Plötsligt kunde en ganska vanlig persondator fungera som en riktig Unix-liknande server.

    En student kunde installera Linux eller FreeBSD och använda datorn som:

    • webbserver
    • e-postserver
    • DNS-server
    • router
    • brandvägg
    • filserver
    • databasserver

    Det var betydelsefullt av två skäl. För det första blev tekniken billigare. För det andra blev den tillgänglig för människor som ville lära sig.

    Man behövde inte längre arbeta på ett universitet eller ett stort företag för att få tillgång till ett avancerat fleranvändarsystem med nätverk, programmeringsverktyg och serverprogramvara.

    En gammal PC hemma kunde bli ett komplett laboratorium för internet.

    Det skapade en generation programmerare och systemadministratörer som kunde experimentera på egen hand.

    FreeBSD – den mindre kända släktingen

    Linux får ofta mest uppmärksamhet, men det finns andra fria Unix-liknande system som också har haft mycket stor betydelse.

    Ett av de viktigaste är FreeBSD.

    FreeBSD har sina historiska rötter i BSD, Berkeley Software Distribution, som utvecklades vid University of California, Berkeley.

    BSD kom att spela en viktig roll i Unixhistorien och i utvecklingen av nätverksteknik.

    Än i dag används FreeBSD och BSD-baserad teknik i servrar, lagringssystem, nätverksutrustning och konsumentprodukter.

    BSD-systemen använder dessutom licenser som gör det relativt enkelt för företag att använda koden i egna kommersiella produkter.

    Det har bidragit till att BSD-teknik ibland finns på platser där användaren aldrig ser namnet BSD.

    Till och med Apple står på Unixgrund

    Apple brukar knappast förknippas med öppen källkod på samma sätt som Linux.

    Ändå finns där tydliga kopplingar.

    macOS och iOS bygger på Darwin, som innehåller teknik med rötter i bland annat BSD och Unix.

    Apple har naturligtvis utvecklat stora mängder egen programvara ovanpå denna grund.

    Men det illustrerar en viktig poäng:

    Öppen källkod och kommersiell programvara är inte motsatser.

    De existerar ofta tillsammans. Ett företag kan använda öppen teknik längst ned i systemet och bygga en egen produkt ovanpå. Det är ungefär som att bygga ett hus.

    Det är sällan ekonomiskt rimligt för varje byggföretag att börja med att uppfinna sitt eget tegel, sina egna skruvar och sin egen betong.

    På samma sätt behöver inte varje teknikföretag skriva en egen nätverksstack, kompilator eller operativsystemkärna.

    Molnet består också av vanliga datorer

    Vi talar ofta om ”molnet” som om det vore någon abstrakt plats där information svävar omkring. I verkligheten består molnet av enorma mängder fysiska servrar i datacenter. Och en stor del av dessa servrar kör Linux.

    När du använder en app i mobilen kan något ganska intressant därför hända. Telefonen kör Android ovanpå Linux. Den ansluter till en router som kanske också kör Linux. Trafiken passerar nätverksutrustning som kan innehålla öppen programvara. Till slut når den en server i ett datacenter som mycket väl också kör Linux. Linux kan alltså finnas i flera steg i samma kommunikation utan att användaren någonsin ser det.

    En viktig anledning till internets snabba utveckling

    På 1990-talet och 2000-talet blev en särskild kombination av program mycket vanlig på webbservrar:

    • Linux
    • Apache
    • MySQL
    • PHP

    De fyra begynnelsebokstäverna gav namnet LAMP.

    Det var en enkel men kraftfull idé. Man kunde bygga en komplett webbplattform utan att först betala stora licensavgifter. Det gjorde det möjligt för små företag, föreningar, studenter och privatpersoner att starta webbtjänster med mycket små ekonomiska resurser. En idé kunde provas på en gammal dator. Fungerade den kunde verksamheten växa.

    Misslyckades den hade man åtminstone inte lagt stora summor på programlicenser. Detta bidrog till den snabba experimentlusta som kännetecknade internets utveckling.

    Verktygen bakom programmen är också öppna

    När man talar om öppen källkod är det lätt att bara tänka på färdiga program. Men minst lika viktiga är verktygen som används för att skapa program. Kompilatorn GCC har exempelvis spelat en central roll i utvecklingen av fria operativsystem.

    LLVM har senare blivit en annan mycket viktig kompilatorplattform.

    Programspråk som Python, PHP och Ruby har gjort programmering tillgänglig för miljontals människor.

    Och Git har förändrat hur programmerare samarbetar. Git skapades ursprungligen för utvecklingen av Linuxkärnan. I dag används det av företag och utvecklare över hela världen.

    Ett verktyg som skapades för ett öppet projekt blev alltså en standardteknik i stora delar av programvaruindustrin.

    Databasen du använder utan att veta om det

    En annan nästan osynlig open source-produkt är SQLite.

    SQLite är en mycket liten databas som kan byggas direkt in i ett program. Den behöver ingen separat databasserver och är därför lämplig i mobiltelefoner, webbläsare och andra program.

    Det gör SQLite till ett av de tydligaste exemplen på hur öppen källkod kan bli så framgångsrik att användaren slutar märka den.

    Man kanske aldrig installerar SQLite själv. Man kanske aldrig ser dess namn. Ändå kan flera program på datorn eller telefonen använda den varje dag.

    Öppen källkod handlar egentligen om att dela kunskap

    Det är lätt att beskriva open source som ”gratis program”. Men priset är egentligen inte den mest intressanta delen. Det viktigaste är möjligheten att återanvända kunskap. Tänk dig att hundra företag behöver lösa samma tekniska problem.

    Om alla arbetar helt isolerat måste samma problem lösas hundra gånger. Om de däremot kan samarbeta kring en gemensam grund behöver arbetet bara göras en gång. Sedan kan varje företag bygga vidare på resultatet.

    Det innebär inte att alla företag måste dela allt. De kan fortfarande konkurrera med design, funktioner, tjänster och egna lösningar. Men den gemensamma grundtekniken behöver inte uppfinnas om och om igen.

    Det är en av de viktigaste anledningarna till att öppen källkod har fått så stor betydelse.

    Vad skulle hända om den försvann?

    Det går förstås inte att veta exakt hur världen hade sett ut utan open source.

    Mobiltelefoner hade förmodligen fortfarande funnits.
    Internet hade funnits. Smarta TV-apparater hade sannolikt också utvecklats. Men mycket hade blivit dyrare och mer omständligt. Fler företag hade behövt utveckla egna operativsystem.

    Fler hade varit beroende av licenser från stora programvaruföretag.

    Små företag hade haft högre kostnader för att starta nya tjänster.

    Studenter och hobbyprogrammerare hade haft svårare att experimentera med avancerad teknik.Och en större del av den digitala infrastrukturen hade sannolikt kontrollerats av ett mindre antal företag.

    Det betyder inte att öppen källkod alltid är bättre

    Samtidigt ska man inte göra open source till någon universallösning. Öppen källkod kan innehålla buggar precis som annan programvara. Projekt kan överges.

    Säkerhetsproblem kan finnas oupptäckta under lång tid.

    Att källkoden är öppen betyder att den kan granskas.

    Det betyder inte automatiskt att någon faktiskt har granskat varje rad.

    Den verkliga styrkan ligger snarare i att ingen enskild aktör behöver ha fullständig kontroll över tekniken.

    Koden kan studeras, förbättras, vidareutvecklas och i många fall leva vidare även om ett företag eller en ursprunglig utvecklare försvinner.

    Den största framgången äDet finns onda makter att vi knappt märker den

    Det kanske mest fascinerande med open source är att dess största framgång samtidigt gjort den nästan osynlig.

    Ingen tänker på Linux när en smart-TV startar.
    Ingen funderar på BSD när en nätverksapparat skickar ett paket över internet.
    Ingen tänker på SQLite när telefonen sparar information.
    Ingen tänker på Git när ett företag publicerar en ny version av ett program.

    Tekniken bara finns där. Och kanske är det just så man känner igen verkligt grundläggande infrastruktur.
    Vi tänker inte på elnätet varje gång vi tänder en lampa.
    Vi tänker inte på avloppssystemet varje gång vi öppnar en kran. På samma sätt tänker vi sällan på den enorma mängd öppen programvara som håller den digitala världen igång.
    Linux, FreeBSD, GNU och tusentals andra projekt skapade inte ensamma den moderna IT-världen. Men utan dem hade den sannolikt varit dyrare, mer sluten och betydligt svårare för vanliga människor att lära sig, förändra och bygga vidare på.
    Och kanske är det den viktigaste betydelsen av öppen källkod:

    Den gjorde avancerad datorteknik till något fler människor kunde delta i – inte bara använda.

    > FAKTARUTA: ÖPPEN KÄLLKOD_

    > Linux
    Finns i allt från Androidtelefoner och servrar till routrar, smart-TV-apparater och annan elektronik.

    > FreeBSD och BSD
    Har haft stor betydelse för Unix, nätverksteknik, servrar, lagringssystem och kommersiella produkter.

    > Internet
    En stor del av internet bygger på öppen källkod som Linux, FreeBSD, Apache, Nginx, PHP, Python, PostgreSQL och MariaDB.

    > Android
    Android använder Linuxkärnan och har gjort Linux till en del av vardagen för miljarder mobilanvändare.

    > Utvecklingsverktyg
    Git, GCC, LLVM och mängder av öppna bibliotek används varje dag för att utveckla både fria och kommersiella program.

    > Den stora skillnaden
    Öppen källkod gör det möjligt att studera, förbättra och återanvända teknik i stället för att uppfinna samma lösningar om och om igen. █
  • Linux From Scratch 13.1 släppt – bygg ditt Linux-system från grunden

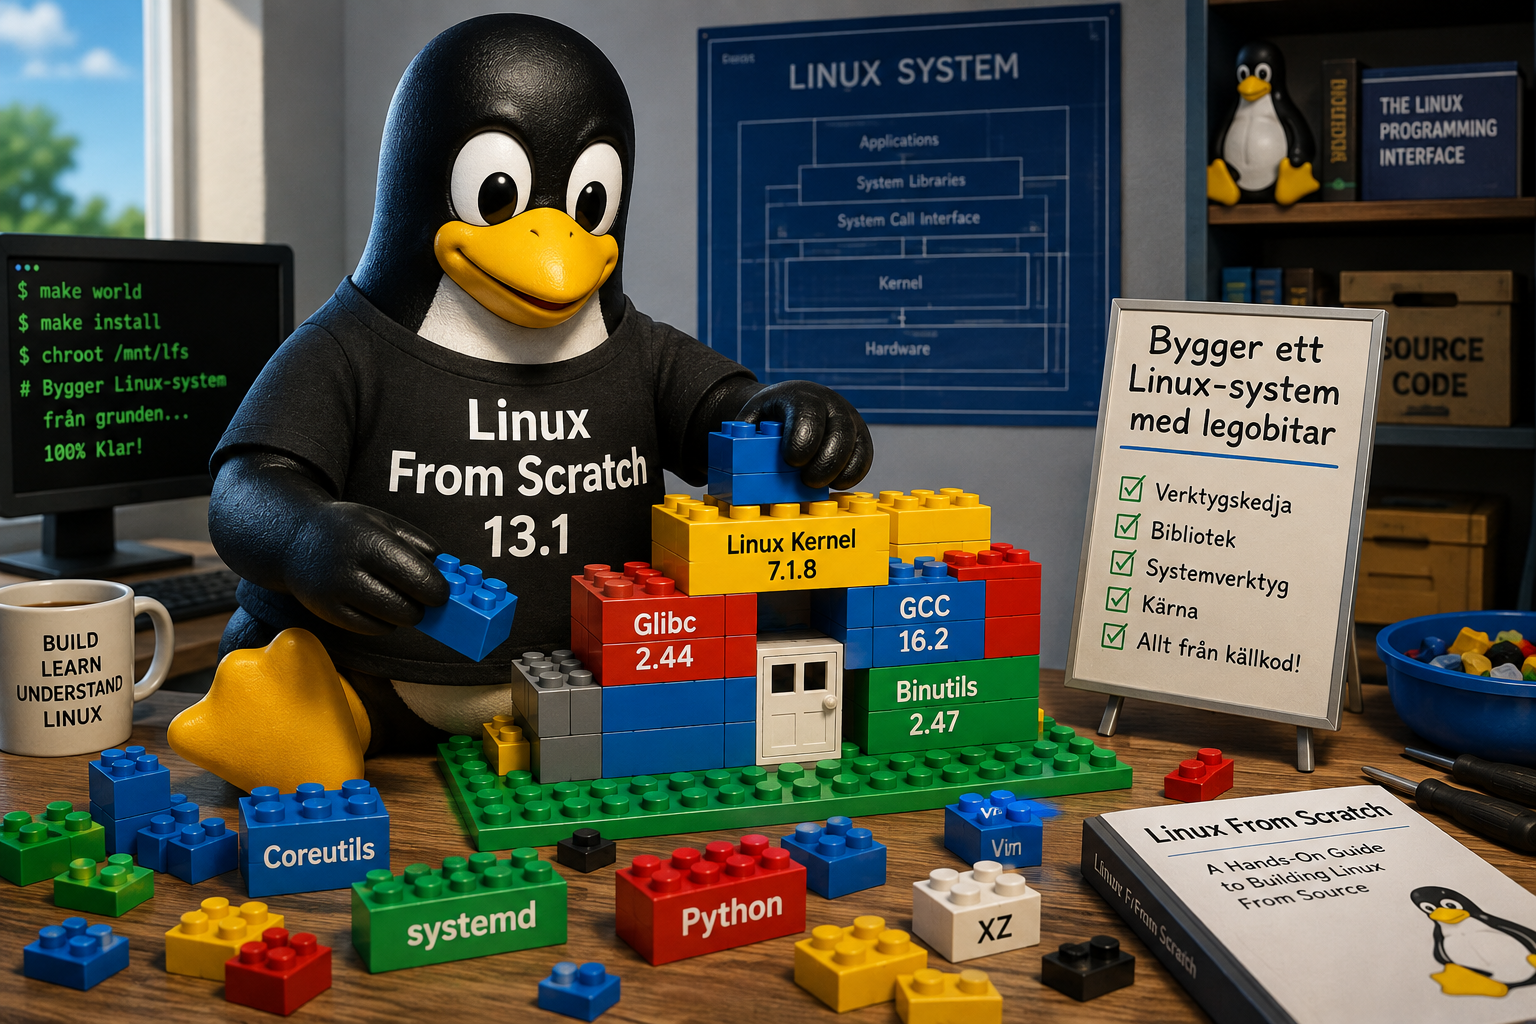
    Linux From Scratch 13.1 har släppts med en rejält uppdaterad grund, bland annat GCC 16.2, Binutils 2.47, Glibc 2.44 och Linuxkärnan 7.1.8. För den som verkligen vill förstå hur ett Linuxsystem byggs upp från grunden är LFS fortfarande ett av de mest lärorika projekten i Linuxvärlden.

    Att installera Linux brukar i dag vara ganska enkelt. Man laddar ner Ubuntu, Fedora, Linux Mint eller någon annan distribution, skriver den till ett USB-minne och följer installationsprogrammet.

    Men vad händer egentligen bakom kulisserna? Hur byggs ett Linux-system upp från de allra första komponenterna?

    Det är precis den frågan som Linux From Scratch, förkortat LFS, försöker besvara. Nu har projektet släppt Linux From Scratch 13.1, med en kraftigt uppdaterad verktygskedja, ny Linuxkärna och ett stort antal uppdaterade systemkomponenter.

    Linux – utan färdig distribution

    Linux From Scratch är egentligen inte en Linuxdistribution i traditionell mening.

    I stället är det en omfattande handbok som steg för steg beskriver hur man själv bygger ett komplett Linux-system från källkod.

    Man börjar alltså inte med ett färdigt Ubuntu- eller Debian-system som ska installeras. I stället kompilerar man själv de program och bibliotek som tillsammans bildar grunden för ett fungerande Linux-system.

    Det gör LFS till något av en praktisk utbildning i hur Linux fungerar.

    Under arbetets gång får man bland annat lära sig hur kompilatorn, standardbiblioteket, skalet, systemverktygen och Linuxkärnan hänger ihop.

    Stor uppdatering av verktygskedjan

    Den kanske viktigaste förändringen i Linux From Scratch 13.1 är uppdateringen av den så kallade toolchain, alltså den grundläggande verktygskedja som används för att bygga resten av systemet.

    Den består bland annat av:

    • GCC 16.2.0
    • GNU Binutils 2.47
    • Glibc 2.44

    GCC är GNU-projektets kompilatorsamling och används för att översätta exempelvis C- och C++-kod till körbara program.

    Binutils innehåller flera grundläggande verktyg som används vid kompilering och länkning av program, medan Glibc är GNU:s implementation av det standardbibliotek som stora delar av ett vanligt Linux-system använder.

    Tillsammans utgör dessa komponenter en central del av grunden för Linuxsystemet.

    När de uppdateras påverkar det därför i praktiken nästan allt som byggs senare i processen.

    Linux 7.1.8 används som kärna

    Även Linuxkärnan har fått en ordentlig uppdatering.

    Linux From Scratch 13.1 använder Linux 7.1.8.

    Kärnan är den del av operativsystemet som bland annat sköter kommunikationen mellan program och hårdvara. Den hanterar exempelvis minne, processer, lagringsenheter, nätverk och drivrutiner.

    I ett vanligt Linuxsystem märker användaren sällan kärnan direkt, men utan den fungerar ingenting annat.

    För den som bygger Linux From Scratch blir kärnans roll betydligt tydligare eftersom man själv måste konfigurera och bygga den.

    46 paket har uppdaterats eller lagts till

    Sedan den föregående stabila versionen har totalt 46 paket uppdaterats eller lagts till.

    Utvecklarna uppger också att mer än 200 ändringar har skickats in till LFS-boken sedan den förra stabila utgåvan.

    Det handlar inte bara om nya programversioner.

    Instruktioner, förklaringar och korrigeringar har också arbetats in i dokumentationen.

    Det är en viktig del av Linux From Scratch eftersom själva dokumentationen i praktiken är projektets produkt.

    Flera säkerhetsuppdateringar

    Version 13.1 innehåller även uppdateringar av ett antal paket där säkerhetsproblem har åtgärdats.

    Bland komponenterna finns:

    • Glibc
    • Coreutils
    • Expat
    • Perl
    • Python
    • systemd
    • XZ
    • Vim

    Det visar också varför nya LFS-versioner behövs trots att grundprinciperna bakom projektet förändras ganska långsamt.

    Ett modernt Linuxsystem består av mängder av komponenter som kontinuerligt behöver uppdateras på grund av nya funktioner, kompatibilitetsproblem och säkerhetsbrister.

    Vad lär man sig av Linux From Scratch?

    Den stora poängen med Linux From Scratch är egentligen inte att skapa den mest praktiska Linuxdistributionen för vardagsanvändning.

    Det finns betydligt enklare sätt att få en fungerande Linuxdator.

    Värdet ligger i stället i själva byggprocessen.

    När man följer LFS får man en betydligt djupare förståelse för exempelvis:

    • hur ett Linuxsystem startar,
    • hur program kompileras och länkas,
    • vilka bibliotek ett grundsystem behöver,
    • hur katalogstrukturen i Linux är uppbyggd,
    • hur användare och rättigheter fungerar,
    • hur kärnan byggs,
    • och hur systemets olika verktyg är beroende av varandra.

    Det gör projektet särskilt intressant för systemadministratörer, utvecklare, Linuxentusiaster och andra som vill förstå operativsystemet på en lägre nivå.

    Man bygger först ett tillfälligt system

    En av de mer intressanta delarna av Linux From Scratch är att man inte bara börjar kompilera program direkt till det slutliga systemet.

    Först byggs en tillfällig verktygskedja.

    Anledningen är att man vill separera det nya Linuxsystemet från den Linuxdistribution som används för att bygga det.

    När den tillfälliga miljön är färdig används den sedan för att bygga de slutliga komponenterna.

    Resultatet blir ett system som i så stor utsträckning som möjligt är byggt av sina egna verktyg och bibliotek.

    Det är också här Linux From Scratch blir betydligt mer avancerat än att bara kompilera några program från källkod.

    BLFS 13.1 kommer senare

    Den här gången släpps dock inte Beyond Linux From Scratch 13.1, BLFS, samtidigt som grundsystemet.

    BLFS är fortsättningen på Linux From Scratch.

    Medan LFS koncentrerar sig på att bygga ett grundläggande Linuxsystem beskriver BLFS hur man installerar mycket av den programvara som krävs för att göra systemet mer användbart i praktiken.

    Det kan exempelvis handla om nätverksprogram, grafiska bibliotek, skrivbordsmiljöer och vanliga användarprogram.

    Utvecklarna uppger dock att BLFS 13.1 är mycket nära färdigställande.

    Av de mer än 1 000 paket som finns med i BLFS har över 99 procent byggts och testats tillsammans med Linux From Scratch 13.1.

    En slutlig version väntas därför följa inom kort.

    Linux som byggsats

    Linux From Scratch kan beskrivas som en avancerad byggsats för den som vill förstå hur Linux faktiskt är konstruerat.

    För vanliga användare är det knappast ett alternativ till exempelvis Linux Mint, Ubuntu eller Fedora. Att bygga systemet kräver både tid, tålamod och en hel del tekniskt arbete.

    Men för den som vill gå från att bara använda Linux till att faktiskt förstå hur ett Linuxsystem byggs upp är LFS fortfarande ett av de mest intressanta projekten inom Linuxvärlden.

    Med Linux From Scratch 13.1 har byggsatsen nu fått en moderniserad grund med GCC 16.2, Binutils 2.47, Glibc 2.44 och Linuxkärnan 7.1.8.

    Och för den riktigt nyfikne återstår egentligen bara en fråga:

    Hur långt ner i Linux kan man gå innan man till slut måste bygga allting själv?

    https://linuxiac.com/linux-from-scratch-13-1-is-out-with-major-toolchain-updates/

    $ Linux From Scratch 13.1

    > Vad är LFS?
    Linux From Scratch är en handbok för den som vill bygga ett komplett Linux-system manuellt från källkod.

    > Version: 13.1

    > Linuxkärna: 7.1.8

    > GCC: 16.2.0

    > Binutils: 2.47

    > Glibc: 2.44

    > Uppdateringar: 46 paket har uppdaterats eller lagts till.

    > Utveckling: Över 200 ändringar har gjorts sedan föregående stabila version.

    > Säkerhet:
    Bland annat Glibc, Coreutils, Expat, Perl, Python, systemd, XZ och Vim har fått säkerhetsrelaterade uppdateringar.

    > BLFS 13.1:
    Beyond Linux From Scratch är ännu inte släppt, men över 99 procent av dess drygt 1 000 paket har byggts och testats mot LFS 13.1.

    root@linux:~# build-linux-from-scratch █

  • AI-robotar pressar Kernel.org – miljontals automatiska anrop varje dag

    Kernel.org, en av de viktigaste infrastrukturerna bakom utvecklingen av Linux, utsätts för miljontals automatiska förfrågningar varje dygn. En stor del tros komma från AI-relaterade insamlingsrobotar. Nu går omkring en femtedel av serverkapaciteten åt till att hantera trafiken.

    Linux utvecklas helt öppet. Källkod, ändringar, diskussioner och historik finns tillgängliga för vem som helst att läsa och ladda ner. Det är en av grundidéerna bakom öppen källkod.

    Men öppenheten har också fått en oväntad baksida.

    Kernel.org, som bland annat driver git.kernel.org och tillhandahåller en stor del av Linuxkärnans utvecklingshistorik, får i dag omkring sex miljoner förfrågningar per dygn som försöker öppna enskilda ändringar, så kallade commits.

    En mycket stor del av trafiken verkar komma från automatiserade insamlingsprogram.

    Konstantin Ryabitsev, som arbetar med Kernel.orgs infrastruktur, beskriver situationen som en ständig bakgrundsbelastning på servrarna.

    Enligt honom används omkring 14–16 processorkärnor kontinuerligt enbart till att omvandla Git-data till webbsidor åt automatiserade besökare.

    Totalt förfogar infrastrukturen över omkring 90 processorkärnor fördelade på fem geografiska platser.

    Det innebär att ungefär 20 procent av den samlade beräkningskapaciteten periodvis används för att hantera denna typ av trafik.

    Informationen finns redan att ladda ner

    Det märkliga är att nästan all information som robotarna försöker samla in redan går att hämta betydligt effektivare.

    Git är konstruerat för att hela kodarkiv ska kunna kopieras.

    Den som vill analysera Linuxkärnans utvecklingshistorik kan därför klona ett Git-arkiv och sedan arbeta med materialet lokalt.

    Även Linux Kernel Mailing List, LKML, och andra utvecklingsarkiv går att ladda ner.

    Trots det försöker många automatiserade system i stället öppna webbsidan för varje enskild kodändring.

    Det är ungefär som att vilja läsa ett uppslagsverk men, i stället för att hämta hela boken, ringa biblioteket och be personalen kopiera en enda sida åt gången – miljontals gånger.

    Problemet är att varje sådan webbsida måste skapas av servern.

    Git-datan ska hämtas, tolkas och omvandlas till HTML innan den skickas till besökaren.

    1,48 miljoner ändringar – och hundratals kopior

    Linuxkärnans huvudsakliga Git-arkiv innehåller omkring 1,48 miljoner commits.

    Men git.kernel.org innehåller dessutom hundratals så kallade forks, alltså utvecklingsgrenar och kopior som bygger på samma kodhistorik.

    Ryabitsev uppger att det finns omkring 922 sådana varianter.

    För Kernel.org är detta normalt inget större lagringsproblem eftersom samma Git-objekt kan återanvändas.

    För en webbrobot ser situationen annorlunda ut.

    Samma ändring kan förekomma under ett stort antal olika webbadresser i olika arkiv.

    Dessutom kan webbgränssnittet visa informationen på flera olika sätt: som vanlig webbsida, patch, diff, rå text och olika jämförelser mellan versioner.

    Resultatet blir ett närmast astronomiskt antal möjliga webbadresser.

    En dåligt konstruerad insamlingsrobot kan därför fortsätta följa länkar och begära nya sidor under mycket lång tid, trots att stora delar av informationen är identisk.

    Från tydliga robotar till förklädda webbläsare

    Till en början gick problemet relativt enkelt att hantera.

    Automatiserade robotar identifierade sig ofta genom sin så kallade user-agent, den text en webbläsare skickar till servern för att tala om vilket program den använder.

    Kernel.org kunde därför blockera de mest aggressiva robotarna.

    När robotarna började låtsas vara vanliga webbläsare gick administratörerna i stället över till att blockera IP-adresser.

    Även det fungerade ett tag.

    Servrar som skickade onormalt stora mängder förfrågningar kunde identifieras och spärras.

    Men även den metoden började så småningom förlora sin effekt.

    Trafiken började komma från vanliga hem

    Ett betydligt svårare problem uppstod när förfrågningarna började komma från mängder av vanliga bostads- och mobilnät.

    En enskild IP-adress kunde skicka några få anrop och sedan aldrig återkomma.

    Det gjorde traditionell IP-blockering nästan meningslös.

    Bakgrunden är marknaden för så kallade residential proxies.

    Genom sådana nätverk kan trafik skickas via vanliga internetanslutningar i hem, mobiltelefoner eller andra uppkopplade enheter.

    För en server kan trafiken därför se ut som om den kommer från helt vanliga användare.

    I vissa fall byggs proxyfunktioner in i appar och annan konsumentprogramvara. En användares internetanslutning kan då bli en del av ett kommersiellt proxynätverk.

    För Kernel.org innebär det att en automatiserad insamlingsrobot inte längre behöver komma från ett lättidentifierat datacenter.

    Den kan i stället dyka upp från tusentals eller miljontals olika konsumentanslutningar.

    Anubis skulle göra robotarna dyrare

    För att bromsa utvecklingen införde Kernel.org systemet Anubis.

    Principen bygger på så kallad proof-of-work.

    Innan en besökare får komma åt webbplatsen måste datorn utföra en mindre matematisk beräkning.

    För en människa som besöker enstaka sidor är kostnaden relativt liten.

    För en robot som vill hämta miljontals sidor kan samma beräkning däremot bli mycket kostsam.

    Till en början fungerade lösningen bra.

    Robotarna försvann i stor utsträckning.

    Men efter några månader började automatiserade system även lösa dessa beräkningsuppgifter.

    Kernel.org höjde då svårighetsgraden.

    Problemet var att även vanliga användare drabbades.

    På exempelvis en mobiltelefon kunde beräkningen ta flera sekunder och samtidigt belasta processorn så mycket att telefonen blev märkbart varm.

    Så småningom började även robotarna klara den högre svårighetsgraden.

    Två tredjedelar stoppas – resten fortsätter

    I dag stoppas omkring 66 procent av förfrågningarna redan vid Anubis-kontrollen.

    Men ungefär en tredjedel av trafiken klarar beräkningen och går vidare till själva git.kernel.org.

    Det innebär fortfarande miljontals förfrågningar.

    Det är svårt att med säkerhet skilja en automatiserad besökare från en människa när båda använder vanliga IP-adresser och beter sig som moderna webbläsare.

    Men enligt Kernel.orgs uppskattningar kan legitim mänsklig trafik utgöra så lite som omkring två procent av den totala belastningen på tjänsten.

    Ett typiskt exempel är gamla commits i övergivna utvecklingsgrenar. Det är osannolikt att tusentals människor samtidigt sitter och klickar sig igenom sådant material manuellt.

    Linuxkoden är attraktiv för AI

    En anledning till det stora intresset är att Linuxkärnans utvecklingshistorik är ett ovanligt värdefullt dataset.

    Här finns miljontals exempel på riktig programkod tillsammans med förändringar, kommentarer, diskussioner och utvecklingshistorik som sträcker sig långt tillbaka i tiden.

    Dessutom är en stor del av materialet skapat innan dagens generativa AI-system slog igenom.

    För företag som bygger eller tränar modeller för programmering är sådant material potentiellt mycket attraktivt.

    Det går däremot inte att avgöra exakt vilken organisation eller vilket ändamål som ligger bakom varje automatiserad förfrågan.

    Begreppet ”AI-crawler” används därför ofta som en samlingsbeteckning för den nya våg av aggressiva datainsamlare som blivit vanlig i takt med AI-boomen.

    Öppen information kan bli svårare att läsa på webben

    Kernel.org planerar nu ytterligare begränsningar.

    En möjlighet är att minska antalet webbadresser som automatiserade system kan följa.

    Vissa funktioner som kräver mycket serverkapacitet kan också komma att begränsas för anonyma besökare.

    Det betyder inte att Linux utvecklingsdata ska göras privat.

    Tvärtom betonar Kernel.org att källkod och historik även fortsättningsvis ska gå att ladda ner.

    Skillnaden är att den som vill samla in mycket stora datamängder kan behöva använda effektivare metoder, exempelvis Git, i stället för att begära miljontals individuellt genererade webbsidor.

    Ett växande problem för det öppna internet

    Kernel.org är långt ifrån ensamt.

    Webbplatser, arkiv, dokumentationsprojekt och olika open source-tjänster har under de senaste åren rapporterat kraftigt ökande belastning från automatiserade insamlingsrobotar.

    Problemet skapar en svår balansgång.

    Internet och öppen källkod bygger i stor utsträckning på att information ska vara tillgänglig.

    Samtidigt kostar varje serverförfrågan resurser i form av processorkraft, bandbredd och elektricitet.

    När en människa öppnar några sidor är kostnaden försumbar.

    När ett automatiserat system gör samma sak miljontals gånger förändras situationen helt.

    För Kernel.org har den skillnaden nu blivit mycket konkret: en betydande del av infrastrukturen arbetar dygnet runt med att skapa webbsidor åt automatiserade system – trots att samma information redan går att ladda ner betydligt effektivare.

    Det är ett exempel på en ny konflikt på nätet.

    Frågan är inte längre bara vem som får läsa offentlig information.

    Den handlar också om hur mycket resurser en maskin ska få använda för att läsa den.

    https://people.kernel.org/monsieuricon/creepy-crawlies

    > FAKTA: AI-TRAFIKEN MOT KERNEL.ORG

    Dagliga förfrågningar: cirka 6 miljoner

    Stoppas av Anubis: cirka 66 %

    Förfrågningar som tar sig igenom: cirka 33 %

    Beräknad legitim trafik: omkring 2 %

    Serverkapacitet: 90 CPU-kärnor på fem geografiskt distribuerade noder

    Kapacitet som används för scrapers: cirka 14–16 CPU-kärnor kontinuerligt

    Andel av total CPU-kapacitet: omkring 20 %

    Linux huvudarkiv: cirka 1,48 miljoner commits

    Forks på git.kernel.org: omkring 922

    root@kernel.org:~$ Problemet är inte att informationen är hemlig – den går redan att hämta via Git. Belastningen uppstår när automatiserade system begär miljontals individuellt renderade webbsidor.
  • Från hobbyprojekt till världens digitala ryggrad – Linux fyller 35 år

    Den 25 augusti 1991 berättade den då 21-årige studenten Linus Torvalds att han arbetade på ett fritt operativsystem. Projektet var enligt honom ”bara en hobby” och skulle inte bli särskilt stort. Trettiofem år senare finns Linux i allt från mobiltelefoner och trådlösa routrar till superdatorer, rymdsystem och världens största datacenter.

    När Linus Torvalds publicerade sitt meddelande i diskussionsgruppen comp.os.minix var internet fortfarande något som främst användes av universitet, forskare och teknikentusiaster. World Wide Web hade precis börjat ta form och de flesta hemdatorer var inte anslutna till något nätverk.

    Torvalds berättade att han arbetade på ett fritt system för datorer med Intels 386- och 486-processorer. Han hade redan fått kommandotolken Bash och kompilatorn GCC att fungera och ville veta vilka funktioner andra användare saknade i operativsystemet Minix.

    Han underströk samtidigt att projektet inte var professionellt, inte var portabelt och förmodligen aldrig skulle fungera med särskilt många typer av hårdvara.

    Det visade sig vara en av datorhistoriens mindre lyckade framtidsprognoser.

    Vad är egentligen Linux?

    Linux beskrivs ofta som ett operativsystem, men tekniskt sett är Linux själva kärnan – den del av systemet som arbetar närmast datorns hårdvara.

    Kärnan fördelar processortid, hanterar arbetsminnet, kommunicerar med hårddiskar och andra enheter samt ser till att program kan köras utan att störa varandra. Runt Linuxkärnan byggs sedan kompletta operativsystem med verktyg, skrivbordsmiljöer och program.

    Sådana system kallas Linuxdistributioner. Debian, Ubuntu, Fedora, Linux Mint, Arch Linux och openSUSE är några välkända exempel.

    Android använder också Linuxkärnan, även om resten av systemet skiljer sig tydligt från en traditionell Linuxdistribution för datorer.

    Den öppna utvecklingsmodellen förändrade allt

    En viktig förklaring till framgången är att Linux blev fri och öppen programvara. Källkoden är tillgänglig för den som vill studera, ändra och förbättra den.

    Det innebär inte att utvecklingen saknar regler. Ändringar granskas noggrant innan de godkänns, och utvecklingen är uppdelad mellan tusentals personer med ansvar för olika delar av kärnan.

    Modellen gör det möjligt för privatpersoner, universitet och konkurrerande företag att arbeta med samma tekniska grund. En förbättring som utvecklas för en server kan senare komma till nytta i en persondator, mobiltelefon eller inbyggd elektronisk produkt.

    Linux utveckling visar att mycket stora och komplicerade tekniska projekt kan skapas genom internationellt samarbete. Företag bidrar med pengar och utvecklare, medan frivilliga rapporterar fel, skriver dokumentation och utvecklar nya funktioner.

    Linux finns överallt – även när det inte syns

    Många människor använder Linux varje dag utan att känna till det. Systemet finns bland annat i:

    • Androidtelefoner och surfplattor
    • webbservrar och molntjänster
    • trådlösa routrar och nätverksutrustning
    • smart-tv-apparater och digitalboxar
    • industriella styrsystem
    • bilar och annan fordonselektronik
    • satelliter och forskningsutrustning
    • praktiskt taget hela den moderna superdatorvärlden

    När någon öppnar en webbsida, tittar på strömmande video eller sparar en fil i en molntjänst är sannolikheten stor att informationen någonstans på vägen behandlas av en Linuxbaserad server.

    Linux har blivit särskilt viktigt där stabilitet, säkerhet och möjligheten att anpassa systemet är avgörande. En tillverkare behöver inte vänta på att ett enskilt programvaruföretag ska lägga till en funktion. Företaget kan självt förändra koden eller anlita någon som gör det.

    Varför blev inte Linux lika stort på vanliga datorer?

    På servrar, superdatorer och inbyggda system har Linux en mycket stark ställning. På traditionella stationära och bärbara datorer är marknadsandelen betydligt mindre.

    Det beror inte nödvändigtvis på tekniska brister. Windows följer med de flesta nya persondatorer, och många användare fortsätter helt enkelt att använda det system som redan är installerat. Vissa kommersiella program och spel har dessutom länge saknat Linuxversioner.

    Situationen har dock förändrats. Moderna distributioner är enklare att installera, hårdvarustödet har förbättrats och allt fler program fungerar direkt i webbläsaren. Spelplattformen Steam och kompatibilitetslagret Proton har också gjort det möjligt att köra ett stort antal Windowsspel i Linux.

    För äldre datorer kan en lättare Linuxdistribution ge maskinen flera extra användbara år. Det minskar behovet av att köpa nytt och kan därmed även minska mängden elektronikavfall.

    Ett operativsystem som kan kontrolleras

    Linux handlar inte bara om kostnad. Fri programvara ger användaren möjlighet att undersöka vad systemet gör och att fortsätta använda eller utveckla det även om en leverantör ändrar strategi.

    Det är särskilt betydelsefullt för myndigheter, företag och organisationer som vill undvika att bli helt beroende av en enda tillverkare. Öppen källkod innebär inte automatiskt att ett system är säkert, men den gör det möjligt för oberoende experter att granska koden och upptäcka problem.

    Linux kan dessutom anpassas till nästan allt – från mycket små enkortsdatorer till enorma datorsystem med tusentals processorer.

    Linux har två födelsedagar

    Den 25 augusti firas dagen då Linus Torvalds offentliggjorde sitt projekt. Den första publikt tillgängliga versionen, Linux 0.01, publicerades däremot den 17 september 1991.

    Därför förekommer båda datumen som Linux födelsedag. Den 25 augusti markerar idéns presentation för omvärlden, medan den 17 september markerar den första offentliga utgåvan.

    Från studentprojekt till samhällsbärande teknik

    Det mest anmärkningsvärda med Linux är kanske inte hur stort systemet har blivit, utan att utvecklingen fortfarande fortsätter enligt samma grundidé: människor och organisationer över hela världen samarbetar kring en gemensam teknisk plattform.

    Det som började som ett studentprojekt för en begränsad typ av persondator har blivit en central del av det moderna informationssamhället.

    Linus Torvalds trodde inte att projektet skulle bli stort och professionellt. Trettiofem år senare hjälper Linux till att driva mobiltelefoner, internetservrar, forskningssystem och världens kraftfullaste datorer.

    Inte illa för något som började som ”bara en hobby”.

    Grattis på 35-årsdagen, Linux!

  • AI hjälpte Linus Torvalds hitta Linuxbugg efter 18 omstarter

    Ett avrundningsfel på en enda kodrad gjorde delar av ett reserverat grafikminne tillgängligt för vanliga program. Resultatet blev skadade data och svart skärm. För att hitta orsaken tog Linus Torvalds hjälp av AI – men det krävdes 24 felsökningspatchar och 18 omstarter innan gåtan var löst.

    AI används i allt fler delar av programutvecklingen, och nu har tekniken även spelat en viktig roll vid felsökning av själva Linuxkärnan.

    Linux skapare Linus Torvalds berättar i en kodändring i Linuxkärnan hur AI hjälpte honom att hitta ett ovanligt svårupptäckt fel i grafikdrivrutinen Intel Xe. Han beskriver arbetet som en ”debug session from hell” – en felsökningssession från helvetet.

    Problemet drabbade Torvalds egen dator med en Intel Battlemage G21-grafikkrets och 16 GiB grafikminne. När datorn startades visades ingen vanlig inloggningsskärm. I stället möttes han av en svart skärm medan inloggningshanteraren GDM gång på gång försökte starta om skrivbordets grafikprocess.

    Datorn fungerade i övrigt, men grafiksystemet kom aldrig längre än till sitt första riktiga arbete.

    En gräns drogs åt fel håll

    Felet fanns i hanteringen av en del av grafikminnet som används för kompressionsdata, så kallad Flat CCS. CCS kan förenklat beskrivas som metadata som hjälper grafikkretsen att hålla reda på hur olika delar av grafikminnet är komprimerade.

    Detta område måste vara reserverat för grafikkretsens egen hårdvara. Operativsystemets vanliga minneshanterare får därför inte dela ut det till program eller använda det för exempelvis sidtabeller.

    Intel Xe-drivrutinen läste adressen där det reserverade CCS-området började. Adressen avrundades sedan uppåt till närmaste gräns på 128 KiB. Allt grafikminne under den avrundade adressen betraktades därefter som ledigt och användbart.

    Det låter kanske rimligt, men gränsen markerade var det användbara minnet slutade – inte var ett nytt ledigt område började. Genom att avrunda uppåt råkade drivrutinen därför lägga en liten del av det reserverade CCS-minnet i den fria minnespoolen.

    Man kan jämföra det med en lagerhylla där halva den sista hyllplatsen redan är reserverad. Om lagrets tillgängliga utrymme avrundas uppåt räknas hela hyllplatsen som ledig, trots att den reserverade delen fortfarande används.

    Två kilobyte räckte för att slå ut skrivbordet

    På Torvalds dator handlade överlappningen om endast två kibibyte. Eftersom minneshanteraren arbetar med hela minnessidor hamnade det reserverade området ändå på samma sida som minne vilket drivrutinen kunde dela ut.

    Vid varje kallstart råkade Mesa, den öppna grafikstacken som används av Linux, placera en viktig sidtabell på just denna minnessida. Sidtabeller fungerar ungefär som kartor som visar grafikkretsen var olika data finns i minnet.

    Samtidigt skrev grafikkretsens kompressionshårdvara sina metadata i den reserverade delen av sidan. Den behövde varken något vanligt program, någon bufferthantering eller en särskild GPU-instruktion för att göra det. Skrivningen skedde direkt i hårdvaran – till och med innan användarmiljön hade startat.

    När kompressionsinformationen skrevs förstördes delar av Mesas sidtabell. Därmed försvann den post som pekade på minnet där kompositörens kommandon låg. När skrivbordsmiljön skickade sitt första arbete till grafikkretsen kunde GPU:n inte längre hitta instruktionerna.

    Resultatet blev ett grafikfel, varefter GDM startade om kompositören. Samma sak upprepades och användaren blev kvar framför en svart skärm.

    En manuell omstart av GDM kunde däremot få systemet att fungera, eftersom den nya grafikprocessen fick sina sidtabeller placerade på en annan plats i minnet. Det gjorde felet ännu svårare att förstå: hårdvaran verkade fungera, och problemet kunde tillfälligt försvinna utan att någon kod hade ändrats.

    AI gjorde det tidskrävande arbetet

    För att hitta orsaken behövde Torvalds lägga till allt mer detaljerad diagnostik i drivrutinen. Sammanlagt krävdes 24 tillfälliga felsökningspatchar och 18 starter med olika versioner av Linuxkärnan.

    AI fick göra mycket av det repetitiva arbetet: lägga till ny felsökningskod, bearbeta den insamlade informationen och föreslå nästa kontroll. Torvalds styrde undersökningen och bestämde vilka spår som skulle följas.

    Enligt honom ville AI-systemet ge upp vid flera tillfällen. Det hävdade att problemet inte gick att lösa och föreslog att de i stället skulle sammanställa en rapport om vad som hade undersökts. Torvalds fortsatte dock att pressa fram nya tester.

    När AI:n fick tydliga instruktioner att fortsätta tog den fram ytterligare diagnostik och analyserade resultaten. Till slut kunde minnesskadan knytas till CCS-området och den felaktigt avrundade adressen.

    Torvalds lät även AI skriva den långa tekniska beskrivningen i den färdiga kodändringen.

    En rättning på en kodrad

    Själva lösningen var nästan komiskt liten. I stället för att avrunda gränsen uppåt ändrades koden så att den avrundades nedåt till den sidstorlek som minneshanteraren använder.

    På den berörda datorn innebar det att exakt en minnessida undantogs från den tillgängliga minnespoolen. När Torvalds därefter läste innehållet i den reserverade sidan kunde han se ett regelbundet mönster av kompressionsmetadata – ett tydligt bevis på vad som hade skrivit över sidtabellen.

    Drivrutinen innehöll redan en kontroll som var tänkt att upptäcka problemet. Den var dock utformad på ett sådant sätt att den felaktigt avrundade adressen kunde godkännas just i det fall som kontrollen skulle fånga. Dessutom var kontrollen endast aktiv när ett särskilt felsökningsalternativ för Intel Xe-drivrutinen hade aktiverats.

    Även den kontrollen har nu ersatts med en som faktiskt kan upptäcka om CCS-området kolliderar med ett annat reserverat minnesområde.

    AI som verktyg – inte ansvarig utvecklare

    Händelsen visar både möjligheterna och begränsningarna med AI-baserad programmering. AI:n löste inte självständigt problemet och var flera gånger beredd att ge upp. Däremot kunde den snabbt producera diagnostisk kod och gå igenom stora mängder teknisk information när en erfaren utvecklare styrde arbetet.

    Det ligger nära Torvalds tidigare hållning: Linuxprojektet ska varken vara ett AI-projekt eller ett anti-AI-projekt. AI bör behandlas som vilket utvecklingsverktyg som helst. Det är fortfarande människan som använder verktyget som ansvarar för kodens kvalitet, granskar resultatet och ser till att ändringen är korrekt.

    Felsökningen av Intel Xe-drivrutinen är ett tydligt exempel på detta samspel. AI:n stod för mycket av uthållighetsarbetet, men det krävdes mänsklig envishet, teknisk erfarenhet och 18 kernelstarter för att nå fram.

    Efter 24 felsökningspatchar visade sig hela problemet i praktiken handla om skillnaden mellan att avrunda uppåt och att avrunda nedåt. I Linuxkärnan kan en enda felaktig avrundning vara skillnaden mellan ett fungerande skrivbord och en helt svart skärm.

    Källor: Kodändringen i Linuxkärnan och diskussionen på DRM-utvecklarnas e-postlista.

    > SYSTEMINFORMATION: INTEL_XE_DEBUG

    FAKTA // Linuxbuggen som krävde 18 omstarter

    $ berörd_drivrutin
    Intel Xe, grafikdrivrutinen i Linuxkärnan.
    $ symptom
    Svart skärm när GDM upprepade gånger försökte starta om skrivbordets kompositör.
    $ testad_hårdvara
    Intel Battlemage G21 med 16 GiB grafikminne.
    $ orsak
    En minnesgräns avrundades uppåt. Därför kunde en del av grafikminnet som var reserverat för kompressionsdata delas ut som vanligt, användbart minne.
    $ konsekvens
    Grafikkretsens kompressionshårdvara skrev över delar av Mesas sidtabell. GPU:n kunde då inte hitta kompositörens instruktioner.
    $ felsökning
    24 felsökningspatchar och 18 omstarter av Linuxkärnan.
    $ ai_roll
    AI hjälpte till att skriva diagnostisk kod, analysera resultaten och dokumentera felet. Linus Torvalds styrde arbetet och avgjorde vilka tester som skulle genomföras.
    $ lösning
    Gränsen ändrades från uppåtrundning till nedåtrundning, så att det reserverade CCS-minnet inte längre kunde lämnas ut till andra användare.
    > STATUS: BUGG IDENTIFIERAD OCH RÄTTAD
    > SLUTLIG ÄNDRING: round_up() → round_down()

    > Läs kodändringen på GitHub

  • OpenZFS 2.4.4 stärker datasäkerheten och får stöd för Linux 7.2

    OpenZFS 2.4.4 har släppts med stöd för Linuxkärnan 7.2, ett nytt verktyg för att rädda låsta lagringspooler och flera korrigeringar som minskar risken för datafel. Uppdateringen riktar sig främst till administratörer av servrar och större lagringssystem, men förbättringarna berör alla som använder ZFS för att skydda viktiga filer.

    OpenZFS är mer än ett traditionellt filsystem. Det fungerar samtidigt som filsystem, volymhanterare och ett avancerat skydd mot dataskador. I stället för att bara lagra filer på en disk kan OpenZFS kombinera flera hårddiskar till en gemensam lagringspool, kontrollera att informationen inte har förändrats och i många fall automatiskt reparera skadade data.

    Tekniken används därför ofta i filservrar, NAS-enheter, datacenter och system där stora mängder information måste lagras säkert under lång tid.

    Den nya versionen OpenZFS 2.4.4 är framför allt en underhållsuppdatering. Den innehåller inga dramatiska förändringar av hur systemet används, men många av förbättringarna handlar om sådant som är avgörande för ett lagringssystem: att data förblir korrekta och att lagringspooler går att återställa när något oväntat inträffar.

    Stöd för Linuxkärnan 7.2

    En av de största nyheterna är kompatibilitet med Linuxkärnan 7.2. OpenZFS har en ovanlig ställning i Linuxvärlden eftersom det inte ingår direkt i den officiella Linuxkärnan. ZFS-modulerna måste därför anpassas när kärnans interna gränssnitt förändras.

    I Linux 7.2 har bland annat OpenZFS kod för superblock anpassats till kärnans sget_fc()-gränssnitt. Ett superblock kan förenklat beskrivas som filsystemets övergripande innehållsförteckning. Där finns grundläggande information som operativsystemet behöver för att kunna montera och använda filsystemet.

    Den officiellt stödda Linuxversionen sträcker sig nu från kärna 4.18 till 7.2. OpenZFS fortsätter även att stödja FreeBSD, där version 13.3 och senare samt 14.0 och senare finns med bland de angivna plattformarna.

    Ny räddningsfunktion för blockerade lagringspooler

    Den kanske mest intressanta nyheten är kommandot zhack mmp reclaim. Det är avsett för ovanliga men besvärliga situationer där en ZFS-pool har lämnats i ett låst eller övergivet tillstånd av MMP-skyddet.

    MMP skyddar en lagringspool mot att öppnas för skrivning av flera datorer samtidigt. Om två servrar skulle skriva till samma pool utan att känna till varandras ändringar kan filsystemets struktur skadas. Det kan jämföras med att två personer samtidigt redigerar samma dokument utan någon samordning – men i det här fallet kan resultatet bli en skadad lagringspool i stället för några förlorade textrader.

    Skyddet försöker därför upptäcka om poolen redan används av en annan dator och stoppar importen om den ser tecken på aktivitet.

    Problemet uppstår om skyddet felaktigt tror att en annan dator fortfarande använder poolen. Det kan exempelvis inträffa efter ett avbrott eller ett misslyckat försök att ta kontroll över poolen. Det nya kommandot ger en administratör möjlighet att återta en sådan övergiven pool.

    OpenZFS har samtidigt blivit bättre på att skilja mellan ett misslyckat försök att göra anspråk på en så kallad uberblock och verklig aktivitet från en annan dator. En uberblock fungerar ungefär som en säker kontrollpunkt som beskriver ett giltigt tillstånd för hela lagringspoolen.

    Kontrollerna hoppar nu även över virtuella enheter som inte går att skriva till. Hanteringen av degraderade speglar, där någon disk är frånvarande, har också förbättrats.

    Flera viktiga fel i dedupliceringen rättas

    OpenZFS kan använda deduplicering för att undvika att identiska datablock lagras flera gånger. Om samma block förekommer på många platser sparas bara ett exemplar, medan filsystemet håller reda på vilka filer som använder det.

    Det kan minska lagringsbehovet kraftigt, men kräver en omfattande tabell som kallas DDT, Deduplication Table. Tabellen måste vara helt korrekt. Ett felaktigt referensvärde kan annars innebära att ett block tas bort trots att det fortfarande används.

    OpenZFS 2.4.4 rättar flera problem i denna del av systemet. Bland annat åtgärdas negativa tidsvärden och andra fel som kunde uppstå när gamla poster rensades. Låsningen under kontrollen av deduplicerade block har stärkts, och felaktig märkning av referensräkningen i DDT-loggen har korrigerats.

    För system som använder deduplicering är detta några av uppdateringens viktigaste förbättringar.

    Stabilare cache och säkrare filhantering

    L2ARC är OpenZFS sekundära läscache och används ofta för att komplettera arbetsminnet med en snabb SSD. Version 2.4.4 rättar ett fel i återuppbyggnaden av denna cache. Under den första genomgången begränsas återuppbyggnaden nu av den punkt till vilken nya cachedata faktiskt har skrivits.

    Ett fel som påverkade läsning av datablock som frigjorts efter kloning har också korrigerats. Dessutom begränsas antalet verifieringshändelser från Direct I/O, så att systemet inte överbelastas av en mycket stor mängd likartade meddelanden.

    På Linux rättas en möjlig oändlig loop i zfs_write() när systemet försökte arbeta med en minnesbuffert som inte kunde göras tillgänglig. Läsning genom mmap() utanför slutet av en fil har korrigerats, och tidsstämplarna för ändring uppdateras nu korrekt när fallocate() används för att göra en fil större.

    Pooler ska inte längre exporteras medan de används

    Kommandot zpool export används när en lagringspool ska kopplas bort från ett system, exempelvis för att flyttas till en annan server.

    OpenZFS 2.4.4 kontrollerar nu bättre om poolens ZFS-volymer fortfarande används. Om en zvol-enhet är upptagen av ett program eller en virtuell maskin avbryts exporten med felkoden EBUSY. Det är säkrare än att försöka fortsätta trots att poolen inte kan kopplas bort på ett korrekt sätt.

    En kapplöpningssituation mellan borttagningen av en lagringsenhet och exporten av poolen har också rättats.

    Säkrare överföring och krypterade säkerhetskopior

    OpenZFS innehåller funktionerna zfs send och zfs receive, som används för att överföra ögonblicksbilder och säkerhetskopior mellan lagringssystem.

    Den nya versionen rättar bland annat mottagning av delade stora block med ett kort avslutande datablock. Problem med zfs receive -x, återupptagna överföringar och en möjlig nullpekarkrasch i mottagningskoden har också åtgärdats.

    För delegerad administration tillkommer behörigheten send:encrypted. Den gör det möjligt att mer exakt bestämma vilka användare som får skicka krypterade dataset. En administratör kan därmed tillåta vissa former av ZFS-hantering utan att automatiskt ge användaren rätt att överföra krypterade data.

    En underhållsuppdatering med stor betydelse

    OpenZFS 2.4.4 innehåller även säkrare hantering av strängar och minne i biblioteket libzfs, bättre kontroll av enhetsbehörigheter och förbättrad automatisk expansion av pooler när partitionerade diskar får större kapacitet. Därtill kommer ett stort antal ändringar i byggsystem, tester, kontinuerlig integration och FreeBSD-stödet.

    För vanliga användare är de flesta förändringarna osynliga. Det är samtidigt ett gott tecken. Ett lagringssystem ska helst arbeta i bakgrunden, upptäcka problem innan de blir allvarliga och framför allt inte förlora några data.

    OpenZFS 2.4.4 är därför ingen revolutionerande version. Den är snarare ett omfattande servicearbete på en redan avancerad maskin – med nya verktyg för nödsituationer, stöd för kommande Linuxsystem och flera förstärkningar på de platser där små fel annars skulle kunna få stora konsekvenser.

    https://openzfs.org/wiki/Main_Page

  • Linux 7.2 är här – smartare resursfördelning, bättre lagring och stöd för ny hårdvara

    Linux 7.2 har släppts. Den nya kärnan innehåller förbättringar för allt från processorer och grafikkort till filsystem, nätverk och säkerhet. För vanliga användare handlar uppdateringen främst om bättre prestanda, stabilare hårdvarustöd och en teknisk grund för kommande Linuxdistributioner.

    Linuxkärnan är den del av operativsystemet som arbetar närmast datorns hårdvara. Den bestämmer bland annat hur processorns tid fördelas, hur minnet används och hur data skickas mellan program, hårddiskar och nätverk.

    En ny kärna förändrar därför sällan skrivbordets utseende. Det kommer inga nya ikoner eller bakgrundsbilder. Förbättringarna sker i stället under motorhuven – ungefär som när en bil får effektivare motorstyrning utan att karossen förändras.

    Den 16 augusti 2026 meddelade Linus Torvalds att Linux 7.2 var färdig. Trots ovanligt många sena rättningar kunde versionen släppas enligt den ursprungliga tidsplanen.

    Processorn får en bättre trafikledare

    En av de viktigaste nyheterna är cachemedveten lastbalansering.

    Moderna processorer innehåller många kärnor som ofta delar olika nivåer av cacheminne. Cacheminnet fungerar som en mycket snabb mellanlagring där processorn förvarar information som den snart kan behöva igen.

    Om en arbetsuppgift flyttas mellan olämpliga processorkärnor kan den behöva hämta samma information på nytt. Det tar längre tid och ökar trafiken till datorns arbetsminne.

    Linux 7.2 kan ta större hänsyn till hur processorns cacheminnen är organiserade när arbetsuppgifter fördelas. Målet är att behålla data nära den processorkärna som använder den och samtidigt undvika att flera tunga processer konkurrerar om samma resurser.

    Det betyder inte att alla datorer plötsligt blir dramatiskt snabbare. På servrar, arbetsstationer och datorer med många processorkärnor kan förbättringen däremot ge jämnare prestanda och ett effektivare utnyttjande av hårdvaran.

    Kärnans subsystem för växlingsminne har också förbättrats. Växlingsminne används när delar av arbetsminnets innehåll tillfälligt behöver flyttas till en lagringsenhet. Effektivare hantering kan göra stor skillnad när datorn har många program igång samtidigt eller börjar få ont om ledigt minne.

    Btrfs hanterar minnet i större stycken

    Filsystemet Btrfs använder nu stora så kallade folios som standard.

    Ett folio kan förenklat beskrivas som en grupp minnessidor som kärnan behandlar som en större enhet. Genom att arbeta med större sammanhängande block behöver systemet utföra färre små operationer. Det kan minska administrationen och förbättra prestandan vid vissa typer av filhantering.

    Även kärntråden khugepaged, som arbetar med transparenta stora minnessidor, får stöd för flera sidstorlekar. Systemet blir därmed mer flexibelt när mindre minnessidor ska slås samman till större block.

    Linux 7.2 innehåller dessutom förbättringar för en lång rad filsystem:

    • NTFS-drivrutinen som introducerades i Linux 7.1 har vidareutvecklats.
    • SMB får stöd för komprimerade filer.
    • EROFS får en backend för fscache.
    • Ceph-klienter kan återställas manuellt.
    • XFS-stödet för zonindelade lagringsenheter betraktas inte längre som experimentellt.
    • NFS kan använda en standardblockstorlek på 4 MB på system med minst 16 GB arbetsminne.

    För användaren kan detta innebära snabbare filöverföringar, bättre stöd för nätverkslagring och effektivare användning av moderna SSD-enheter och lagringsservrar.

    HDMI 2.1 tar ett steg framåt för AMD

    Grafikdrivrutinen AMDGPU får inledande stöd för HDMI 2.1 FRL, där FRL står för Fixed Rate Link. Tekniken ger betydligt högre överföringskapacitet än den äldre TMDS-metoden och behövs för vissa kombinationer av hög upplösning, hög uppdateringsfrekvens och stort färgdjup.

    Att stödet beskrivs som inledande är viktigt. Det innebär inte att samtliga HDMI 2.1-funktioner automatiskt fungerar med alla AMD-kort och bildskärmar. Men det är ett betydelsefullt steg mot bättre stöd för moderna skärmar och TV-apparater.

    Intel får samtidigt fortsatt utveckling av Xe-drivrutinen, bland annat inledande stöd för CRI-plattformen och nya modellnummer för processorfamiljen Panther Lake R.

    En planerad förändring av DRM-systemets GPU-schemaläggning fick däremot dras tillbaka precis före lanseringen. Den nya ”rättvisare” schemaläggaren orsakade prestandaproblem, och Linux 7.2 återgick därför till den tidigare FIFO-modellen. Förändringen finns alltså inte aktiverad i den slutliga versionen, trots att den nämndes bland nyheterna under utvecklingsperioden. Återställningen gjordes under kärnans sista testvecka.

    Det är också ett bra exempel på hur Linux utvecklas: en funktion kan vara tekniskt intressant men ändå plockas bort om tester visar att den inte är redo.

    Snabbare och mer flexibla nätverk

    Linux 7.2 innehåller flera nätverksförbättringar.

    MPTCP, eller Multipath TCP, kan nu signalera IPv6-adresser. Tekniken gör det möjligt för en anslutning att använda flera nätverksvägar. En mobil enhet skulle exempelvis kunna utnyttja både Wi-Fi och mobilnät inom samma anslutning.

    PPPoE får stöd för GRO och GSO. Dessa tekniker låter systemet behandla flera nätverkspaket tillsammans och kan därmed minska processorbelastningen. Det är särskilt relevant för routrar och bredbandsanslutningar där PPPoE fortfarande används.

    Kärnan får även stöd för TCP Authentication Option, förbättringar för nätverk över Thunderbolt och det Intel-utvecklade protokollet USB4STREAM.

    Säkerhet genom mindre och tydligare gränser

    Landlock, som låter program begränsa sina egna rättigheter, kan i Linux 7.2 även kontrollera användningen av UDP-socklar. Ett program kan därmed låsas in i en mer begränsad miljö och förhindras från att använda nätverket på oväntade sätt.

    IMA, Integrity Measurement Architecture, får möjlighet att mellanlagra mätdata utanför kärnan. IMA används för att kontrollera och dokumentera vilka program och filer som har laddats och är särskilt viktigt i säkerhetskritiska miljöer.

    Minneshanteraren får dessutom compilerassisterad, typbaserad uppdelning av kärnans slab-cache. Syftet är att separera olika typer av objekt tydligare. Det kan försvåra vissa angrepp där ett minnesfel annars skulle kunna utnyttjas för att påverka ett helt annat objekt i kärnan.

    Virtualiseringssystemet KVM får samtidigt stöd för fler säkerhetsfunktioner från både AMD och Intel, däribland Intel TDX. Tekniken är avsedd att skydda virtuella maskiner även från delar av den fysiska värdmiljön.

    Rust når IBM:s stordatorer

    Linuxprojektets försiktiga införande av programmeringsspråket Rust fortsätter. Linux 7.2 får Rust-stöd för IBM:s S/390-arkitektur, som används i moderna IBM-stordatorer.

    Rust-delen får också biblioteket zerocopy, som hjälper utvecklare att tolka och omvandla minnesdata utan onödiga kopieringar. Det kan ge både effektivare kod och bättre skydd mot vissa typer av minnesfel.

    Det betyder inte att Linuxkärnan håller på att skrivas om i Rust. Huvuddelen är fortfarande skriven i C. Rust används stegvis där dess hårdare minnessäkerhet kan vara en fördel, exempelvis i nya drivrutiner.

    Fler enheter fungerar direkt

    Som vanligt innehåller kärnan ett stort antal nya och uppdaterade drivrutiner. Linux 7.2 får bland annat stöd för Intel Lizard Peak 2, nätverksadaptern TP-Link TL-UB250 och den trådlösa handkontrollen HORI HORIPAD för Nintendo Switch.

    RAID0 och NVMe multipath får stöd för PCI P2PDMA, vilket gör det möjligt för PCI Express-enheter att överföra data direkt mellan varandra utan att all trafik behöver ta omvägen genom processorns vanliga minneshantering.

    Varje enskild drivrutin kan verka som en liten nyhet. Tillsammans är de en viktig förklaring till att Linux kan användas på allt från små enkortsdatorer till spelmaskiner, servrar och stordatorer.

    AI bidrar till en ny utvecklingstakt

    Utvecklingsperioden inför Linux 7.2 var ovanligt intensiv. Linus Torvalds har beskrivit den stora mängden rättningar som en del av en ”ny normal”. En bidragande orsak är att AI-baserade analysverktyg hittar fler möjliga fel och genererar fler felrapporter.

    Det ska inte förväxlas med att Linuxkärnan automatiskt skrivs av AI. Människor måste fortfarande granska rapporterna, bedöma om ett problem är verkligt, skriva rättningen och ta ansvar för att den fungerar.

    Fler upptäckta fel är i grunden positivt. Samtidigt ökar arbetsbelastningen för de utvecklare som måste sortera riktiga problem från dubbletter, falska varningar och mindre viktiga observationer.

    De sena återställningarna av grafikschemaläggningen visar samtidigt att projektet fortfarande prioriterar stabilitet framför prestige. Kod som inte är färdig får vänta på en senare version.

    Bör du installera Linux 7.2 direkt?

    Den som använder en vanlig Linuxdistribution bör normalt vänta tills Linux 7.2 erbjuds genom distributionens ordinarie paketförråd. Då har kärnan testats tillsammans med distributionens övriga komponenter och kan installeras med den vanliga uppdateringsfunktionen.

    Att själv hämta källkoden från kernel.org och kompilera kärnan är främst lämpligt för utvecklare, testare och avancerade användare som behöver stöd för mycket ny hårdvara.

    Linux 7.2 är ingen långtidsunderhållen LTS-version. Den kommer däremot att bli en viktig grund för kommande distributioner och väntas bland annat användas i Ubuntu 26.10.

    Utvecklingen stannar heller inte. Direkt efter lanseringen öppnas sammanslagningsfönstret för Linux 7.3. Den första testversionen väntas i slutet av augusti och den färdiga kärnan under hösten 2026.

    Linux 7.2 visar därmed vad en modern kärnuppdatering oftast handlar om: inte en enda revolutionerande funktion, utan hundratals förbättringar som tillsammans gör systemet snabbare, säkrare och bättre rustat för nästa generation av datorer.

    ● ● ●   linux-kernel-information
    $ uname -r
    7.2

    Teknisk fakta: Linux kernel 7.2

    Version:
    Linux 7.2
    Lanserad:
    16 augusti 2026
    Typ:
    Operativsystemskärna
    Utvecklare:
    Linus Torvalds och Linuxgemenskapen
    Licens:
    GNU GPL version 2
    Programspråk:
    C, Rust och assembler
    Arkitekturer:
    x86-64, ARM64, RISC-V, S/390 med flera
    Status:
    Stabil huvudversion, inte LTS
    Processor:
    Cachemedveten lastbalansering
    Grafik:
    Inledande HDMI 2.1 FRL-stöd för AMDGPU
    Filsystem:
    Förbättringar för Btrfs, NTFS, XFS, SMB, NFS, EROFS och Ceph
    Nätverk:
    MPTCP med IPv6, PPPoE GRO/GSO och TCP Authentication Option
    Säkerhet:
    Utökat Landlock-, IMA- och minnesskydd
    Installation:
    Rekommenderas via distributionens paketförråd

  • SparkyLinux 8.4 väcker liv i äldre 32-bitarsdatorer

    SparkyLinux 8.4 har släppts med Debian 13.6 som grund, uppdaterade program och flera olika skrivbordsmiljöer. Den nya versionen återinför dessutom stödet för 32-bitarsdatorer och kan därmed ge nytt liv åt äldre men fortfarande fungerande hårdvara.

    SparkyLinux 8.4 har lanserats som den senaste stabila versionen i distributionens 8-serie, som går under kodnamnet ”Seven Sisters”. Den nya versionen bygger på Debian 13.6 ”Trixie” och innehåller framför allt säkerhetsuppdateringar, nyare program samt ett oväntat återseende: installationsstöd för riktigt gamla 32-bitarsdatorer.

    SparkyLinux är ett Debianbaserat operativsystem som försöker kombinera stabilitet med ett stort urval av skrivbordsmiljöer. Användaren kan välja mellan allt från moderna och funktionsrika skrivbord till mycket resurssnåla varianter för äldre datorer.

    Debian fungerar som stabil grund

    Att SparkyLinux 8.4 bygger på Debian 13.6 innebär att distributionen använder Debians programpaket, säkerhetsuppdateringar och grundläggande systemkomponenter.

    Debian är känt för att prioritera stabilitet framför snabba och omfattande förändringar. SparkyLinux bygger vidare på denna grund men erbjuder egna verktyg, installationer och programförråd. Resultatet är ett system som kan vara lättare att komma igång med än en traditionell Debianinstallation.

    Standardkärnan i installations- och livesystemet är Linux 6.12.101 LTS. Förkortningen LTS betyder ”Long Term Support” och innebär att kärnan får säkerhets- och felrättningar under en längre period.

    Via SparkyLinux egna programförråd finns dessutom stöd för de nyare Linuxkärnorna 7.1.8 och 6.18.43 LTS. ARM64-utgåvorna använder Linux 6.18.39 LTS, medan versionen för 32-bitarsdatorer levereras med Linux 6.12.102 LTS.

    För vanliga användare finns det normalt ingen anledning att byta kärna manuellt. Möjligheten är främst intressant för den som har mycket ny hårdvara eller behöver stöd för en särskild komponent.

    32-bitarsversionen gör comeback

    Den största nyheten är att SparkyLinux åter erbjuder installationsavbilder för datorer med 32-bitarsprocessor.

    När Debian slutade tillhandahålla vissa 32-bitars live- och installationsavbilder följde SparkyLinux först efter. Utvecklarna har nu omprövat beslutet eftersom det fortfarande finns många fungerande datorer med äldre 32-bitarsprocessorer.

    Det betyder inte att en tjugo år gammal dator plötsligt blir lika snabb som en modern maskin. Begränsat arbetsminne, långsamma hårddiskar och äldre webbläsarkrav kan fortfarande skapa problem. Men för enklare uppgifter – exempelvis textbehandling, lokal musikuppspelning, utskrifter eller användning som reservdator – kan SparkyLinux ge äldre utrustning ett nytt liv.

    Återinfört 32-bitarsstöd kan även minska mängden fungerande elektronik som kasseras enbart för att nya operativsystem inte längre går att installera.

    Flera olika skrivbordsmiljöer

    SparkyLinux 8.4 finns i flera utgåvor:

    • KDE Plasma 6.3.6
    • Xfce 4.20
    • LXQt 2.1.0
    • MATE 1.26.0
    • MinimalGUI med Openbox 3.6.1
    • MinimalCLI med enbart textbaserad miljö

    KDE Plasma passar den som vill ha ett modernt och omfattande skrivbord med många inställningsmöjligheter. Xfce, LXQt och MATE kräver i regel mindre datorkraft och kan därför fungera bättre på äldre eller enklare datorer.

    MinimalGUI innehåller den resurssnåla fönsterhanteraren Openbox och ger användaren möjlighet att bygga upp systemet med endast de program som behövs. MinimalCLI saknar grafiskt skrivbord och lämpar sig bland annat för servrar, specialbyggen och avancerade användare.

    MinimalGUI och MinimalCLI finns även för ARM64, vilket gör dem användbara på exempelvis enkortsdatorer och andra ARM-baserade system.

    Uppdaterade internetprogram

    SparkyLinux 8.4 levereras med webbläsaren Firefox 140.13.0 ESR och e-postprogrammet Thunderbird 140.13.0 ESR. ESR-versionerna är avsedda för användare och organisationer som vill ha längre support och färre större förändringar.

    Den nyare Firefox 153.0.3 finns samtidigt tillgänglig genom SparkyLinux programförråd för den som föredrar den senaste vanliga versionen.

    I övrigt är SparkyLinux 8.4 en förhållandevis liten uppdatering. Tyngdpunkten ligger på säkerhetsrättningar, uppdaterade programpaket och fortsatt kompatibilitet med Debian 13.

    Befintliga användare behöver inte installera om

    Den som redan använder SparkyLinux 8 ”Seven Sisters” behöver inte hämta en ny installationsfil eller installera om datorn. Det räcker att uppdatera det befintliga systemet med SparkyLinux vanliga uppdateringsverktyg.

    Nya användare kan ladda ned installationsfiler från SparkyLinux officiella webbplats. Ytterligare information om versionen finns i den officiella lanseringsinformationen.

    SparkyLinux 8.4 är kanske inte en revolutionerande utgåva, men återkomsten för 32-bitarsdatorer gör den ovanligt intressant. När många systemutvecklare blickar framåt mot allt kraftfullare datorer väljer SparkyLinux samtidigt att hålla dörren öppen för den äldre hårdvara som fortfarande fungerar.

  • CopyKat hittar 122 byggstenar som kan förvandla små minnesfel till rootåtkomst

    Ett begränsat minnesfel i Linuxkärnan behöver inte ge en angripare särskilt stor kontroll. Men säkerhetsverktyget CopyKat visar hur till synes oskyldiga kärnobjekt kan användas som förstärkare – och hjälpa angriparen att ta kontroll över hela systemet.

    Forskare vid IBM Research Europe och Vrije Universiteit Amsterdam har utvecklat CopyKat, ett automatiserat system som letar efter användbara byggstenar för avancerade attacker mot Linuxkärnan.

    Under en 32 dagar lång analys hittade systemet 122 verifierade kärnobjekt som forskarna kallar Controllable-Copy Objects, förkortat CCO. Gemensamt för objekten är att de under rätt omständigheter kan förvandla ett begränsat minnesfel till en betydligt kraftfullare skrivoperation.

    Forskarna visade att metoden fungerar i praktiken genom att konstruera åtta fullständiga attacker som gav rootbehörighet. Attackerna utgick från redan kända sårbarheter, bland annat use-after-free-fel, dubbla frigörningar av minne och skrivningar utanför ett tilldelat minnesområde. Resultaten presenterades vid USENIX Security ’26.

    Från ett litet fel till full kontroll

    Ett minnesfel i Linuxkärnan innebär inte automatiskt att en angripare kan skriva vad som helst var som helst. Felet kanske bara gör det möjligt att ändra några få byte, skriva utanför kanten på ett objekt eller använda ett minnesområde som redan har frigjorts.

    För att nå rootåtkomst behöver angriparen därför ofta hitta en metod som förstärker den begränsade möjligheten.

    Det är här de objekt som CopyKat letar efter kommer in i bilden.

    Ett CCO är en datastruktur som har skapats i kärnans dynamiska minne och innehåller en pekare till ett annat minnesområde. Pekaren används senare av exempelvis memcpy eller memmove för att bestämma vart information ska kopieras.

    Om en angripare kan ändra pekaren kan kärnans egen kopieringsfunktion luras att skriva angriparens data till en annan plats.

    Det kan jämföras med att någon bara har möjlighet att ändra adressfältet på en fraktsedel. Personen kan inte själv flytta varorna, men genom att skriva dit en annan adress får den legitima transportören att leverera lasten till fel plats.

    I Linuxkärnan kan den nya destinationen exempelvis vara en struktur som innehåller användarens UID och GID. Om dessa värden ändras till noll kan angriparens process få samma behörigheter som root.

    Angrepp utan att kapa programmets väg

    Traditionella attacker mot operativsystemets kärna försöker ofta ändra programmets kontrollflöde. Angriparen manipulerar exempelvis en funktionspekare eller returadress så att processorn börjar köra kod som angriparen har valt.

    Moderna skydd som Control-Flow Integrity gör sådana angrepp svårare. De kontrollerar att programmet följer tillåtna vägar genom koden.

    Dataorienterade attacker fungerar annorlunda. Kärnan fortsätter att köra sina vanliga funktioner i rätt ordning, men funktionerna arbetar med manipulerade uppgifter. Eftersom kontrollflödet inte behöver kapas kan attacken passera skydd som huvudsakligen övervakar vilka kodvägar som används.

    CopyKat söker därför efter legitima kärnobjekt som kan missbrukas för att flytta data till en plats som angriparen väljer.

    Tre analyssteg sållade fram objekten

    Forskarna byggde CopyKat som en kedja av tre analyser.

    I det första steget användes en modifierad version av fuzzverktyget Syzkaller tillsammans med en instrumenterad Linuxkärna. Systemet följde hur information från användarutrymmet flyttades genom kärnan och letade efter kopieringar där måladressen påverkades av en pekare lagrad i ett kärnobjekt.

    Fuzzningen hittade 434 intressanta operationer. Av dessa var 386 anrop till memcpy, medan resterande huvudsakligen bestod av memmove och enklare skrivoperationer.

    Den snabba analysen kunde även rapportera falska träffar. Kandidaterna granskades därför i ett andra steg med PANDA, en analysplattform som kan spela in och upprepa körningen av ett helt system. Där kontrollerades att data verkligen kom från användaren och att måladressen verkligen hämtades från det misstänkta objektet.

    Slutligen användes plattformen S2E för så kallad concolic exekvering, en kombination av konkret och symbolisk programkörning. CopyKat ändrade objektets pekare och undersökte vilka villkor som måste vara uppfyllda för att kärnan fortfarande skulle nå fram till kopieringsoperationen.

    Efter den stegvisa sållningen återstod 122 verifierade CCO-objekt. Av dessa fanns 52 i nätverkskoden, 31 i filsystemen och 12 bland drivrutinerna. Övriga hittades bland annat i kryptografi-, ljud-, minnes- och säkerhetskod. Analysen genomfördes på Linux 6.4.1, enligt forskarnas fullständiga rapport.

    Åtta attacker slutade med rootåtkomst

    För att visa att objekten inte bara var teoretiskt intressanta byggde forskarna åtta kompletta privilegieattacker utifrån fyra tidigare kända sårbarheter.

    I demonstrationerna användes CCO-objekten för att styra skrivningar mot säkerhetskritiska delar av kärnminnet. Forskarna kunde bland annat ändra användaruppgifter eller manipulera inställningarna modprobe_path och core_pattern, vilka under vissa förutsättningar kan få kärnan att starta ett program med förhöjda rättigheter.

    Sju av attackerna använde separata systemanrop för att skapa objektet och aktivera kopieringen. I det åttonde fallet skedde båda momenten inom samma systemanrop. Angriparen behövde då träffa ett mycket kort tidsfönster, vilket forskarna lyckades göra med flera trådar och en blockeringsmekanism baserad på FUSE.

    Forskarna uppger samtidigt att exploateringen fortfarande krävde flera manuella och tekniskt avancerade moment. CopyKat skapar alltså inte automatiskt ett färdigt rootangrepp, men systemet kan minska det arbete som krävs för att hitta lämpliga objekt och förstå hur de måste manipuleras.

    Inte 122 nya Linuxsårbarheter

    Resultatet betyder inte att forskarna har hittat 122 nya säkerhetshål. CCO-objekten är vanliga delar av kärnan som normalt utför legitima uppgifter.

    För att missbruka ett sådant objekt behöver angriparen redan ha tillgång till ett användbart minnesfel. Angriparen måste dessutom kunna placera ett lämpligt CCO nära det sårbara minnesområdet, ändra rätt pekare, uppfylla objektets övriga villkor och aktivera kopieringen vid rätt tidpunkt.

    Undersökningen gjordes på Linux 6.4.1. Den visar därför inte att samtliga 122 objekt finns kvar eller fungerar på exakt samma sätt i alla nyare kärnversioner och distributioner.

    Linuxanvändare behöver inte installera någon särskild nöduppdatering på grund av CopyKat. Däremot understryker forskningen betydelsen av att installera vanliga säkerhetsuppdateringar, eftersom ett till synes begränsat minnesfel kan vara mer användbart för en angripare än en första bedömning visar.

    Kan påvhttps://www.usenix.org/conference/usenixsecurity26/technical-sessionserka hur kärnfel bedöms

    Den viktigaste följden av CopyKat kan bli hur säkerhetsforskare, distributioner och kärnutvecklare bedömer nya minnessårbarheter.

    Ett fel som tidigare har klassats som svårt att utnyttja kan bli betydligt allvarligare om det går att kombinera med ett lämpligt CCO. Databasen över objekten kan därför användas för att prioritera sårbarheter och utveckla nya skydd mot dataorienterade attacker.

    Forskarna inforhttps://www.usenix.org/conference/usenixsecurity26/technical-sessionsmerade Linuxutvecklaren Greg Kroah-Hartman före publiceringen. Bedömningen var att forskningen kunde publiceras utan embargo eftersom CopyKat beskriver en exploateringsteknik och inte en ny direkt sårbarhet. De åtta färdiga attackerna har inte offentliggjorts i vapenfärdig form.

    CopyKat visar därmed hur säkerhetskapplöpningen förändras. När skydden mot traditionell kapning av kontrollflödet blir bättre söker angripare efter andra vägar. I stället för att få kärnan att köra främmande kod kan det räcka att lura dess befintliga kod att flytta rätt data till fel plats.

    https://www.usenix.org/conference/usenixsecurity26/technical-sessions

    Rapporten är på ca 7000 sidor.

  • Ubuntu 24.04.5 Släppts den 27:e Augusti

    Canonical har börjat rulla ut Linux 7.0 till Ubuntu 24.04 LTS. Den nya HWE-kärnan ger bättre stöd för modern hårdvara och blir en viktig del av Ubuntu 24.04.5 LTS, som planeras att släppas den 27 augusti 2026.

    En ny motor under huven

    Linuxkärnan är den del av operativsystemet som arbetar närmast datorns hårdvara. Den sköter bland annat kommunikationen med processorn, arbetsminnet, lagringsenheterna, grafikkortet och nätverkskretsarna. När kärnan uppdateras syns därför sällan några stora förändringar på skrivbordet, men datorn kan få stöd för komponenter som tidigare fungerade dåligt – eller inte alls.

    Det är ungefär som att behålla samma bil, men byta ut delar av motorn och elsystemet. Instrumentpanelen ser likadan ut, samtidigt som tekniken under huven blir modernare.

    Ubuntu 24.04 LTS lanserades i april 2024 och bygger i sin ursprungliga form på Linux 6.8. Nu visar Ubuntus officiella paketarkiv att HWE-paketet för Ubuntu 24.04 har flyttats till Linux 7.0.

    HWE håller en LTS-version modern

    Förkortningen HWE står för Hardware Enablement, ungefär ”aktivering av hårdvarustöd”. Systemet finns för att lösa ett grundläggande problem med långtidsstödda Linuxdistributioner: operativsystemet ska vara stabilt i flera år, medan ny datorhårdvara lanseras hela tiden.

    I stället för att tvinga användaren att byta hela Ubuntu-versionen hämtar Canonical nyare kärnor och delar av grafikstacken från senare Ubuntu-utgåvor. På så sätt kan Ubuntu 24.04 fortsätta vara en stabil LTS-version, men ändå lära sig att hantera nyare hårdvara.

    En ny kärna kan bland annat innehålla:

    • drivrutiner för nyare processorer och styrkretsar,
    • förbättrat stöd för Wi-Fi, Bluetooth och nätverkskort,
    • uppdateringar för AMD-, Intel- och Nvidia-grafik,
    • bättre energihantering och viloläge på bärbara datorer,
    • korrigeringar för lagring, USB-enheter och annan kringutrustning.

    Det betyder inte att varje dator automatiskt blir snabbare. Den största nyttan märks vanligen på relativt ny hårdvara eller på datorer där en tidigare kärna har haft problem med någon komponent.

    Ubuntu 24.04.5 kommer den 27 augusti

    Linux 7.0 blir en central del av Ubuntu 24.04.5 LTS, som enligt Ubuntus utgivningsplan ska släppas den 27 augusti 2026. Den nya punktutgåvan väntas även få en uppdaterad grafikstack med Mesa 26.

    En punktutgåva är framför allt ett nytt och uppdaterat installationsmedium. Den samlar alla rättningar, säkerhetsuppdateringar och hårdvaruförbättringar som har tillkommit sedan den föregående installationsavbilden skapades. Den som installerar Ubuntu 24.04 på en ny dator efter den 27 augusti slipper därför börja med en gammal kärna och därefter hämta en stor mängd uppdateringar.

    För den som redan kör Ubuntu 24.04 är 24.04.5 däremot ingen ny Ubuntu-version som måste installeras om från början. Samma innehåll levereras successivt genom den vanliga uppdateringsfunktionen. Ubuntu 24.04.4 använde Linux 6.17 i HWE-spåret; Linux 7.0 tar nu över som nästa steg i den rullande modellen. Canonical beskriver HWE-spåret som en fortlöpande uppdateringsmodell.

    Alla installationer byter inte kärna automatiskt

    Vanliga skrivbordsinstallationer av Ubuntu 24.04 följer normalt HWE-spåret och bör därför få Linux 7.0 som en vanlig systemuppdatering. Serverinstallationer ligger däremot normalt kvar på den ursprungliga GA-kärnan, Linux 6.8, om administratören inte aktivt väljer HWE. Vissa datorer kan dessutom använda ett separat OEM-spår med kärnor som är anpassade för den aktuella modellen.

    Den installerade kärnan kontrolleras med:

    uname -r
    

    En fullt uppdaterad HWE-installation ska efter omstart visa ett versionsnummer som börjar med 7.0. Om datorn fortfarande använder en äldre kärna kan det bero på att uppdateringen ännu inte har nått den valda spegelservern, att HWE-paketet inte är installerat eller att datorn följer ett annat kärnspår.

    Så installerar du uppdateringen

    På en vanlig Ubuntu-dator räcker det normalt att använda Programuppdateraren. Samma sak kan göras i terminalen:

    sudo apt update
    sudo apt full-upgrade
    sudo reboot
    

    Om systemet inte redan följer HWE-spåret kan det installeras manuellt med det paket som Canonical anger för Ubuntu 24.04:

    sudo apt install --install-recommends linux-generic-hwe-24.04
    

    Det är klokt att säkerhetskopiera viktiga filer innan ett större kärnbyte, särskilt på arbetsdatorer och servrar med specialdrivrutiner. Äldre kärnor bör inte raderas omedelbart. Om den nya kärnan orsakar problem går det då ofta att välja den föregående versionen under ”Avancerade alternativ” i GRUB-menyn.

    Inte samma sak som Ubuntu 26.04

    Trots att Linux 7.0 kommer från Ubuntu 26.04 LTS förblir datorn på Ubuntu 24.04. Skrivbordsmiljön, programversionerna och den grundläggande systemmiljön byts inte ut på samma sätt som vid en full versionsuppgradering. HWE uppdaterar främst de delar som krävs för hårdvarustöd.

    Ubuntu 24.04 LTS får ordinarie säkerhetsunderhåll till den 31 maj 2029, enligt de officiella versionsanteckningarna. Det finns därför ingen brådska att lämna 24.04 enbart för att 26.04 har släppts. Den vanliga uppgraderingen mellan LTS-versionerna erbjuds först efter den första punktutgåvan av Ubuntu 26.04, enligt Canonicals uppgraderingsdokumentation.

    En försiktig modernisering

    Linux 7.0 ger Ubuntu 24.04 LTS en teknisk förnyelse utan att ändra det välbekanta systemet ovanpå. För användare med nya datorer kan uppdateringen innebära bättre drivrutiner och färre kompatibilitetsproblem. På äldre, redan välfungerande maskiner blir skillnaden ofta mindre märkbar, men säkerhetsrättningar och framtida hårdvarustöd gör ändå uppdateringen viktig.

    Det är själva idén med HWE: att låta en stabil långtidsversion åldras långsammare i en värld där datorhårdvaran fortsätter att utvecklas.

    > FAKTA: Ubuntu 24.04.5 LTS

    • Distribution: Ubuntu 24.04 LTS – Noble Numbat
    • Ny kärna: Linux 7.0 HWE
    • Punktutgåva: Ubuntu 24.04.5 LTS
    • Planerat utgivningsdatum: 27 augusti 2026
    • Grafikstack: Mesa 26
    • Syfte: Bättre stöd för nyare datorhårdvara
    • Ordinarie stöd: Till den 31 maj 2029
    • Ominstallation krävs: Nej

    > Uppdatera systemet:

    sudo apt update
    sudo apt full-upgrade
    sudo reboot

    > Kontrollera kärnversionen:

    uname -r

    Ubuntu 24.04 förblir Ubuntu 24.04 efter uppdateringen. HWE uppdaterar främst kärnan och hårdvarustödet – det är inte en fullständig uppgradering till Ubuntu 26.04.

  • SCTPhantom – 18 år gammal Linux-bugg kan ge angripare rootåtkomst

    En 18 år gammal sårbarhet i Linuxkärnans SCTP-kod kan ge lokala angripare fullständig rootåtkomst. Säkerhetsforskarna bakom upptäckten har även visat att felet under vissa förutsättningar kan användas för att ta sig ur en container och angripa värdsystemet.

    Sårbarheten har fått namnet SCTPhantom och registrerats som CVE-2026-64564. Den finns i Linuxkärnans stöd för nätverksprotokollet SCTP och uppges ha introducerats redan i Linux 2.6.25, som lanserades våren 2008.

    Det innebär att felet har kunnat följa med genom nästan två decennier av utveckling, trots att miljontals rader kod har granskats, ändrats och förbättrats under tiden.

    Vad är SCTP?

    SCTP står för Stream Control Transmission Protocol och är, precis som TCP och UDP, ett protokoll för att överföra information över nätverk.

    En viktig skillnad är att SCTP kan använda flera nätverksadresser inom samma anslutning. Om en server har flera nätverkskort eller internetförbindelser kan trafiken fortsätta över en annan väg om den första slutar fungera. Funktionen används bland annat inom telekommunikation och andra system där hög tillgänglighet är viktig.

    SCTP kan dessutom lägga till och ta bort IP-adresser medan en anslutning pågår. Det är just i denna dynamiska adresshantering som SCTPhantom finns.

    En borttagen nätverksväg som fortfarande används

    Linuxkärnan håller reda på de olika nätverksvägar som hör till en SCTP-anslutning. Sårbarheten gör det möjligt att skicka en särskilt konstruerad serie SCTP-kommandon som först tar bort en sådan nätverksväg och därefter försöker använda den igen.

    Problemet är att kärnan fortfarande har kvar en pekare till det borttagna objektet.

    Det kan jämföras med att ett företag river en byggnad men glömmer att ta bort adressen ur sitt register. När samma mark senare används till något annat fortsätter företagets personal att skicka instruktioner till den gamla adressen. Instruktionerna riskerar då att påverka något helt annat än det ursprungligen var tänkt.

    Inom programmering kallas detta för use-after-free. Ett område i minnet har frigjorts, men programmet fortsätter ändå att använda en gammal hänvisning till området.

    I ett vanligt program kan ett sådant fel leda till att programmet kraschar. När felet finns i operativsystemets kärna blir konsekvenserna betydligt allvarligare. Kärnan har tillgång till hela datorns minne, all hårdvara och samtliga användarkonton.

    En angripare som lyckas kontrollera hur det frigjorda minnet återanvänds kan därför i vissa fall manipulera kärnan och ge sin egen process högsta möjliga behörighet: root.

    Fungerade på flera Linuxdistributioner

    Forskarna vid Tencents Zhuque Lab lyckades utnyttja sårbarheten och erhålla rootåtkomst på flera olika system. Bland de testade miljöerna fanns:

    • Debian 13 med Linux 6.12.95
    • Ubuntu 24.04 med Linux 6.8.0-134
    • Rocky Linux 9 och RHEL 9-baserade system med leverantörens 5.14-kärna
    • ett OpenCloudOS-baserat system med Linux 6.6.119
    • en testmiljö med Linux 7.2-rc2

    Resultaten visar att sårbarheten inte är begränsad till en enskild Linuxdistribution eller kärngeneration.

    Det betyder däremot inte att vem som helst kan angripa samtliga Linuxdatorer direkt över internet. För den demonstrerade lokala attacken måste angriparen redan kunna köra kod på datorn eller i en miljö som har tillgång till den sårbara SCTP-funktionen.

    Därför kan en container inte alltid skydda värddatorn

    En container kan se ut som en separat dator, men den använder i själva verket samma Linuxkärna som värdsystemet. Tekniker som namnrymder, Linux capabilities och seccomp begränsar vad processerna i containern får göra, men det finns ingen separat kärna mellan containern och värddatorn.

    Om en angripare hittar ett exploaterbart fel i själva kärnan kan gränsen mellan containern och värdsystemet därför kringgås.

    Tencent genomförde åtta försök att utnyttja SCTPhantom från en container. I sex av försöken fick forskarna rootåtkomst på värddatorn. De två misslyckade försöken stannade vid minneshanteringen utan att krascha kärnan.

    Testcontainern använde en standardskapad seccomp-profil och hade varken CAP_NET_ADMIN eller CAP_SYS_ADMIN, två kraftfulla rättigheter som normalt inte bör ges till okända containrar.

    Resultatet innebär dock inte att alla Linuxcontainrar automatiskt går att bryta sig ur. Risken påverkas bland annat av:

    • om SCTP finns installerat och kan aktiveras
    • vilka typer av nätverkssocklar containern får skapa
    • hur användarnamnrymder är konfigurerade
    • containerns seccomp-regler
    • tilldelade Linux capabilities
    • säkerhetssystem som AppArmor och SELinux

    Containerns körmiljö, version och exakta konfiguration påverkar alltså om attacken över huvud taget är möjlig.

    En liten rättning stoppar ett komplicerat angrepp

    Det intressanta med SCTPhantom är skillnaden mellan sårbarhetens komplexitet och rättningens storlek.

    Attacken kräver avancerad manipulation av kärnans minne. Själva programfelet kan däremot stoppas genom en relativt liten ändring: Linuxkärnan tillåts inte längre ta bort den SCTP-transport som fortfarande används för att behandla det aktuella ASCONF-meddelandet.

    Därmed uppstår inte längre den kvarlämnade pekare som attacken bygger på.

    Enligt Linuxkärnans CVE-information är de första korrigerade versionerna i berörda stabila utvecklingsgrenar:

    • Linux 6.6.148
    • Linux 6.12.101
    • Linux 6.18.42
    • Linux 7.1.6
    • Linux 7.2-rc5 i huvudgrenen

    Linuxdistributioner använder emellertid ofta egna kärnpaket. En leverantör kan flytta över säkerhetsrättningen till en äldre kärna utan att ändra kärnans huvudsakliga versionsnummer. Därför går det inte alltid att avgöra om en dator är skyddad genom att enbart kontrollera resultatet från uname -r.

    Debian 13 ”Trixie” fick exempelvis rättningen genom säkerhetskärnan 6.12.101-1. Vid publiceringen markerade Debians säkerhetsspårare fortfarande de dåvarande kärnpaketen för Debian 12 och Debian 11 som sårbara.

    Vad bör Linuxanvändare göra?

    Det viktigaste är att installera de säkerhetsuppdateringar som tillhandahålls av den aktuella Linuxdistributionen och därefter starta om datorn så att den nya kärnan verkligen används.

    Administratörer bör särskilt kontrollera servrar där flera användare kan köra program, system som kör containrar och miljöer där opålitlig kod behandlas.

    Om SCTP inte används kan avstängning av SCTP-modulen minska angreppsytan i väntan på en uppdatering. Det bör dock ses som en tillfällig skyddsåtgärd och inte som en ersättning för att installera en korrigerad kärna.

    SCTPhantom visar samtidigt varför även gammal och till synes stabil kod behöver fortsätta granskas. Ett litet misstag i minneshanteringen kan ligga dolt i närmare två decennier – och förvandlas från en bortglömd pekare till en huvudnyckel för hela systemet.

    https://nvd.nist.gov/vuln/detail/CVE-2026-64564

  • Nya Arch Linux får Linux 7.1 – bättre stöd för både ny och äldre hårdvara

    Arch Linux har släppt sin installationsavbildning för augusti 2026 – den första som bygger på Linuxkärnan 7.1. Uppdateringen ger förbättrat hårdvarustöd, ett modernare installationsprogram och samtliga säkerhets- och paketuppdateringar från juli.

    Arch Linux har släppt sin installationsavbildning för augusti 2026. Den stora nyheten är att detta är den första officiella Arch Linux-versionen som levereras med Linuxkärnan 7.1.

    Den nya installationsfilen heter Arch Linux 2026.08.01 och innehåller även samtliga paketuppdateringar och säkerhetsrättningar som publicerades under juli.

    Linuxkärnan är länken mellan hårdvara och program

    Linuxkärnan är den centrala delen av operativsystemet. Den ansvarar bland annat för kommunikationen med datorns processor, minne, lagringsenheter, nätverkskort och annan hårdvara.

    När en ny kärnversion lanseras innehåller den ofta förbättrade drivrutiner och stöd för fler komponenter. Linux 7.1 kan därför göra det lättare att installera Arch Linux på helt nya datorer vars hårdvara inte stöddes av äldre installationsfiler.

    Samtidigt kan även äldre datorer dra nytta av uppdateringen. Vissa komponenter som tidigare inte identifierades korrekt kan nu fungera bättre tack vare förbättrade eller korrigerade drivrutiner.

    Uppdaterat installationsprogram

    Den nya Arch Linux-avbildningen innehåller även Archinstall 4.4. Archinstall är ett menybaserat installationsprogram som hjälper användaren att konfigurera systemet utan att behöva skriva samtliga installationskommandon manuellt.

    Archinstall 4.4 innehåller flera nya funktioner. Bland annat går det nu att välja en skrivbordsmiljö baserad på fönsterhanteraren Niri och gränssnittet DankMaterialShell.

    Installationsprogrammet har också fått stöd för att konfigurera Plymouth, som visar en grafisk startbild medan Linux startar. Användaren får en varning innan funktionen aktiveras, eftersom Plymouth kräver att starthanteraren konfigureras korrekt.

    Enklare nätverksinställningar

    Stödet för trådlösa nätverk har förbättrats. Det ska nu vara enklare att hitta och välja rätt Wi-Fi-nätverk under installationen.

    Användaren kan dessutom välja att använda IWD som fristående nätverkslösning. IWD är ett verktyg för hantering av trådlösa anslutningar och utvecklas med fokus på enkelhet och låg resursförbrukning.

    Språk och konsoltypsnitt samordnas

    En annan förbättring är att installationsprogrammet automatiskt kan välja ett lämpligt typsnitt för textkonsolen när användaren väljer språk.

    Det är särskilt betydelsefullt för språk som använder tecken vilka inte alltid visas korrekt med standardtypsnittet. Typsnittet kan även väljas manuellt från menyn för språk- och regioninställningar.

    När konfigurationen är komplett och giltig kan Archinstall nu visa en tydligare installationssammanfattning. Det gör det lättare att kontrollera inställningarna innan partitionering och installation påbörjas.

    Enklare att dela installationsloggar

    Om installationen misslyckas kan loggfilen innehålla viktig information om vad som gick fel. Archinstall 4.4 har därför fått kommandot share-log, som kan överföra installationsloggen till tjänsten paste.rs.

    Det gör det enklare att dela loggen med andra användare eller supportforum vid felsökning. Användaren bör dock alltid kontrollera att loggfilen inte innehåller känslig information innan den publiceras.

    Förändrade skrivbordsprofiler

    Installationsprofilerna har också justerats. Budgie-profilen har fått andra standardprogram för terminal och filhantering, medan skrivbordsmiljön Cutefish har tagits bort från installationsprogrammet.

    Stödet för seatd har samtidigt förbättrats. När seatd väljs läggs användaren automatiskt till i den grupp som krävs för att få åtkomst till bland annat grafiska enheter och inmatningsenheter.

    Installationsfilen behövs främst för nya system

    Den nya ISO-filen är avsedd för personer som ska installera Arch Linux från början. Den kan skrivas till ett USB-minne och användas för att starta installationsmiljön.

    Den som redan använder Arch Linux behöver normalt inte installera om systemet. Eftersom Arch Linux använder en löpande uppdateringsmodell får befintliga installationer samma paket och säkerhetsuppdateringar genom det vanliga kommandot:

    sudo pacman -Syu
    

    Arch Linux 2026.08.01 innebär alltså ingen traditionell ny systemversion. Det är i stället en uppdaterad ögonblicksbild av installationsmiljön, med en ny Linuxkärna, ett förbättrat installationsprogram och samtliga aktuella paket fram till början av augusti 2026.

    https://archlinux.org/download

    > Fakta: Arch Linux 2026.08.01

    Utgåva: Arch Linux 2026.08.01

    Linuxkärna: Linux 7.1

    Installationsprogram: Archinstall 4.4

    Nyheter: Förbättrat hårdvarustöd, enklare Wi-Fi-konfiguration, stöd för Plymouth och val av konsoltypsnitt.

    Uppdateringar: Innehåller paketuppdateringar och säkerhetsrättningar från juli 2026.

    Användning: ISO-filen är främst avsedd för nya installationer.

    Befintliga installationer uppdateras med:

    sudo pacman -Syu
  • Stor säkerhetsuppdatering för Debian 13 täpper till 68 sårbarheter

    Debianprojektet har släppt en omfattande säkerhetsuppdatering för Debian 13 ”Trixie”. Uppdateringen rättar 68 säkerhetsproblem i Linuxkärnan, däribland brister som kan orsaka systemkrascher, informationsläckor och i vissa fall ge en angripare fullständig kontroll över datorn.

    Den nya uppdateringen publicerades den 31 juli 2026 och gäller Linuxkärnan 6.12 LTS, som används i Debian 13. Alla användare rekommenderas att installera uppdateringen så snart som möjligt.

    Säkerhetsuppdateringen kommer bara tio dagar efter Debians föregående kärnuppdatering. Den gången rättades 12 sårbarheter. Den nya uppdateringen är betydligt större och omfattar totalt 68 identifierade säkerhetsproblem.

    Vad är Linuxkärnan?

    Linuxkärnan är den centrala delen av operativsystemet. Den fungerar som en länk mellan datorns programvara och dess maskinvara.

    Kärnan hanterar bland annat:

    • processor och arbetsminne
    • hårddiskar och filsystem
    • nätverksanslutningar
    • USB-enheter
    • grafikkort
    • virtuella maskiner
    • användarnas behörigheter

    Ett säkerhetsfel i kärnan kan därför få större konsekvenser än ett fel i ett vanligt program. Om en angripare lyckas utnyttja en kärnsårbarhet kan personen i värsta fall få administratörsbehörighet och ta kontroll över hela systemet.

    Många mindre fel – men några är allvarliga

    De flesta av de 68 sårbarheterna är relativt begränsade och påverkar särskilda drivrutiner, nätverksfunktioner eller filsystem. Bland problemen finns fel som kan leda till felaktig minneshantering, åtkomst utanför tillåtna minnesområden och försök att använda minne som redan har frigjorts.

    Sådana tekniska fel kan bland annat orsaka:

    • systemkrascher
    • överbelastning av datorns resurser
    • informationsläckor
    • obehörig åtkomst
    • höjda användarbehörigheter

    En sårbarhet behöver inte vara enkel att utnyttja för att vara farlig. Många säkerhetsangrepp bygger på att flera mindre brister kombineras för att kringgå systemets skydd.

    Nätverksfel kan orsaka fjärrangrepp

    En av de allvarligaste sårbarheterna är CVE-2026-64530. Problemet finns i Linuxkärnans system för trafikstyrning, som används för att kontrollera och prioritera nätverkstrafik.

    Sårbarheten är ett så kallat use-after-free-fel. Det innebär att kärnan under vissa omständigheter försöker använda ett minnesområde efter att det redan har frigjorts.

    Felet kan orsaka en fjärrutlöst överbelastningsattack, så kallad denial-of-service. Det finns dessutom en möjlig risk för att sårbarheten skulle kunna användas för att köra skadlig kod på den angripna datorn.

    Open vSwitch-fel kan ge rootbehörighet

    Ett annat allvarligt problem är CVE-2026-64531, även kallat OVSwrap. Sårbarheten finns i datapath-funktionen för Open vSwitch.

    Open vSwitch är en virtuell nätverksswitch som ofta används i servrar, molnplattformar, containermiljöer och virtualiserade system.

    En lokal användare som lyckas utnyttja sårbarheten kan höja sina behörigheter och få tillgång till systemets rootkonto. Root är den högsta behörighetsnivån i Linux och ger i praktiken fullständig kontroll över operativsystemet.

    Sårbarheten är framför allt relevant för servrar och system där flera användare, virtuella maskiner eller containrar delar samma maskin.

    Manipulerade NTFS-diskar kan krascha systemet

    Två andra sårbarheter, CVE-2026-64532 och CVE-2026-64533, finns i Linuxkärnans NTFS3-drivrutin.

    NTFS är det filsystem som normalt används av moderna Windowsinstallationer. Linux kan läsa och skriva till NTFS-formaterade hårddiskar och USB-minnen med hjälp av särskilda drivrutiner.

    Sårbarheterna kan utlösas när systemet monterar ett särskilt manipulerat NTFS-filsystem. En angripare skulle exempelvis kunna förbereda ett USB-minne eller en avbildningsfil som får datorn att krascha när innehållet öppnas.

    Felen kan även orsaka minnesskador eller läckage av information från systemets minne.

    Även lagring och virtuella maskiner påverkas

    Uppdateringen rättar också två fel i NVMe over TCP, en teknik som gör det möjligt att använda snabba NVMe-lagringsenheter över ett nätverk.

    Sårbarheterna CVE-2026-64534 och CVE-2026-64535 kan orsaka överbelastning och göra att tjänsten eller hela systemet slutar fungera.

    Dessutom rättas CVE-2026-53365, som finns i virtio-vsock. Funktionen används för kommunikation mellan en fysisk värddator och virtuella maskiner.

    En virtuell gästmaskin kan under vissa förhållanden skicka stora meddelanden utan att resurserna frigörs korrekt. Med tiden kan värddatorns resurser förbrukas, vilket kan leda till kraftigt försämrad prestanda eller systemstopp.

    Uppdatera Debian 13 så snart som möjligt

    Alla som använder Debian 13 ”Trixie” bör installera de senaste uppdateringarna. Det gäller både skrivbordsdatorer, bärbara datorer och servrar.

    Öppna en terminal och kör:

    sudo apt update
    sudo apt full-upgrade
    

    När den nya kärnan har installerats måste datorn startas om:

    sudo reboot
    

    Uppdateringen installerar Linuxkärnan 6.12.100-1.

    Efter omstarten går det att kontrollera vilken kärna som används med:

    uname -r
    

    Det är viktigt att komma ihåg att en ny kärna inte börjar användas direkt efter installationen. Den aktiveras först när datorn har startats om.

    Regelbundna uppdateringar är det viktigaste skyddet

    Det finns inga uppgifter om att alla de rättade sårbarheterna aktivt utnyttjas i omfattande attacker. När tekniska detaljer om säkerhetsfel blir offentliga ökar dock risken för att angripare utvecklar metoder för att utnyttja dem.

    Att regelbundet installera säkerhetsuppdateringar är därför ett av de enklaste och mest effektiva sätten att skydda ett Linuxsystem.

    För Debian 13-användare är rekommendationen tydlig: installera uppdateringen och starta om datorn så snart det är praktiskt möjligt.

    https://lists.debian.org/debian-security-announce/2026/msg00316.html

    root@debian:~# säkerhetsrapport

    [ SYSTEM ] Debian 13 “Trixie”

    [ KERNEL ] Linux 6.12 LTS

    [ UPPDATERAD VERSION ] 6.12.100-1

    [ PUBLICERAD ] 31 juli 2026

    [ SÅRBARHETER ] 68 rättade säkerhetsproblem

    [ RISKER ] Privilegiehöjning, informationsläckor, minnesfel och överbelastningsattacker

    [ ALLVARLIGA FEL ] CVE-2026-64530 och CVE-2026-64531

    [ PÅVERKADE OMRÅDEN ] Nätverk, Open vSwitch, NTFS3, NVMe over TCP och virtio-vsock

    sudo apt update sudo apt full-upgrade sudo reboot

    [ VARNING ] Den nya kärnan börjar användas först efter omstart.

    root@debian:~# uname -r

  • AerynOS 2026.08 satsar på OpenZFS och säkrare systemuppdateringar

    Den nya installationsavbildningen AerynOS 2026.08 innehåller experimentellt stöd för OpenZFS, en moderniserad systemd-miljö och en ny generation versionshanterade programförråd. Samtidigt fortsätter Linuxdistributionen att utvecklas mot målet att en installation ska kunna uppdateras under lång tid utan att behöva installeras om.

    AerynOS har publicerat en ny installationsavbildning med beteckningen AerynOS 2026.08. Den samlar de senaste förändringarna i distributionens programförråd, installationsverktyg, filsystemsstöd och skrivbordsmiljöer.

    Den nya ISO-filen följer efter en större uppdatering av distributionens instabila programgren. Där introducerades bland annat Linuxkärnan 7.1.5, COSMIC Desktop 1.5 och grafikbiblioteket Mesa 26.1.6.

    AerynOS 2026.08 innehåller dock mer än nya programversioner. Flera av förändringarna sker under ytan och är tänkta att göra operativsystemet stabilare, lättare att underhålla och enklare att vidareutveckla.

    Experimentellt stöd för OpenZFS

    En av de största nyheterna är experimentellt stöd för OpenZFS på separata datadiskar. Därmed kan användare hantera datadiskar formaterade med OpenZFS, Btrfs eller Bcachefs.

    OpenZFS är ett avancerat filsystem som från början utvecklades för serversystem och stora lagringslösningar. Det kombinerar traditionell filhantering med funktioner som normalt förknippas med separata lagringsverktyg.

    Bland funktionerna finns kontrollsummor som kan upptäcka skadade data, ögonblicksbilder som sparar ett tidigare tillstånd samt möjlighet att kombinera flera diskar i gemensamma lagringspooler.

    Stödet i AerynOS gäller i nuläget användarhanterade datadiskar och ska betraktas som experimentellt. Funktionen har endast testats på ett begränsat antal enheter. Projektet efterlyser därför användare som kan prova OpenZFS på olika typer av hårdvara och rapportera sina erfarenheter.

    Programförråden får versionshantering

    AerynOS har även slutfört den andra fasen av projektets arbete med versionshanterade programförråd.

    Ett programförråd är den källa som ett Linuxsystem använder för att hämta program, drivrutiner, systembibliotek och säkerhetsuppdateringar. Om strukturen i ett sådant förråd förändras på ett sätt som inte är kompatibelt med den tidigare versionen kan det annars krävas manuella åtgärder från användaren.

    Den nya konstruktionen gör det möjligt för AerynOS pakethanterare Moss att uppdatera både sig själv och formatet på det lokala programförrådet. Det ska även fungera när förändringarna är så omfattande att det gamla och nya formatet egentligen inte är kompatibla med varandra.

    För användaren innebär det att vanliga systemuppdateringar ska räcka. Någon särskild manuell migrering ska normalt inte behövas.

    Detta är en viktig del av AerynOS långsiktiga idé om ett system som installeras en gång och därefter fortlöpande hålls aktuellt.

    Konfigurationen för Moss har samtidigt flyttats till KDL, ett strukturerat konfigurationsformat som är tänkt att vara lättare att läsa och bearbeta än många traditionella konfigurationsfiler.

    Nedladdade filer kontrolleras noggrannare

    Moss har också fått fler kontroller av filer som lagras i pakethanterarens innehållsadresserade lagring.

    I ett innehållsadresserat system identifieras en fil utifrån sitt faktiska innehåll, vanligtvis genom ett kryptografiskt kontrollvärde. Två identiska filer får därför samma identitet oavsett vad de heter eller varifrån de har hämtats.

    De nya kontrollerna ska minska risken för att ofullständiga eller skadade filer används vid installationer och uppdateringar. Vissa Moss-operationer kan tillfälligt bli långsammare när filerna granskas, men i gengäld får systemet bättre garantier för att det lagrade materialet är korrekt.

    Effektivare fillagring på XFS

    Användare som installerat AerynOS på filsystemet XFS får nu inbyggd hantering av så kallade reflänkar.

    En reflänk gör det möjligt att skapa flera filer som till en början använder samma lagrade data. Filerna kan ha olika namn, ägare och behörigheter, trots att innehållet inte behöver kopieras direkt.

    En verklig kopia skapas först när någon av filerna förändras. Tekniken kallas ofta copy-on-write och kan både spara lagringsutrymme och göra kopiering snabbare.

    På filsystem som saknar stöd för reflänkar, exempelvis ext4 och F2FS, fortsätter AerynOS i stället att använda hårda länkar när det är möjligt.

    Stor omarbetning av systemd

    AerynOS har genomfört en omfattande förändring av paketeringen av systemd, det centrala system som bland annat startar tjänster, hanterar enheter och organiserar systemets uppstartsprocess.

    Distributionen har gått från systemd 257.13 till systemd 261.2 genom flera mellanliggande uppdateringar.

    Ett viktigt resultat av arbetet är att tjänster som användaren själv har aktiverat eller stängt av inte längre ska få sitt tillstånd överskrivet när Moss installerar eller uppdaterar paket.

    Flera delar av systemd distribueras nu dessutom som separata paket. Det gäller bland annat:

    • systemd-boot
    • systemd-coredump
    • systemd-homed
    • systemd-container
    • systemd-resolved
    • systemd-udev

    Den mer uppdelade paketeringen gör det möjligt att anpassa installationer och installera endast de komponenter som faktiskt behövs.

    Användare bör samtidigt vara uppmärksamma på att nätverkskort kan få nya namn efter nästa omstart. Ett nätverkskort som tidigare hette exempelvis eth0 kan i stället få ett förutsägbart namn som enp12s0.

    Sådana namn bygger på nätverkskortets placering i datorn och ska minska risken för att olika nätverksenheter byter namn mellan omstarter.

    Nya skrivbord hämtas under installationen

    Installationsavbildningen innehåller den senaste Linuxkärnan i 7.1-serien och en uppdaterad GNOME-miljö för det startbara installationssystemet.

    Själva installationen är nätverksbaserad. Det innebär att den senaste programvaran hämtas från AerynOS programförråd när operativsystemet installeras.

    Användaren kan bland annat välja mellan KDE Plasma 6.7.3 och COSMIC Desktop 1.5.

    COSMIC utvecklas av företaget System76 och är en modern skrivbordsmiljö byggd i programmeringsspråket Rust. KDE Plasma är en mer etablerad miljö med omfattande möjligheter att anpassa utseende och funktioner.

    Bland de övriga uppdaterade komponenterna finns Firefox 153.0.1, Thunderbird 153.0.1, PHP 8.5.9, QEMU 11.0.3, Wine 11.14, SQLite 3.53.4 och NetworkManager 1.58.0.

    Ny Nvidia-drivrutin behöver testas

    Nvidia-drivrutinen 610.43.03 har lagts till i AerynOS programförråd. Projektet har redan genomfört tester tillsammans med användare och uppger att resultaten hittills varit positiva.

    Drivrutinen innehåller bland annat förbättringar för Nvidias DLSS-teknik samt korrigeringar av problem som kan uppstå när datorer försätts i viloläge och senare väcks igen.

    AerynOS efterlyser fortfarande fler användare med Nvidia-grafikkort som kan testa drivrutinen på olika hårdvarukombinationer.

    Linuxkärnan uppdaterades efter säkerhetsproblem

    Distributionens stabila kärna och spelkärna har uppdaterats till Linux 7.1.5. Den långtidssupporterade kärnan använder version 6.18.40.

    Enligt projektet genomfördes kärnuppdateringarna efter en period med ovanligt många rapporterade säkerhetsproblem i Linuxkärnan. Situationen krävde snabba uppdateringar från utvecklargruppen.

    Linuxkärnan är operativsystemets centrala del och ansvarar bland annat för minneshantering, processer, filsystem och kommunikationen med datorns hårdvara. Säkerhetsfel i kärnan kan därför påverka hela systemet.

    YAML ska ersättas med KDL

    AerynOS planerar även att ersätta det nuvarande YAML-formatet för paketbeskrivningar med ett nytt schema baserat på KDL.

    Paketbeskrivningarna fungerar som recept och talar om hur program ska hämtas, byggas och paketeras för distributionen.

    Utvecklarna betraktar numera YAML-formatet som en övergångslösning. Därför har de valt att inte lägga till fler större funktioner i det gamla formatet innan KDL-ersättaren är färdig.

    Codeberg utvärderas som alternativ till GitHub

    Projektet fortsätter samtidigt att undersöka Codeberg som ett möjligt alternativ till GitHub.

    Codeberg är en ideellt driven plattform för lagring och utveckling av öppen källkod. Tjänsten bygger på Forgejo och finansieras huvudsakligen genom donationer och medlemskap.

    Utvecklingen av AerynOS nya webbplats har redan flyttats till Codeberg. Webbplatsen byggs med Hugo och temat Hextra. Arbetet används samtidigt som ett praktiskt test av Codebergs samarbetsverktyg och integrationsmöjligheter.

    Något beslut om att flytta hela AerynOS-projektet från GitHub har ännu inte presenterats.

    Projektet öppnas för fler bidragsgivare

    Under det senaste året har AerynOS hållit utvecklingen relativt kontrollerad för att kunna koncentrera arbetet på grundläggande verktyg och teknisk infrastruktur.

    När systemet nu kan hantera större förändringar i programförrådens och filformatens struktur vill projektet stegvis öppna utvecklingen för fler deltagare.

    Flera communityprojekt är redan på gång. Bland dem finns Gnist och Malm, två kommandoradsverktyg för att skapa, använda och dela teman för Wayland-baserade fönsterhanterare.

    Ett annat projekt är Aerbox, som använder Moss systemmodell för att skapa isolerade containrar. Dessa kan ges kontrollerad åtkomst till exempelvis nätverk, ljud, lagringsenheter och annan hårdvara.

    Befintliga installationer behöver inte installeras om

    AerynOS 2026.08 är främst avsedd för nya installationer. Användare som redan har AerynOS behöver inte hämta ISO-filen eller installera om datorn.

    Samma systemförändringar och programversioner distribueras genom den vanliga uppdateringsprocessen i Moss.

    Den nya installationsavbildningen visar därmed tydligt vad AerynOS prioriterar: moderna filsystem, robusta uppdateringar, aktuella programversioner och ett system som ska kunna utvecklas under lång tid utan återkommande ominstallationer.

    https://aerynos.com

    > FAKTA: AerynOS 2026.08

    • Distribution: AerynOS
    • Utgåva: 2026.08
    • Linuxkärna: 7.1.5
    • LTS-kärna: 6.18.40
    • Systemd: 261.2
    • Grafikstack: Mesa 26.1.6
    • Skrivbordsmiljöer: COSMIC 1.5 och KDE Plasma 6.7.3
    • Paketverktyg: Moss
    • Filsystem: Btrfs, Bcachefs och experimentellt OpenZFS-stöd för datadiskar
    • Nvidia-drivrutin: 610.43.03
    • Uppgradering: Befintliga installationer behöver inte installeras om

    user@aerynos:~$ moss update

  • Debian 13.6 samlar över 240 säkerhets- och stabilitetsuppdateringar

    Debian 13.6 ”Trixie” har släppts med över 240 säkerhets- och stabilitetsuppdateringar. Utgåvan innehåller nya installationsavbilder, förbättrat stöd för Secure Boot och rättningar i välkända program som Apache, Curl, GIMP, LibreOffice, Python och QEMU.

    Debianprojektet har släppt Debian 13.6, en ny underhållsversion av operativsystemet Debian 13 ”Trixie”. Uppdateringen innehåller sammanlagt 120 säkerhetsuppdateringar och 124 rättningar av fel och stabilitetsproblem.

    För den som redan använder Debian 13 innebär lanseringen ingen dramatisk förändring. De flesta rättningarna har redan distribuerats löpande genom Debians vanliga uppdateringssystem. Debian 13.6 fungerar därför framför allt som en samlad och uppdaterad installationsversion.

    Det betyder att den som installerar Debian på en ny dator slipper hämta lika många uppdateringar direkt efter installationen.

    Vad är en punktutgåva?

    Debian använder så kallade punktutgåvor för att regelbundet uppdatera installationsavbilderna för den stabila versionen av operativsystemet.

    Debian 13.6 är alltså inte en helt ny version av Debian och innehåller inte något större teknikskifte. Den består främst av säkerhetsrättningar, korrigerade program och uppdaterade installationsfiler.

    För befintliga användare räcker det normalt att uppdatera systemet:

    sudo apt update
    sudo apt full-upgrade
    

    Det går också att använda ett grafiskt pakethanteringsprogram, exempelvis Synaptic.

    Många välkända program har rättats

    Uppdateringen berör ett stort antal program och systemkomponenter. Bland de paket som har fått korrigeringar finns Apache, Curl, GIMP, LibreOffice, Mesa, Postfix, Python 3.13, QEMU, Samba, Wireshark och XZ Utils.

    Apache har fått rättningar för flera typer av säkerhetsproblem. Det handlar bland annat om minnesfel, buffertöverskridningar, överbelastningsattacker och brister som i vissa situationer skulle kunna ge obehörig åtkomst till filer.

    Även Curl, som används av många program för att överföra data över internet, har fått flera säkerhetsuppdateringar. Rättningarna minskar bland annat risken för att lösenord, autentiseringstoken, kakor eller annan känslig information skickas till fel server.

    Filhanteraren Dolphin har fått en rättning för en brist som kunde göra det möjligt att ta sig ut ur en begränsad programmiljö. GIMP har uppdaterats för att åtgärda heltalsfel som i värsta fall skulle kunna leda till minnesproblem.

    Python 3.13 och den virtuella maskinhanteraren QEMU har också fått ett flertal säkerhetsrättningar.

    Nyare Linuxkärna i installationsprogrammet

    Debians installationsprogram har byggts om för den nya utgåvan och använder Linux ABI 6.12.94.

    Det innebär inte nödvändigtvis att alla installerade system får exakt samma kärnversion, men den uppdaterade installationsmiljön innehåller nyare drivrutiner och rättningar. Det kan förbättra stödet för vissa datorer och minska risken för problem under installationen.

    Debian 13.6 finns för flera processorarkitekturer, däribland:

    • AMD64 för vanliga 64-bitarsdatorer
    • ARM64
    • ARMhf
    • RISC-V 64-bit
    • PowerPC 64-bit Little Endian
    • IBM System z

    Secure Boot får viktigare roll

    En av de mer betydelsefulla förändringarna gäller Secure Boot, en säkerhetsfunktion som kontrollerar att endast godkänd programvara får starta tillsammans med datorn.

    Paketet fwupd har uppdaterats till version 2.0.20. Programmet används för att installera uppdateringar till datorns fasta programvara, även kallad firmware.

    Den nya versionen kan hantera uppdateringar av flera viktiga databaser och nycklar för Secure Boot, bland annat certifikatutfärdare, Key Exchange Keys och DBX-listan över återkallade komponenter.

    Detta har blivit särskilt viktigt eftersom ett vanligt Microsoft-certifikat för UEFI Secure Boot utfärdades 2013 och nu har löpt ut. Certifikatet finns fortfarande installerat i många datorer.

    I framtiden kan uppdaterade startkomponenter därför få problem på datorer vars firmware inte har fått nya certifikat. I värsta fall kan en dator vägra att starta Debian när Secure Boot är aktiverat.

    Användare rekommenderas därför att installera tillgängliga firmware- och BIOS-uppdateringar från dator- eller moderkortstillverkaren.

    På datorer som stöder Linux Vendor Firmware Service kan följande kommando visa tillgängliga firmwareuppdateringar:

    fwupdmgr get-updates
    

    GeoIP-databasen blir äldre

    En ovanlig förändring gäller paketet geoip-database, som används av vissa program för att uppskatta vilket land eller område en IP-adress tillhör.

    Debian har återgått till en databas från ungefär december 2019. Orsaken är att nyare GeoLite-databaser inte anses ha en licens som är förenlig med Debians riktlinjer för fri programvara.

    Det innebär att program som använder den medföljande databasen kan visa föråldrad geografisk information. IP-adresser kan ha bytt ägare eller tilldelats andra nätverk sedan databasen skapades.

    Organisationer och användare som behöver aktuella GeoIP-uppgifter rekommenderas därför att skaffa en egen licens och hämta databasen direkt från leverantören.

    Nya installations- och liveavbilder

    Debian 13.6 innehåller nya installationsavbilder för den som vill installera operativsystemet från början.

    Den mindre netinst-avbilden innehåller ett grundläggande installationssystem och hämtar större delen av programvaran från internet. Den passar särskilt bra för servrar och för användare som själva vill bestämma vilka komponenter som ska installeras.

    Det finns även liveavbilder för AMD64. De kan startas direkt från ett USB-minne och innehåller färdiga skrivbordsmiljöer som:

    • GNOME 48
    • KDE Plasma 6.3.6
    • Xfce 4.20
    • Cinnamon 6.4.10
    • LXQt 2.1
    • MATE 1.26.1
    • LXDE 0.11.1

    Dessutom finns IceWM i den nya Junior-utgåvan.

    En liveavbild gör det möjligt att prova Debian utan att först installera systemet på hårddisken.

    Så kontrollerar du Debianversionen

    Den installerade Debianversionen kan visas med följande kommando:

    cat /etc/debian_version
    

    Ett fullt uppdaterat Debian 13-system ska efter uppdateringen rapportera version 13.6.

    Debian 12 närmar sig slutet på den vanliga supporten

    Samtidigt har Debianprojektet släppt Debian 12.15, den femtonde och sista planerade punktutgåvan för Debian 12 ”Bookworm”.

    Den innehåller 88 felrättningar och 97 säkerhetsuppdateringar.

    Debian 12.15 markerar också slutet för den ordinarie supporten från Debians Release Team, Security Team och Backports Team. Vissa processorarkitekturer kommer även fortsättningsvis att få utvalda säkerhetsuppdateringar genom projektets LTS-program.

    Användare rekommenderas ändå att börja planera en uppgradering till Debian 13 ”Trixie”, särskilt på datorer och servrar som är anslutna till internet.

    Ingen dramatisk uppgradering – men en viktig sådan

    Debian 13.6 innehåller inga stora visuella förändringar eller revolutionerande nyheter. Det är i stället en typisk underhållsutgåva där säkerhet, stabilitet och bättre installationsstöd står i centrum.

    För befintliga användare är den viktigaste åtgärden att fortsätta installera systemets vanliga uppdateringar. För den som ska installera Debian på en ny dator är Debian 13.6 däremot det självklara valet, eftersom installationsavbilderna redan innehåller de senaste rättningarna.

    Utgåvan visar också varför regelbundna uppdateringar är viktiga. Ett modernt Linuxsystem består av tusentals program och bibliotek. Även en till synes mindre punktuppdatering kan därför innehålla hundratals förbättringar som tillsammans gör systemet säkrare och mer tillförlitligt.

    För nerladdningslänkar besök vår wiki

    https://wiki.linux.se/Debian#Versioner_av_64_bitars_x86_Debian

    https://www.debian.org

    > FAKTA: DEBIAN 13.6 “TRIXIE”

    Version: Debian GNU/Linux 13.6

    Kodnamn: Trixie

    Typ av utgåva: Punktutgåva med säkerhets-, stabilitets- och felrättningar

    Säkerhetsuppdateringar: 120

    Felrättningar: 124

    Linux ABI i installationsprogrammet: 6.12.94

    Arkitekturer: AMD64, ARM64, ARMhf, RISC-V 64, PPC64EL och IBM System z

    Skrivbordsmiljöer: GNOME 48, KDE Plasma 6.3.6, Xfce 4.20, Cinnamon 6.4.10, LXQt 2.1, MATE 1.26.1 och LXDE 0.11.1

    Viktiga paket: Apache, Curl, GIMP, LibreOffice, Mesa, Python 3.13, QEMU, Samba och Wireshark

    Secure Boot: Förbättrat stöd genom fwupd 2.0.20 och uppdatering av CA-, KEK- och DBX-databaser

    Uppdatera systemet:

    sudo apt update
    sudo apt full-upgrade

    Kontrollera versionen:

    cat /etc/debian_version
  • Linus Torvalds: Från programmerare till utvecklingsledare

    Linus Torvalds skriver numera sällan kod själv och beskriver sin roll som utvecklingsledare. Under Open Source Summit India 2026 berättade han om arbetet bakom Linuxkärnan, synen på AI och Rust samt varför föråldrad teknik ibland måste tas bort.

    Linus Torvalds skriver numera sällan kod själv. I stället leder han utvecklingen av Linuxkärnan genom att granska större förändringar, samordna utvecklare och fatta beslut om projektets inriktning.

    Under Open Source Summit India 2026 berättade han att Git och e-post fortfarande är hans viktigaste verktyg. Arbetet handlar i dag mer om människor, prioriteringar och helhet än om enskilda kodrader.

    Linux utvecklas stegvis, med nya kärnversioner ungefär varannan månad. Torvalds föredrar små förbättringar framför stora och riskfyllda förändringar. Han är särskilt försiktig med sena rättningar, eftersom även mindre ändringar kan skapa nya problem.

    Enligt Torvalds är mänskliga konflikter ofta svårare att lösa än tekniska fel. Kod kan rättas, medan problem med kommunikation och samarbete kan bli betydligt mer komplicerade.

    Han anser också att Linux inte kan stödja all gammal hårdvara för alltid. Teknik som inte längre används måste ibland tas bort för att minska mängden kod som behöver underhållas.

    Rust är enligt Torvalds ett viktigt tillskott, men inget fullständigt skydd mot fel. Språket kan förhindra vissa minnesproblem, men inte logiska misstag. Därför kommer C även fortsättningsvis att spela en viktig roll i Linuxkärnan.

    AI-verktyg används allt mer för att hitta buggar och granska kod. Samtidigt har de skapat felaktiga rapporter och ytliga lösningar. Torvalds anser därför att människor alltid måste kontrollera och ansvara för AI-genererade bidrag.

    Han använder själv AI för mindre experiment och prototyper, men anser ännu inte att tekniken är tillräckligt pålitlig för att självständigt skriva kod till Linuxkärnan.

    Torvalds främsta uppgift är numera inte att programmera, utan att se till att tusentals utvecklares arbete tillsammans leder till en stabil och långsiktigt hållbar Linuxkärna.

    https://www.zdnet.com/article/open-source-summit-linus-torvalds

  • Linux startar på Atari Jaguar – spelkonsolen med bara 2 MB minne

    Atari Jaguar blev aldrig den försäljningssuccé som Atari hoppades på. Mer än 30 år senare har den omdiskuterade spelkonsolen ändå lyckats med något oväntat: att starta Linux direkt från en spelkassett.

    Linux har genom åren körts på allt från kraftfulla superdatorer och mobiltelefoner till routrar, mikrovågsugnar och gamla spelkonsoler. Nu har ytterligare en osannolik maskin lagts till på listan.

    Utvecklaren bakom namnet Cakehonolulu har lyckats starta Linux på Atari Jaguar, en spelkonsol som lanserades i Nordamerika i november 1993. Systemet kör en tidig version av Linuxkärnan 7.2 tillsammans med en mycket liten kommandotolk baserad på BusyBox.

    Resultatet är inte någon modern Linuxdator med skrivbord, webbläsare och nätverksanslutning. Det som visas är en enkel textbaserad kommandotolk. Men med tanke på konsolens extrema begränsningar är det ändå en imponerande teknisk bedrift.

    Atari satsade på ”64 bitar”

    När Atari Jaguar presenterades marknadsfördes den som världens första 64-bitars spelkonsol. Påståendet blev omdiskuterat eftersom maskinen egentligen bestod av flera olika processorer och kretsar med olika bitbredder.

    I centrum finns en Motorola 68000-processor, samma processorfamilj som användes i bland annat de första Macintosh-datorerna,Atari ST, Commodore Amiga, Sega Mega Drive och Neo Geo.

    Jaguar innehåller också två specialkretsar som Atari döpte till Tom och Jerry.

    Tom ansvarar främst för grafik, objektbehandling och bildöverföring, medan Jerry bland annat innehåller en digital signalprocessor, timers och funktioner för ljud och seriell kommunikation.

    Trots den påstådda 64-bitarsprestandan blev Atari Jaguar ett kommersiellt misslyckande. Konsolen fick svårt att konkurrera med bland annat Sega Saturn och den första Sony PlayStation. Inte heller tillbehöret Jaguar CD lyckades vända utvecklingen.

    En processor utan minneshantering

    Det första stora hindret för att starta Linux är Jaguars Motorola 68000-processor.

    Processorn saknar en så kallad Memory Management Unit, vanligtvis förkortad MMU. En sådan krets används av moderna operativsystem för att skapa virtuellt minne och hålla olika programs minnesområden åtskilda.

    Det är därför vanligt att säga att Linux kräver en MMU. Det är dock inte helt korrekt.

    Linux innehåller fortfarande stöd för system utan minneshanteringsenhet genom tekniken som ursprungligen utvecklades inom projektet uClinux. För Motorola 68000 kan Linux därför byggas i ett särskilt NOMMU-läge med en enklare och platt minnesmodell.

    Det innebär att programmen arbetar direkt mot datorns fysiska minne utan det skydd och den flexibilitet som virtuellt minne normalt ger.

    Det fungerar, men gör systemet betydligt känsligare för minnesfel och ställer särskilda krav på både program och kompilator.

    Bara 2 MB arbetsminne

    Nästa problem är minnet.

    Atari Jaguar har endast 2 MB RAM. Det är mindre arbetsminne än vad en enda vanlig bild från en modern mobilkamera kan kräva.

    Att kopiera både Linuxkärnan och ett komplett filsystem till arbetsminnet skulle därför snabbt fylla hela minnet.

    Lösningen blev att använda XIP, en förkortning av execute in place. Det betyder att delar av programkoden körs direkt från ROM-minnet i spelkassetten i stället för att först kopieras till RAM.

    Linuxkärnan delades därför upp i två delar.

    De skrivskyddade delarna, bland annat programkod och konstanta data, ligger kvar i spelkassettens ROM-minne. De delar som måste kunna ändras under körningen placeras i konsolens RAM.

    Det handlar bland annat om följande programsektioner:

    • .text innehåller körbar programkod.
    • .rodata innehåller skrivskyddade data.
    • .data innehåller föränderliga data med startvärden.
    • .bss innehåller föränderliga data som nollställs vid start.

    Genom att tala om för Linux var ROM och RAM finns kan kärnan själv hantera de nödvändiga flyttningarna mellan minnesområdena.

    Ljudkretsen blev Linux systemklocka

    Ett operativsystem behöver en regelbunden tidskälla.

    En timer skickar avbrott till processorn med jämna mellanrum och gör det möjligt för Linux att planera när olika processer ska få använda processorn. Utan en fungerande timer kan kärnans schemaläggare inte arbeta korrekt.

    Atari Jaguar saknar den typ av standardtimer som Linux normalt förväntar sig på en dator.

    Utvecklaren använde därför en av de timers som finns i Jerry-kretsen. Dessa var främst avsedda för ljud och signalbehandling men kan även skapa avbrott för Motorola-processorn.

    En krets som ursprungligen hjälpte spelutvecklare att skapa ljud används därmed som systemklocka för Linux.

    Först behövdes någon form av bildskärm

    När Linux anpassas till ny hårdvara måste utvecklaren kunna se kärnans meddelanden. Annars går det inte att veta om systemet har startat, hängt sig eller kraschat.

    I en vanlig dator skickas de första meddelandena ofta genom en seriell port.

    Jerry-kretsen har anslutningar för seriell sändning och mottagning, kallade TXD och RXD. Utvecklaren skrev därför en liten konsoldrivrutin som skickar ut tecken genom dessa anslutningar.

    På så sätt kunde Linux tidiga startmeddelanden läsas från en annan dator.

    Senare skrevs även en enkel konsoldrivrutin för Tom-kretsen. Den gör det möjligt att visa text på en bildskärm när Linux körs på en riktig Atari Jaguar och inte bara i en emulator.

    Kompilatorn skapade förbjudna minnesåtkomster

    När de första försöken gjordes kom inga startmeddelanden alls.

    Problemet visade sig ligga i den korskompilator för Motorola 68000 som följde med Ubuntu. Kompilatorn skapade instruktioner som försökte läsa data från felaktigt justerade minnesadresser.

    Nyare processorer kan ofta hantera sådana åtkomster automatiskt, men den ursprungliga Motorola 68000 kan inte göra det. Resultatet blev att processorn kraschade innan Linux hann skriva något på konsolen.

    Lösningen var att bygga en egen m68k-elf-kompilator särskilt anpassad för den ursprungliga 68000-processorn.

    Ytterligare ett problem var att processorns avbrottsvektorer normalt förväntas ligga vid minnesadress noll. Jaguars kassett-ROM börjar däremot vid adressen 0x80000.

    De nödvändiga vektorerna måste därför kopieras till början av RAM-minnet innan Linux kan hantera avbrott och fel korrekt.

    Efter dessa ändringar började Linux slutligen skriva ut sina startmeddelanden:

    Linux version 7.2.0-rc1+
    uClinux with CPU MC68000
    Flat model support
    

    BusyBox fick bli hela användarmiljön

    Att starta Linuxkärnan är bara halva arbetet. Kärnan måste även kunna starta ett användarprogram, vanligtvis processen init.

    På en vanlig Linuxdistribution startar init-processen flera systemtjänster och förbereder resten av användarmiljön. På Atari Jaguar finns inte minne för något sådant.

    Systemet byggdes därför med Buildroot och BusyBox.

    BusyBox samlar små versioner av många vanliga Unix-kommandon i ett enda program. Samma binärfil kan fungera som exempelvis sh, ls, cat eller echo, beroende på vilket namn den startas med.

    Vanligtvis skapas länkar för alla dessa kommandon. På Jaguar tog även den processen för mycket minne.

    Startskriptet förenklades därför till att direkt köra:

    #!/bin/busybox sh
    
    /bin/busybox sh
    

    Resultatet är en minimal kommandotolk utan något traditionellt Linuxsystem runt omkring.

    Det räcker ändå för att visa att både Linuxkärnan och ett användarprogram kan köras på maskinen.

    Inga vanliga ELF-program

    De flesta moderna Linuxprogram distribueras som ELF-filer. I system utan MMU används i stället ofta det enklare binärformatet FLAT.

    BusyBox byggdes därför som en FLAT-binär med hjälp av Buildroot och verktyget elf2flt.

    Även C-biblioteket behövde anpassas. Systemet använder det resurssnåla biblioteket uClibc, men dess normala minneshanterare behövde bytas mot alternativet malloc-simple.

    Mer avancerade minneshanterare sparar extra information för att kunna göra framtida minnesallokeringar snabbare. På en maskin med bara 2 MB RAM kan själva bokföringen använda en märkbar del av minnet.

    Den enklare minneshanteraren är mindre effektiv men kräver betydligt mindre utrymme.

    Ingen vanlig bootloader

    Datorer använder normalt en bootloader, exempelvis U-Boot eller GRUB, för att förbereda hårdvaran och läsa in operativsystemet.

    På Jaguar skulle en sådan bootloader ta värdefullt utrymme i både ROM och RAM.

    Linuxbilden placeras därför direkt på spelkassetten. När konsolen startar hoppar programmet i princip direkt till den adress där Linuxkärnan finns.

    För riktig hårdvara måste kärnbilden även innehålla Jaguars kassett-header och placeras på rätt fasta adresser i ROM-minnet.

    Den färdiga spelkassetten innehåller därmed Linuxkärnan, det minimala filsystemet och BusyBox.

    Vad kan man använda det till?

    I praktiken inte särskilt mycket.

    Användaren får en liten kommandotolk på en spelkonsol med 2 MB RAM, utan modernt nätverk, grafiskt skrivbord eller vanliga program.

    Ingen kommer sannolikt att ersätta sin vanliga dator med en Atari Jaguar som kör Linux.

    Projektet visar däremot hur anpassningsbar Linuxkärnan fortfarande är. Genom att återanvända ljudtimers, köra kod direkt från en spelkassett och bygga en extremt liten användarmiljö går det att starta Linux på hårdvara som aldrig konstruerades för något operativsystem av detta slag.

    Det är kanske inte praktiskt.

    Men inom retrodatorvärlden är det ofta just det som är poängen: att undersöka hur långt gammal hårdvara kan pressas och lära sig hur datorns mest grundläggande delar faktiskt fungerar.

    Den modifierade Linuxkällkoden har publicerats öppet i projektets GitHub-arkiv.

    https://cakehonolulu.github.io/linux-for-jaguar

    > TEKNISKA DATA: ATARI JAGUAR MED LINUX

    Lanseringsår: 1993

    Huvudprocessor: Motorola 68000

    Processorarkitektur: m68k

    Arbetsminne: 2 MB RAM

    Kassett-ROM: Upp till 6 MB

    ROM-adress: 0x80000

    Specialkretsar: Tom och Jerry

    Linuxkärna: Linux 7.2.0-rc1

    Minnesmodell: NOMMU / uClinux

    Körningsmetod: XIP, Execute In Place

    Användarmiljö: BusyBox och Buildroot

    Binärformat: FLAT, bFLT

    C-bibliotek: uClibc med malloc-simple

    Systemkonsol: Seriell utmatning via Jerry samt bildskärmskonsol via Tom

    Systemtimer: Timer i Jerry-kretsen

    Bootloader: Ingen traditionell bootloader

    Startmetod: Kärnan startas direkt från kassettens ROM

    Resultat: En minimal Linux-kommandotolk

  • Linux 7.2 tar första steget mot färdig version

    Linux 7.2 har tagit sitt första steg mot en färdig version. Linus Torvalds har släppt den första testversionen, Linux 7.2-rc1, som bland annat innehåller förbättrat stöd för ny grafik, modernare hårdvara, Rust i kärnan, nätverksförbättringar och uppdateringar för flera processorplattformar. Slutversionen väntas komma under andra halvan av augusti 2026.

    Linus Torvalds har nu meddelat att den första testversionen av Linux 7.2 är släppt. Det handlar om Linux 7.2-rc1, där “rc” står för release candidate, alltså en kandidat till kommande färdig version.

    Det betyder inte att Linux 7.2 är klar ännu. Tvärtom är detta starten på den period då utvecklare, testare och nyfikna användare får möjlighet att prova den nya kärnan, hitta fel och rapportera problem innan den slutliga versionen släpps.

    Vad är Linux-kärnan?

    Linux-kärnan är den centrala delen av ett Linux-system. Den fungerar som en brygga mellan datorns hårdvara och programmen som körs ovanpå operativsystemet.

    När du använder tangentbordet, nätverket, grafikkortet, hårddisken eller USB-portarna är det kärnan som ser till att kommunikationen mellan program och hårdvara fungerar.

    Därför är varje ny version av Linux-kärnan viktig, även om många förändringar sker långt under ytan och inte alltid märks direkt av vanliga användare.

    Två veckors intensiv utveckling

    Linux 7.2-rc1 kommer efter att det så kallade merge window har stängts. Det är en period på ungefär två veckor då utvecklare skickar in större förändringar till nästa version av kärnan.

    Linus Torvalds beskriver läget som ganska normalt för denna version. Enligt honom ser statistiken ungefär ut som väntat, även om en stor del av ändringarna består av nya registerdefinitioner för AMD:s grafikdrivrutiner.

    Det kan låta dramatiskt att en tredjedel av ändringarna rör AMD-grafik, men Torvalds påpekar att det inte är särskilt ovanligt. Moderna grafikkort är mycket komplexa, och drivrutinerna behöver ofta stora mängder teknisk information för att kunna styra hårdvaran korrekt.

    Bättre stöd för grafik och ny hårdvara

    En av de mer intressanta nyheterna i Linux 7.2 är fortsatt förbättring av grafikstödet. Bland annat nämns tidigt stöd för HDMI 2.1 FRL i AMDGPU-drivrutinen.

    FRL står för Fixed Rate Link och är en viktig del av HDMI 2.1. Det gör det möjligt att hantera högre bandbredd, vilket behövs för höga upplösningar, höga uppdateringsfrekvenser och moderna skärmar.

    Linux 7.2 innehåller också förbättringar för Intels Xe-grafikdrivrutin, bland annat initialt stöd för CRI-plattformen. Dessutom läggs stöd till för modellnummer för kommande Intel Panther Lake R-processorer.

    För vanliga användare betyder detta att Linux steg för steg får bättre stöd för ny hårdvara, ofta redan innan den blivit vanlig på marknaden.

    Rust fortsätter in i Linux

    En annan intressant nyhet är att Linux 7.2 utökar stödet för programmeringsspråket Rust i kärnan.

    Rust har de senaste åren blivit allt mer uppmärksammat eftersom det kan minska risken för vissa typer av minnesfel. Sådana fel har historiskt varit en vanlig källa till säkerhetsproblem i systemprogramvara.

    I Linux 7.2 introduceras stöd för ett så kallat zerocopy-bibliotek i Rust-delen av kärnan. Syftet är att göra det enklare och effektivare att hantera minne utan onödig kopiering av data.

    Detta är särskilt viktigt i en kärna, där prestanda och säkerhet är avgörande.

    Förbättringar för filsystem och nätverk

    Linux 7.2 innehåller även förbättringar för filsystemet Btrfs. En viktig förändring är att stora folios aktiveras som standard.

    Förenklat kan man säga att detta handlar om hur kärnan hanterar minnessidor. Genom att arbeta med större block kan vissa arbetslaster bli effektivare, särskilt på moderna system med mycket minne och snabba lagringsenheter.

    På nätverkssidan får Linux 7.2 bland annat förbättrat stöd för MPTCP, där signalering av IPv6-adresser läggs till. MPTCP, eller Multipath TCP, gör det möjligt att använda flera nätverksvägar samtidigt för en och samma anslutning.

    Det kan till exempel vara intressant i system där både mobilnät, Wi-Fi och kabelanslutning används parallellt.

    Linux 7.2 får också stöd för GRO och GSO över PPPoE. Det är tekniker som kan förbättra nätverksprestanda genom att effektivisera hur paket hanteras.

    ARM64, Qualcomm och NXP får uppdateringar

    Som vanligt innehåller en ny Linux-kärna också många förbättringar för olika processorarkitekturer och plattformar.

    Linux 7.2 får nya hårdvarufunktioner för 2025 års dpISA-tillägg på AArch64, alltså ARM64. Dessutom finns uppdateringar i devicetree-stödet för 64-bitars plattformar från bland annat NXP/Freescale och Qualcomm.

    Devicetree används för att beskriva hårdvaran i många inbyggda system och ARM-baserade datorer. Det är särskilt viktigt i allt från utvecklingskort och routrar till mobil hårdvara och specialbyggda system.

    Inte för produktionsmaskiner

    Även om Linux 7.2-rc1 nu går att ladda ner från Linus Torvalds Git-träd och från kernel.org bör man komma ihåg att detta är en testversion.

    Den är främst avsedd för utvecklare, testare och avancerade användare som vill hjälpa till att hitta fel. På en server, arbetsdator eller annan viktig produktionsmaskin bör man vänta på den färdiga versionen.

    Release candidates kan innehålla buggar, regressionsfel eller hårdvaruproblem som ännu inte upptäckts.

    Slutversion väntas i augusti

    Om utvecklingen följer normal takt väntas den färdiga versionen av Linux 7.2 komma under andra halvan av augusti 2026.

    Om det blir sju release candidates kan slutversionen komma den 16 augusti. Om det krävs en åttonde testversion kan lanseringen i stället ske den 23 augusti.

    Linus Torvalds skriver att han hoppas på en lugn vecka framöver och att han delvis kommer att ta ledigt, men samtidigt fortsätter läsa e-post och följa utvecklingen.

    Linux fortsätter att växa under huven

    För den vanliga datoranvändaren kan Linux 7.2 låta som ännu en teknisk uppdatering i raden. Men bakom versionsnumret finns ett stort arbete med att förbättra stöd för ny hårdvara, effektivare minneshantering, modernare grafik, säkrare kod och snabbare nätverk.

    Det är just denna ständiga utveckling som gör Linux till ett av världens viktigaste operativsystem — inte bara på skrivbordet, utan också i servrar, superdatorer, routrar, telefoner, inbyggda system och molntjänster.

    Linux 7.2 är ännu inte färdigt, men den första testversionen visar tydligt vart utvecklingen är på väg.

    https://lkml.org/lkml/2026/6/28/440

    Teknisk fakta: Linux 7.2-rc1

    Version: Linux 7.2-rc1

    Typ: Första release candidate / testversion

    Presenterad av: Linus Torvalds

    Datum: 28 juni 2026

    Slutversion väntas: 16 eller 23 augusti 2026

    Några nyheter:

    • Förbättrat stöd för AMDGPU
    • Inledande stöd för HDMI 2.1 FRL
    • Förbättringar i Intel Xe-drivrutinen
    • Stöd för Intel Panther Lake R-modellnummer
    • Utökat Rust-stöd i Linux-kärnan
    • Zerocopy-bibliotek för effektivare minneshantering
    • Stora folios aktiveras som standard för Btrfs
    • Förbättringar för MPTCP, IPv6 och PPPoE
    • Uppdateringar för ARM64, Qualcomm och NXP/Freescale

    Rekommendation: Bör endast användas för testning och inte på produktionssystem.

  • Linux Kernel 7.0 är nu föråldrad – dags att gå vidare till Linux 7.1

    Linux Kernel 7.0 har nått slutet av sin livstid och kommer inte längre att få några uppdateringar. Användare som kör 7.0-serien bör därför uppgradera till Linux Kernel 7.1 när den blir tillgänglig i den egna distributionens programförråd. För den som vill ha långsiktig stabilitet är en LTS-kärna fortfarande det bästa valet.

    Linuxkärnan är hjärtat i ett Linuxsystem. Den sköter kontakten mellan datorns hårdvara och programmen du använder. När en ny kärnversion släpps innebär det ofta bättre stöd för ny hårdvara, förbättrad prestanda, säkrare funktioner och rättningar av fel.

    Nu har Linux Kernel 7.0 nått slutet av sin livstid. Det betyder att den inte längre kommer att få fler uppdateringar. Använder man fortfarande Linux 7.0 bör man därför planera att uppgradera till Linux Kernel 7.1.

    Linux 7.0 var en kortlivad version

    Linux Kernel 7.0 släpptes den 12 april 2026 och innehöll flera stora nyheter. Bland annat introducerades ett stabilt stöd för Rust i kärnan, ett nytt oföränderligt rotfilsystem kallat nullfs, förbättringar för ARM64-processorer, stöd för nya RISC-V-tillägg samt 128-bitars atomiska operationer på LoongArch-arkitekturen.

    Det låter tekniskt, men i praktiken handlar det om att Linux fortsätter anpassas till modern hårdvara och nya sätt att bygga säkrare och stabilare system.

    Linux 7.0 var dock aldrig tänkt att vara en långsiktig version. Det var en så kallad kortlivad kärnserie, vilket innebär att den bara får uppdateringar under en begränsad tid.

    Sista versionen blev Linux 7.0.14

    Den sista uppdateringen i 7.0-serien blev Linux Kernel 7.0.14. I samband med den meddelade Linuxutvecklaren Greg Kroah-Hartman att 7.0-serien nu är markerad som EOL, alltså End of Life.

    Det betyder att inga fler säkerhetsfixar eller felrättningar kommer att släppas för Linux 7.0. Den som fortsätter använda den versionen riskerar därför att gå miste om viktiga korrigeringar.

    Greg Kroah-Hartman uppmanade därför användare att gå vidare till Linux 7.1-serien.

    Vad är nytt i Linux Kernel 7.1?

    Linux Kernel 7.1 släpptes den 14 juni 2026 och tar över som den aktuella stabila kärnserien. Den innehåller bland annat en ny implementation av NTFS-filsystemet, förbättrat stöd för Landlock-säkerhet, bättre energihantering genom förbättringar i amd-pstate och intel_idle samt standardstöd för Intels FRED-teknik.

    För vanliga användare kan detta innebära bättre hårdvarustöd, effektivare strömhantering och ökad stabilitet. För servrar, utvecklare och mer avancerade användare kan de nya säkerhets- och filsystemsfunktionerna vara särskilt intressanta.

    När får man Linux 7.1?

    Linux Kernel 7.1 är på väg in i de stabila programförråden hos flera populära Linuxdistributioner, bland annat Arch Linux och openSUSE Tumbleweed.

    Alla distributioner uppdaterar dock inte kärnan lika snabbt. Rullande distributioner får ofta nya kärnor tidigt, medan mer konservativa distributioner som Debian, Ubuntu LTS och Linux Mint brukar vänta längre eller hålla sig till särskilt utvalda LTS-kärnor.

    Det bästa är därför att använda den kärna som din egen distribution rekommenderar via sina vanliga uppdateringar.

    LTS-kärnor är bäst för långsiktig stabilitet

    Även Linux Kernel 7.1 är en kortlivad version. Den kommer alltså bara att underhållas under en begränsad tid.

    Den som vill ha maximal stabilitet och långsiktigt stöd bör i stället välja en LTS-kärna. LTS står för Long Term Support, alltså långtidssupport. Sådana kärnor används ofta i servrar, arbetsdatorer och system där stabilitet är viktigare än att alltid ha det allra senaste.

    Exempel på LTS-serier är Linux 6.18 LTS, Linux 6.12 LTS, Linux 6.6 LTS och Linux 6.1 LTS.

    Slutsats

    Linux Kernel 7.0 har gjort sitt. Den har nått slutet av sin livstid och kommer inte längre att få uppdateringar. För användare som redan kör 7.0 är det därför klokt att uppgradera till Linux Kernel 7.1 så snart den finns tillgänglig via den egna distributionens uppdateringssystem.

    För den som vill ha ett system som kräver färre större kärnuppgraderingar är en LTS-kärna ofta det bättre valet.

    Fakta: Linux Kernel 7.0

    Status: End of Life

    Linux Kernel 7.0 har nått slutet av sin livstid och kommer inte längre att få några uppdateringar. Användare bör därför uppgradera till Linux Kernel 7.1 eller välja en LTS-kärna för långsiktig stabilitet.

    Rekommendation: Uppdatera via din distributions vanliga uppdateringssystem.

  • KaOS Linux tar ett stort steg bort från systemd

    KaOS Linux har släppt version 2026.06, och den här utgåvan markerar en viktig förändring för den lilla men tekniskt intressanta Linuxdistributionen. För första gången levereras KaOS med Dinit som standard-init-system i stället för systemd.

    För vanliga datoranvändare kan det låta som en liten teknisk detalj. Men i Linuxvärlden är init-systemet en central del av operativsystemet. Det är den komponent som startar först efter Linuxkärnan och ansvarar för att dra i gång resten av systemet: nätverk, inloggning, bakgrundstjänster, ljud, grafik och mycket annat.

    Att byta init-system är därför ungefär som att byta elsystem i ett hus. Det syns kanske inte direkt på fasaden, men det påverkar hur allt bakom väggarna fungerar.

    Från systemd till Dinit

    Under många år har systemd varit standard i de flesta större Linuxdistributioner. Det används i exempelvis Debian, Ubuntu, Fedora, Arch Linux och många andra system. Systemd är kraftfullt och funktionsrikt, men har också kritiserats för att vara stort, komplext och för att samla många funktioner i ett och samma projekt.

    KaOS väljer nu en annan väg.

    I KaOS Linux 2026.06 används Dinit 0.22.0 som init-system. Dinit är ett lättare och mer avskalat alternativ som fokuserar på snabb start och tydlig hantering av tjänster. Det bygger på beroenden mellan tjänster, vilket betyder att systemet vet i vilken ordning olika delar ska startas.

    Tillsammans med Dinit används även Turnstile och Seatd för hantering av inloggning, användarsessioner och så kallade “seats”, alltså kopplingen mellan användare, tangentbord, mus och skärm.

    KaOS använder också Greetd med Tuigreet som inloggningshanterare, i stället för SDDM.

    Inte helt fritt från systemd ännu

    Även om KaOS nu har lämnat systemd som init-system betyder det inte att distributionen är helt fri från systemd-komponenter.

    Utvecklarna är tydliga med att systemd fortfarande finns kvar i reducerad form, främst för udev och tmpfiles. Udev används för att hantera hårdvara när den upptäcks av systemet, till exempel USB-enheter, diskar och nätverkskort. Tmpfiles används bland annat för att skapa och rensa tillfälliga filer och kataloger.

    Det handlar alltså inte om ett totalt brott med systemd, utan om ett stegvis byte där den mest centrala rollen – själva init-systemet – nu har tagits över av Dinit.

    KaOS lämnar även KDE Plasma som standard

    KaOS har länge varit nära förknippat med KDE Plasma. Distributionen var under många år känd för att vara ett rent, modernt och KDE-fokuserat system.

    Men tidigare under 2026 tog projektet ännu ett stort steg: man lämnade KDE Plasma som standardmiljö och gick i stället över till en kombination av Niri och Noctalia.

    Niri är en modern fönsterhanterare för Wayland, medan Noctalia är en ny skrivbordsmiljö under utveckling. Det gör KaOS till ett mer experimentellt system än tidigare, med tydligt fokus på ny teknik och alternativa lösningar.

    Trots att KDE Plasma inte längre är standard finns flera KDE-program fortfarande med. KaOS Linux 2026.06 innehåller bland annat KDE Gear 26.04.2, vilket betyder att användarna fortfarande får tillgång till många välkända KDE-applikationer.

    Ny mjukvara under huven

    KaOS Linux 2026.06 bygger på en modern teknisk grund. Systemet använder Linuxkärnan 7.0.13, medan Linux-next i förråden är baserad på Linux 7.1.

    Grafikstacken består av Mesa 26.1.3, vilket är viktigt för både spel, grafikacceleration och moderna skrivbordsmiljöer. Verktygskedjan har också uppdaterats med GCC 15.2.1 och GNU C Library 2.41.

    Bland övriga komponenter finns bland annat:

    • Niri 26.04
    • Noctalia 5 Alpha
    • PipeWire 1.6.7
    • GStreamer 1.28
    • OpenZFS 2.4.3
    • OpenSSH 10.3
    • GNU Bash 5.3
    • Qt 6.11.1
    • CMake 4.3

    Calamares används fortfarande som installationsprogram, vilket gör att installationen bör kännas bekant även för användare som tidigare testat andra Linuxdistributioner.

    Program för vardagsanvändning

    KaOS 2026.06 innehåller också flera vanliga program för dagligt bruk. Bland de förvalda eller tillgängliga programmen finns Firefox 152, Thunderbird 152, GIMP 3.2.4 och LibreOffice 26.2.4.

    Det innebär att systemet inte bara är ett tekniskt experiment för Linuxentusiaster. Det kan även användas som ett vanligt skrivbordssystem för webbsurfning, e-post, bildredigering och kontorsarbete.

    Varför är detta viktigt?

    KaOS är inte en av de största Linuxdistributionerna, men projektet är intressant eftersom det vågar göra tydliga tekniska val.

    När de flesta större distributioner går åt samma håll kan mindre projekt fungera som testbäddar för alternativa idéer. KaOS visar att det fortfarande finns utrymme för experiment inom Linuxvärlden – inte bara när det gäller skrivbordsmiljöer, utan även i själva systemets grundläggande arkitektur.

    Bytet från systemd till Dinit är därför mer än en teknisk detalj. Det är också ett ställningstagande för ett mer modulärt och lättare system, där olika delar kan bytas ut och anpassas efter projektets egna mål.

    För vem passar KaOS 2026.06?

    KaOS Linux 2026.06 passar framför allt användare som är nyfikna på modern Linuxteknik och inte är rädda för förändringar. Den som vill ha ett traditionellt KDE Plasma-system kan däremot behöva tänka om, eftersom KaOS numera går i en annan riktning.

    För Linuxentusiaster, utvecklare och användare som vill testa ett system utan systemd som init är detta däremot en mycket intressant utgåva.

    Befintliga KaOS-användare kan uppdatera systemet med:

    Nya användare kan ladda ner ISO-filen från KaOS officiella webbplats och testa systemet på egen dator eller i en virtuell maskin.

    Sammanfattning

    KaOS Linux 2026.06 är en av de mest betydelsefulla utgåvorna i distributionens historia. Den markerar övergången från systemd till Dinit som init-system och fortsätter samtidigt projektets nya väg bort från KDE Plasma som standardmiljö.

    Resultatet är en Linuxdistribution som känns mer självständig, mer experimentell och tydligare inriktad på alternativ teknik.

    KaOS visar med den här utgåvan att Linuxvärlden fortfarande är full av variation – och att även små distributioner kan driva stora tekniska förändringar.

    https://kaosx.us/download

    Om du vill läsa mer om KaOS Linux så finns mer information i vår Wiki

    https://wiki.linux.se/Kaos_Linux

    Fakta: KaOS Linux 2026.06

    Distribution: KaOS Linux

    Version: 2026.06

    Typ: Självständig Linuxdistribution

    Största nyheten: KaOS använder nu Dinit som standard-init-system i stället för systemd.

    Init-system: Dinit 0.22.0

    Inloggningshanterare: Greetd med Tuigreet

    Skrivbord: Niri och Noctalia i stället för KDE Plasma som standard

    Linuxkärna: Linux 7.0.13

    Grafikstack: Mesa 26.1.3

    Installationsprogram: Calamares

    Viktigt: KaOS är ännu inte helt systemd-fritt. En reducerad del av systemd används fortfarande för bland annat udev och tmpfiles.

    Viktiga komponenter

    • Niri 26.04
    • Noctalia 5 Alpha
    • PipeWire 1.6.7
    • GStreamer 1.28
    • OpenZFS 2.4.3
    • OpenSSH 10.3
    • GNU Bash 5.3
    • Qt 6.11.1
    • CMake 4.3

Etikett: Linuxkärnan

  • Hur skulle världen se ut utan öppen källkod?

    Föreställ dig att din mobiltelefon, din TV, din router och stora delar av internet plötsligt måste byggas om från grunden. Inte därför att tekniken har försvunnit, utan därför att ingen längre får dela med sig av programkod. Tänk dig att du var tvungen att åka tillbaka till 90-talet, där du bara kunde spela ”Snake” på…

  • Linux From Scratch 13.1 släppt – bygg ditt Linux-system från grunden

    Linux From Scratch 13.1 har släppts med en rejält uppdaterad grund, bland annat GCC 16.2, Binutils 2.47, Glibc 2.44 och Linuxkärnan 7.1.8. För den som verkligen vill förstå hur ett Linuxsystem byggs upp från grunden är LFS fortfarande ett av de mest lärorika projekten i Linuxvärlden. Att installera Linux brukar i dag vara ganska enkelt.…

  • AI-robotar pressar Kernel.org – miljontals automatiska anrop varje dag

    Kernel.org, en av de viktigaste infrastrukturerna bakom utvecklingen av Linux, utsätts för miljontals automatiska förfrågningar varje dygn. En stor del tros komma från AI-relaterade insamlingsrobotar. Nu går omkring en femtedel av serverkapaciteten åt till att hantera trafiken. Linux utvecklas helt öppet. Källkod, ändringar, diskussioner och historik finns tillgängliga för vem som helst att läsa och…

  • Från hobbyprojekt till världens digitala ryggrad – Linux fyller 35 år

    Den 25 augusti 1991 berättade den då 21-årige studenten Linus Torvalds att han arbetade på ett fritt operativsystem. Projektet var enligt honom ”bara en hobby” och skulle inte bli särskilt stort. Trettiofem år senare finns Linux i allt från mobiltelefoner och trådlösa routrar till superdatorer, rymdsystem och världens största datacenter. När Linus Torvalds publicerade sitt…

  • AI hjälpte Linus Torvalds hitta Linuxbugg efter 18 omstarter

    Ett avrundningsfel på en enda kodrad gjorde delar av ett reserverat grafikminne tillgängligt för vanliga program. Resultatet blev skadade data och svart skärm. För att hitta orsaken tog Linus Torvalds hjälp av AI – men det krävdes 24 felsökningspatchar och 18 omstarter innan gåtan var löst. AI används i allt fler delar av programutvecklingen, och…

  • OpenZFS 2.4.4 stärker datasäkerheten och får stöd för Linux 7.2

    OpenZFS 2.4.4 har släppts med stöd för Linuxkärnan 7.2, ett nytt verktyg för att rädda låsta lagringspooler och flera korrigeringar som minskar risken för datafel. Uppdateringen riktar sig främst till administratörer av servrar och större lagringssystem, men förbättringarna berör alla som använder ZFS för att skydda viktiga filer. OpenZFS är mer än ett traditionellt filsystem.…

  • Linux 7.2 är här – smartare resursfördelning, bättre lagring och stöd för ny hårdvara

    Linux 7.2 har släppts. Den nya kärnan innehåller förbättringar för allt från processorer och grafikkort till filsystem, nätverk och säkerhet. För vanliga användare handlar uppdateringen främst om bättre prestanda, stabilare hårdvarustöd och en teknisk grund för kommande Linuxdistributioner. Linuxkärnan är den del av operativsystemet som arbetar närmast datorns hårdvara. Den bestämmer bland annat hur processorns…

  • SparkyLinux 8.4 väcker liv i äldre 32-bitarsdatorer

    SparkyLinux 8.4 har släppts med Debian 13.6 som grund, uppdaterade program och flera olika skrivbordsmiljöer. Den nya versionen återinför dessutom stödet för 32-bitarsdatorer och kan därmed ge nytt liv åt äldre men fortfarande fungerande hårdvara. SparkyLinux 8.4 har lanserats som den senaste stabila versionen i distributionens 8-serie, som går under kodnamnet ”Seven Sisters”. Den nya…

  • CopyKat hittar 122 byggstenar som kan förvandla små minnesfel till rootåtkomst

    Ett begränsat minnesfel i Linuxkärnan behöver inte ge en angripare särskilt stor kontroll. Men säkerhetsverktyget CopyKat visar hur till synes oskyldiga kärnobjekt kan användas som förstärkare – och hjälpa angriparen att ta kontroll över hela systemet. Forskare vid IBM Research Europe och Vrije Universiteit Amsterdam har utvecklat CopyKat, ett automatiserat system som letar efter användbara…

  • Ubuntu 24.04.5 Släppts den 27:e Augusti

    Canonical har börjat rulla ut Linux 7.0 till Ubuntu 24.04 LTS. Den nya HWE-kärnan ger bättre stöd för modern hårdvara och blir en viktig del av Ubuntu 24.04.5 LTS, som planeras att släppas den 27 augusti 2026. En ny motor under huven Linuxkärnan är den del av operativsystemet som arbetar närmast datorns hårdvara. Den sköter…

  • SCTPhantom – 18 år gammal Linux-bugg kan ge angripare rootåtkomst

    En 18 år gammal sårbarhet i Linuxkärnans SCTP-kod kan ge lokala angripare fullständig rootåtkomst. Säkerhetsforskarna bakom upptäckten har även visat att felet under vissa förutsättningar kan användas för att ta sig ur en container och angripa värdsystemet. Sårbarheten har fått namnet SCTPhantom och registrerats som CVE-2026-64564. Den finns i Linuxkärnans stöd för nätverksprotokollet SCTP och…

  • Nya Arch Linux får Linux 7.1 – bättre stöd för både ny och äldre hårdvara

    Arch Linux har släppt sin installationsavbildning för augusti 2026 – den första som bygger på Linuxkärnan 7.1. Uppdateringen ger förbättrat hårdvarustöd, ett modernare installationsprogram och samtliga säkerhets- och paketuppdateringar från juli. Arch Linux har släppt sin installationsavbildning för augusti 2026. Den stora nyheten är att detta är den första officiella Arch Linux-versionen som levereras med…

  • Stor säkerhetsuppdatering för Debian 13 täpper till 68 sårbarheter

    Debianprojektet har släppt en omfattande säkerhetsuppdatering för Debian 13 ”Trixie”. Uppdateringen rättar 68 säkerhetsproblem i Linuxkärnan, däribland brister som kan orsaka systemkrascher, informationsläckor och i vissa fall ge en angripare fullständig kontroll över datorn. Den nya uppdateringen publicerades den 31 juli 2026 och gäller Linuxkärnan 6.12 LTS, som används i Debian 13. Alla användare rekommenderas…

  • AerynOS 2026.08 satsar på OpenZFS och säkrare systemuppdateringar

    Den nya installationsavbildningen AerynOS 2026.08 innehåller experimentellt stöd för OpenZFS, en moderniserad systemd-miljö och en ny generation versionshanterade programförråd. Samtidigt fortsätter Linuxdistributionen att utvecklas mot målet att en installation ska kunna uppdateras under lång tid utan att behöva installeras om. AerynOS har publicerat en ny installationsavbildning med beteckningen AerynOS 2026.08. Den samlar de senaste förändringarna…

  • Debian 13.6 samlar över 240 säkerhets- och stabilitetsuppdateringar

    Debian 13.6 ”Trixie” har släppts med över 240 säkerhets- och stabilitetsuppdateringar. Utgåvan innehåller nya installationsavbilder, förbättrat stöd för Secure Boot och rättningar i välkända program som Apache, Curl, GIMP, LibreOffice, Python och QEMU. Debianprojektet har släppt Debian 13.6, en ny underhållsversion av operativsystemet Debian 13 ”Trixie”. Uppdateringen innehåller sammanlagt 120 säkerhetsuppdateringar och 124 rättningar av…

  • Linus Torvalds: Från programmerare till utvecklingsledare

    Linus Torvalds skriver numera sällan kod själv och beskriver sin roll som utvecklingsledare. Under Open Source Summit India 2026 berättade han om arbetet bakom Linuxkärnan, synen på AI och Rust samt varför föråldrad teknik ibland måste tas bort. Linus Torvalds skriver numera sällan kod själv. I stället leder han utvecklingen av Linuxkärnan genom att granska…

  • Linux startar på Atari Jaguar – spelkonsolen med bara 2 MB minne

    Atari Jaguar blev aldrig den försäljningssuccé som Atari hoppades på. Mer än 30 år senare har den omdiskuterade spelkonsolen ändå lyckats med något oväntat: att starta Linux direkt från en spelkassett. Linux har genom åren körts på allt från kraftfulla superdatorer och mobiltelefoner till routrar, mikrovågsugnar och gamla spelkonsoler. Nu har ytterligare en osannolik maskin…

  • Linux 7.2 tar första steget mot färdig version

    Linux 7.2 har tagit sitt första steg mot en färdig version. Linus Torvalds har släppt den första testversionen, Linux 7.2-rc1, som bland annat innehåller förbättrat stöd för ny grafik, modernare hårdvara, Rust i kärnan, nätverksförbättringar och uppdateringar för flera processorplattformar. Slutversionen väntas komma under andra halvan av augusti 2026. Linus Torvalds har nu meddelat att…

  • Linux Kernel 7.0 är nu föråldrad – dags att gå vidare till Linux 7.1

    Linux Kernel 7.0 har nått slutet av sin livstid och kommer inte längre att få några uppdateringar. Användare som kör 7.0-serien bör därför uppgradera till Linux Kernel 7.1 när den blir tillgänglig i den egna distributionens programförråd. För den som vill ha långsiktig stabilitet är en LTS-kärna fortfarande det bästa valet. Linuxkärnan är hjärtat i…

  • KaOS Linux tar ett stort steg bort från systemd

    KaOS Linux har släppt version 2026.06, och den här utgåvan markerar en viktig förändring för den lilla men tekniskt intressanta Linuxdistributionen. För första gången levereras KaOS med Dinit som standard-init-system i stället för systemd. För vanliga datoranvändare kan det låta som en liten teknisk detalj. Men i Linuxvärlden är init-systemet en central del av operativsystemet.…